

Archived
hooker
 androidhooker/hooker
Hookerは、Androidアプリケーションの動的分析のためのオープンソースプロジェクトです。このプロジェクトは、対象となるアプリケーションによって行われるAPI呼び出しを自動的にインターセプトおよび変更するために使用できる、さまざまなツールやアプリケーションを提供します。
android-securitydynamic-analysis-sandboxingmobile-app-pentesting+3
 google/martian
Martianは、カスタムHTTP/Sプロキシを構築するためのライブラリです。
 vmware-archive/burp-rest-api
Burp Suite セキュリティツール用の REST/JSON API。
 google/nogotofail
オンパスのブラックボックス型ネットワークトラフィックセキュリティテストツール
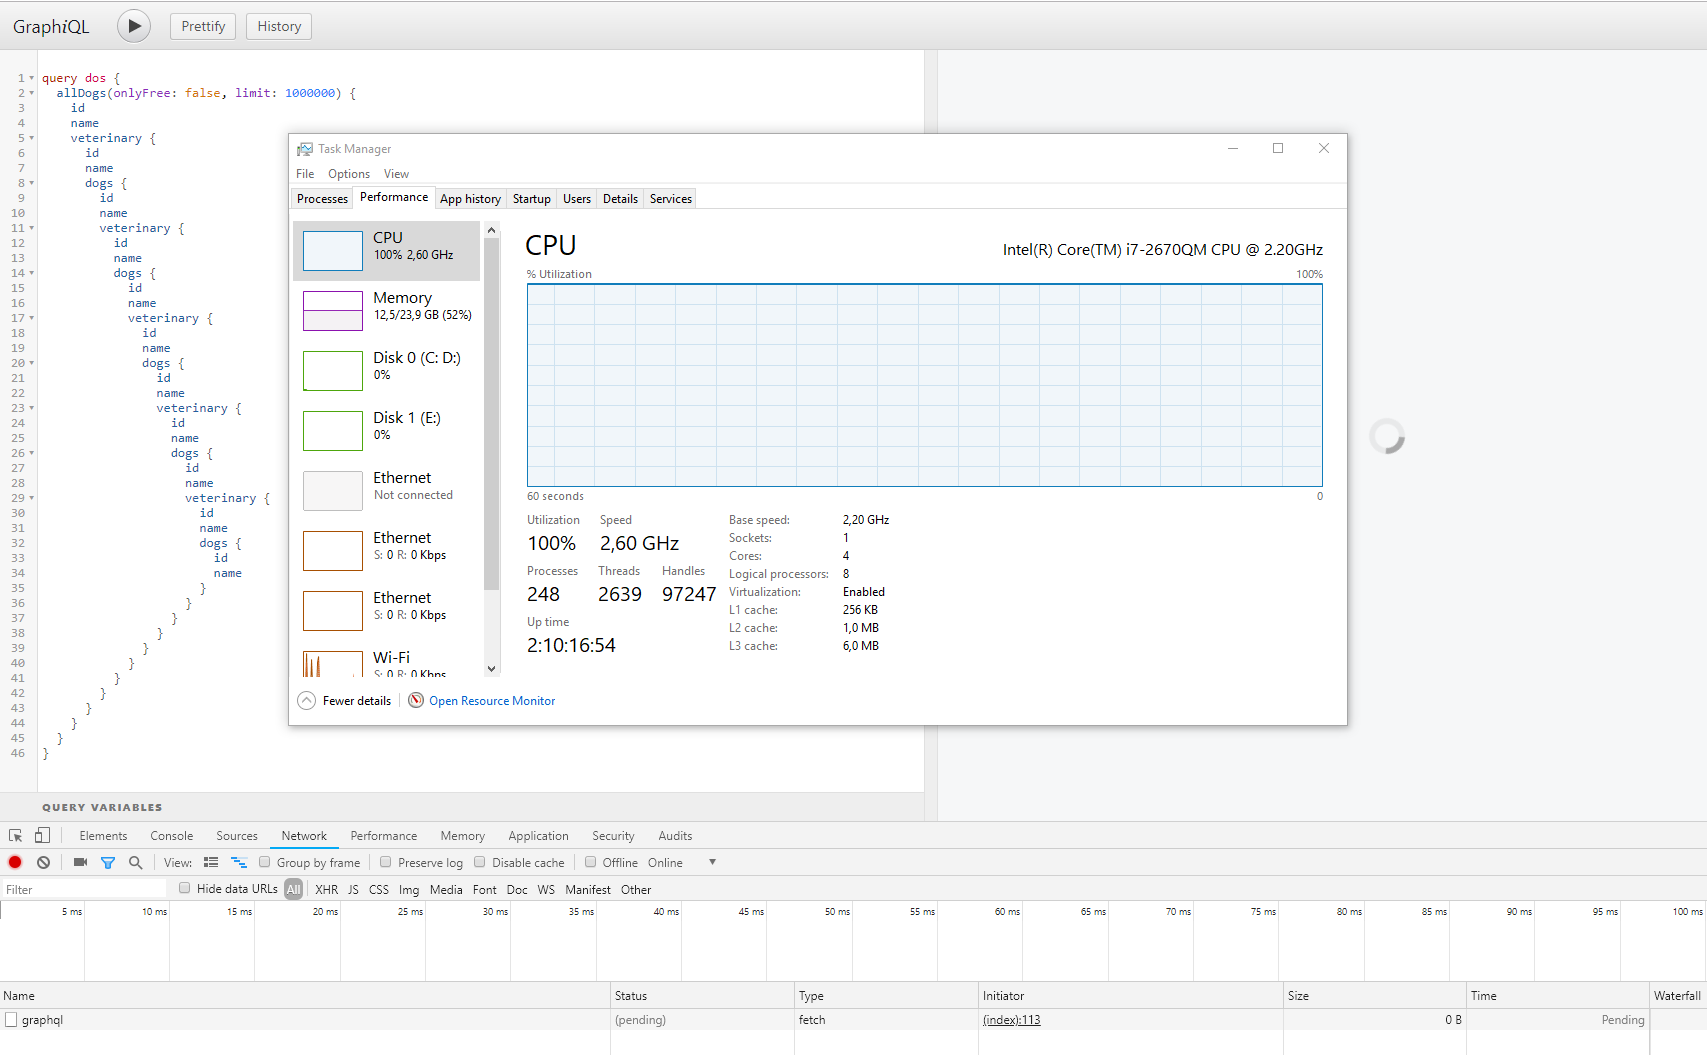 righettod/poc-graphql
AppSecの観点からのGraphQL研究
 elmasy-com/columbus-server
APIファーストのサブドメイン発見サービス。Certificate Transparencyログを使用して、REST API経由で高速かつ受動的にサブドメインを列挙し、JSONまたはプレーンテキスト形式で出力します。
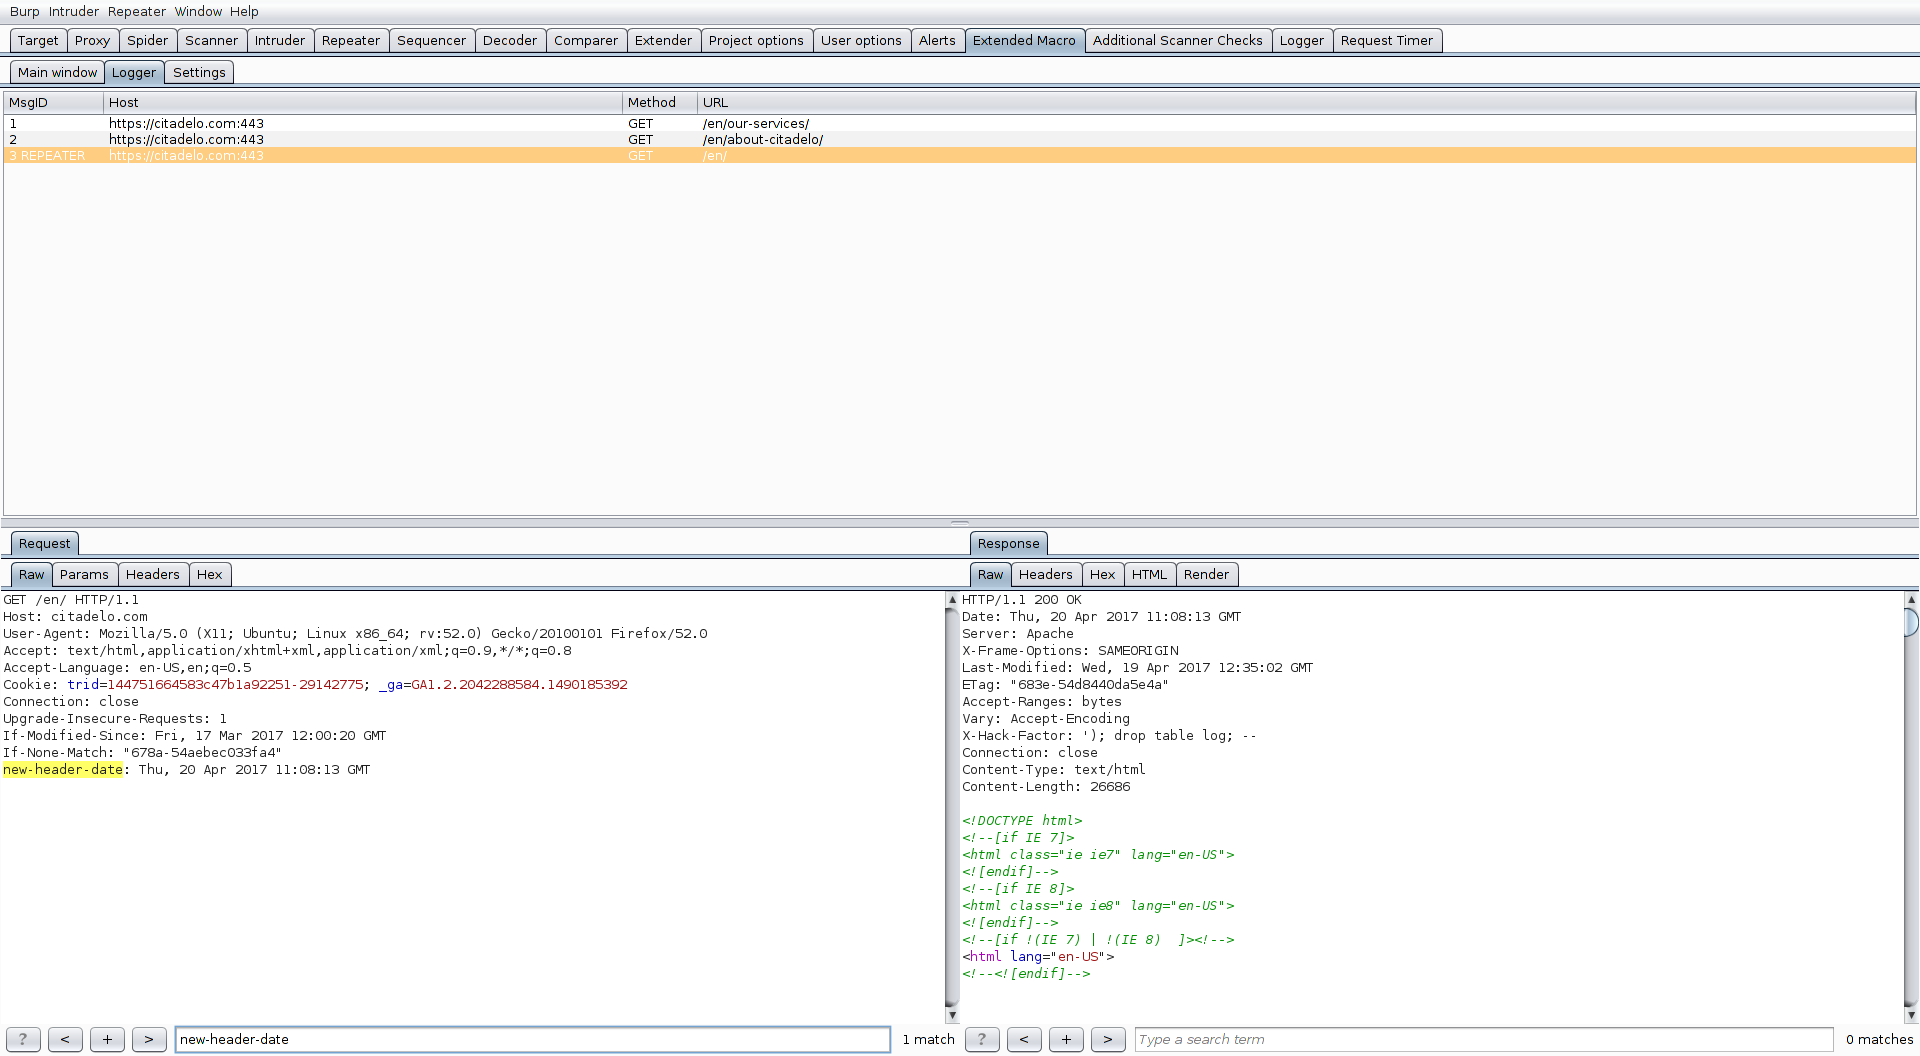 fruh/extendedmacro
ExtendedMacro - 拡張マクロ機能を提供するBurpSuiteプラグイン
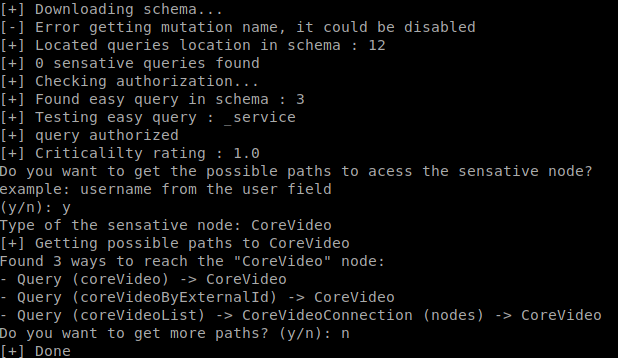 gsmith257-cyber/graphcrawler
GraphQL向け自動化セキュリティテストツールキット
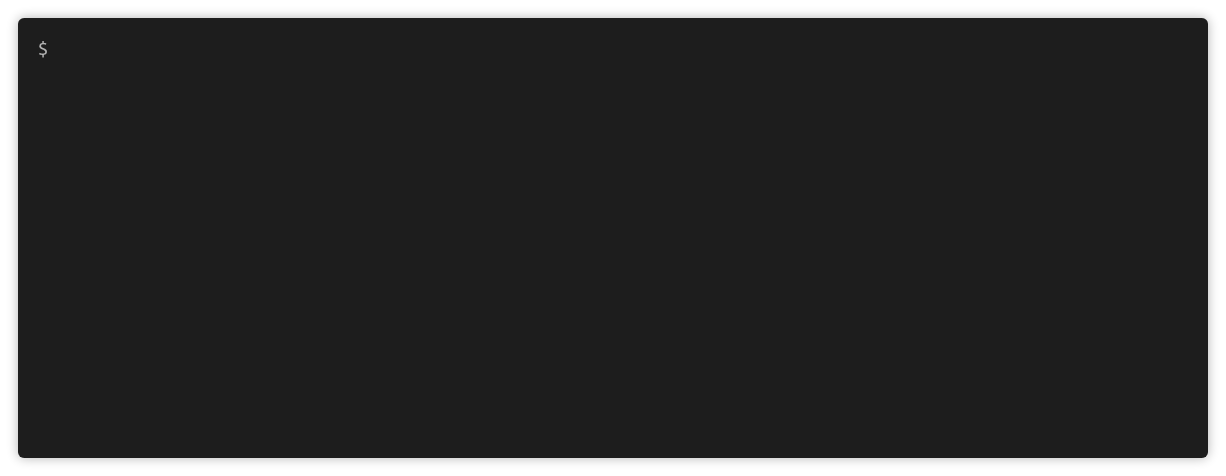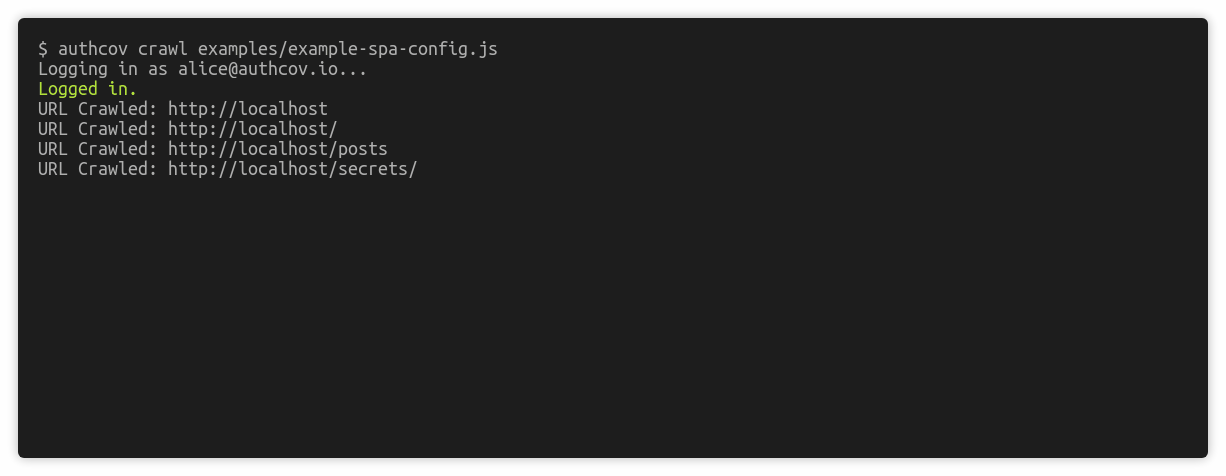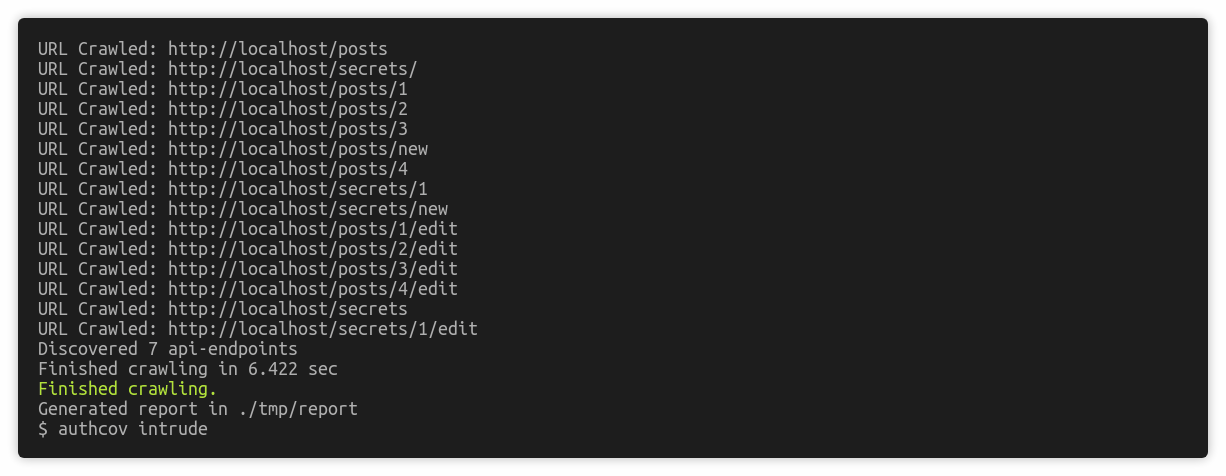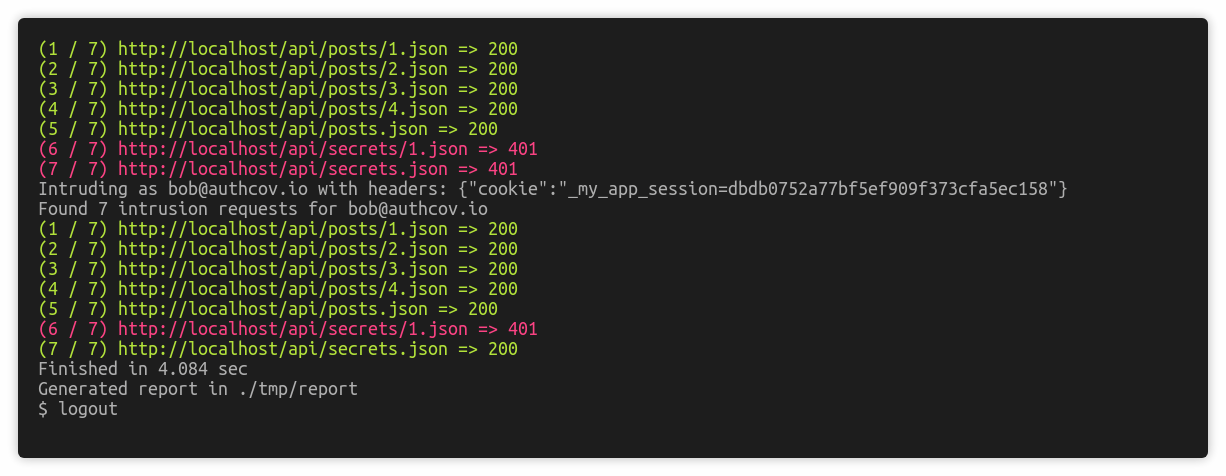 authcov/authcov
Webアプリケーションの認可カバレッジスキャン
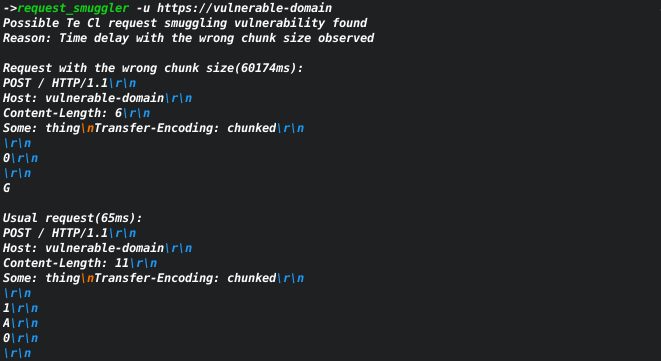 sh1yo/request_smuggler
Httpリクエストスマグリング脆弱性スキャナ
 digeex/raider
非推奨です。OWASPの新しいリポジトリを使用してください:https://github.com/OWASP/raider
 andreafioraldi/frida-fuzzer
この実験的なファザーは、APIのインメモリファジングに使用することを意図しています。
 openstack-archive/syntribos
OpenStack Security Group による Python API セキュリティテストツール
 rapid7/hackazon
モダンな脆弱性のあるWebアプリ
 h2non/toxy
耐障害性テストと疑似ネットワーク環境のためのハッキング可能なHTTPプロキシ
 purpleteam-labs/purpleteam-server-scanner
purpleteamのサーバースキャンコンポーネント
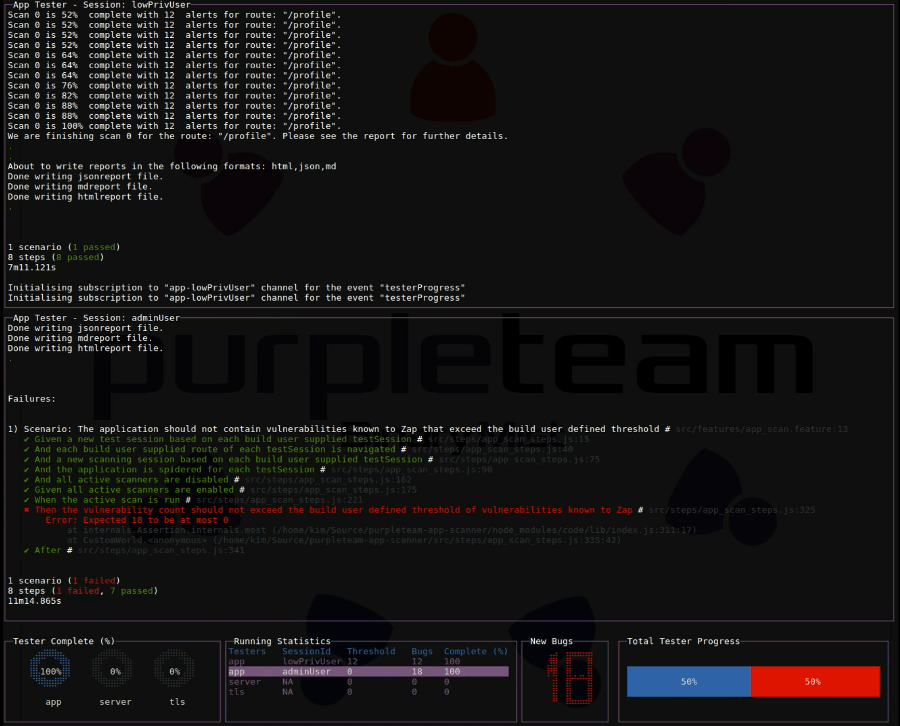 purpleteam-labs/purpleteam
purpleteamのCLIコンポーネント
 purpleteam-labs/purpleteam-app-scanner
purpleteamのアプリケーションスキャンコンポーネント