ReflectiveDLLInjection

L'iniezione DLL riflessiva è una tecnica di iniezione di librerie in cui il concetto di programmazione riflessiva viene impiegato per eseguire il…

L'iniezione DLL riflessiva è una tecnica di iniezione di librerie in cui il concetto di programmazione riflessiva viene impiegato per eseguire il…

Header-only Windows x64 libreria di syscall indirette. Zero CRT, zero IAT, VEH anti-BP, bypass AMSI/ETW, memoria W^X, stub dinamici per chiamata.

Hands-on DFIR challenges che coprono digital forensics, incident response, analisi malware e threat hunting con flag in stile CTF e scenari del mondo…

Il tuo compagno per telecamere ONVIF e RTSP per scoprire e hackerare telecamere di sicurezza reali 🎥

Strumento di intelligence su Facebook automatizzato e basato su AI per la profilazione dei target, l'analisi della rete e la segnalazione delle…

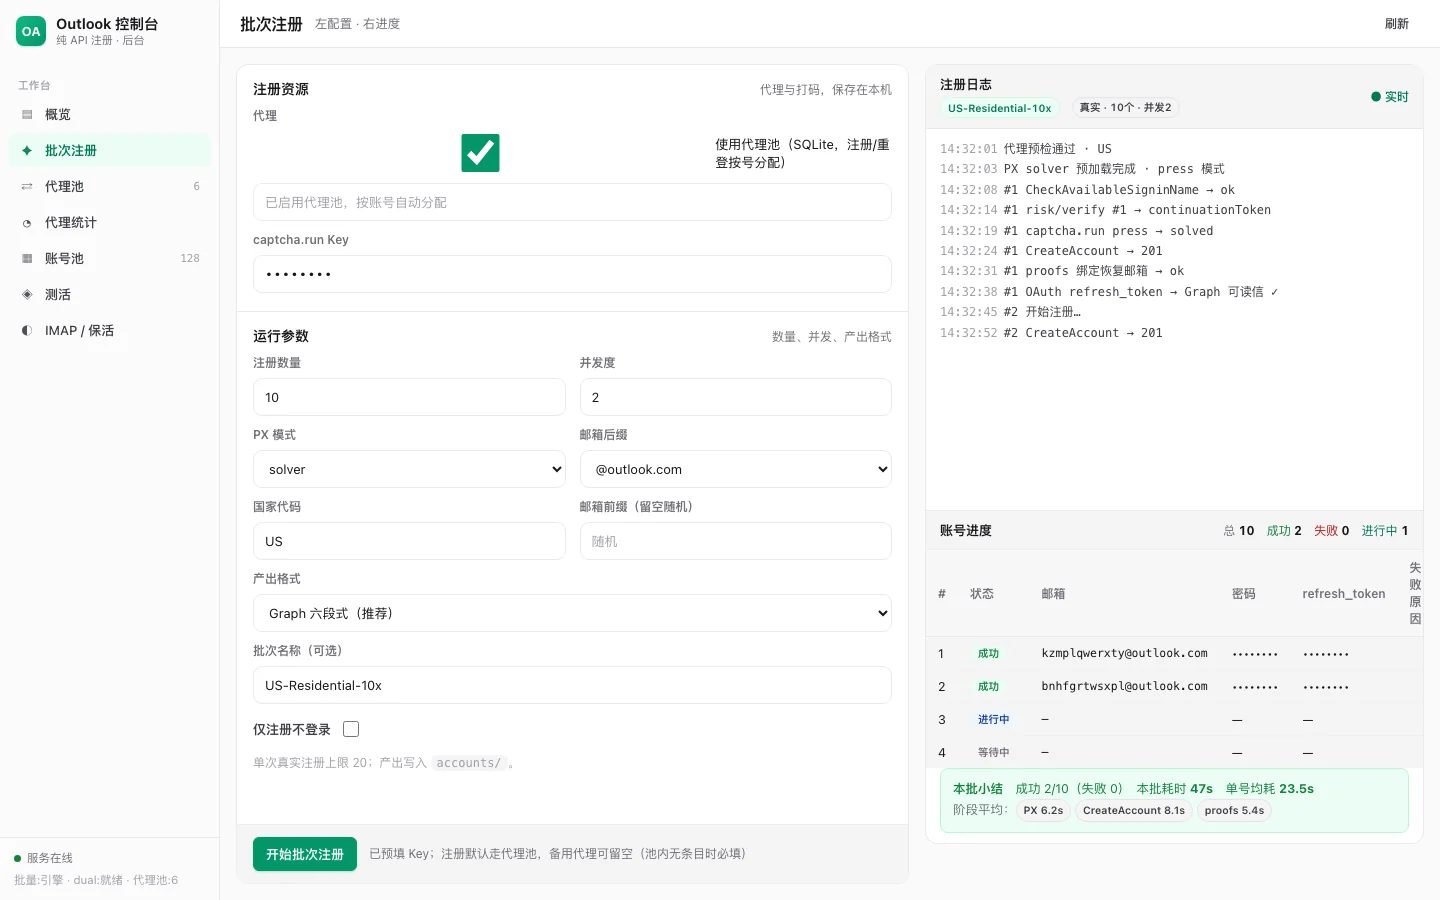
Strumento automatizzato per la registrazione di account Outlook tramite protocollo HTTP puro, con risoluzione del captcha PerimeterX, gestione del…

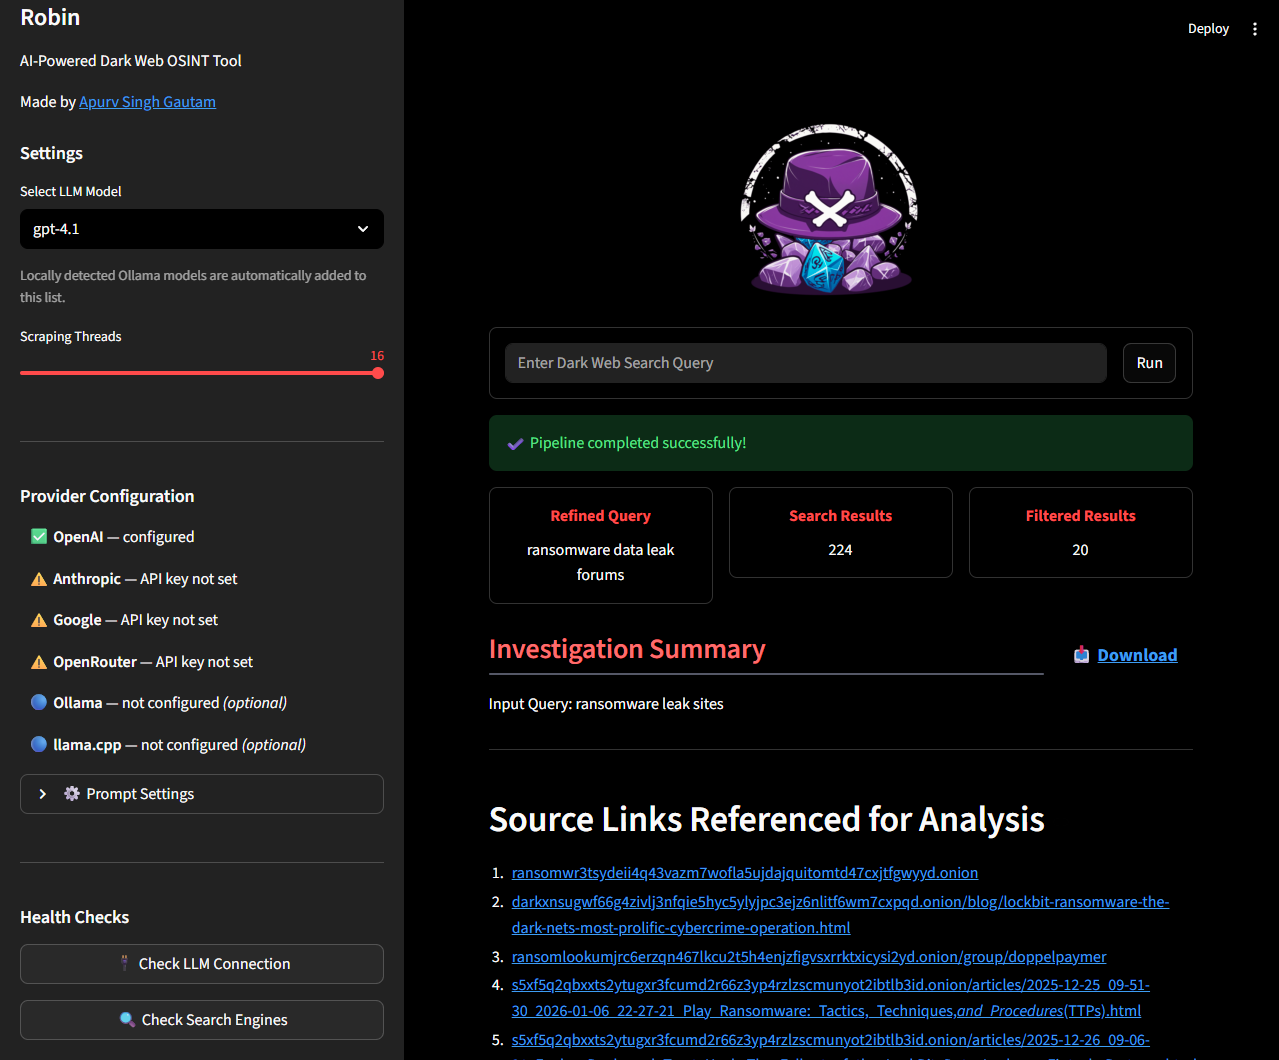
Strumento OSINT del dark web basato su intelligenza artificiale che utilizza LLM per perfezionare le query, filtrare i risultati di ricerca e…

A spy satellite simulator in your browser, except the data is real. Live open source spatial intelligence on a photorealistic 3D globe.

Questa ricetta chef fornisce configurazioni sicure per ssh-client e ssh-server.

Questo modulo Puppet fornisce configurazioni sicure per ssh-client e ssh-server.

# Pacchetto Runbook di Hardening d'Emergenza e Patch per JetBrains TeamCity On-Premises CVE-2026-63077

Volatility 3 portato in Rust. Stesso output, molto più veloce.

Client Python per dnsdumpster.com per recuperare record DNS, sottodomini e mappe di rete per ricognizione e ricerca sulla sicurezza.

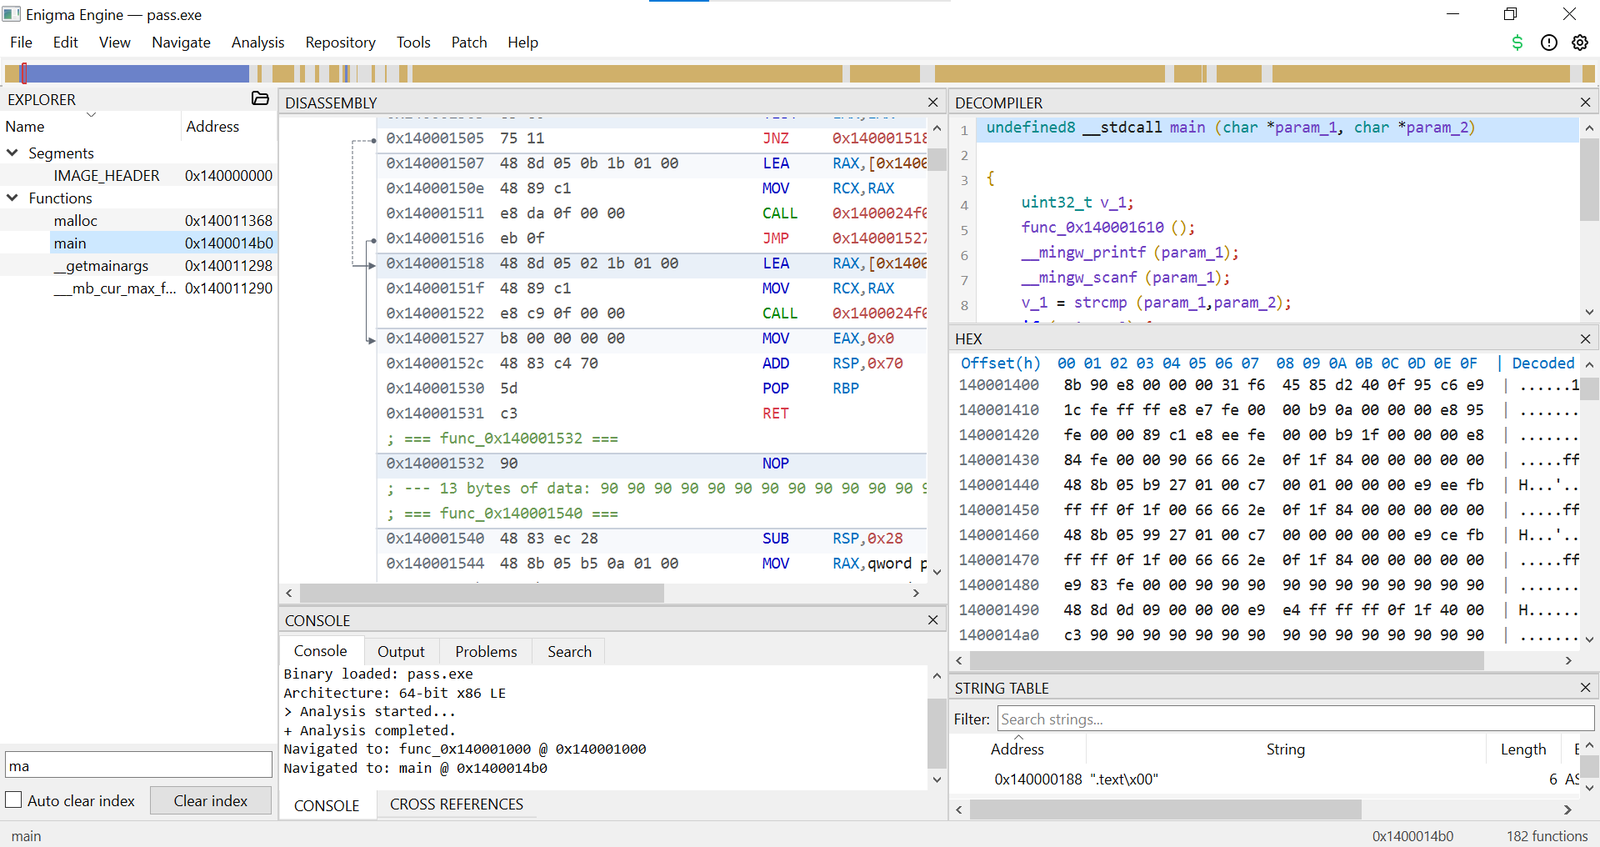
Motore di reverse-engineering nativo in C++ con pipeline di disassemblaggio, decompilazione e analisi per binari PE/ELF, dotato di GUI interattiva e…

Repository curato di bollettini di sicurezza di Qubes OS, canary, chiavi PGP e digest ISO, con verifica autenticata tramite tag git e firme…

Driver in modalità kernel che registra una callback del registro abusando di un gadget JMP RCX in nvraid.sys per ottenere una comunicazione non…

Driver del kernel di Windows che rimuove la Protezione dei Processi (PP) e la Protezione dei Processi Light (PPL).

CVE-2025-55752: Tomcat 8.5 è EOL, versione finale 8.5.100. Le CVE del 2025 per cui Apache dichiara singolarmente «anche la 8.5 è interessata» sono…