
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Enigma — Motore di reverse-engineering nativo in C++ con pipeline di disassemblaggio, decompilazione e analisi per binari PE/ELF, dotato di GUI interattiva e decompilatore compatibile con Ghidra. | Kitploit
Strumenti/GitHubGitHub/bunnybuzz/enigma
Analisi StaticaReverse EngineeringDebuggerAnalisi MalwareAnalisi di BinariReverse Engineering Assistito dall'IA
GitHubbunnybuzz/enigma

Enigma

Motore di reverse-engineering nativo in C++ con pipeline di disassemblaggio, decompilazione e analisi per binari PE/ELF, dotato di GUI interattiva e decompilatore compatibile con Ghidra.

Vedi Repository
6241095 giorni faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi
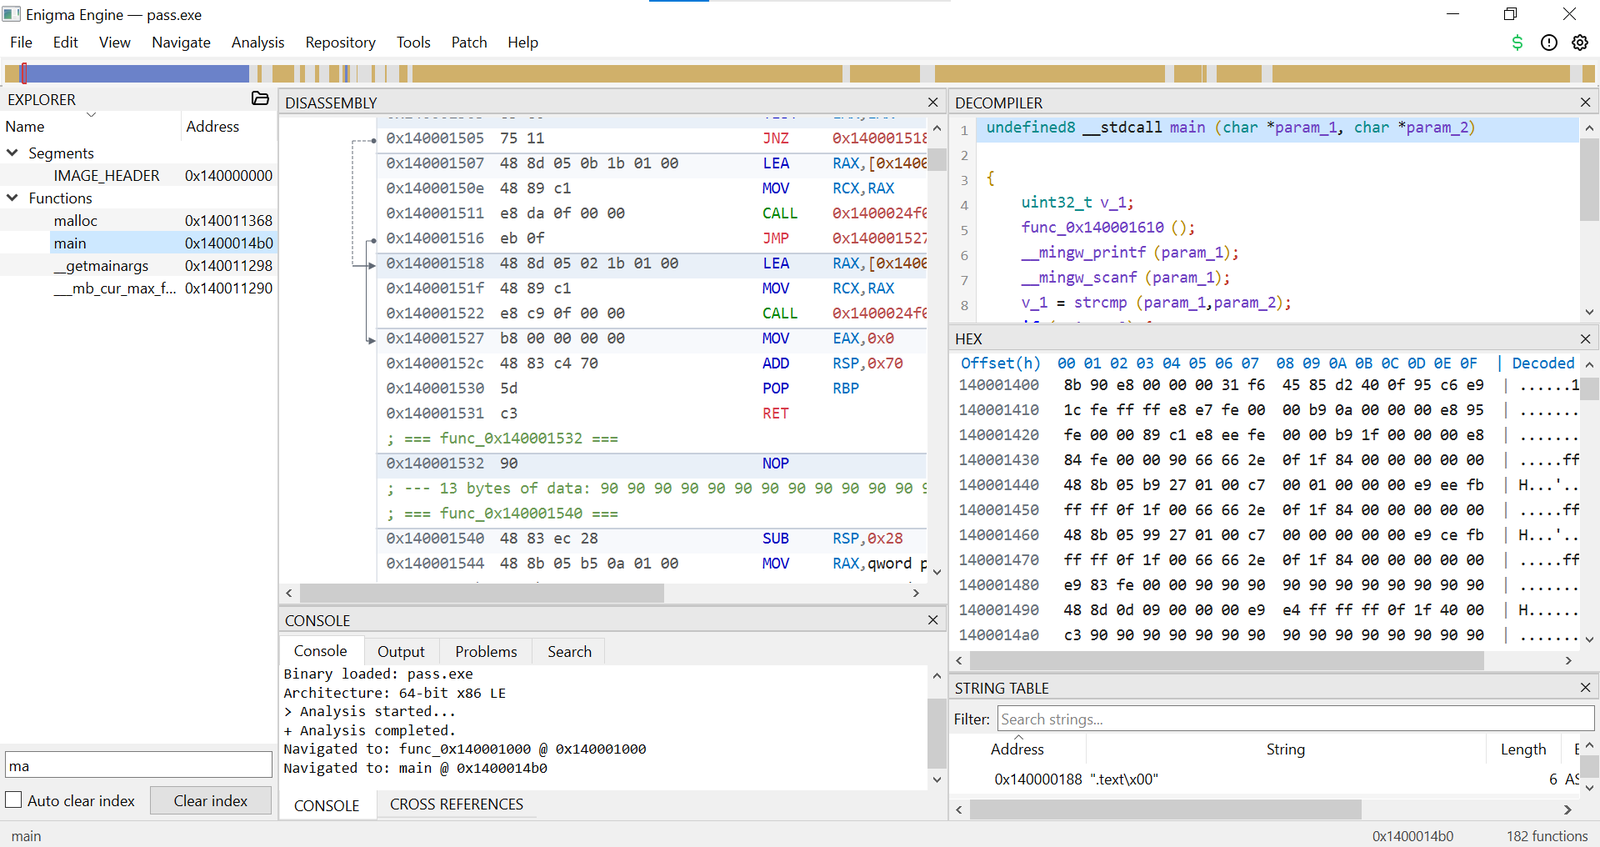
image image image

Enigma Engine

Un motore di reverse engineering nativo in C++ ispirato alla pipeline di analisi di Ghidra.

Enigma elimina la dipendenza dalla JVM e fornisce un core di analisi standalone che può essere incorporato, esteso e integrato direttamente con strumenti nativi e sistemi di IA.


Stato attuale

Enigma è in fase di sviluppo attivo e dispone già di una pipeline di analisi end-to-end funzionante.

Motore di analisi

  • PE, ELF (32/64-bit, LE/BE, binari stripped tramite program header), Mach-O (incl. fat/universal), oggetti/archivi COFF e percorso di importazione Ghidra .gzf/.rep
  • Disassembly multi-arch (x86/x64, ARM32, AArch64, MIPS incl. varianti 16e, PowerPC) tramite Capstone + specifiche SLEIGH compilate
  • Generazione di Pcode tramite la libreria decompiler nativa di Ghidra
  • Rilevamento delle funzioni verificato rispetto a Ghidra 12.1.3 headless: parità semantica a livello di istruzione del 100% (0 discrepanze di mnemonici / 0 di operandi) su tutti i fixture di piccole dimensioni per x86-64, ARM, AArch64, MIPS e PPC; 2856 funzioni condivise / oltre 116k corrispondenze semantiche su un grande binario x86-64
  • Decompilazione in C con harness di parità per funzione (metriche su insieme di funzioni, denominazione, successo, firma, insieme dei chiamati e similarità testuale rispetto a Ghidra 12.1.3; zero halt_baddata su tutti i fixture)
  • Recupero dei tipi con firme delle API Windows (oltre 1400 prototipi), prototipi glibc/Linux e tabelle noreturn (Linux/Mac/Windows)
  • Simboli, riferimenti, funzioni, tipi e modello di memoria
  • Pipeline di analisi con 142 analyzer registrati
  • Persistenza dei progetti tramite FlatBuffers + LMDB con commit e branch in stile git

GUI

  • Disassembly interattivo (incl. banner delle sezioni dati + dump hex/ASCII)
  • Visualizzatore hex e patching
  • Decompiler (incl. risoluzione dei letterali stringa, nomi degli equate, commenti avanzati)
  • Visualizzazione inline del flusso di controllo
  • Finestra Function Graph (flowchart dei basic block con zoom) + Call Graph
  • Esplorazione dei riferimenti incrociati
  • Navigazione tra simboli e funzioni
  • Sincronizzazione tra viste Disassembly, Decompiler e Hex
  • Ridenominazione di funzioni e simboli

La pipeline principale è stabile (78/78 suite CTest verdi) e il lavoro attuale si concentra sull'ampliamento della copertura delle funzionalità, sul miglioramento dell'integrazione motore/GUI e sulla chiusura delle lacune di capacità rimanenti identificate durante i test di parità con Ghidra 12.1.3.


Architettura

Binary (PE / ELF / Mach-O / COFF)
        │
        ▼
Binary Loader
        │
        ▼
Capstone + SLEIGH Disassembly
        │
        ▼
Pcode / Decompiler Engine
        │
        ▼
Analysis Pipeline
        │
        ├── Function Detection
        ├── Type Recovery
        ├── Symbols
        ├── References
        └── Other Analyses
        │
        ▼
Program Model
        │
        ├── Functions
        ├── Symbols
        ├── Types
        ├── Memory
        └── References
        │
        ▼
Storage
        │
        ├── FlatBuffers snapshots
        ├── LMDB index
        └── Git-like commits / branches
        │
        ▼
Qt GUI
        │
        ├── Disassembly
        ├── Decompiler
        ├── Hex View
        ├── CFG / Call Graph
        └── Explorers

Lavoro originale vs. componenti di Ghidra

ComponenteFonte
Motore del decompilatoreLibreria decompilatore nativa C++ di Ghidra
Specifiche del processore SleighGhidra
Modello del programmaImplementazione nativa Enigma in C++
Sistemi di tipi e memoriaImplementazione nativa Enigma in C++
Pipeline di analisiImplementazione nativa Enigma in C++
Rilevamento delle funzioniImplementazione nativa Enigma
Loader dei binariImplementazione nativa Enigma (PE/ELF/Mach-O/COFF)
ArchiviazioneImplementazione nativa Enigma
GUIImplementazione nativa Qt6

Enigma utilizza i componenti di Ghidra laddove forniscono la tecnologia di analisi di basso livello necessaria, mentre l'architettura del motore circostante è implementata nativamente in C++.


Compilazione

Requisiti

  • C++17 o superiore
  • CMake 3.16+
  • Ninja (backend) o MSYS Makefiles (GUI), MinGW64 g++ tramite MSYS2
  • Capstone
  • LMDB
  • SQLite3
  • FlatBuffers + flatc
  • zlib
  • Python3 (test di regressione CLI)
  • Qt 6 (Widgets, Core, Gui — solo GUI; Qt-Advanced-Docking-System viene scaricato automaticamente tramite CMake FetchContent)

Compilazione

git clone https://github.com/adam-040/Enigma.git
cd Enigma/Enigma-Engine

cmake -B build -G Ninja -DCMAKE_BUILD_TYPE=Release
cmake --build build
ctest --test-dir build --output-on-failure

Stato del progetto

Enigma non è più solo un nucleo di analisi prototipale. La pipeline nativa, il livello di archiviazione, i sistemi di analisi e la GUI sono operativi (78/78 suite CTest superate).

Lo sviluppo attuale è incentrato su l'espansione delle capacità del motore e il collegamento alla GUI di funzionalità già esistenti nel backend, colmando al contempo le lacune rimanenti individuate durante gli audit di parità del disassembler/decompiler di Ghidra 12.1.3 (vedere PLAN/).


Licenza

Questo progetto è distribuito con licenza Apache License 2.0.

I componenti di terze parti utilizzati da Enigma restano soggetti alle rispettive licenze.

Scarica lo strumento