
mousejack
 bastilleresearch/mousejack
Strumenti di ricerca per le vulnerabilità MouseJack nei dispositivi wireless nRF24L01, inclusi rilevamento dei dispositivi, sniffing dei pacchetti,…
packet-sniffing-analysisreconnaissanceexploitation+3
1.4k
bastilleresearch/mousejackStrumenti di ricerca per le vulnerabilità MouseJack nei dispositivi wireless nRF24L01, inclusi rilevamento dei dispositivi, sniffing dei pacchetti,…
 barnew-st/ecdsa-private-key-recovery
Uno strumento di ricerca crittografica per analizzare le vulnerabilità delle firme
 wadingporque/apkprobe
# Decompilatore APK e scanner di segreti per la ricerca sulla sicurezza Android! Estrai chiavi API trapelate, credenziali hardcoded, endpoint da file…
 microsoft/pqcrypto-lweke
Libreria C che implementa FrodoKEM, un meccanismo di incapsulamento delle chiavi post-quantistico basato sul problema Learning with Errors, con…
 cckuailong/reapoc
OpenSource Poc && Vulnerable-Target Storage Box.
 gmh5225/crowarmor
Driver di sicurezza del kernel Linux che utilizza LSM per indurire il sistema, monitorare e ripristinare l'integrità della tabella delle syscall e…
 gmh5225/cs-dropspawn_bof
# BOF per CobaltStrike per generare Beacon tramite DLL Application Directory Hijacking
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
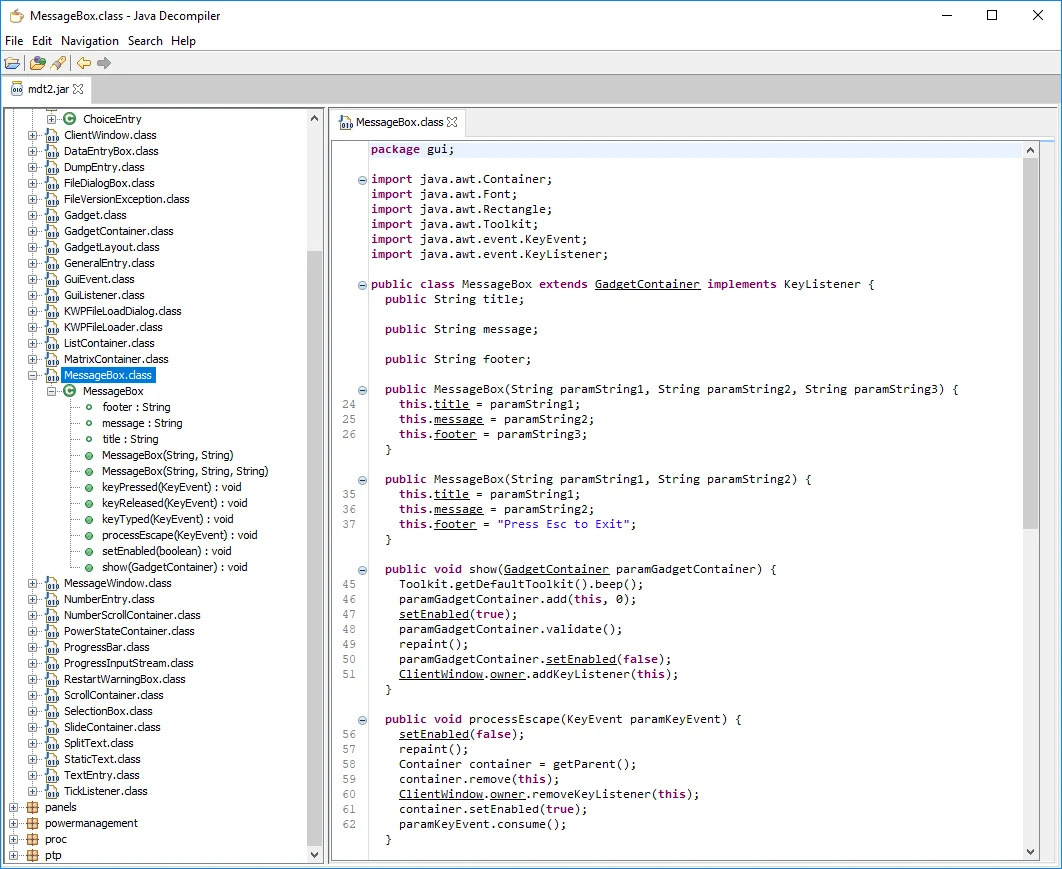 pelock/jobfuscator
Offusca il codice sorgente Java per proteggerlo da reverse engineering, decompilazione e furto di proprietà intellettuale. Rinomina variabili/metodi,…
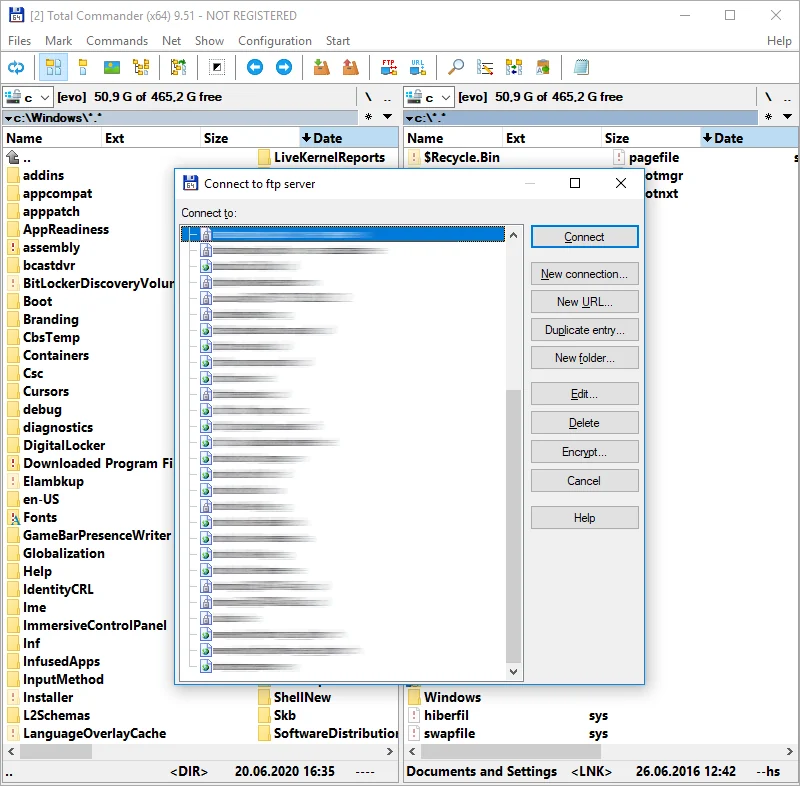 pelock/total-commander-ftp-password-recovery-tool-python
Strumento di recupero password FTP per Total Commander in Python che consente di decifrare le informazioni sulle password degli account FTP per tutte…
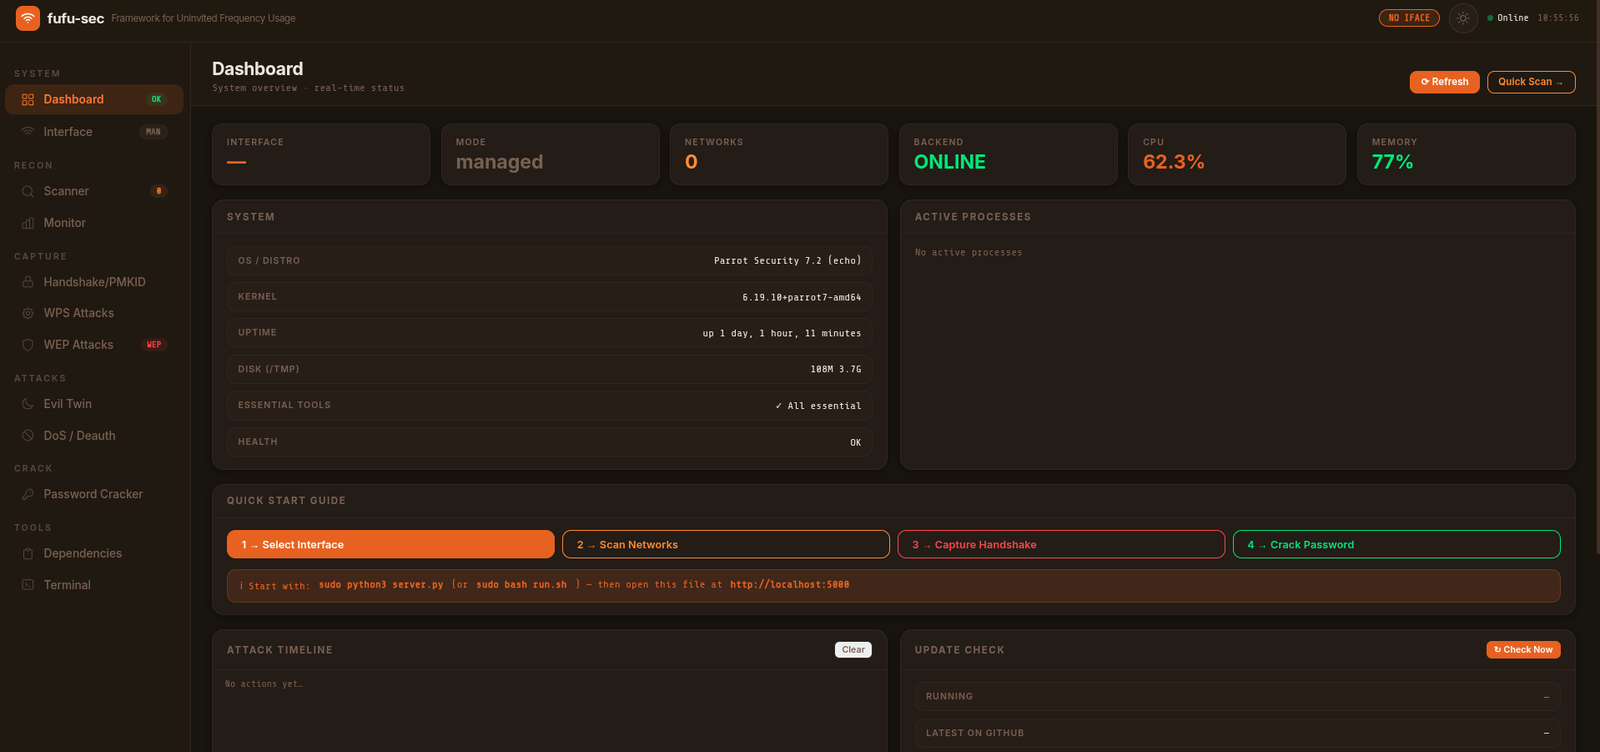 kyllr-qwen/fufu-sec
Framework per l'Uso Non Autorizzato delle Frequenze
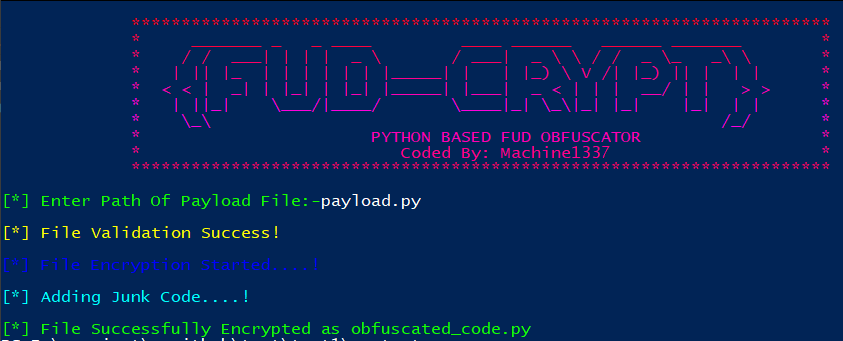 machine1337/fudcrypt
Crypter basato su Python che offusca i payload per bypassare antivirus ed EDR, generando stub FUD per operazioni di red team.
 machine1337/pyobfuscate
Uno script semplice ed efficiente per offuscare payload Python e renderli completamente FUD
 isecuritytw/seal-security-nuget-demo-net7
.NET 7 fork di seal-security-nuget-demo: stessa storia di exploit CVE-2024-21907, reindirizzato per i clienti vincolati a .NET SDK 7.
 xiaoqimikko/tomcat-line-check
CVE-2026-24880: il consiglio di aggiornamento di Apache si applica davvero al tuo Tomcat? Rileva la correzione tramite la presenza delle classi, non…
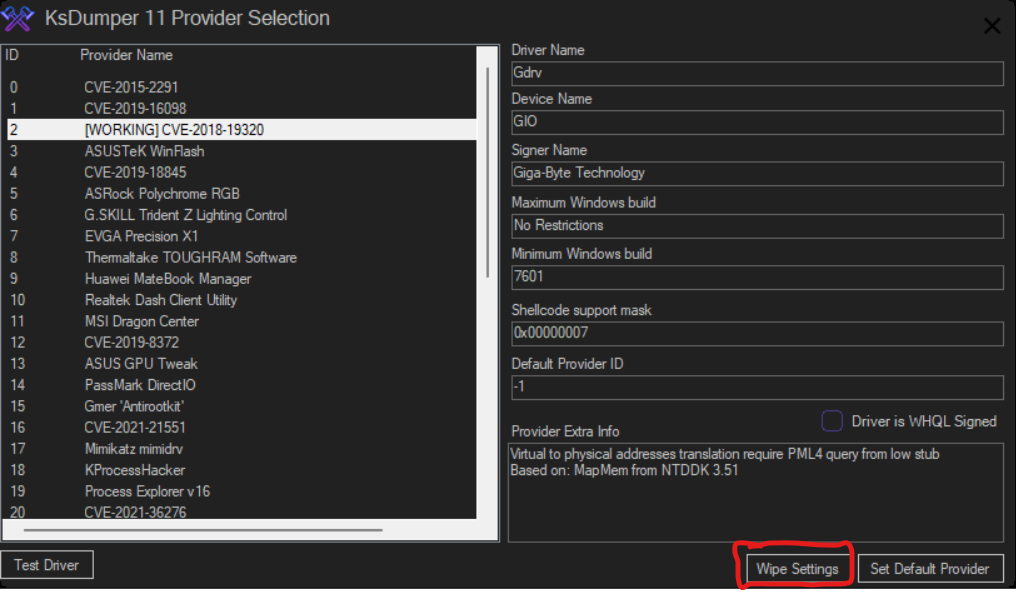 mastercodeon314/ksdumper-11
Una rinascita del classico e leggendario KsDumper
 threatlance-org/security-advisories
Repository pubblico di advisory di sicurezza con analisi dettagliate delle CVE, incluse descrizioni delle vulnerabilità, valutazioni della gravità e…
 foxirain/linux-kernel-codex-harness-v2
Harness di ricerca sulle vulnerabilità del kernel Linux basato sulla provenienza, utilizzato nell'indagine su CVE-2026-53075