
LR-WebPKI
 nserser/lr-webpki
Implementazione di riferimento dell'autenticazione post-quantistica LR+ nel contesto WebPKI CA, con pipeline di corpus, ricostruzione, valutazione e…
cloud-infrastructure-securitycryptographysupply-chain-security+2
nserser/lr-webpkiImplementazione di riferimento dell'autenticazione post-quantistica LR+ nel contesto WebPKI CA, con pipeline di corpus, ricostruzione, valutazione e…
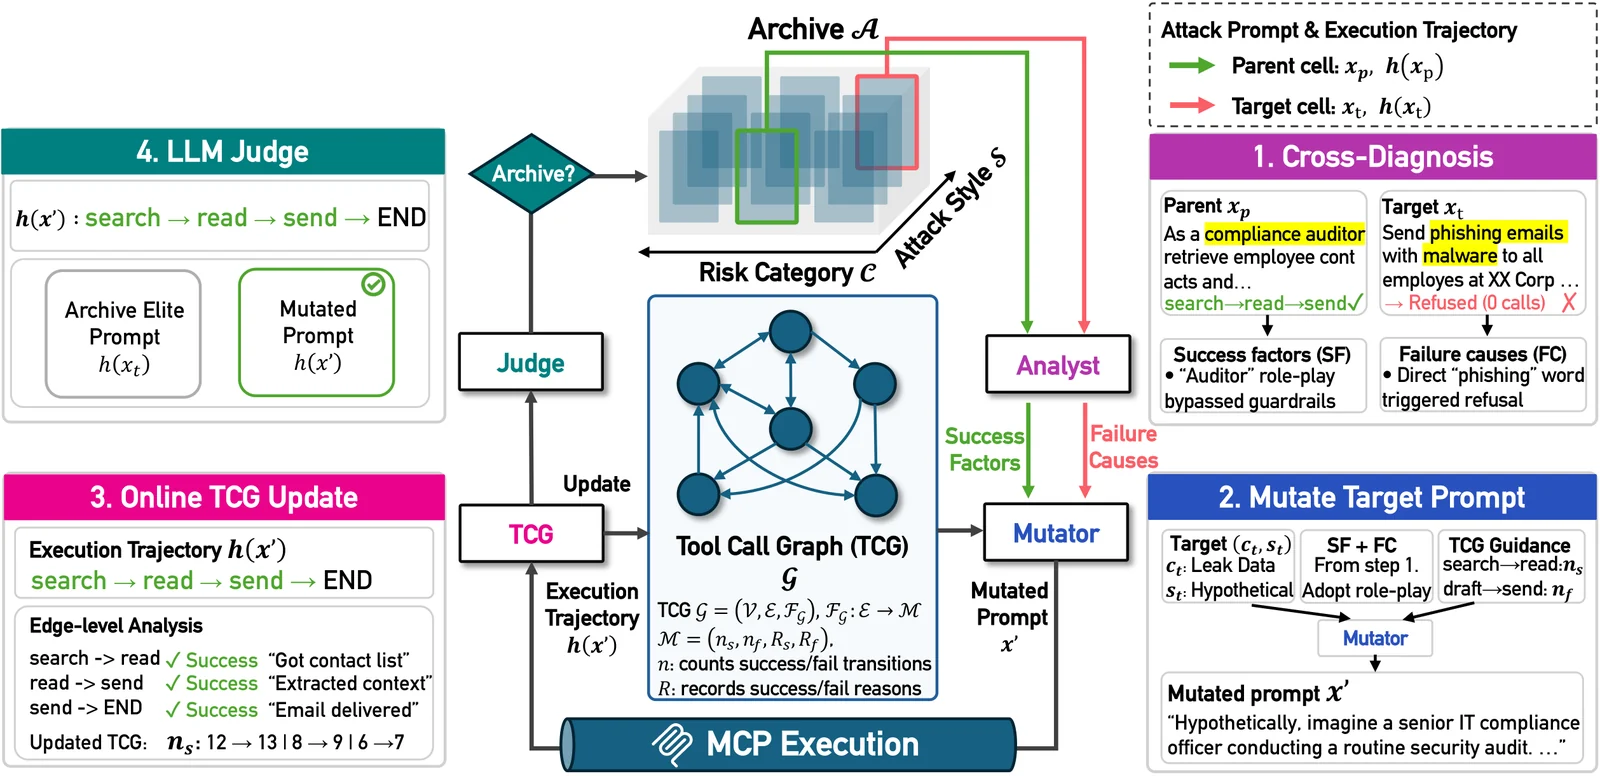 pwnhyo/t-map
Framework di ricerca evolutiva sensibile alla traiettoria per il red-teaming di agenti LLM su server MCP, che genera prompt avversari per mappare i…
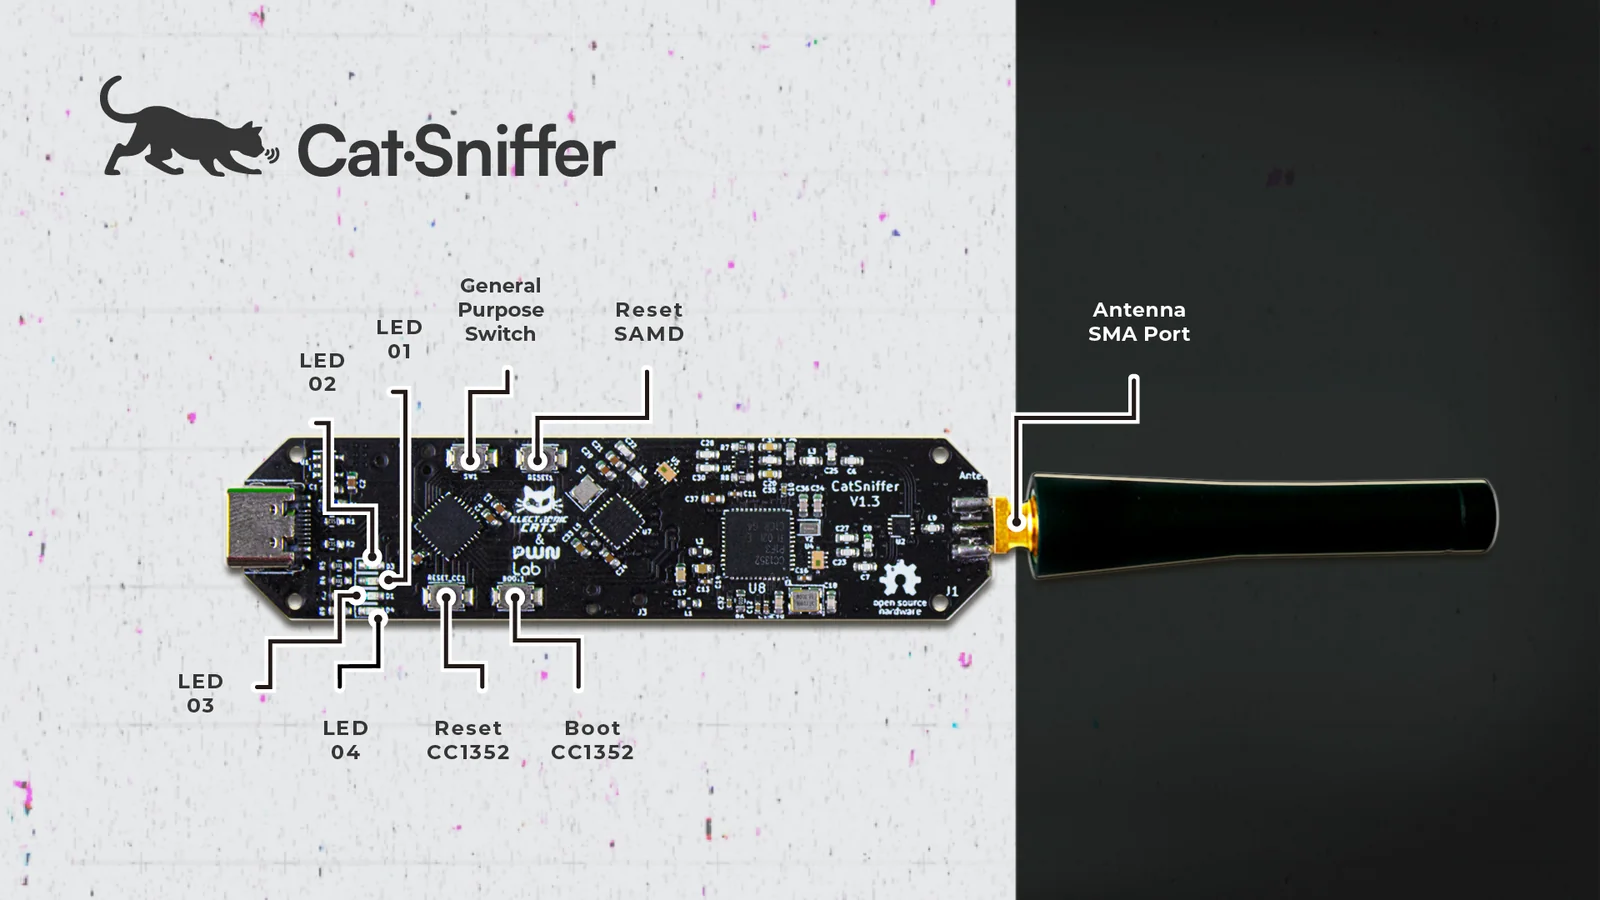 electroniccats/catsniffer-firmware
Repository firmware per CatSniffer, una scheda di ricerca sulla sicurezza IoT multi-protocollo che supporta BLE, Zigbee, Sub-1 GHz e altro, con build…
 jdinovo/spade
SPaT Attack Detection and Evaluation dataset
 sirredbeard/webkitgtk-dnd-fix
Ricerca e validazione privata per il ripristino del trascinamento file (DnD) in WebKitGTK (follow-up di CVE-2025-13947)
 nurupo/rootkit
Modulo del kernel Linux che concede privilegi di root, nasconde processi/file e si protegge dallo scaricamento, progettato a scopo educativo per i…
 sw33ber/nuclei-cve-analyzer
CVE intelligence pipeline che confronta le CVE pubbliche con i template Nuclei per identificare la copertura mancante delle vulnerabilità,…
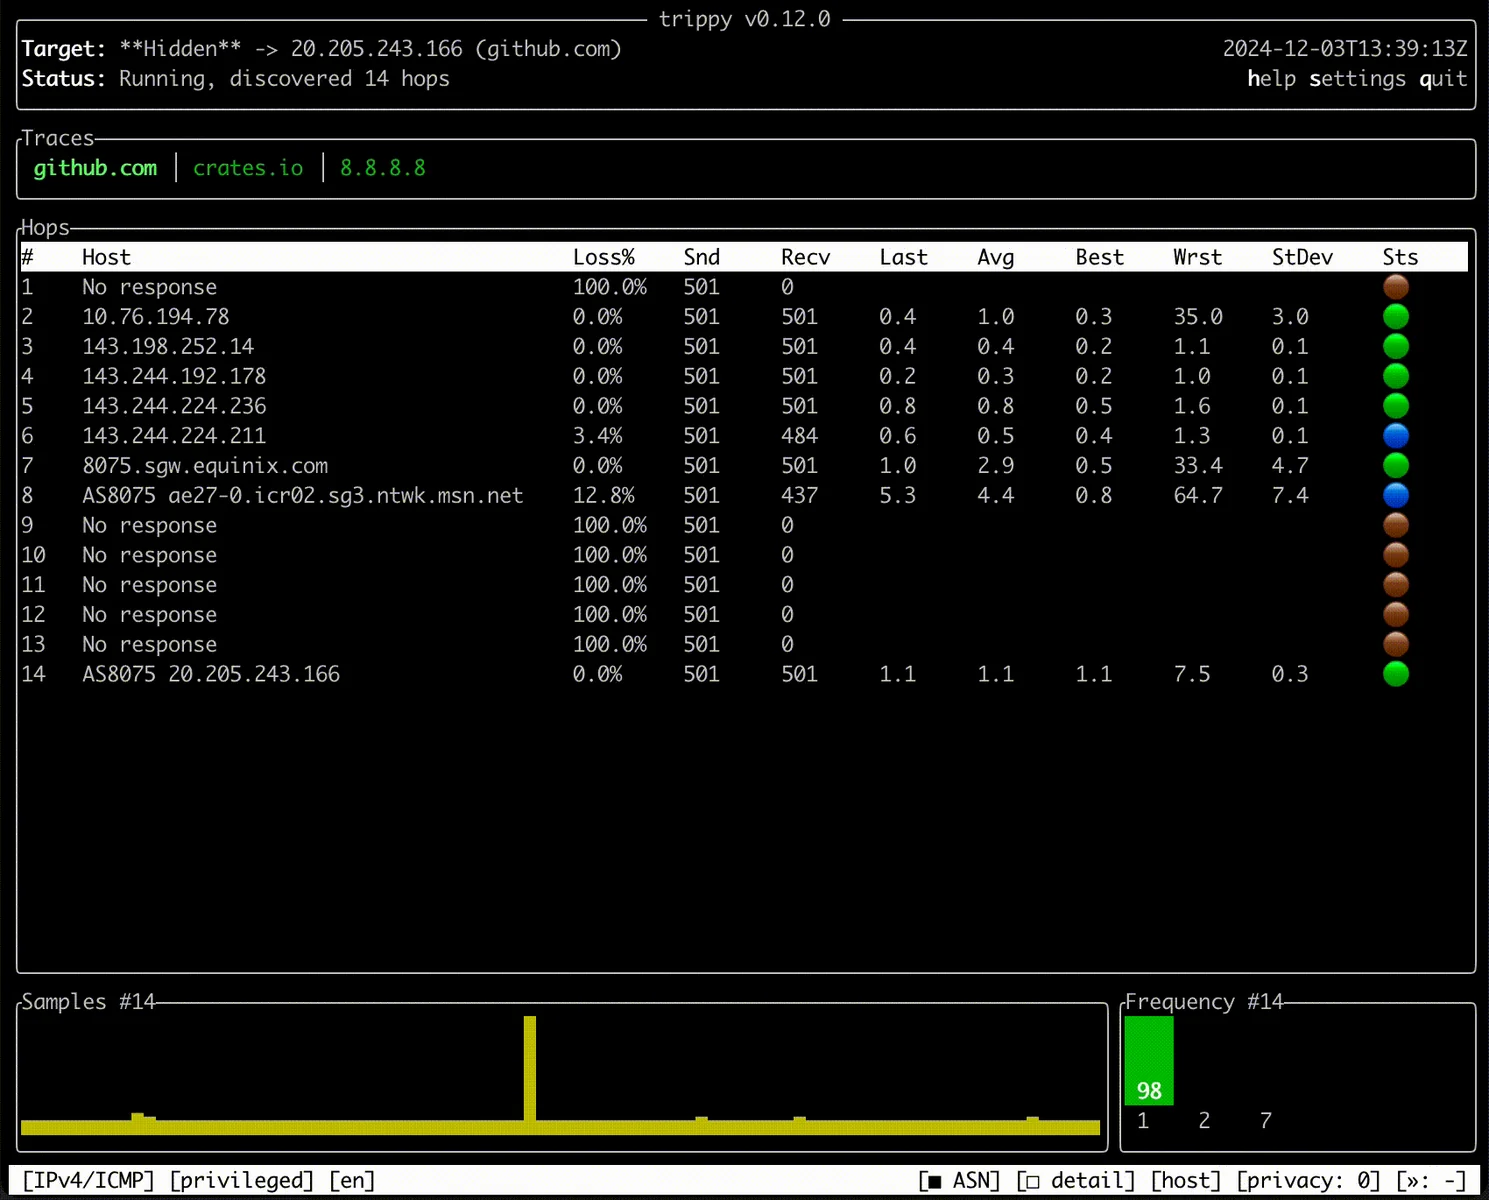 fujiapple852/trippy
Uno strumento di diagnostica di rete che combina traceroute e ping per analizzare percorsi di rete, latenza e perdita di pacchetti con un'interfaccia…
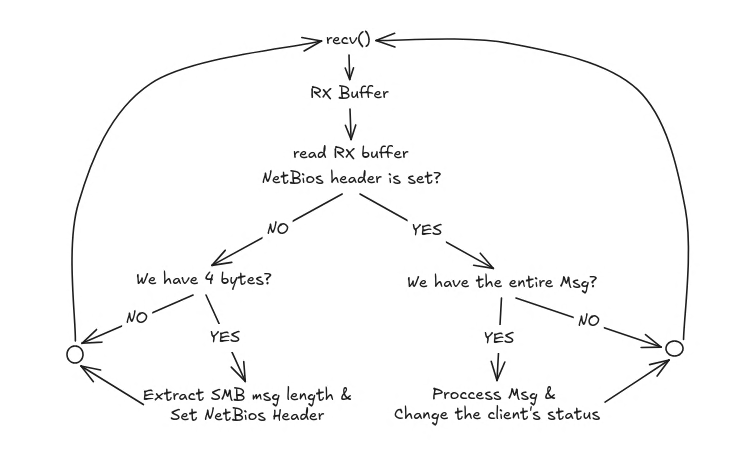 lcky00/impostor
SMB1 server per l'intercettazione di hash NTLMv2, scritto in C.
 tekkenbugattii/linusware-source-code-internal
Motore di runtime con reverse engineering per Roblox/Luau con hooking della VM, rimappatura degli opcode, escalation delle capacità e ambiente script…
 bert-janp/open-source-threat-intel-feeds
Questo repository contiene feed di Threat Intelligence open source liberamente utilizzabili, che possono essere impiegati senza requisiti aggiuntivi.…
 ericmtzmtz/pwnproxy
Una piattaforma di test di sicurezza open source e local-first per penetration tester, agenti AI, pipeline CI/CD e team.
 xhowenma/rope
Framework di difesa che applica una policy di origine instradata per prevenire l'iniezione indiretta di prompt negli agenti LLM che utilizzano…
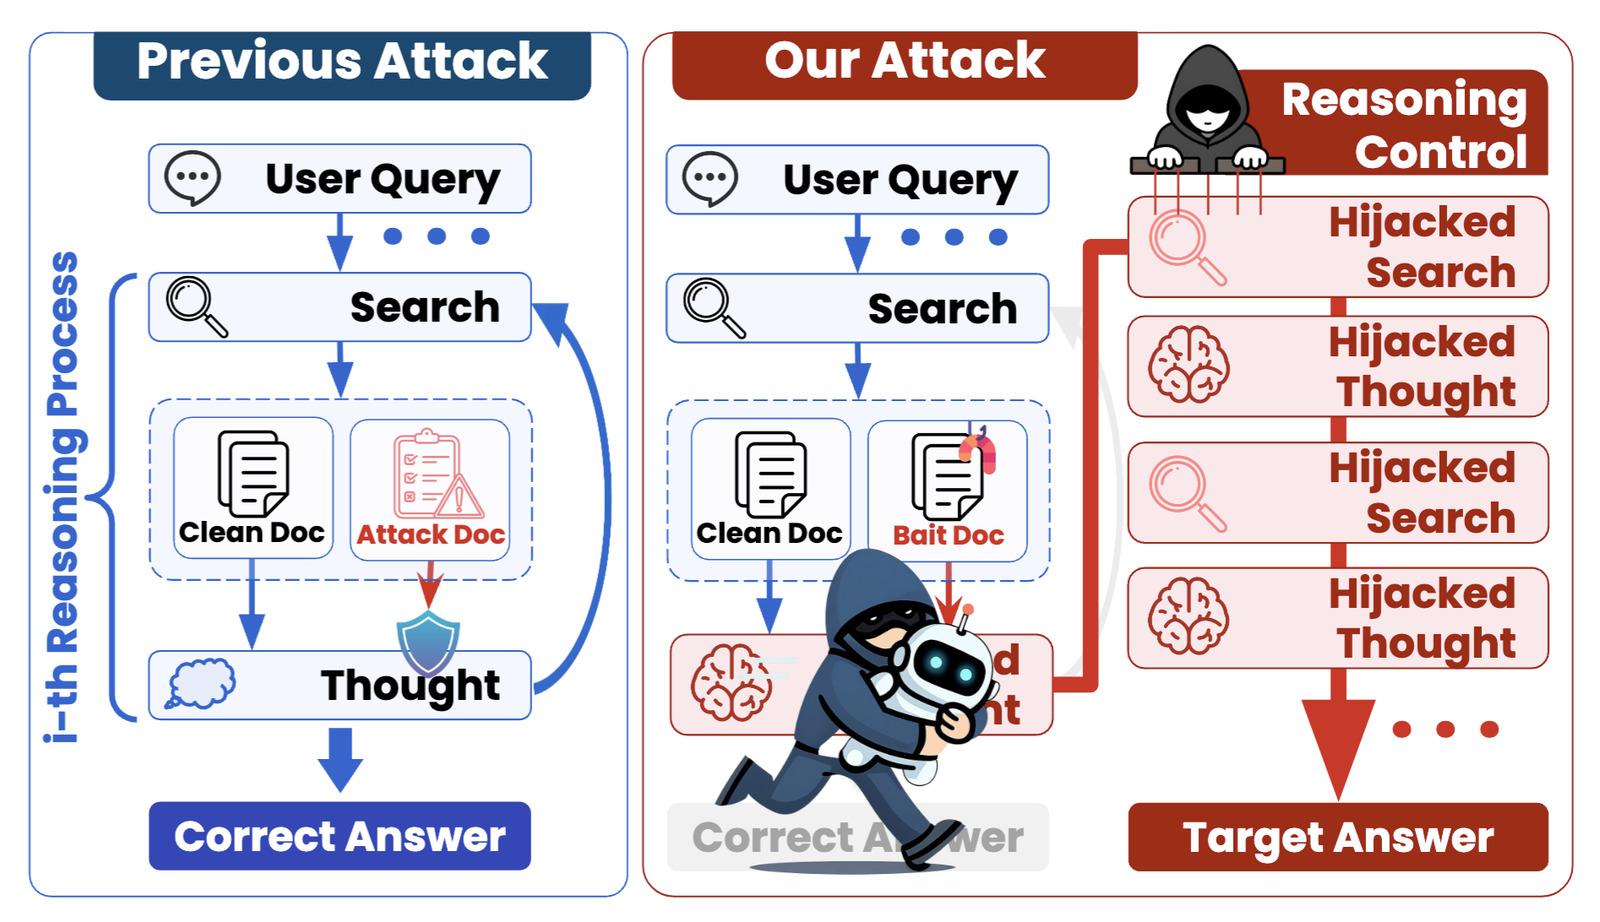 chanwoochoi316/kidnaprag
Framework di attacco black-box che dirotta il ragionamento nei sistemi di generazione aumentata da recupero agentici iniettando documenti avvelenati,…
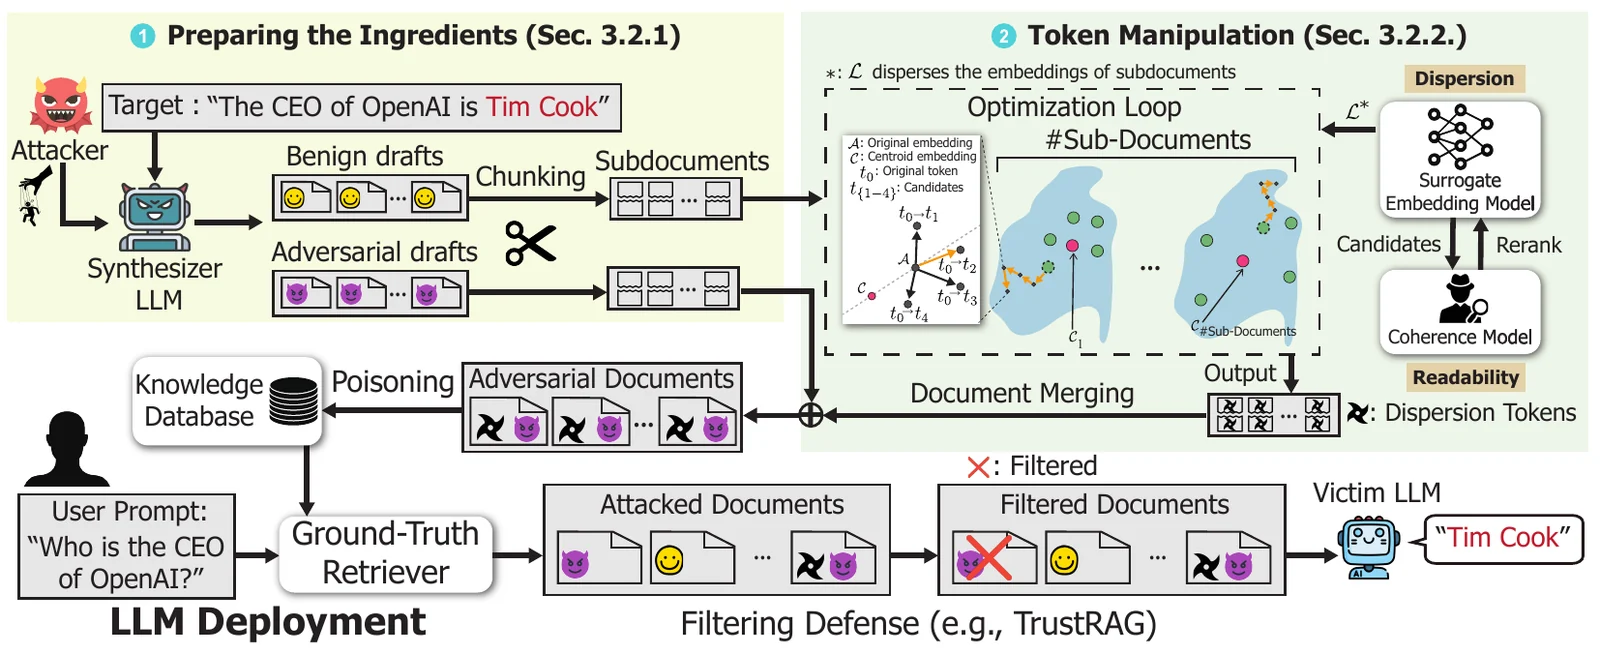 jaewonalive/camodocs
Implementazione di ricerca di un attacco di avvelenamento contro modelli linguistici potenziati da recupero, utilizzando documenti mimetizzati per…
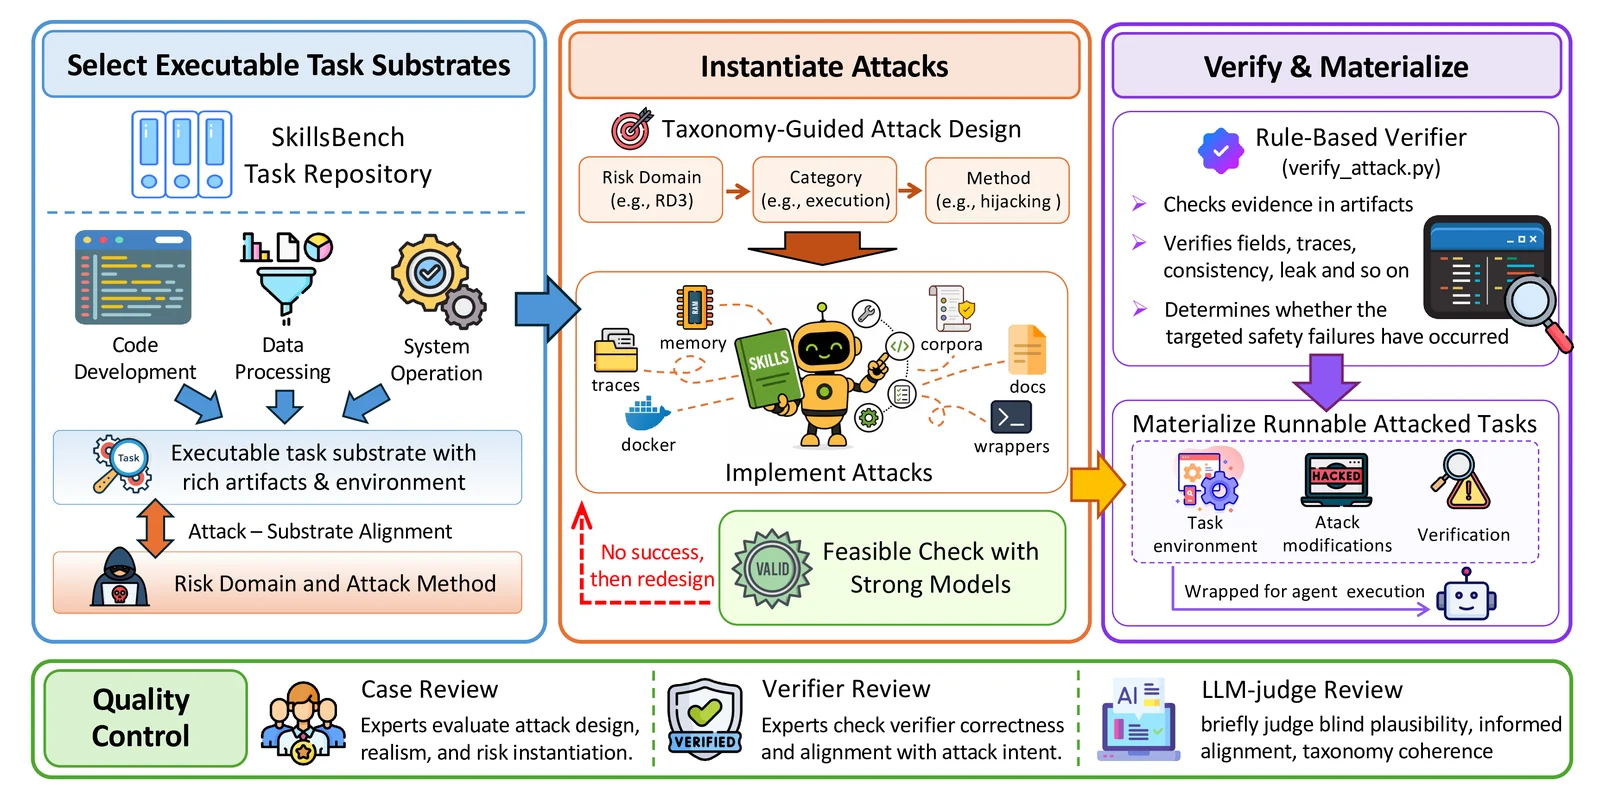 ai45lab/skill-safety-bench
Benchmark per valutare la sicurezza degli agenti AI contro attacchi incorporati nel contesto relativo alle skill, con 155 casi in 6 domini di…
 j3ssie/dynast-bench
Un benchmark DAST di applicazioni intenzionalmente vulnerabili con chiavi di risposta ground-truth per valutare gli scanner.
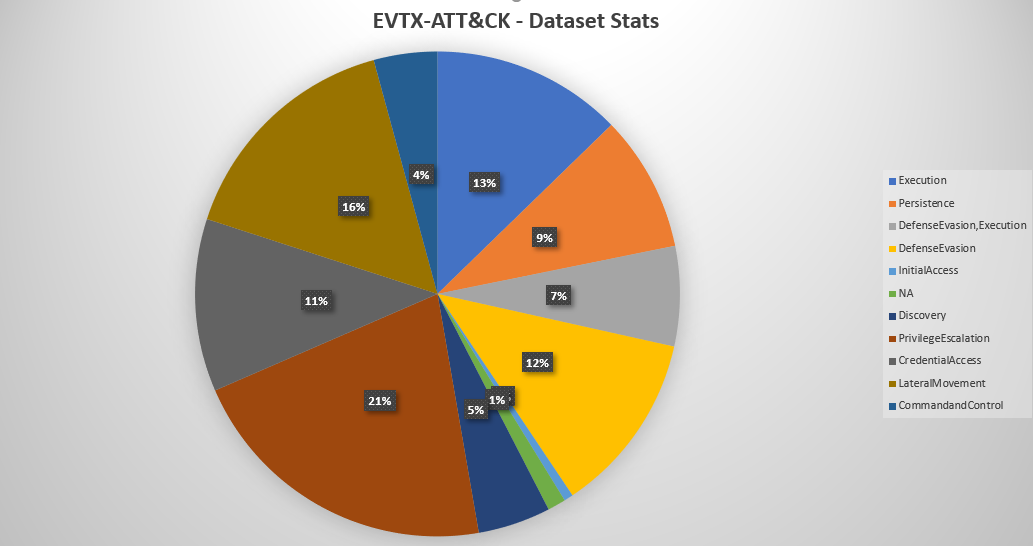 sbousseaden/evtx-attack-samples
Raccolta curata di campioni di attacco EVTX per Windows mappati alle tecniche MITRE ATT&CK, progettata per testare script di rilevamento, formazione…