
deobf-Arxan-Deob-C
 gmh5225/deobf-arxan-deob-c
Semplice programma in C per deoffuscare rapidamente eseguibili Windows protetti con Arxan.
defensive-toolsreverse-engineeringmalware-analysis+1
15
gmh5225/deobf-arxan-deob-cSemplice programma in C per deoffuscare rapidamente eseguibili Windows protetti con Arxan.
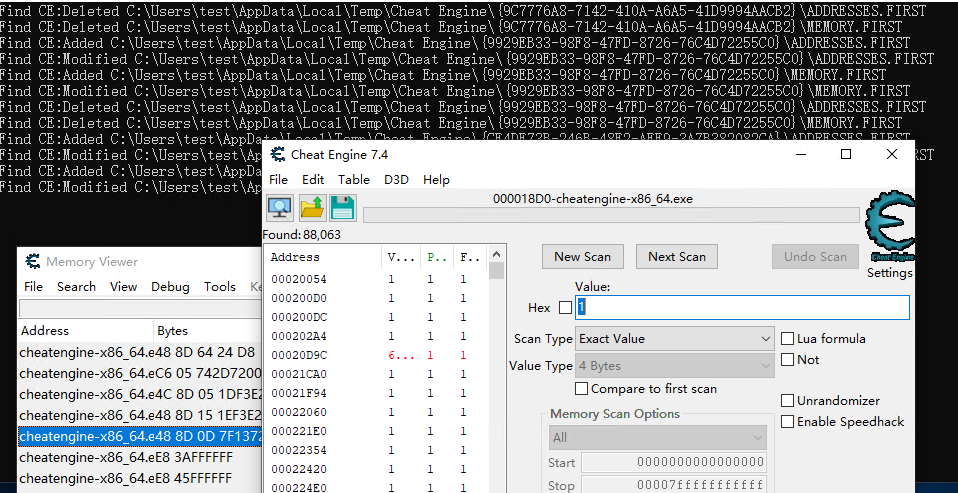 gmh5225/detection-cheatengine
Rileva l'attività del processo CheatEngine monitorando le modifiche al file system con ReadDirectoryChangesW, fornendo un meccanismo anti-cheat…
 eugexo/security-baseline-ubuntu
Baseline di sicurezza e guida all'hardening di livello produttivo per Ubuntu 24.04/26.04 LTS. Isolamento del kernel, pulsante di emergenza Panic,…
 asteroid-belt/skulto
Strumento offline e incentrato sulla sicurezza per sincronizzare e gestire le competenze degli agenti.
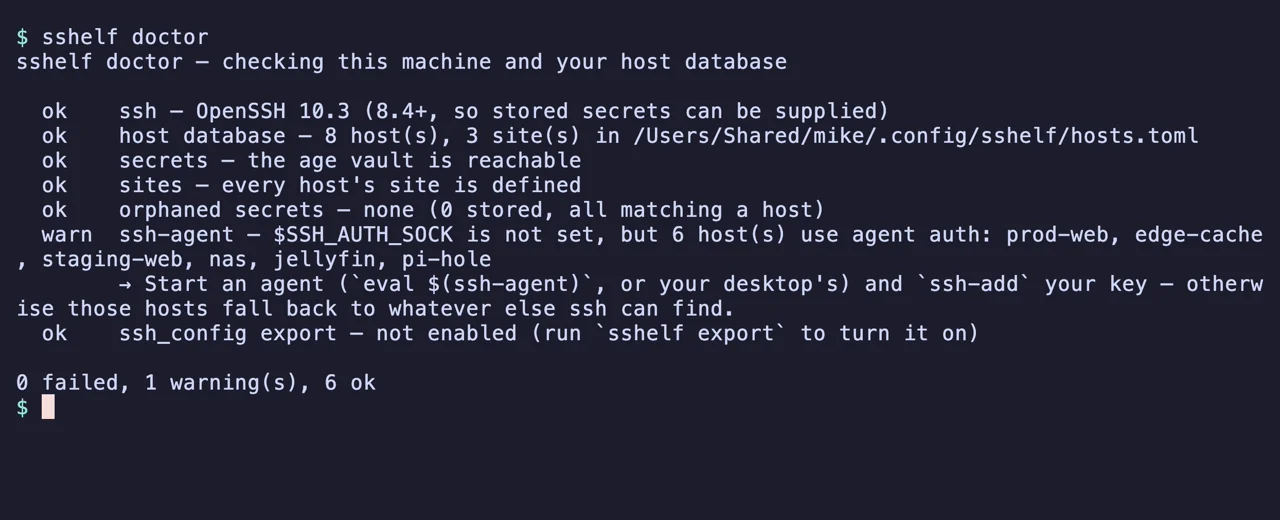 max-rh/sshelf
Fast terminal UI for your SSH hosts: fuzzy-search and connect in two keystrokes, dual-pane SFTP file transfer, and background port forwarding. Keeps…
 orbitcurve/firmware-reverse-engineering
Competenze dell'agente per l'estrazione del firmware, l'analisi statica, il reverse engineering con Ghidra, l'emulazione e la reportistica di…
 microsoft/mxc
Policy-driven, layered isolation and containment
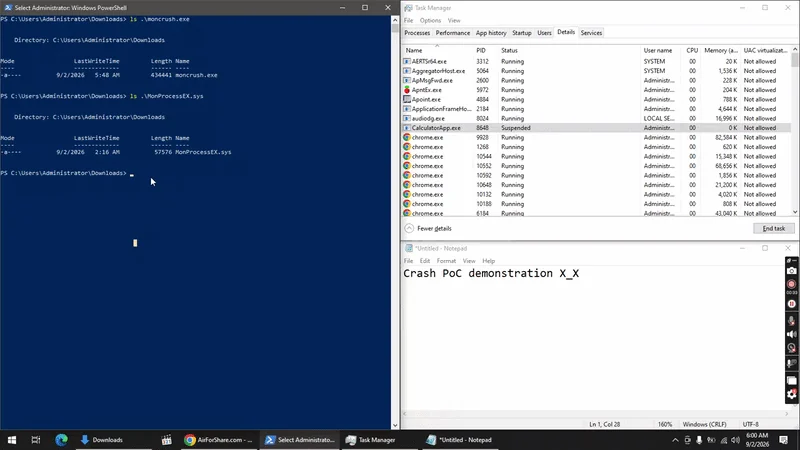 deathshotxd/0xm0ncrush
Terminatore di processi in modalità kernel che utilizza un driver BYOVD firmato. Funziona su tutti i Windows 10/11. Nessun offset, nessun PDB. Rust.
 htrxuan/hdwebmobile-booking-appointments
Vendi servizi prenotabili e appuntamenti tramite WooCommerce: chiude CVE-2026-2931 per costruzione.
 disrex-group/stylesmuggler-adobe-patches
composer require per la distribuzione della correzione ufficiale APSB26-146 (CVE-2026-75650) di Adobe per Magento, tramite cweagans/composer-patches.…
 samybaiwir/dnslivery
Facile consegna di file e payload tramite DNS
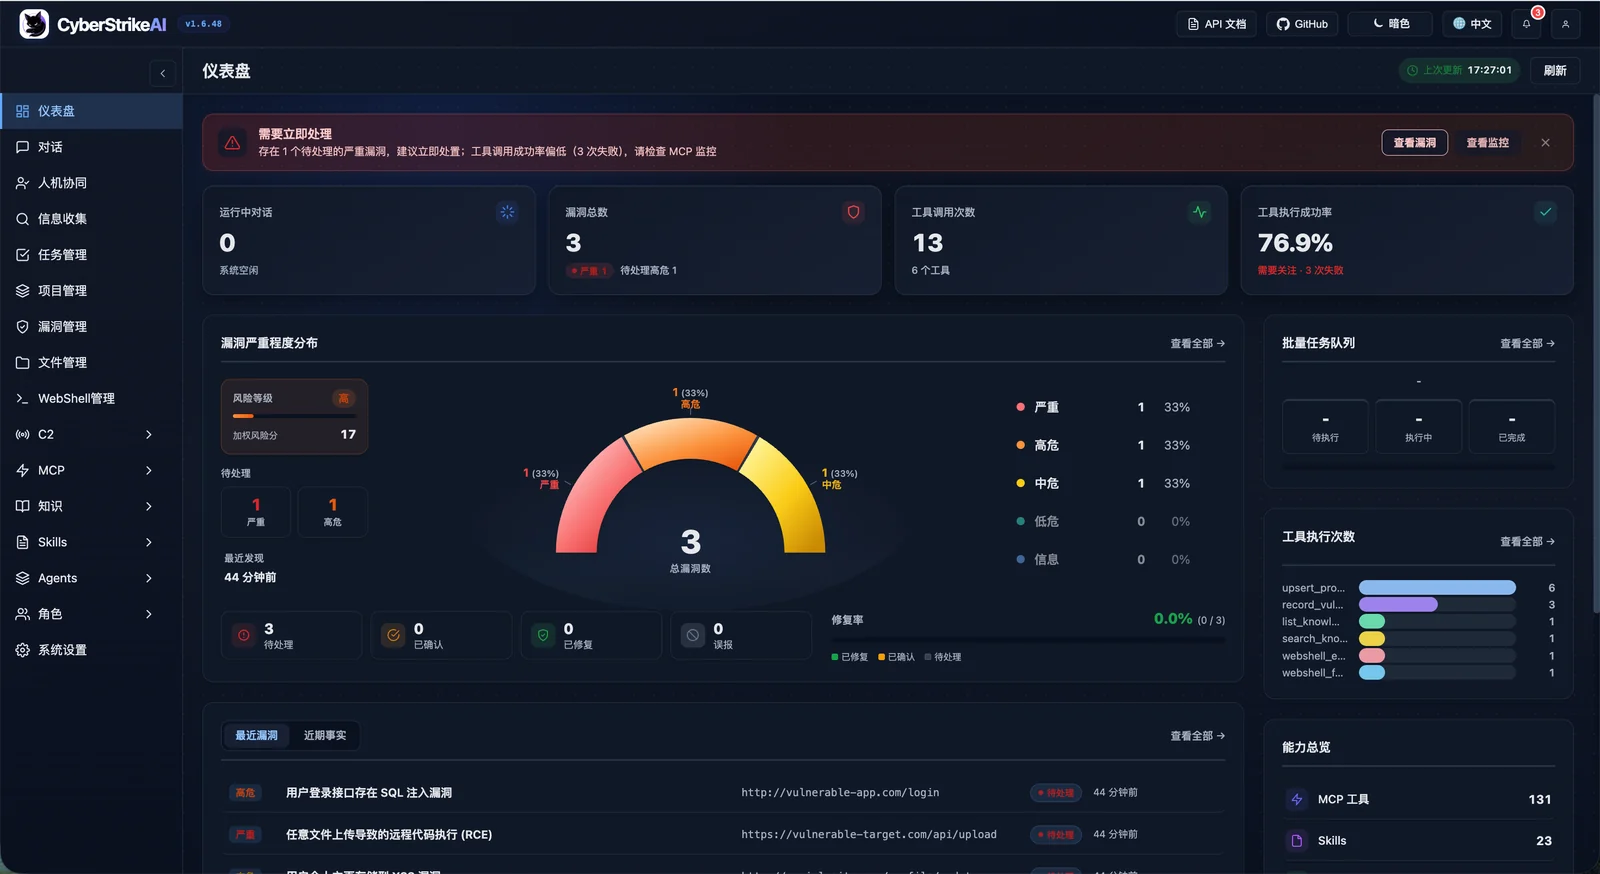 aipentest/cyberstrikeai
Il sistema d'azione per la cybersecurity nativa dell'IA—dove l'intento diventa esecuzione governata, l'evidenza diventa memoria operativa e ogni…
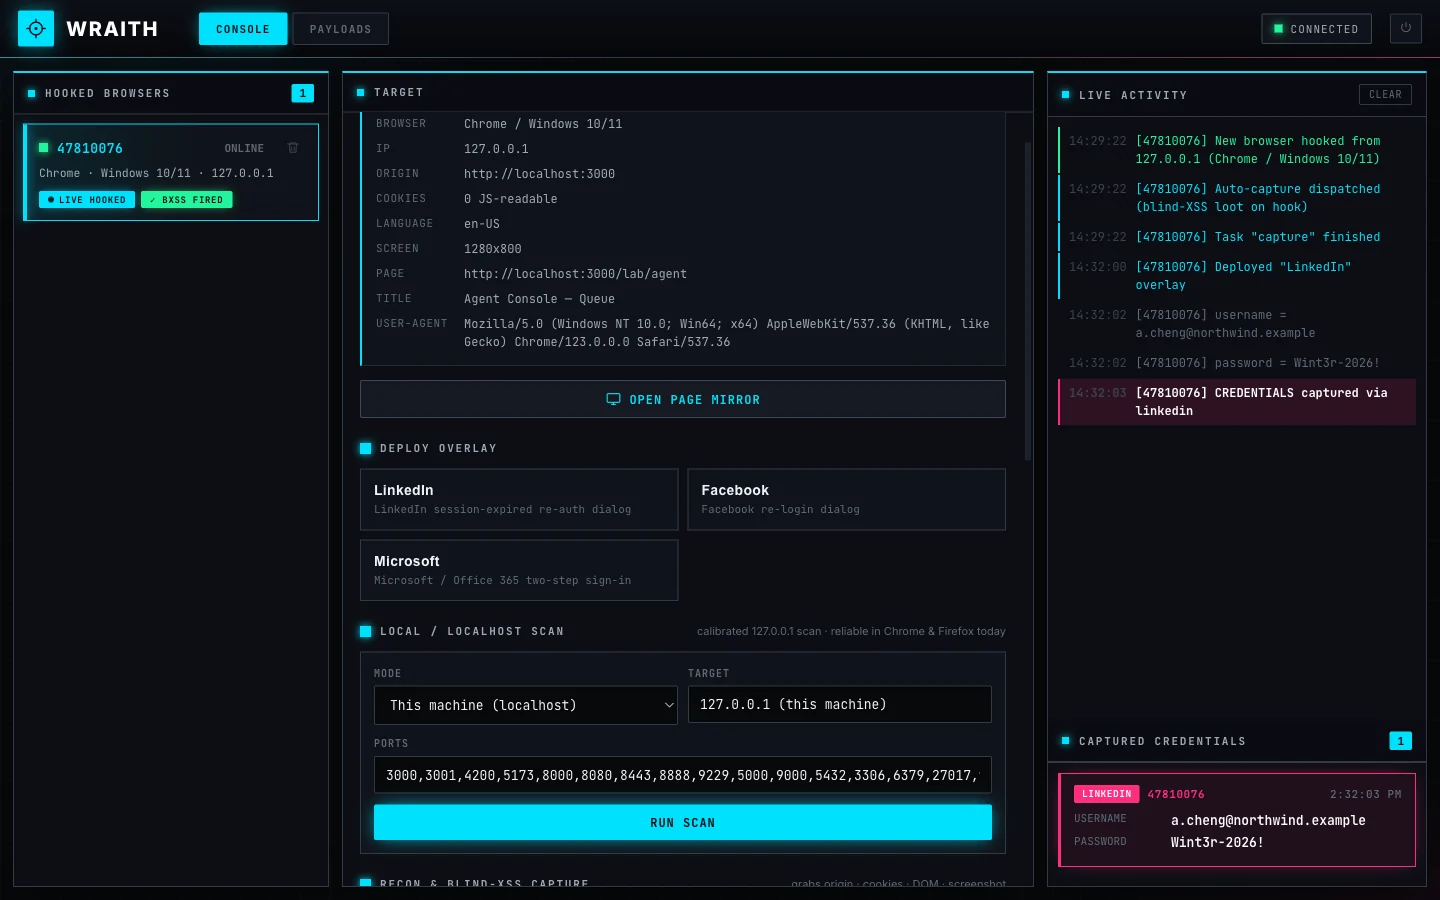 arcanum-sec/wraith
Framework di hooking dei browser per red team autorizzati e formatori. Aggancia i browser tramite XSS, offre controllo interattivo post-exploitation,…
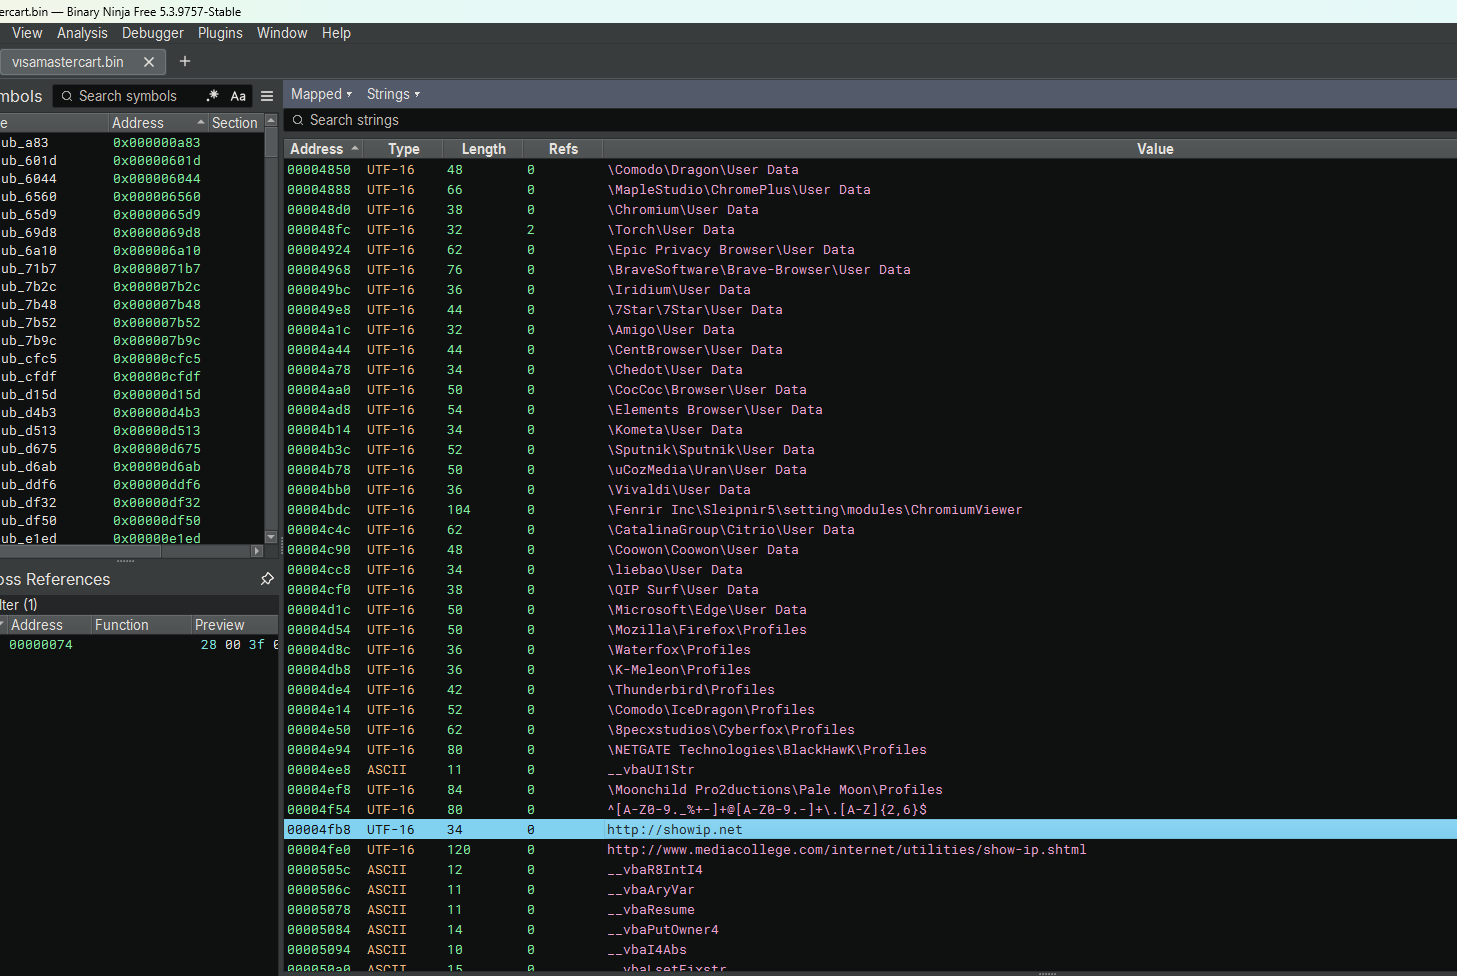 kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
Analisi di reverse engineering di DarkTortilla RAT, un malware sofisticato che ruba i dati delle carte di credito, decripta le password dei browser…
 safeagent-beihang/clawguard
Toolkit di sicurezza per agenti AI aziendali che fornisce audit pre-avvio, hardening della configurazione, rilevamento delle minacce in runtime e…
 duggytuxy/syswarden
Orchestratore di sicurezza Linux locale che applica policy nftables con telemetria HIDS/HIPS, feed di threat intelligence limitati, analisi dei log…
 bhanunamikaze/bluegate-cve-2020-0609
# Validatore di exploit BlueGate - Validatore RD Gateway per CVE-2020-0609 e CVE-2020-0610 (BlueGate) che utilizza OpenSSL DTLS su UDP/3391.
 mycode83/godirb
Veloce e facile da usare, brute-forcer di directory scritto in Go.