max-rh/sshelf
Interfaccia terminale veloce per i tuoi host SSH: ricerca fuzzy e connessione in due tasti, trasferimento file SFTP a doppio pannello e inoltro porte in background. Mantiene un proprio database degli host e genera il comando ssh — non modifica mai ~/.ssh/config.

Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.
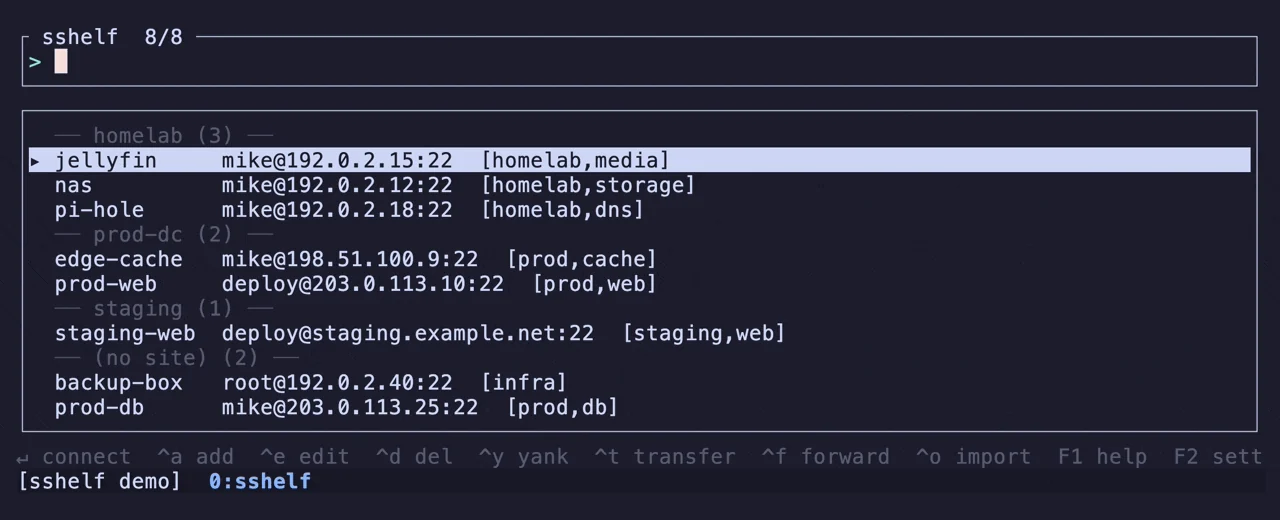
Cerca in modo fuzzy i tuoi host SSH e connettiti con due tasti.
sshelf mantiene un proprio elenco di host, costruisce il comando ssh per te e poi si fa da parte.
Cede il terminale al vero OpenSSH e non tocca mai ~/.ssh/config.



macOS e Linux, x86_64 e arm64. I pacchetti precompilati non richiedono un toolchain Rust. A runtime sshelf richiede OpenSSH 8.4+, da cui deriva il supporto automatico alla password.
Homebrew (macOS o Linux):
brew install max-rh/tap/sshelf
Programma di installazione Shell (binario precompilato, seleziona la tua piattaforma):
curl --proto '=https' --tlsv1.2 -LsSf https://github.com/max-rh/sshelf/releases/latest/download/sshelf-installer.sh | sh
Debian/Ubuntu: scarica il file .deb dalla
ultima release, poi
sudo apt install ./sshelf_*_amd64.deb (o *_arm64.deb).
Fedora / RHEL / Rocky / openSUSE: scarica il file .rpm (build statica, funziona su qualsiasi
distribuzione RPM) dalla ultima release, poi
sudo dnf install ./sshelf-*.x86_64.rpm (o .aarch64.rpm).
Gentoo: overlay mantenuto dalla community (non ufficiale, grazie a @masterwolf-git). Esegui
eselect repository enable masterwolf && emerge --sync && emerge --ask app-admin/sshelf.
Cargo (da crates.io; richiede Rust 1.88+):
cargo install sshelf.
Il completamento automatico della shell è incluso in ogni pacchetto. Apri una nuova shell dopo l'installazione. Su Linux,
i segreti usano un backend Secret Service interamente in Rust (nessuna dipendenza di build da libdbus/OpenSSL).
Dettagli completi e configurazione dei completamenti: Guida all'installazione.
Gestisco un paio di dozzine di macchine (un homelab, alcuni VPS, qualche macchina dietro un bastion), e
continuavo a digitare ssh -J bastion -i ~/.ssh/some-key -p 2222 user@host a memoria o a cercarlo nella mia
cronologia della shell. Ogni gestore SSH che ho provato voleva o possedere ~/.ssh/config o
darmi un account e sincronizzare i miei host attraverso il server di qualcun altro. Non volevo nessuna delle due cose. Volevo
un launcher che mantenga la propria lista, costruisca il comando e si faccia da parte. E un posto
dove conservare le password per quella manciata di host che non possono usare chiavi, senza mai metterle
in un file. Così l'ho creato.
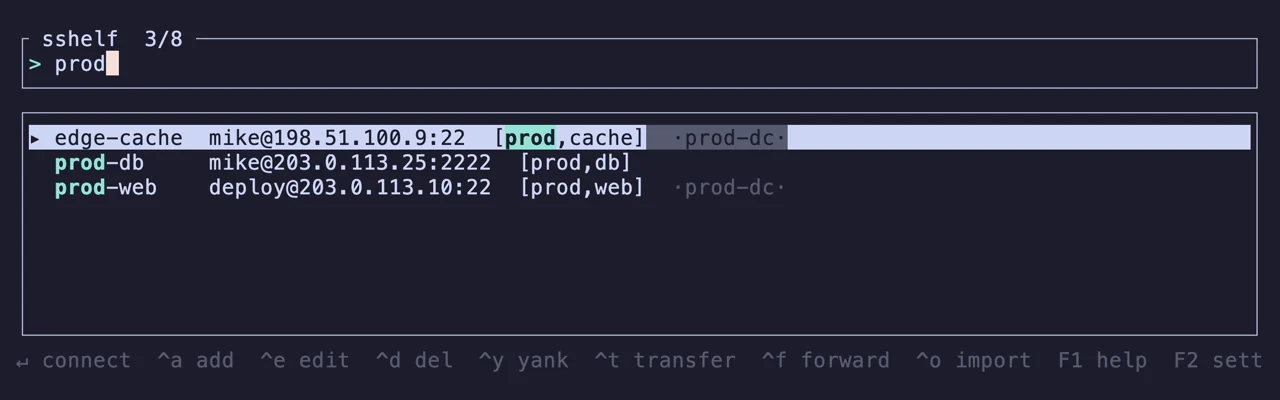
Digita per filtrare. Enter connette. I tuoi host più usati salgono in cima da soli
(frecency: numero di utilizzi, decaduto in base alla recenza), e tag:prod / site:homelab restringono ulteriormente la lista.
Ctrl-y copia il comando che ha costruito invece di eseguirlo. Dalla shell,
sshelf prod-web connette per nome e sshelf - riconnette all'ultimo host, entrambi senza
aprire la TUI.
sshelf pick apre la stessa lista nelle righe sotto il tuo prompt, come fa Ctrl-r, stampa
il nome che scegli e non connette a nulla. Il tuo prompt è dove l'hai lasciato dopo. I
plugin zsh e bash in contrib/ lo associano ad Alt-s: su una riga vuota ottieni sshelf web-01
pronto da eseguire, a metà riga ottieni il nome dove si trova il cursore, e le righe marcate ti danno ogni
nome per un ciclo.
Integrazione con la shell.
Gli host che condividono una password di login possono condividere un unico segreto memorizzato: nominalo una volta, puntali ad esso,
e ruotarlo è una singola scrittura invece di una per host. Ctrl-s marca gli host nella lista e
Ctrl-k applica una password a tutti loro, o li associa a una credenziale condivisa. La password
vive ancora nel tuo keyring o vault, e hosts.toml contiene solo il nome.
Password, chiavi e 2FA.
exec() nel tuo sshsshelf costruisce l'argv dal record dell'host, smonta la propria UI e poi sostituisce se stesso
con OpenSSH. Non c'è alcun wrapper tra te e la sessione: un vero TTY, il tuo ssh, i tuoi
flag senza configurazione. Quando la sessione termina sei di nuovo nella tua shell, non in un menu. Il
comando che esegue è esattamente quello che Ctrl-y ti mostra.
Come viene costruito il comando.
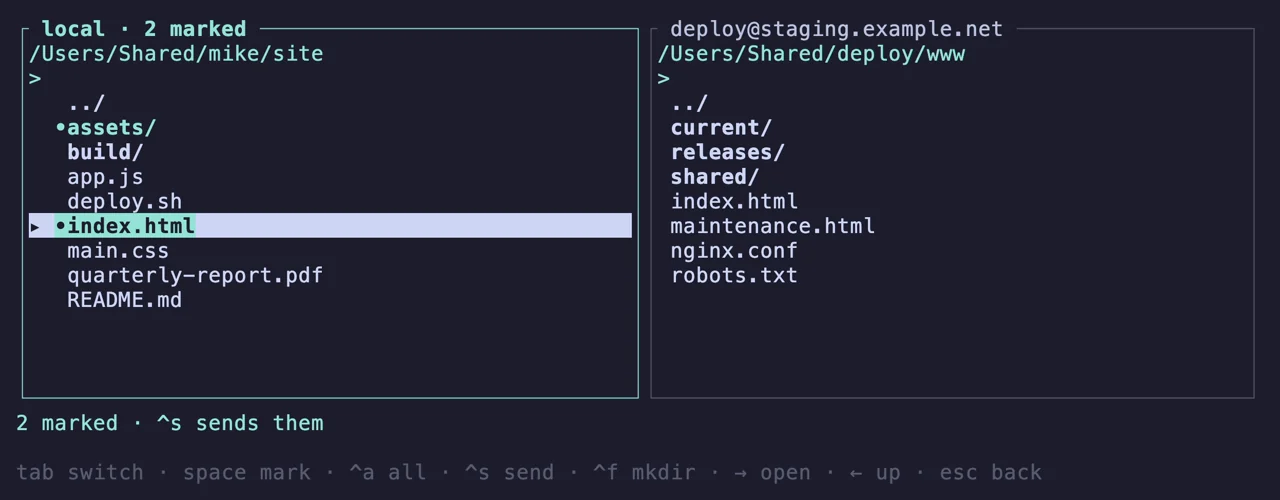
Ctrl-t apre i tuoi file a sinistra e quelli dell'host a destra, su un'unica connessione
autenticata. Space marca, Ctrl-a marca tutto ciò che il filtro mostra, Ctrl-s invia
l'intero set in entrambe le direzioni, F7 crea una directory. Un nome che la destinazione ha già viene saltato,
mai sovrascritto.
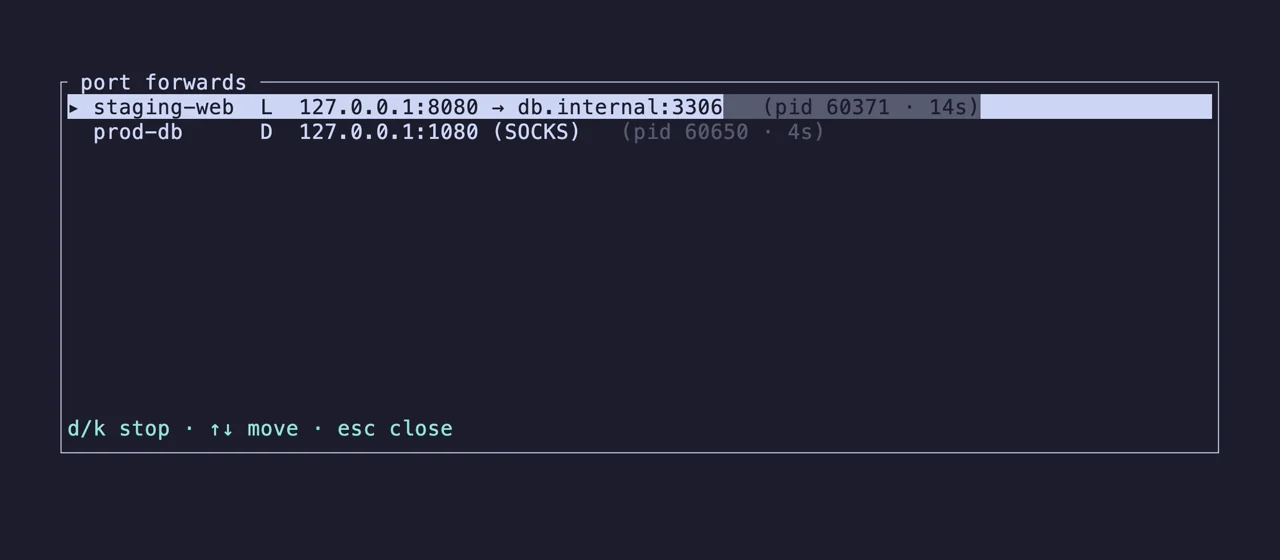
Ctrl-f apre un tunnel Locale, Remoto o SOCKS che continua a funzionare dopo che hai chiuso sshelf,
e dopo che hai chiuso il terminale. F4 li elenca tutti su tutti gli host e ferma
quello che scegli. Sono tracciati tramite pid e riconciliati con i processi che sono realmente
in esecuzione, così nulla resta in un elenco dopo che è terminato. Nessun daemon, nessun supervisor.
Imposta tmux = "window" o "pane" e Enter apre l'host in una nuova finestra tmux (denominata
come l'host) o in un nuovo pannello invece di sostituire sshelf. Termina la sessione e il selettore è ancora
lì, ancora in esecuzione.