aipentest/cyberstrikeai
Il sistema d'azione per la cybersecurity nativa dell'IA—dove l'intento diventa esecuzione governata, l'evidenza diventa memoria operativa e ogni operazione migliora la successiva.
Il sistema d'azione per la cybersecurity AI-native—dove l'intento diventa esecuzione governata, l'evidenza diventa memoria operativa e ogni operazione migliora la successiva.
CyberStrikeAI collega pianificazione, esecuzione, supervisione umana, evidenza e replay in un unico workspace verificabile. Realizzato in Go, combina agenti basati su Pi, strumenti MCP-native, conoscenza RAG, workflow visuali e modellazione e analisi della catena di attacco per operazioni di sicurezza autorizzate.
Inizia qui: Avvio rapido · Documentazione · Hardening della sicurezza
[!IMPORTANT] Utilizza CyberStrikeAI solo su sistemi di tua proprietà o per i quali sei esplicitamente autorizzato a eseguire test. Per ambienti condivisi o di produzione, consulta il modello di sicurezza e la guida all'hardening prima di abilitare strumenti ad alto rischio, WebShell o funzionalità C2.
Modalità chiara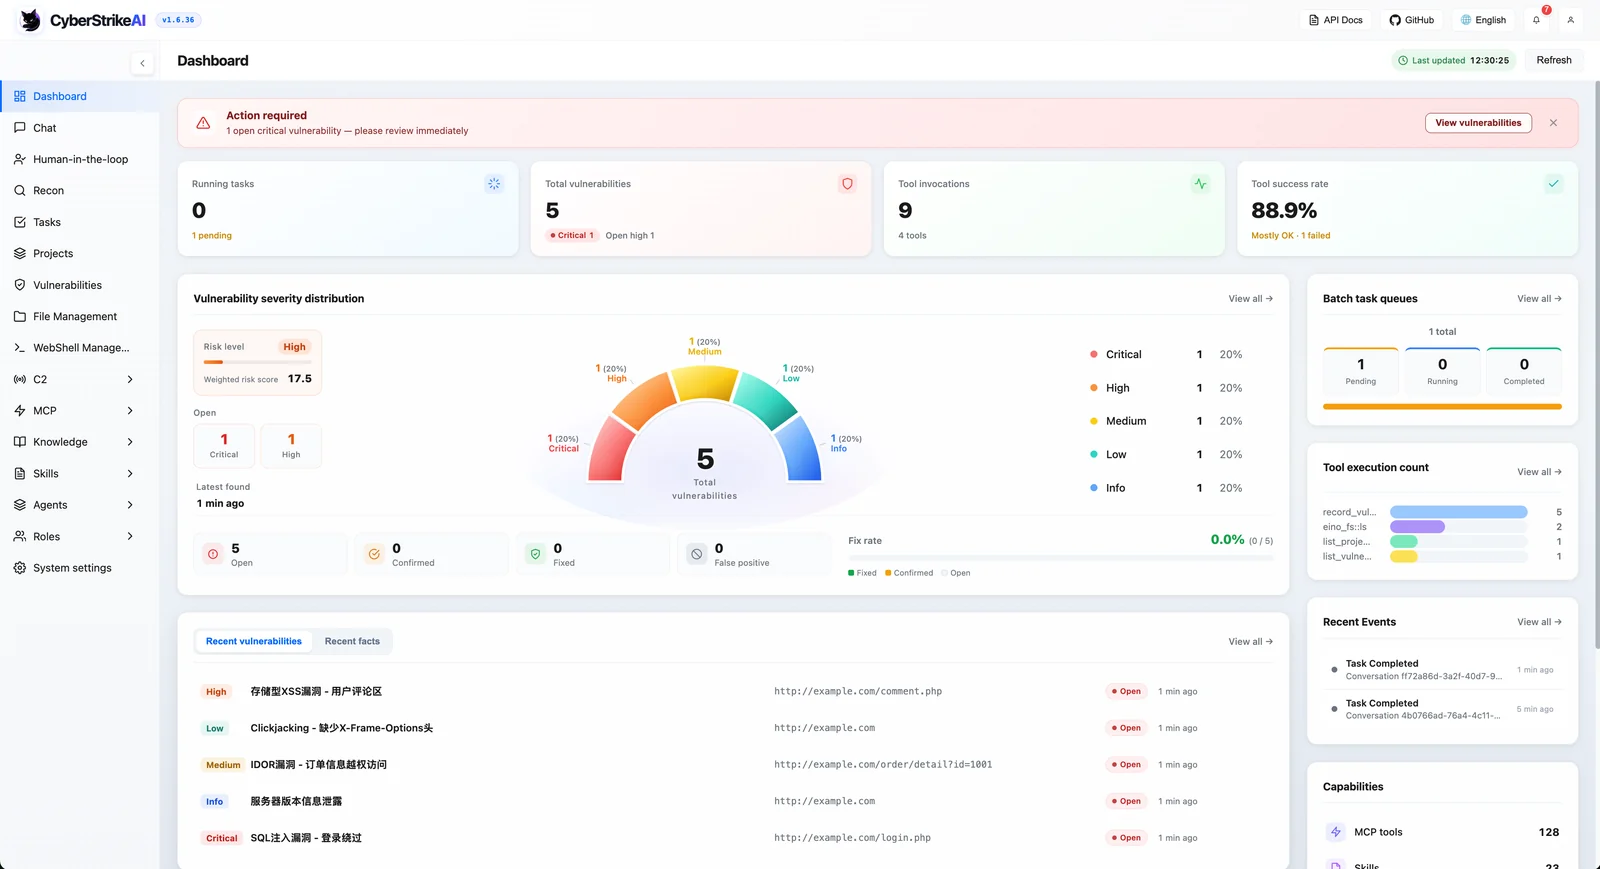
|
Modalità scura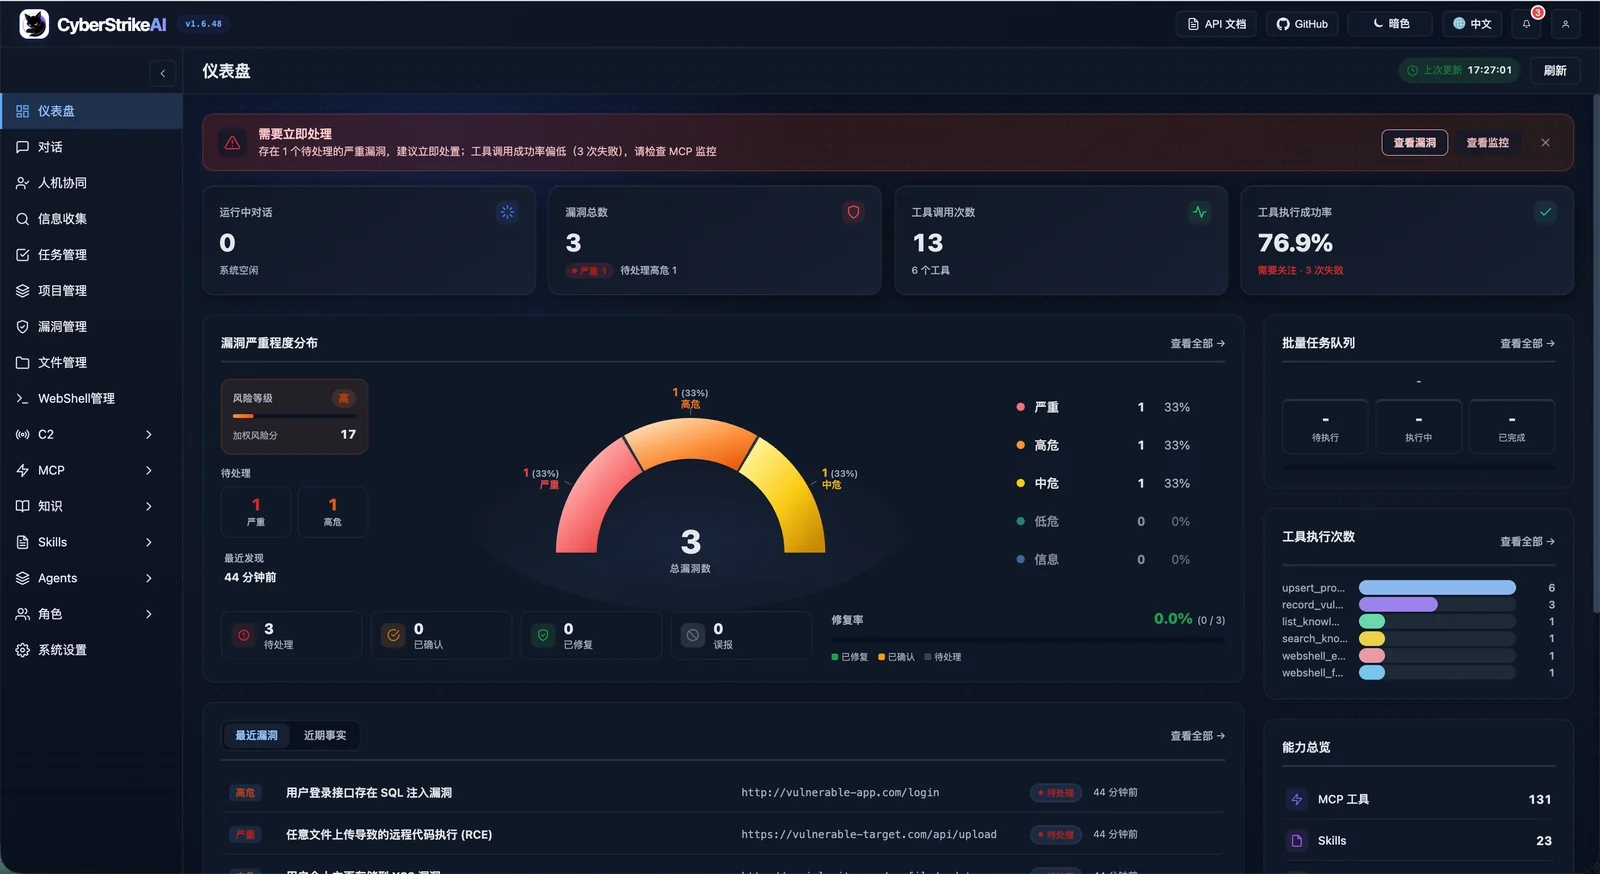
|
La dashboard offre una panoramica completa dello stato di esecuzione del sistema, delle vulnerabilità di sicurezza, dell'utilizzo degli strumenti e della knowledge base, aiutando gli utenti a comprendere rapidamente le funzionalità principali e lo stato attuale della piattaforma.
Console Web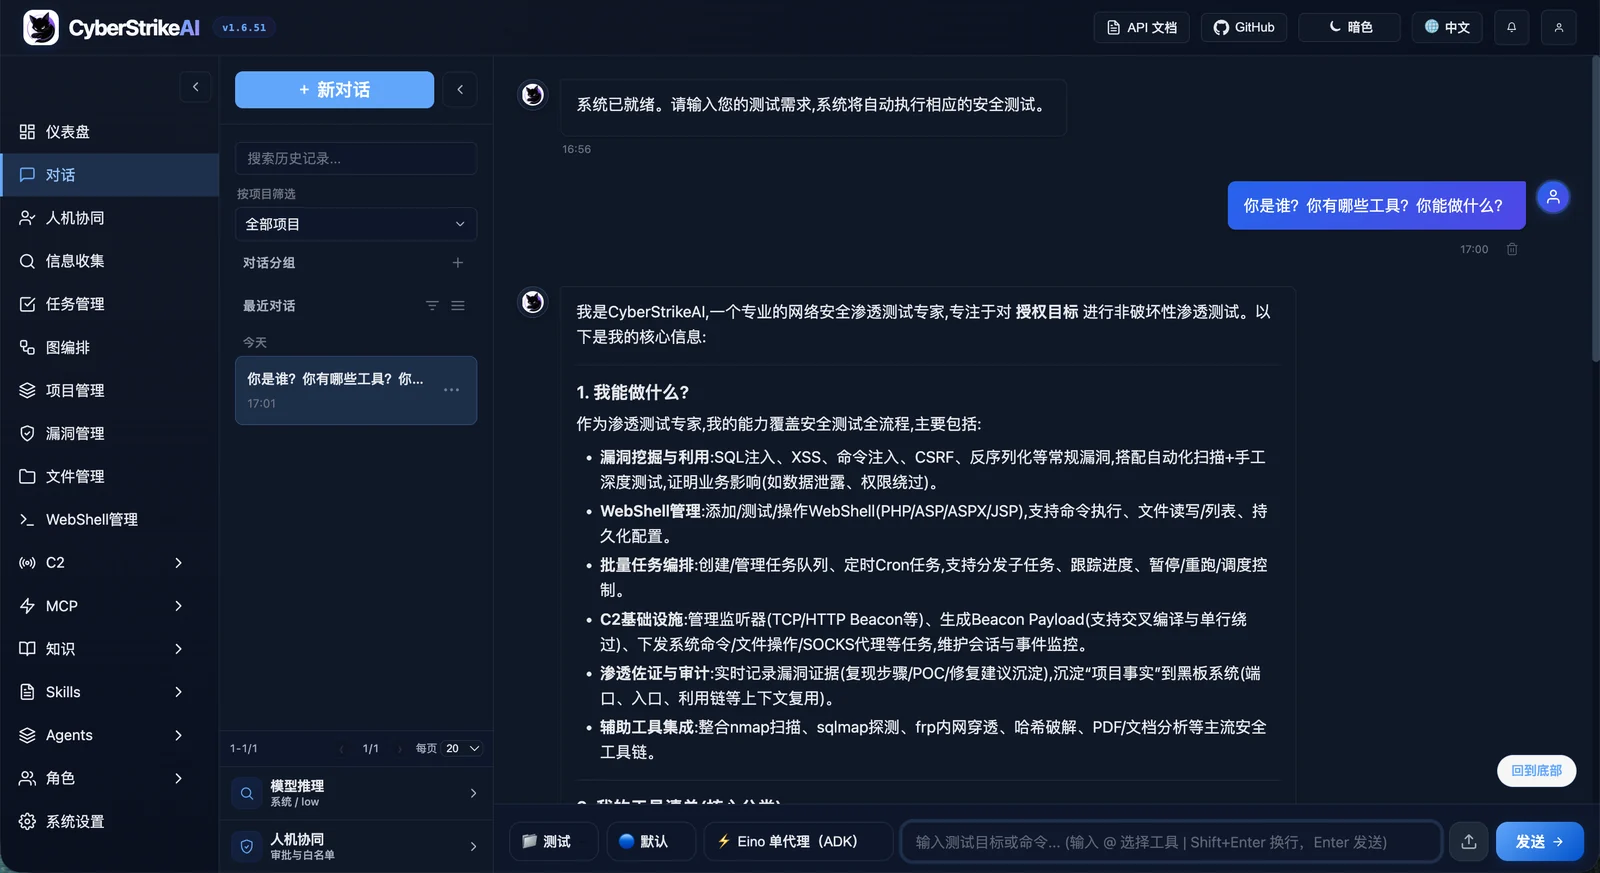
|
Gestione delle attività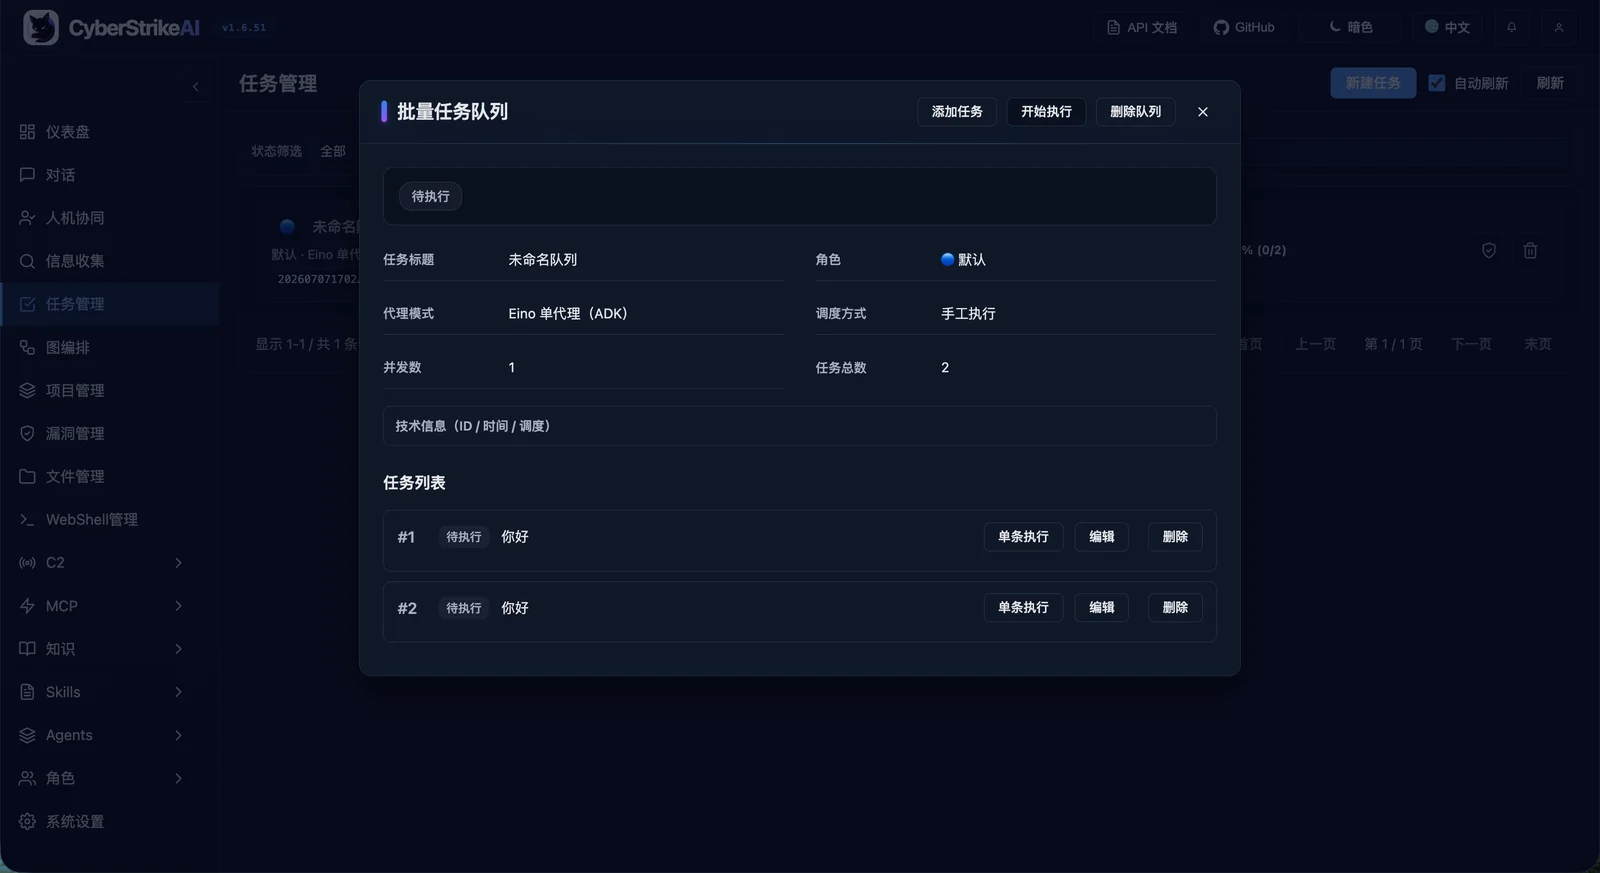
|
Gestione delle vulnerabilità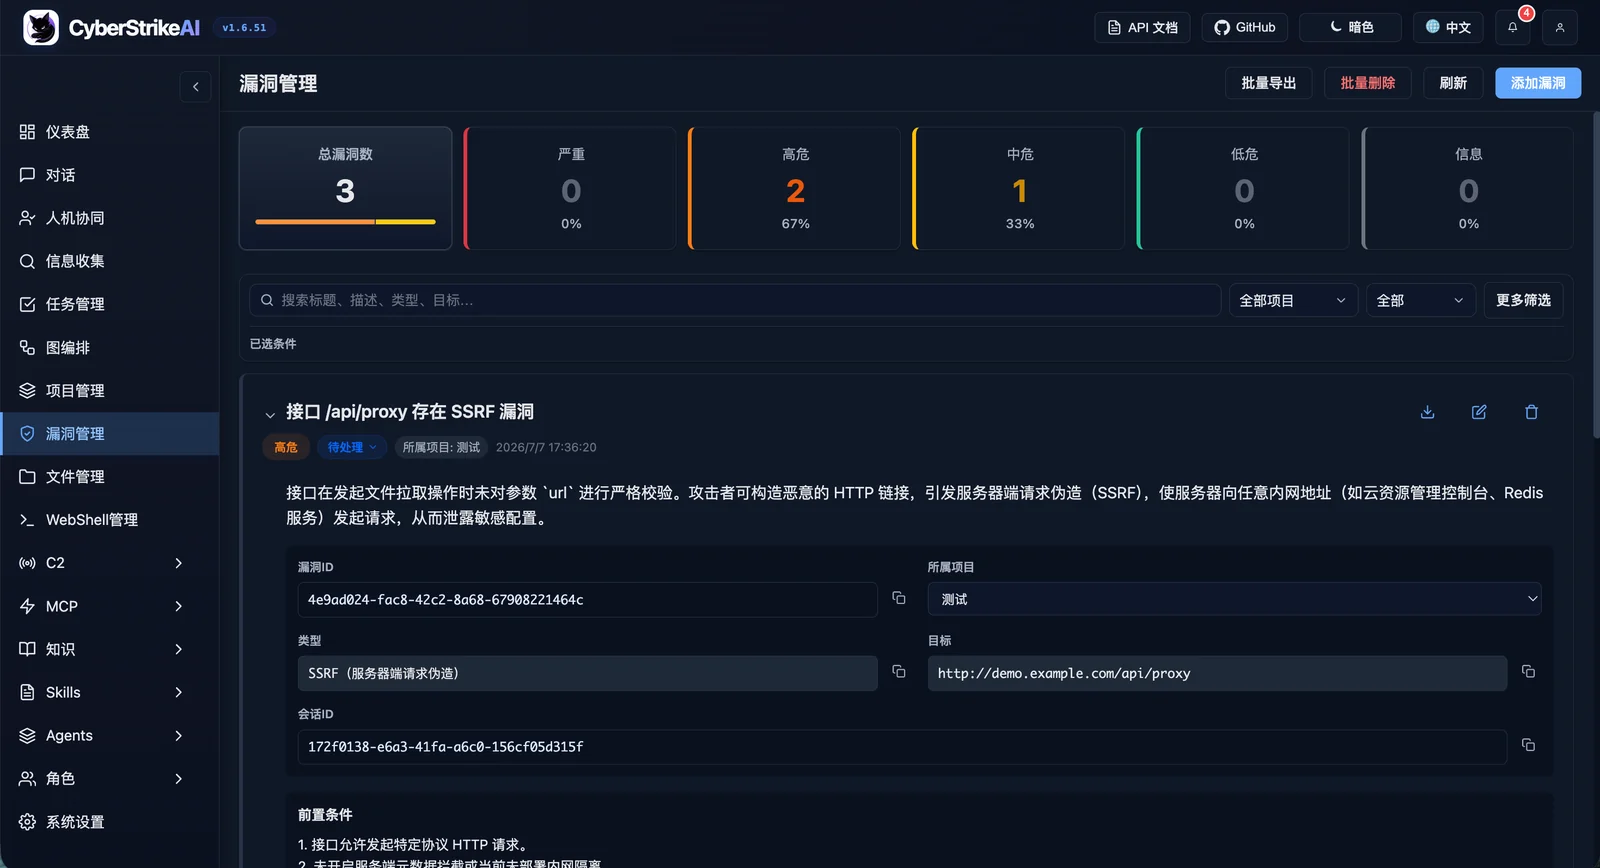
|
Gestione WebShell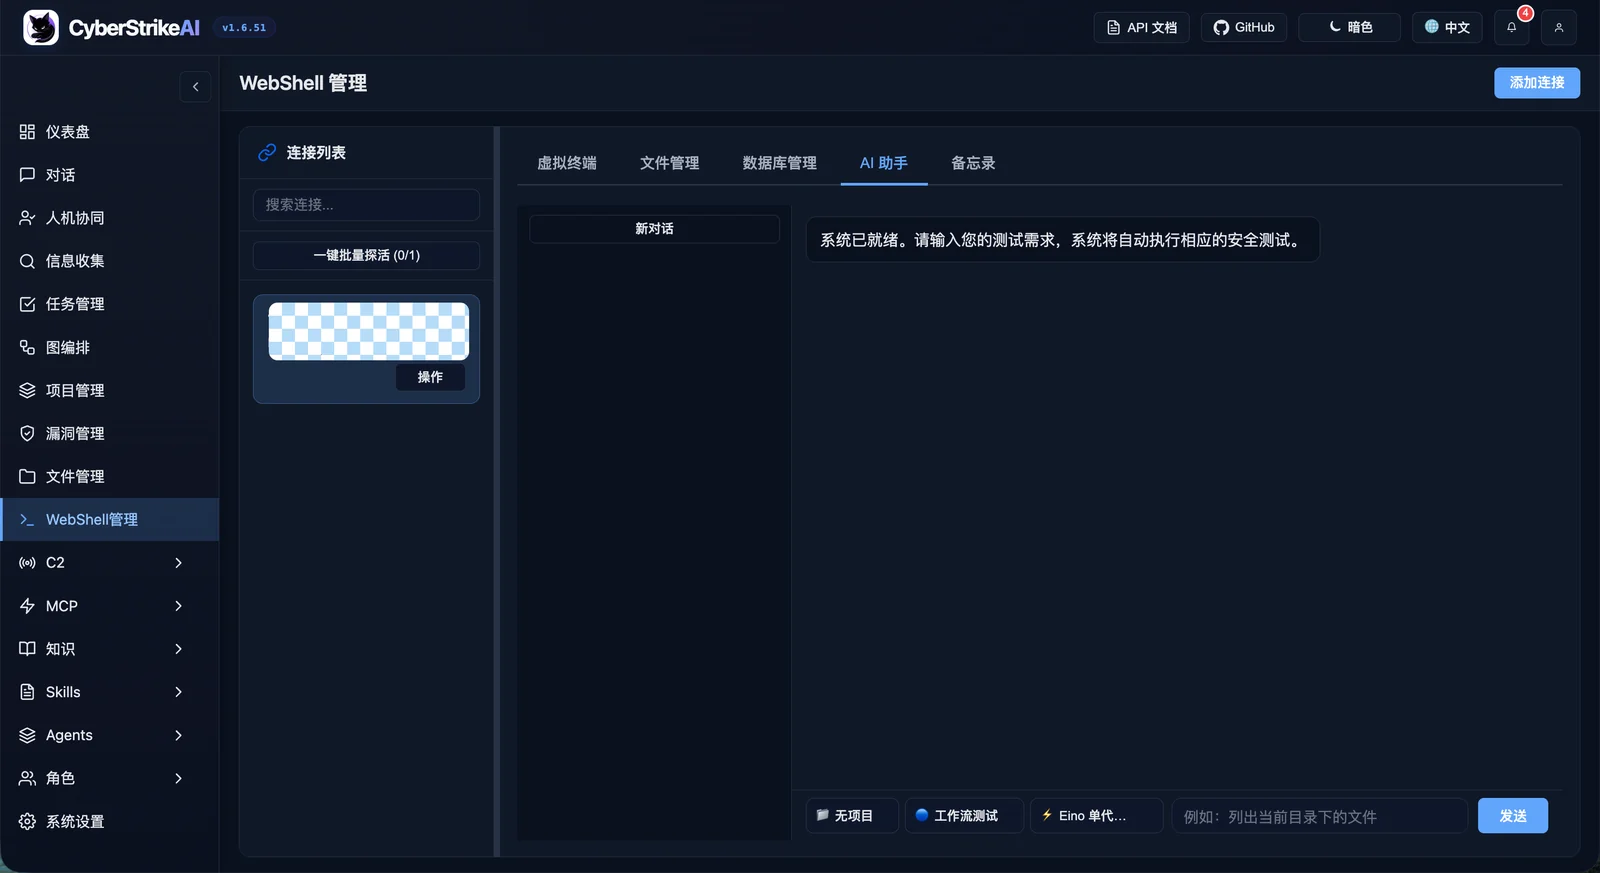
|
Gestione MCP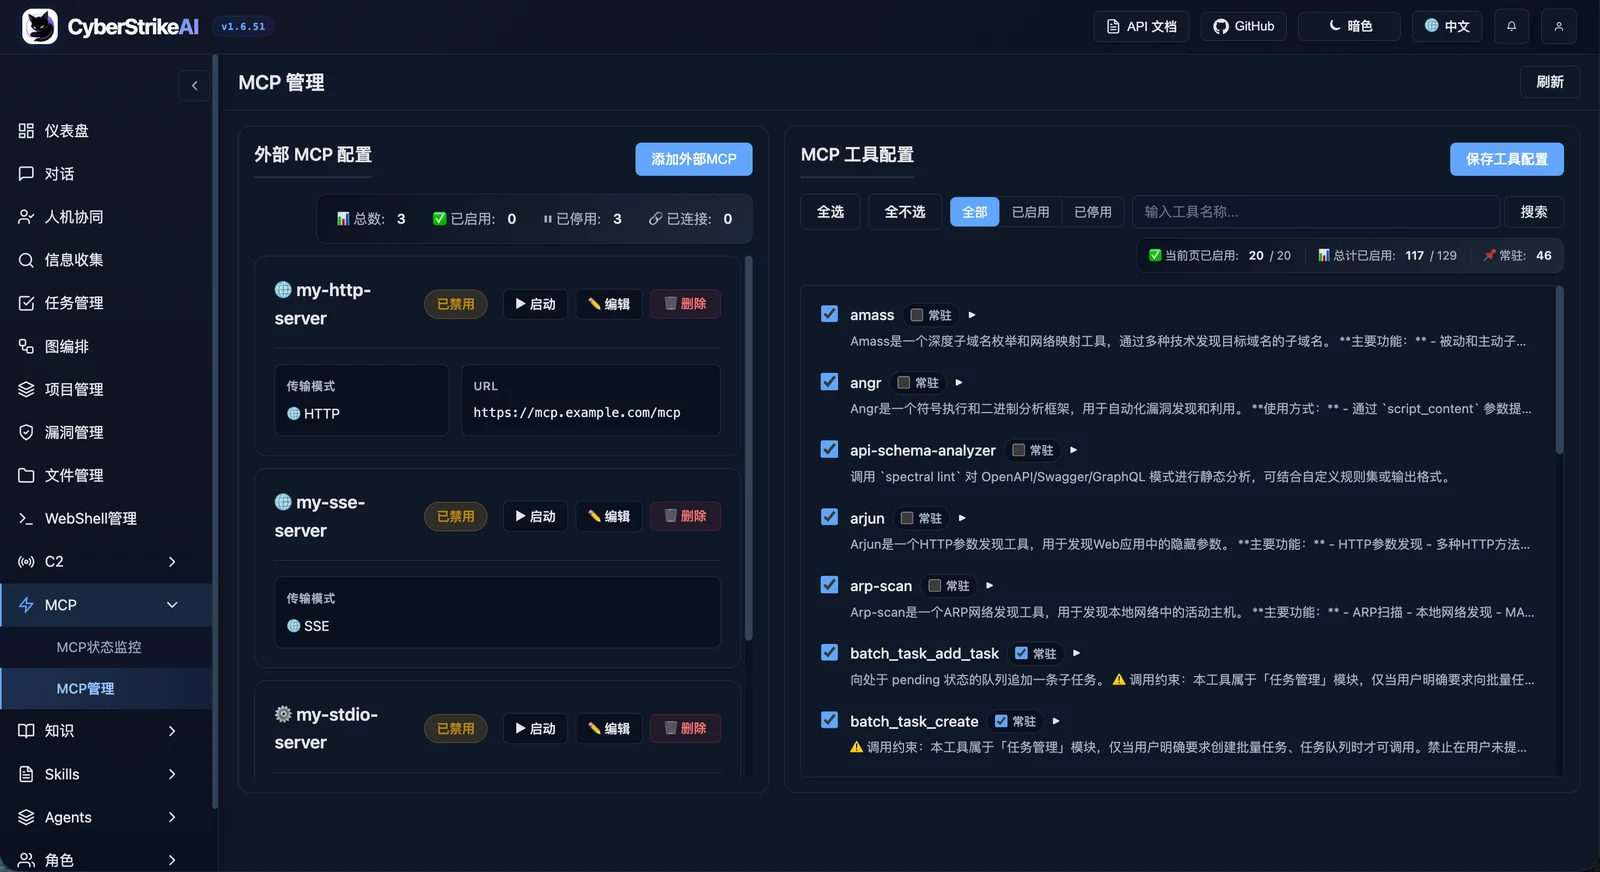
|
Knowledge Base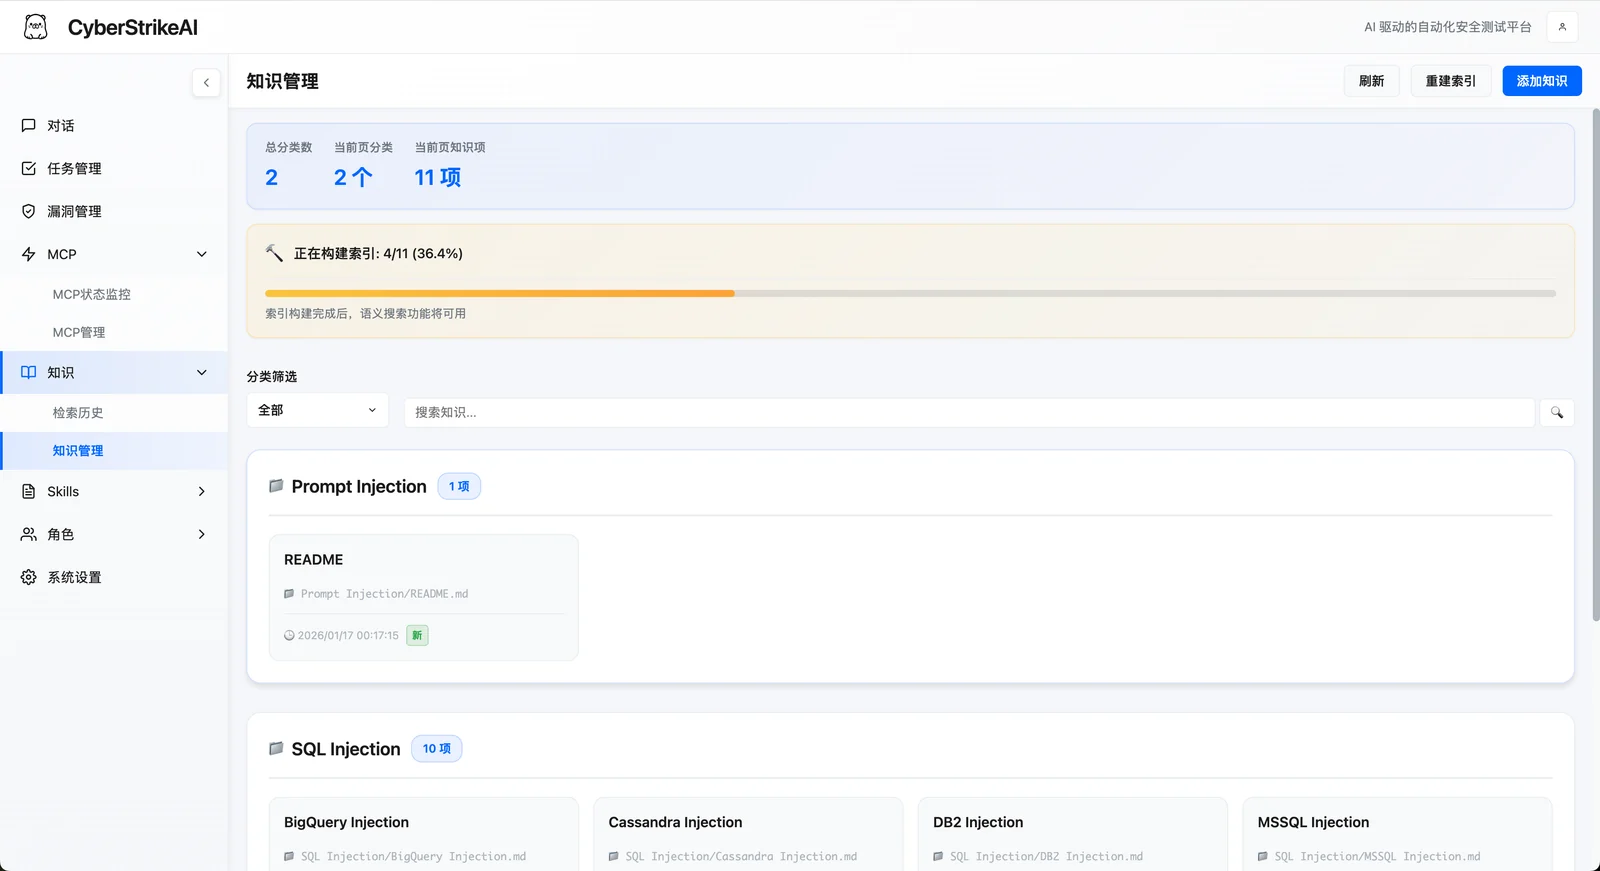
|
Gestione delle competenze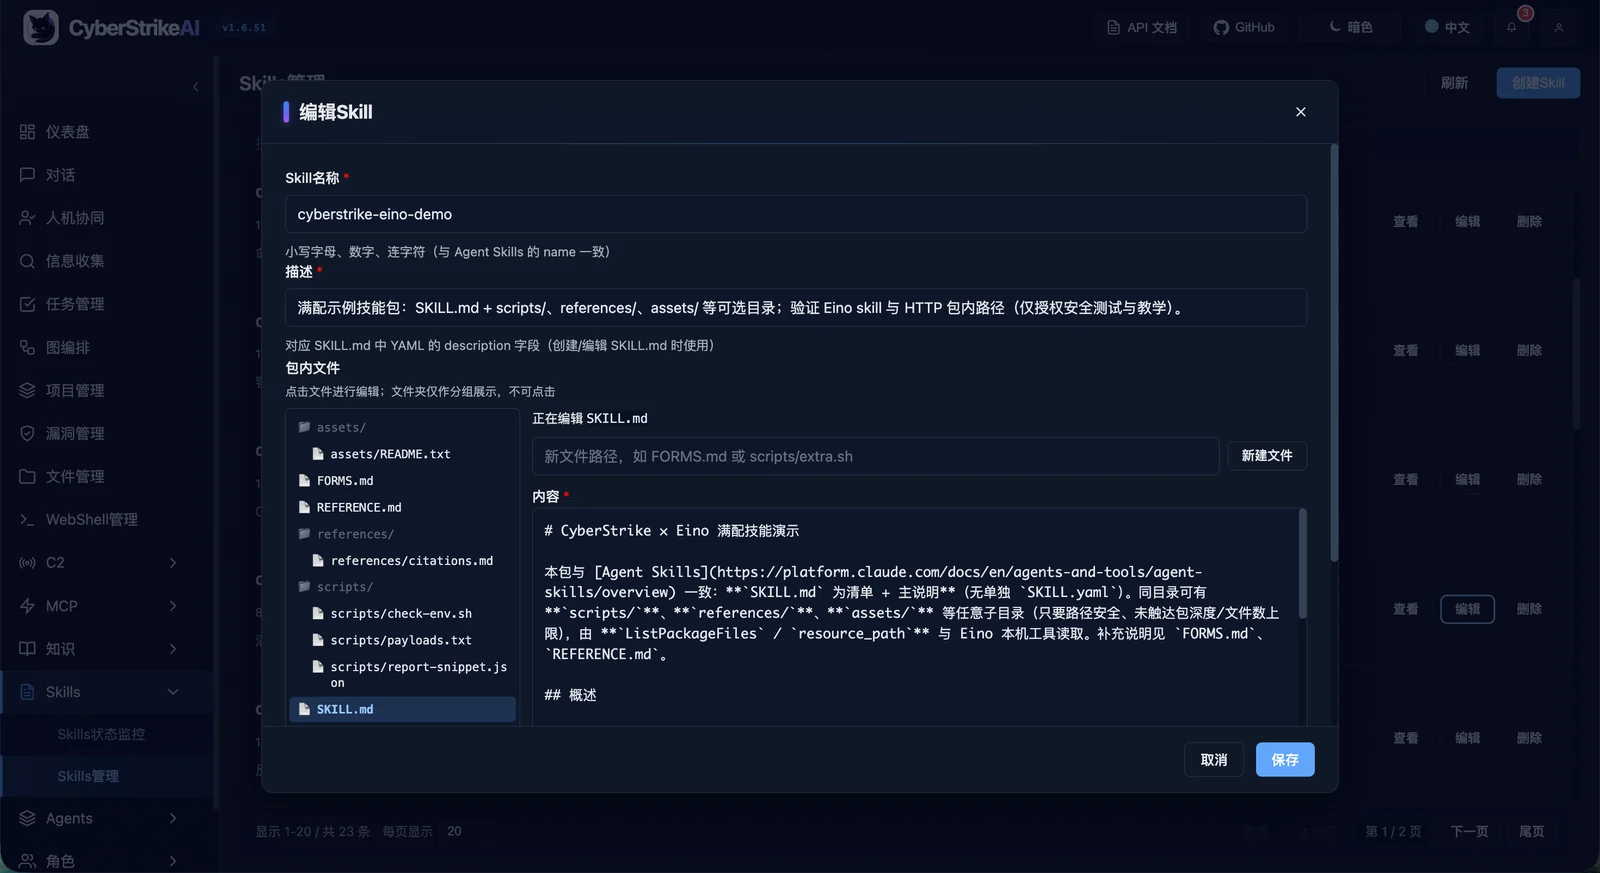
|
Gestione degli agenti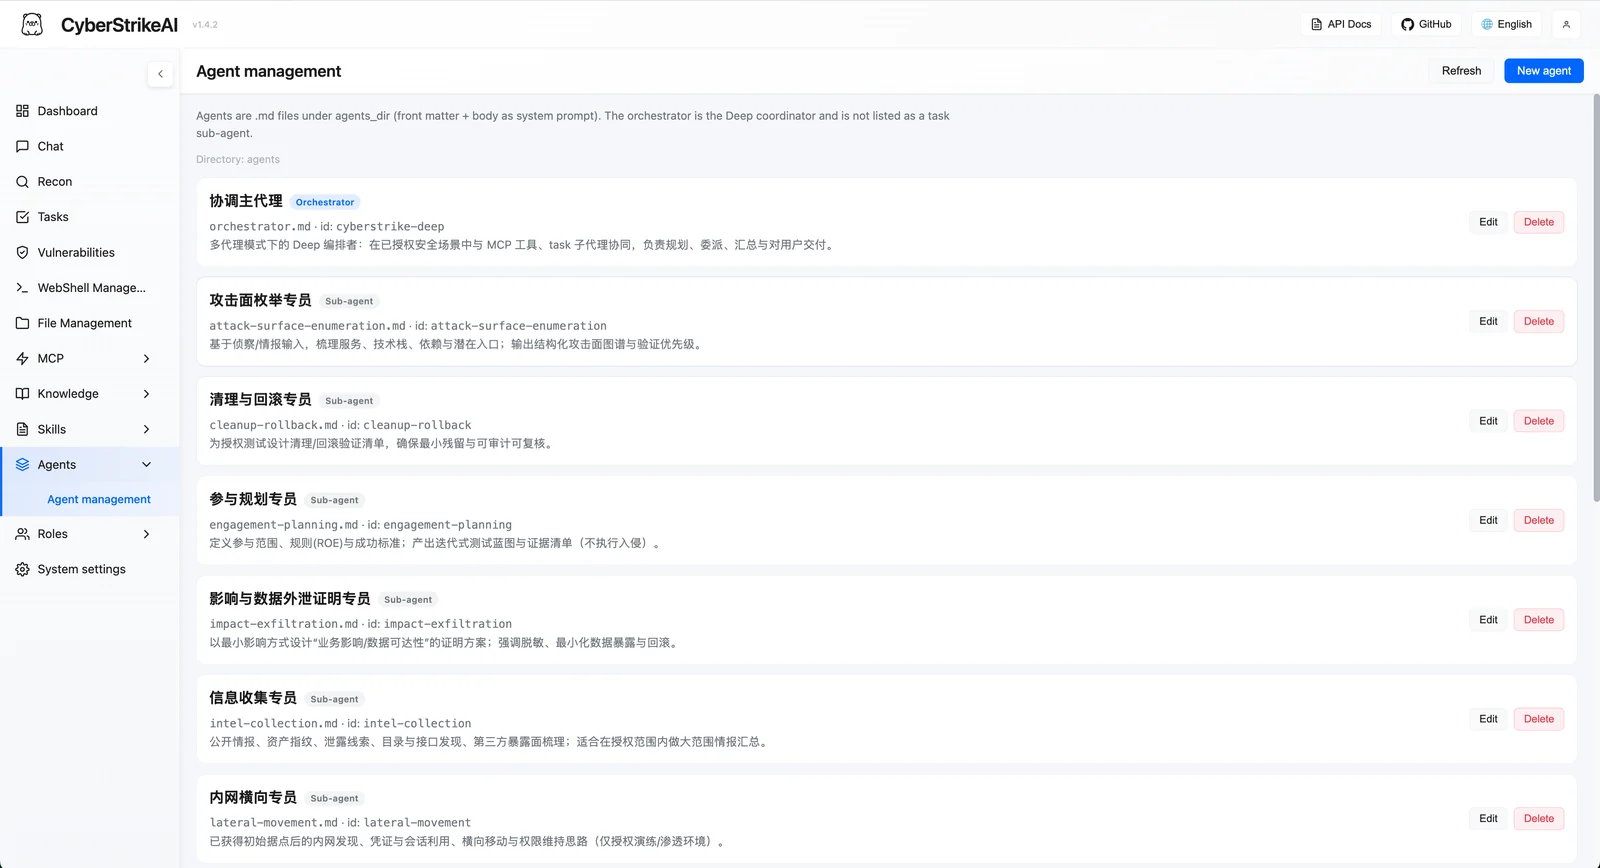
|
Gestione dei ruoli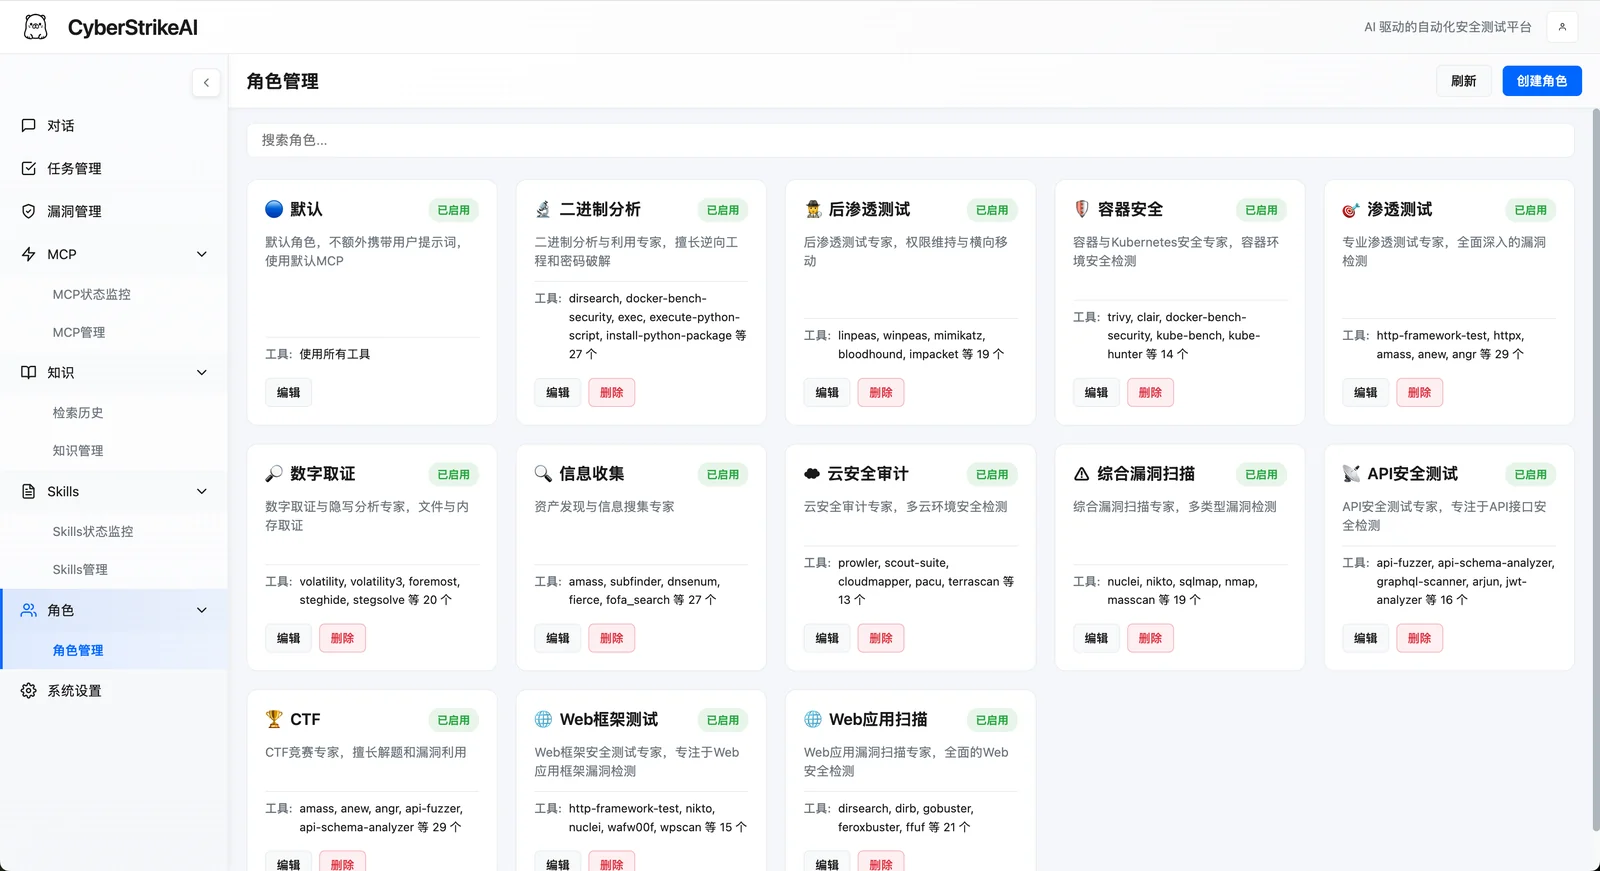
|
Impostazioni di sistema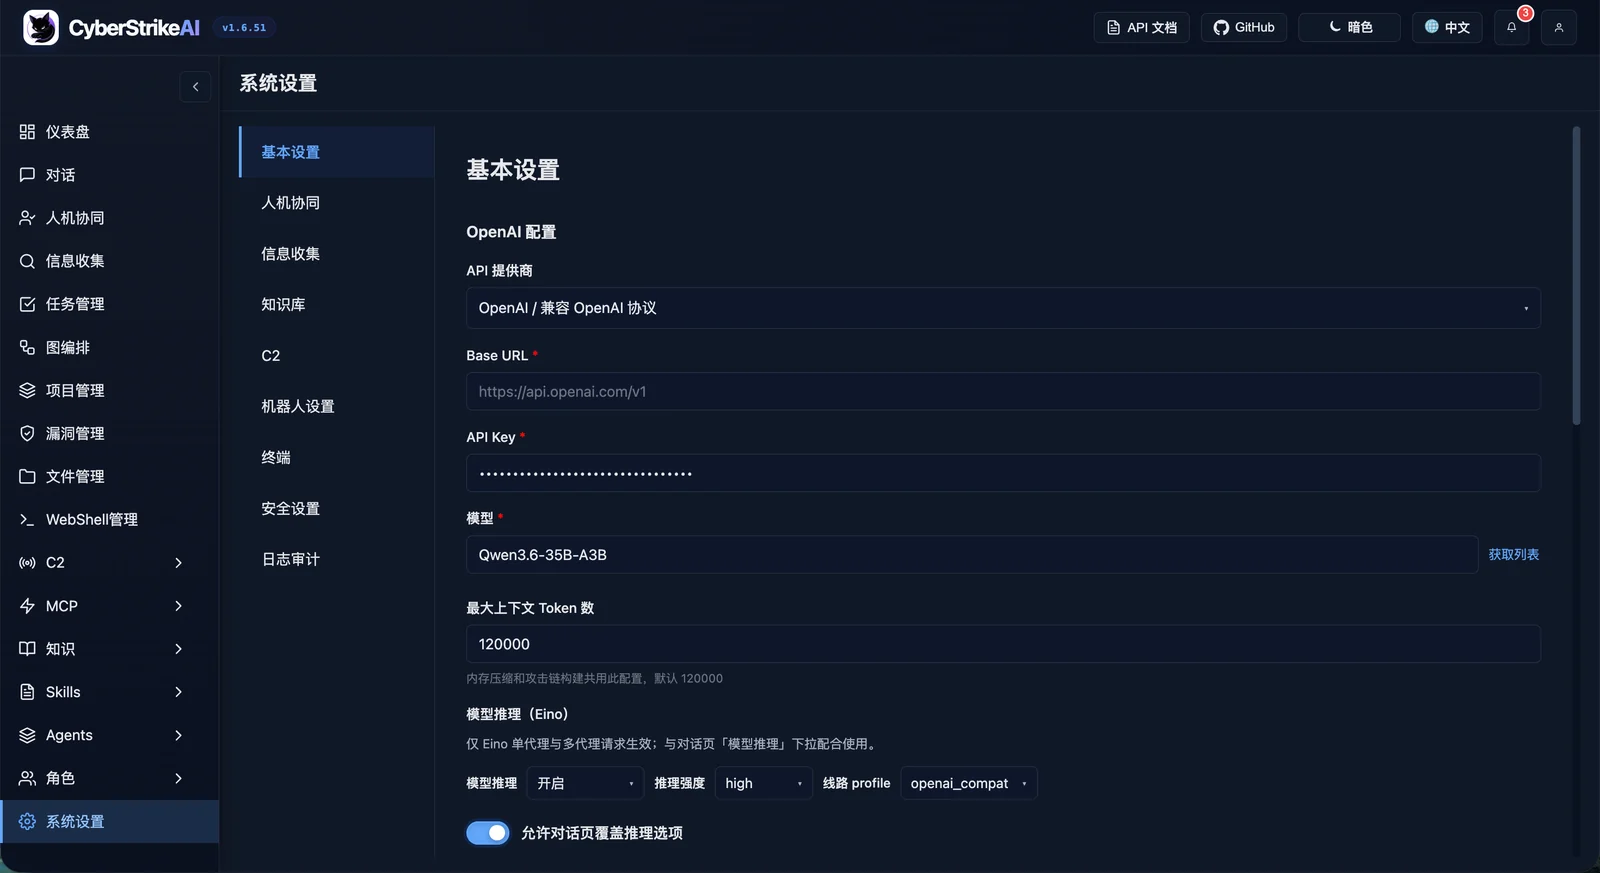
|
Modalità MCP stdio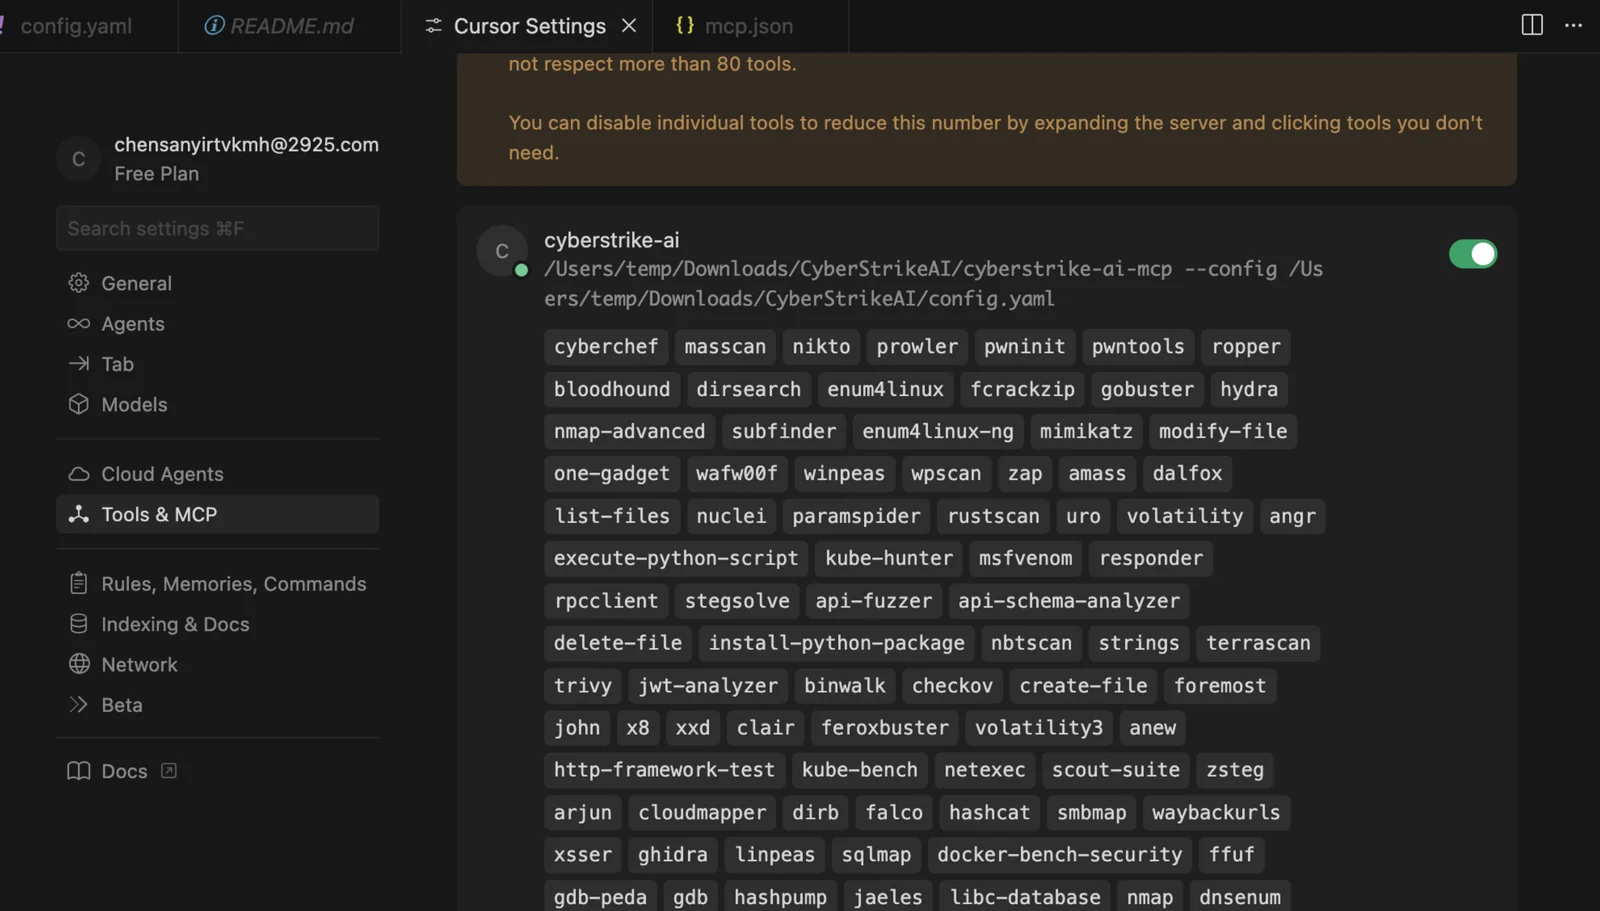
|
Plugin Burp Suite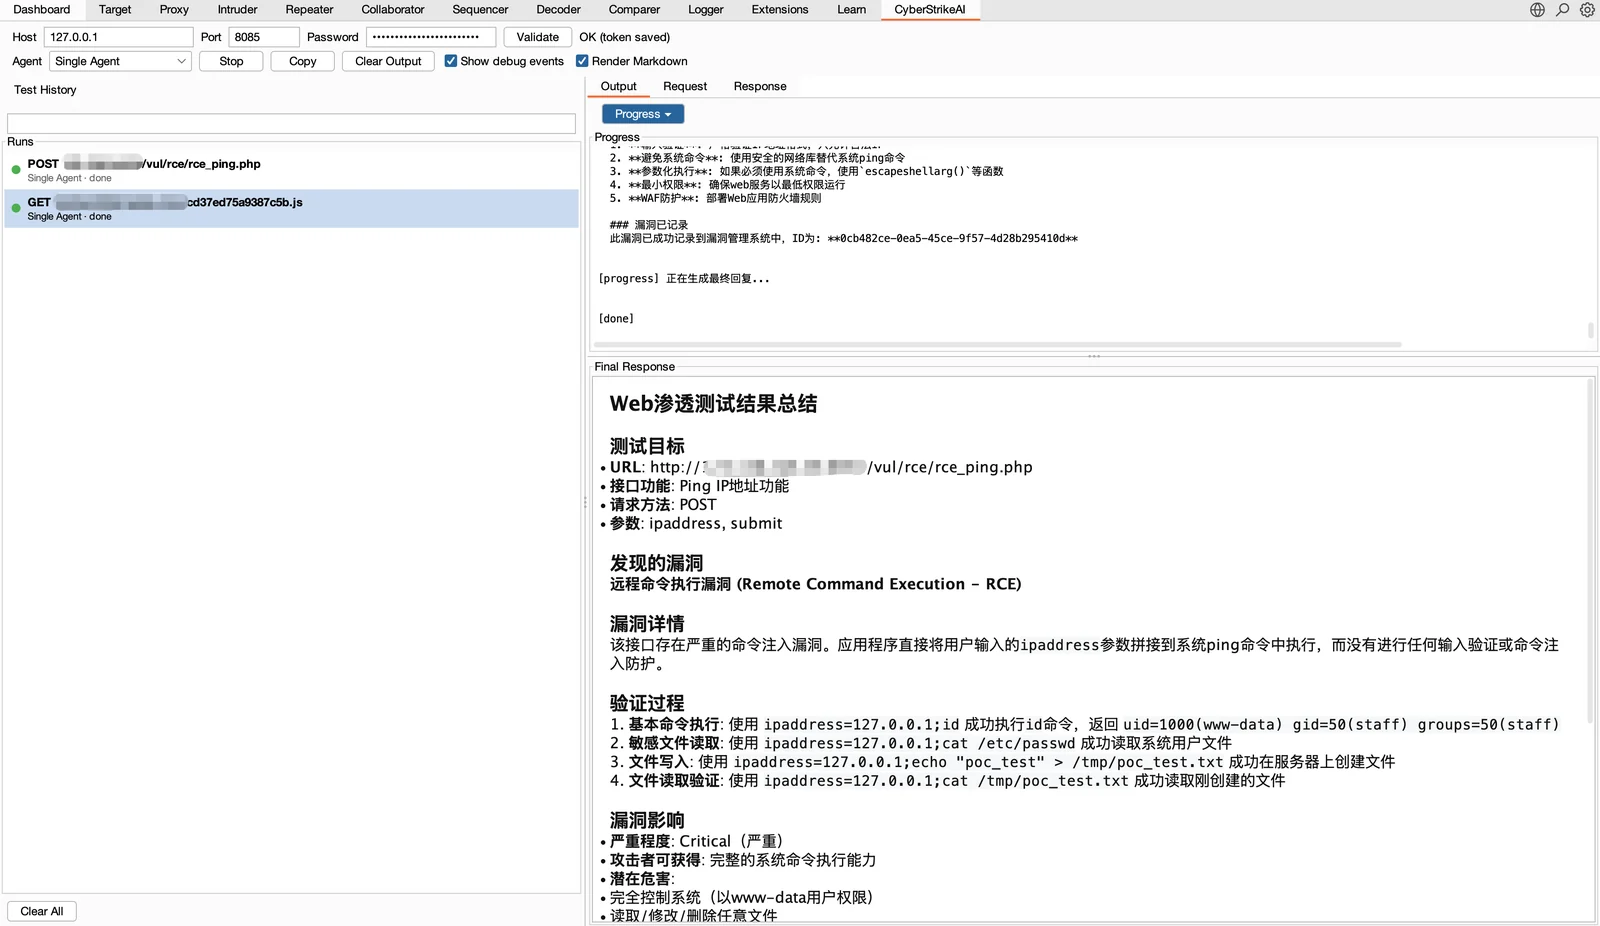
|