Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
syswarden — Orchestratore di sicurezza Linux locale che applica policy nftables con telemetria HIDS/HIPS, feed di threat intelligence limitati, analisi dei log WAAP fuori banda e alta disponibilità autenticata. | Kitploit
Strumenti/GitHubGitHub/duggytuxy/syswarden
Strumenti DifensiviAudit di ConfigurazioneSicurezza di ReteSicurezza CloudThreat IntelligenceRilevamento IntrusioniAnalisi dei Log
GitHubduggytuxy/syswarden

syswarden

Orchestratore di sicurezza Linux locale che applica policy nftables con telemetria HIDS/HIPS, feed di threat intelligence limitati, analisi dei log WAAP fuori banda e alta disponibilità autenticata.

Vedi Repository
406321164h 41m faRevisionato da Kitploit
Condividi
Sito web
Logo ufficiale di SysWarden

Workflow di pacchettizzazione di SysWarden Audit di sicurezza di SysWarden Conformità Plumber Punteggio Plumber OpenSSF Scorecard Licenza GitHub Unisciti al Discord ufficiale di SysWarden

SysWarden

Difesa Linux. Il tuo host. Le tue regole.

Difesa Linux locale all'host con applicazione verificabile e fail-closed.

Sito web | Documentazione | Compilazione dal sorgente | Roadmap

SysWarden è un orchestratore di sicurezza Linux open source che combina una policy nftables autorevole, telemetria dell'host, liste di threat intelligence, analisi out-of-band dei log WAAP, alta disponibilità autenticata e una dashboard nativa da terminale. È progettato per operatori che desiderano un unico livello di difesa dell'host verificabile, senza collocare un altro proxy nel percorso dati dell'applicazione.

SysWarden non è un proxy HTTP inline, un sanitizzatore di traffico né un prodotto di certificazione normativa.

Versione sorgente corrente: v4.10.4.

L'ultima release stabile è v4.10.4, validata nell'ambito di IVV (Integration, Verification and Validation).

Consulta la guida all'installazione, la guida al ripristino storico e alla rimozione e il registro di verifica della release. Le release intermedie seguono IVV; le generazioni Upgrade richiedono un IVVQ completo. Le build successive dal sorgente non ereditano il verdetto di una release pubblicata.
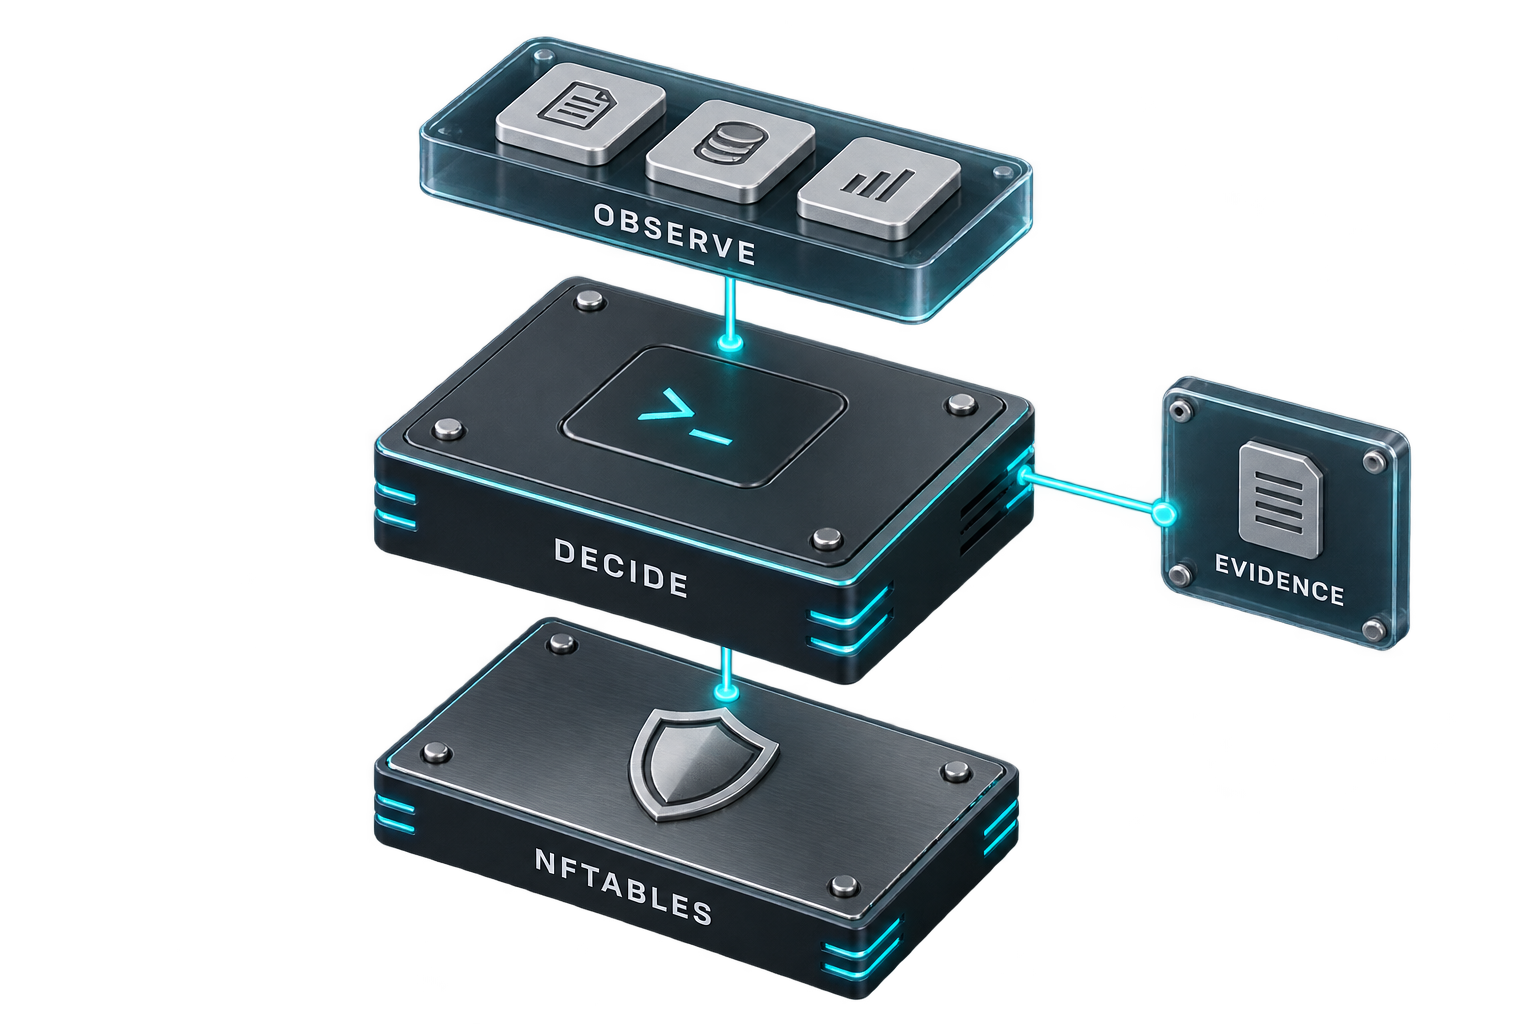
Osserva, decidi, applica

Flusso concettuale di difesa: i segnali dell'host alimentano le decisioni di policy, nftables applica le azioni validate e le evidenze registrano l'esito.

SysWarden osserva i segnali dell'host, valuta la policy dell'operatore e applica azioni validate tramite nftables. I log e le evidenze di release aiutano gli operatori a riesaminare ciò che è stato osservato ed eseguito. Questa illustrazione riassume il modello di difesa; le singole funzionalità restano soggette alla versione e all'ambito documentati.

Funzionalità

  • Applicazione autorevole di nftables con compatibilità limitata a firewalld e UFW quando esattamente un frontend supportato è già attivo.
  • Blocklist, whitelist ed eccezioni SSH persistenti con voci canoniche per IP, CIDR e servizio.
  • Telemetria host e analisi out-of-band dei log WAAP per flussi di lavoro locali di rilevamento e risposta.
  • Feed di threat intelligence limitati con comportamento di pubblicazione last-known-good.
  • Dashboard nativa nel terminale locale senza servizio browser o porta in ascolto.
  • Sincronizzazione HA autenticata su TLS 1.3 con controlli espliciti di proprietà e migration-fence.
  • Integrazione opzionale con BunkerWeb con HA autenticata e pulizia consapevole della provenienza.
  • Pacchettizzazione nativa DEB, RPM e APK per host Linux amd64 supportati.

Funzionalità

AreaCosa offre SysWarden
HIDSTelemetria locale all'host, analisi dei log di sicurezza e visibilità degli avvisi
HIPSDecisioni di policy validate applicate tramite regole nftables autorevoli
WAAPAnalisi out-of-band dei log scritti da un servizio upstream supportato
Threat intelligenceListe locali canoniche e aggiornamenti limitati di feed esterni
Alta disponibilitàTLS 1.3, autenticazione bearer e sincronizzazione con ambito peer
OperazioniCLI e TUI locali, configurazione modulare, audit e controlli del ciclo di vita
Supply chainPacchetti Linux con checksum, metadati di aggiornamento firmati ed evidenze di rilascio

Plugin di integrazione BunkerWeb

Usa il plugin opzionale di integrazione BunkerWeb per collegare gli eventi di sicurezza BunkerWeb supportati all'applicazione delle policy sull'host SysWarden tramite l'API HTTPS autenticata. La guida all'integrazione copre configurazione e compatibilità. Segui i prerequisiti specifici della versione prima di abilitare la sincronizzazione o HA v2.

Inventario e verifica del rilascio

La release stabile v4.10.4 pubblica un software bill of materials SPDX leggibile da macchina, syswarden-sbom.spdx.json, per la revisione delle dipendenze. Un SBOM è un inventario, non un'attestazione di assenza di vulnerabilità.

SHA256SUMS.txt verifica l'integrità dei pacchetti rispetto all'inventario scaricato. Autentica il manifest di aggiornamento firmato con Ed25519 con una chiave di rilascio considerata attendibile in modo indipendente prima di installare un pacchetto scaricato manualmente. La guida per l'operatore spiega il verificatore esistente, i suoi prerequisiti di fiducia e la distinzione tra autenticazione del pacchetto e inventario SBOM.

Fonti di intelligence

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →