

sast-scan-action
 offensive360/sast-scan-action
GitHub Action for Offensive360 SAST scans and SARIF results. See the open-source program for eligibility and setup.
vulnerability-scannersstatic-code-analysiscode-analysis+4
offensive360/sast-scan-actionGitHub Action for Offensive360 SAST scans and SARIF results. See the open-source program for eligibility and setup.
 offensive360/mcp-server
Server MCP che esegue scansioni SAST su codebase locali e restituisce risultati con gravità e correzioni, consentendo agli assistenti AI di eseguire…
 aipentest/cyberstrikeai
The system of action for AI-native cybersecurity—where intent becomes governed execution, evidence becomes operational memory, and every operation…
 duggytuxy/syswarden
Host-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…
 pigeonlabshq/pigeon
Applica la delega con privilegi minimi per gli agenti AI tramite credenziali firmate e con ambito limitato. Concedi ai sotto-agenti capacità e…
 michaels1011/ephemora-cell
Capability-based WASM runtime for executing untrusted AI-generated code with enforced CPU, memory, time, I/O, and filesystem limits. Provides…
 eshlomo1/microsoft-sentinel-secops
Contenuti per le operazioni SOC per Microsoft Sentinel, incluse query di hunting, playbook di risposta agli incidenti e analisi degli eventi di…
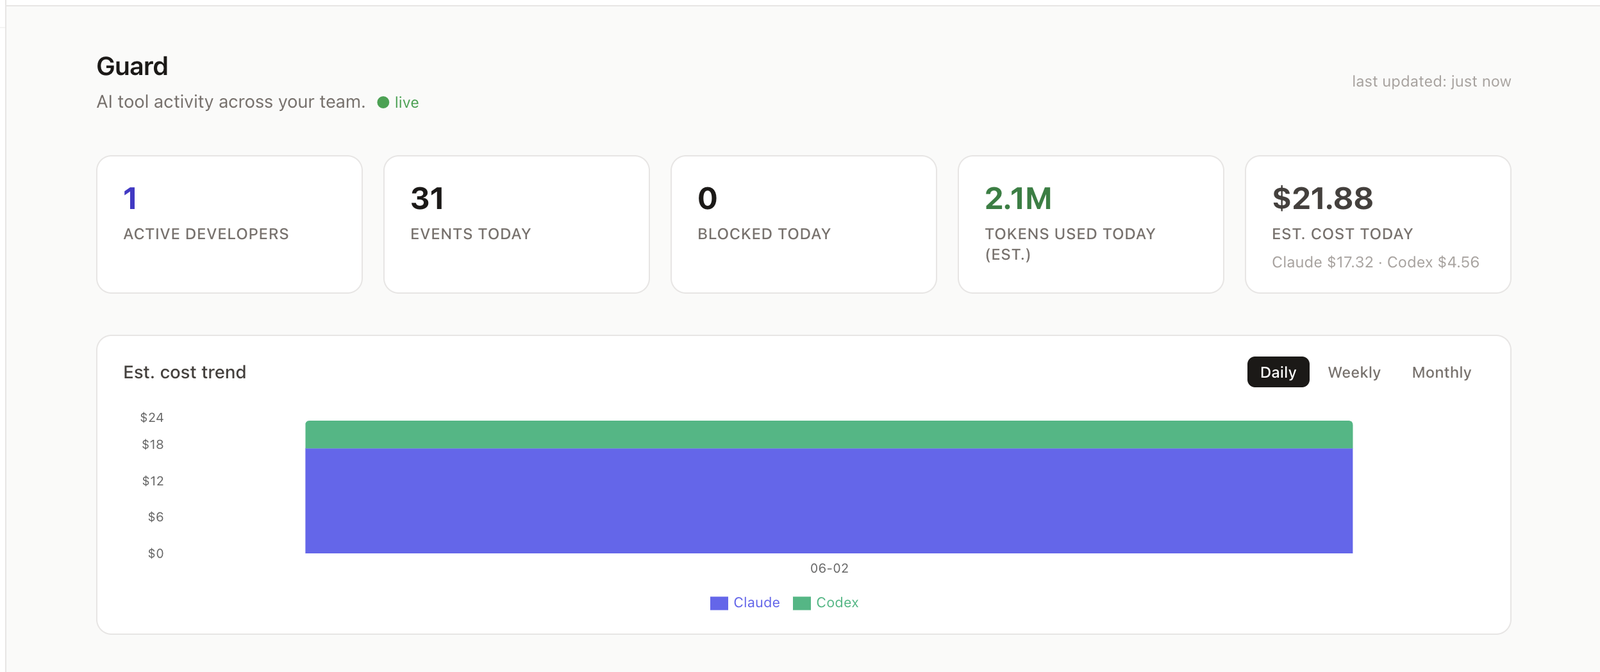 sseshachala/conductai
Runtime governance for AI agents. Allow, warn, or block every model and tool call before it commits. Hash-chained audit for every decision.…
 jacobideji/aiiroverlay
AI IR Overlay™ — framework pratico di incident response per agenti AI in produzione. Basato su NIST SP 800-61 r3, allineato a NIST AI RMF, NIST CSF…
 renich/pyrite
Hardware-bound & Cloud-gated binary execution, cryptographic provenance, and anti-tamper envelope sealing for Crystal.
 lame-projects/stratum-c2
Cloud dead-drop C2 framework — RSA-4096 + AES-256-GCM, 5 cloud providers, Rust-only agents, P2P mesh, persistence engine, credential harvesting
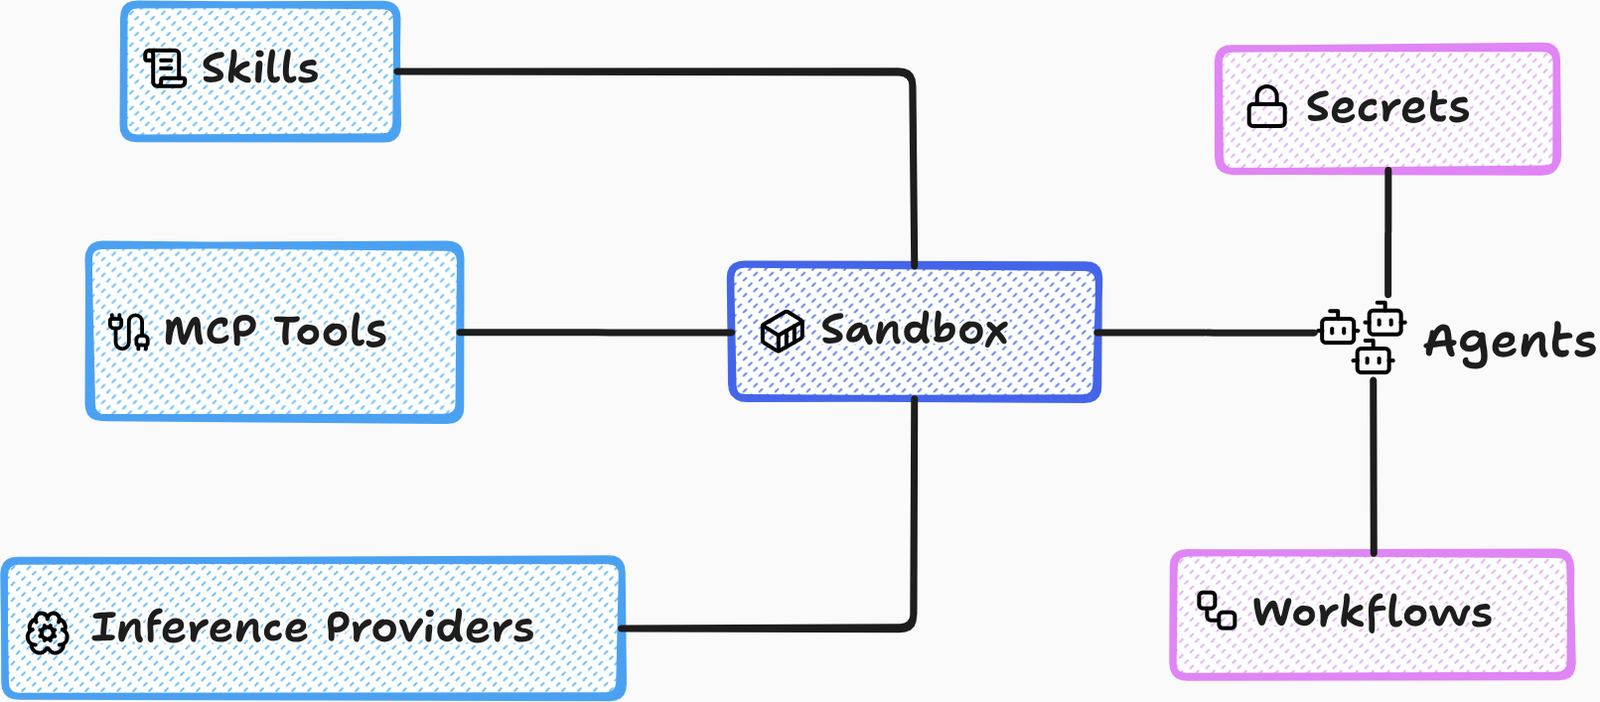 accuknox/agentz
Piattaforma AI agenziale zero-trust. Supporta distribuzioni SaaS e OnPrem (airgapped).
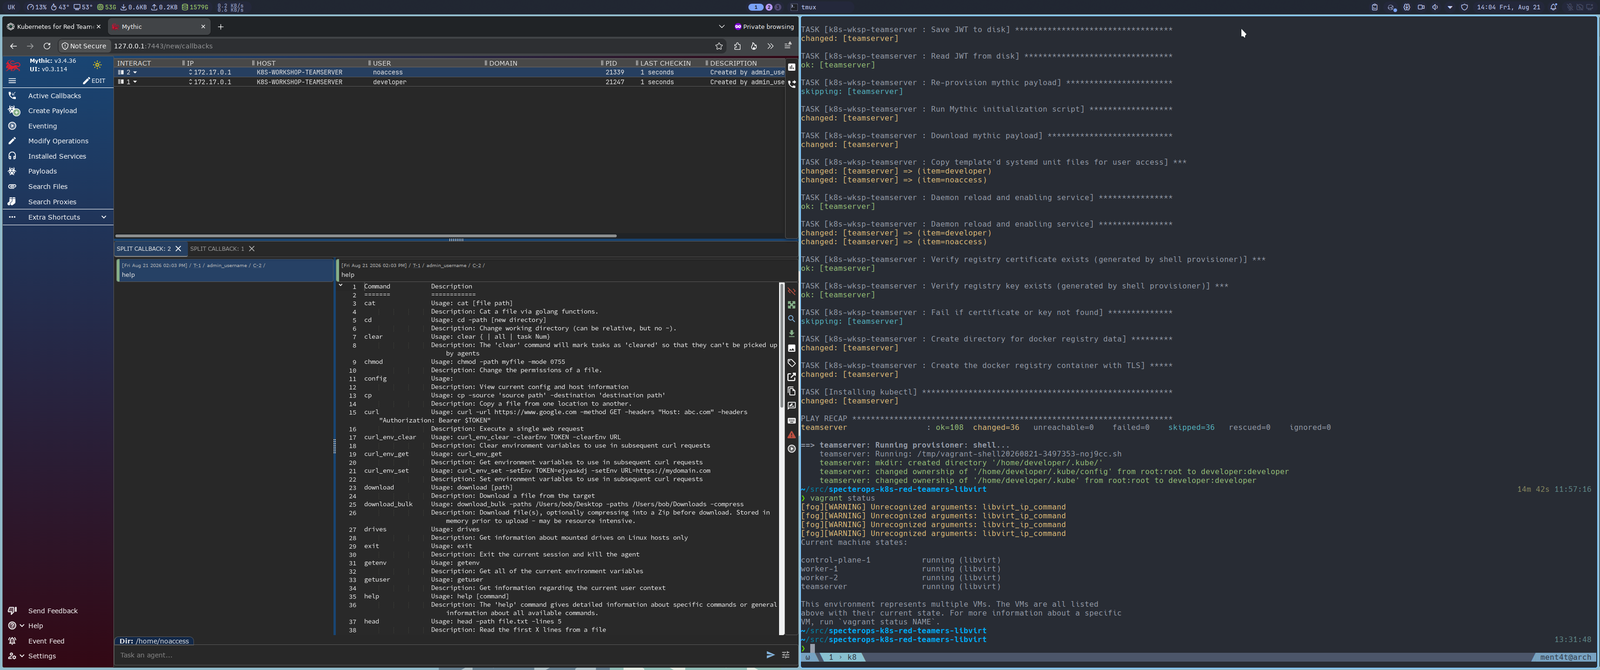 gregdurys/specterops-k8s-red-teamers-libvirt-patch
Unofficial libvirt patch per il laboratorio gratuito Kubernetes per Red Teamers di SpecterOps
 juanlunaia/aegis-latent-core
Self-hosted evidence gateway for AI systems: fail-closed policy, WAF, egress controls, signed durable MMR proofs, and offline verification across LLM…
 mrunalp/block-copyfail
# Blocker BPF LSM per CVE-2026-31431 (Copy Fail) - remediation a zero-reboot per OpenShift 4
 gopinaath/cve-2025-49844-discovery
Audita i cluster AWS ElastiCache Redis/Valkey per l'esposizione di rete, verificando VPC, subnet e rotte di internet gateway su più account e regioni.
 cyberdudebivash/cyberdudebivash-5g-core-key-rotation-ghost-admin-auditor
Strumento di livello produttivo per rilevare e correggere CVE-2026-0622 (escalation dei privilegi di Ghost Admin ed esposizione della chiave master…
 cozystack/copy-fail-blocker
BPF-LSM mitigazione per CVE-2026-31431 (Copy Fail) — nega la creazione di socket AF_ALG a livello di cluster