
 accuknox/agentz
Piattaforma AI agenziale zero-trust. Supporta distribuzioni SaaS e OnPrem (airgapped).

Crea, esegui e governa agenti AI. Sicura fin dalla progettazione.
Ogni agente viene eseguito all'interno di una sandbox con criterio predefinito di negazione e non riceve mai
una credenziale.
Ogni azione dell'agente è tracciabile.
AgentZ è una piattaforma multi-tenant per l'esecuzione di agenti AI. Offre solide garanzie di isolamento, zero esposizione delle credenziali agli agenti, una postura di rete con criterio predefinito di negazione e il controllo sui pacchetti software a cui i tuoi agenti hanno accesso.
Sito web: la pagina di destinazione di AgentZ. DeepWiki: chatta con il repository e contribuisci rapidamente.
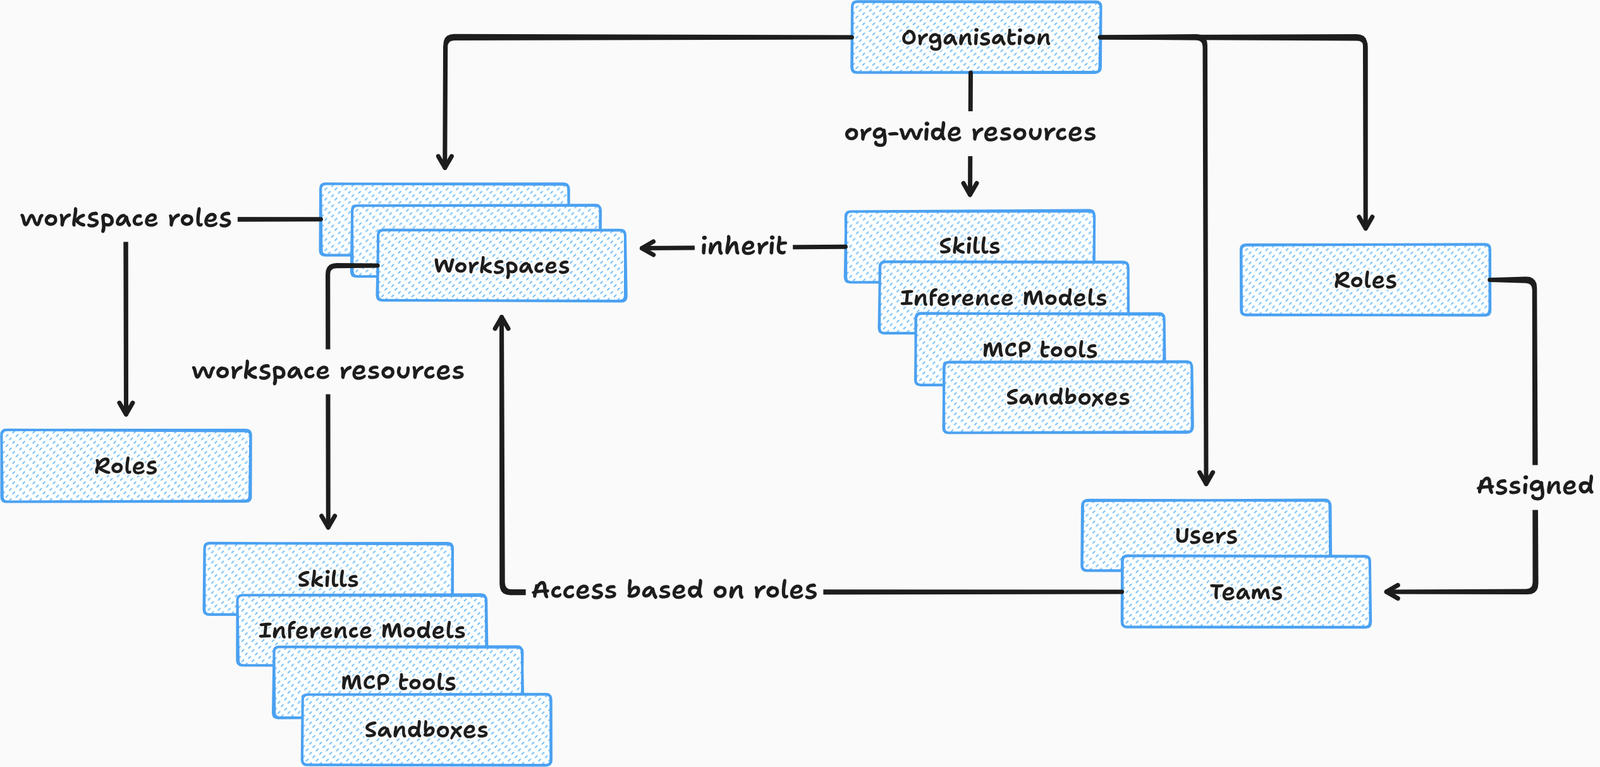
Provider di Inferenza: Supportiamo una serie di provider (derivati da OpenCode), tra cui Amazon Bedrock, GCP Vertex, Azure AI Foundry, abbonamento OpenAI Codex. Supportiamo anche la configurazione di endpoint personalizzati OpenAI/Anthropic.
Skills: Esistono due tipi di skills: mutabili e immutabili. Le skills mutabili sono quelle che possono essere modificate dagli agenti e, di fatto, sono spesso prodotte dagli agenti stessi. Le skills immutabili sono caricate dall'utente e supportano versioning e rollback.
Strumenti MCP: Analogamente ai provider di inferenza, forniamo anche un catalogo per i server MCP. Se c'è un provider che non supportiamo, puoi aggiungere un server personalizzato.
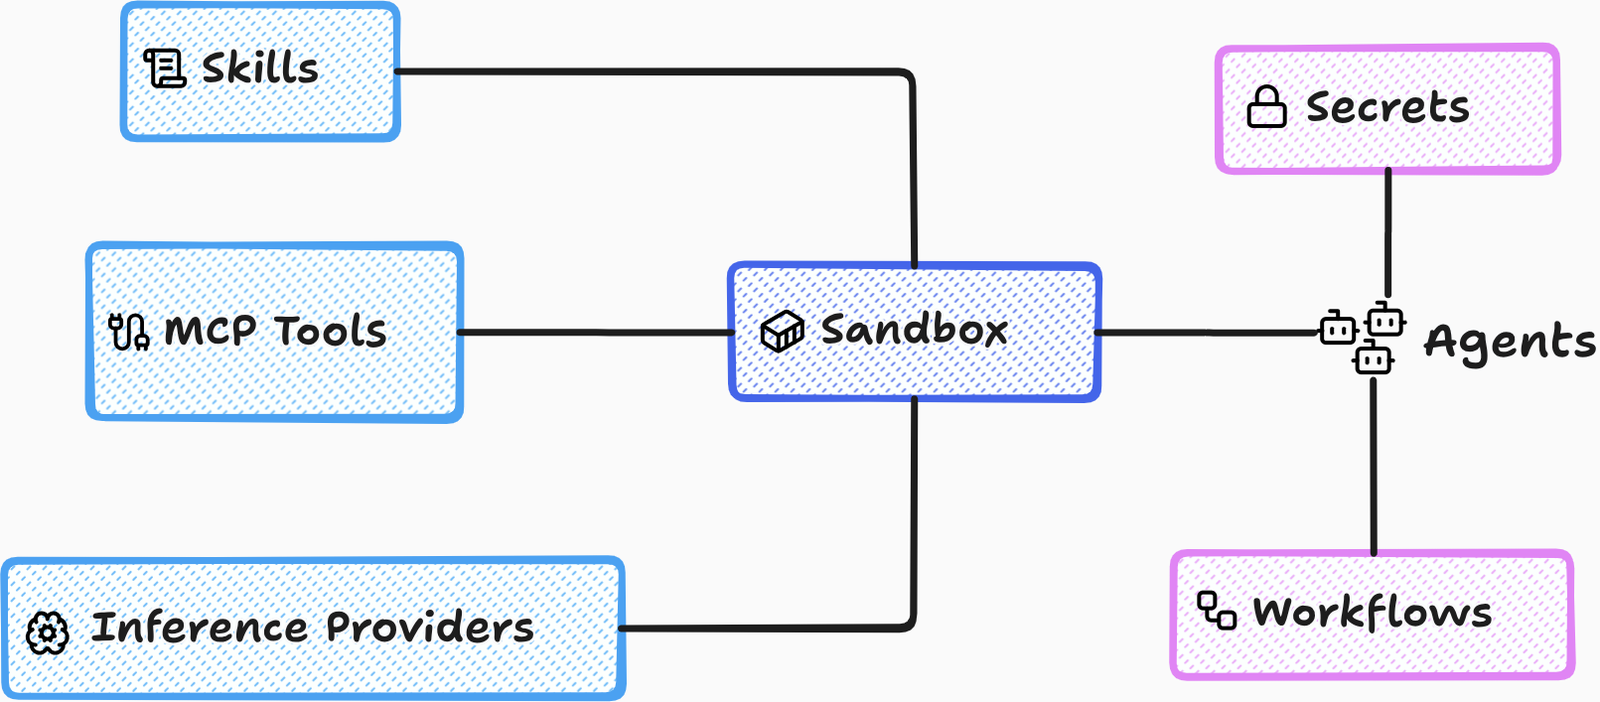
Sandbox: Un insieme di configurazioni riutilizzabili (modelli, skills, strumenti mcp, pacchetti software e host consentiti). Gli agenti ereditano tutte le proprietà della loro sandbox. La sandbox di un agente può essere sostituita / riconfigurata in qualsiasi momento, con la conseguenza che anche le sue proprietà cambiano.
Agenti: Un agente è un Pod Kubernetes che esegue un server OpenCode con plugin e strumenti personalizzati al suo interno. AgentZ utilizza le policy di rete Cilium per implementare una postura con criterio predefinito di negazione. Un pod agente non può inviare traffico a nessuna destinazione a meno che una regola esplicita lo consenta.
Gli agenti sono stateful e devono essere trattati come tali. La loro home directory è supportata da un PVC Kubernetes ovvero persiste tra i riavvii.
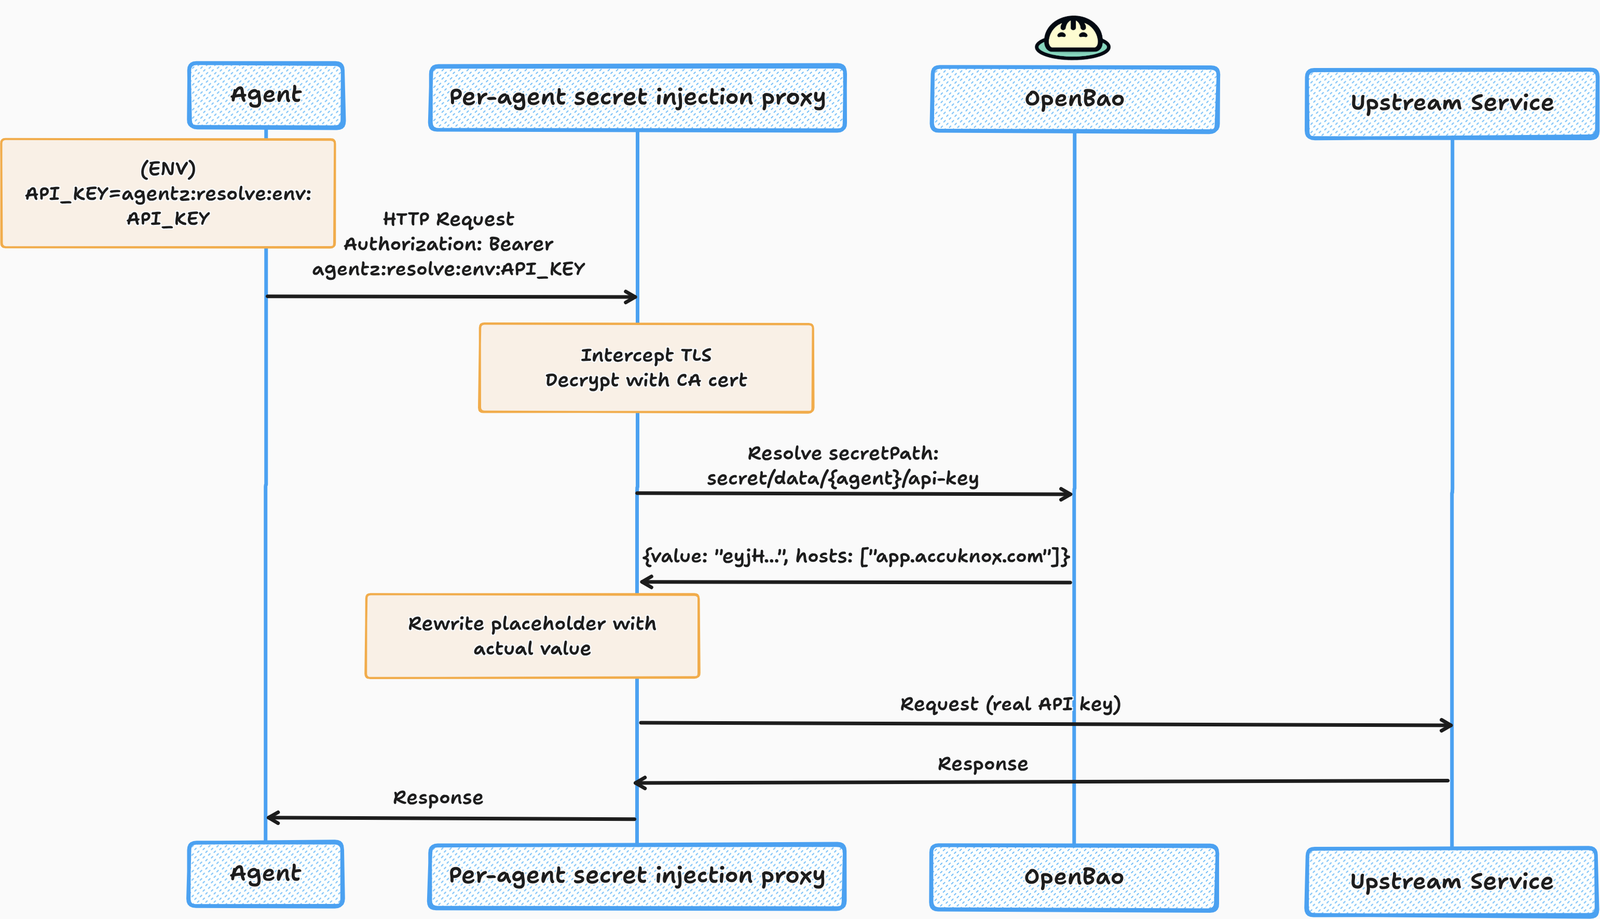
Segreti: MCP non è privo di problemi. Spesso, utilizzare uno strumento CLI è più semplice ed efficace. Gli strumenti CLI che si connettono a servizi esterni, come Gmail e Google Calendar, richiedono token di autenticazione o chiavi API. È qui che entra in gioco il proxy di iniezione dei segreti.
Quando crei un segreto in AgentZ, invece di iniettare la credenziale effettiva, iniettiamo un
segnaposto, come agentz:resolve:env:API_KEY. Quando i tuoi agenti chiamano le API di Gmail, il
proxy di iniezione sostituisce il segnaposto con la credenziale effettiva. I tuoi agenti non ottengono mai accesso diretto
alla credenziale.
Inoltre, quando crei un segreto, devi fornire esplicitamente un insieme di host per i quali il segreto è valido. Questo aiuta a prevenire l'esfiltrazione dei segreti.
Esistono dozzine di agenti AI là fuori. Non volevamo reinventare il nostro. Crediamo che il meta-harness sia la strada giusta da seguire.
L'API OpenCode del Gateway è interoperabile con il client OpenCode TUI. Puoi connetterti all'agente usando:
opencode attach https://agentzharness.ai/api/opencode/{AGENT_NAME}/
Questo progetto non sarebbe stato possibile senza le numerose eccellenti librerie e progetti open-source su cui si basa.
Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.
