 sseshachala/conductai
Governance runtime per agenti AI. Consenti, avvisa o blocca ogni chiamata a modello e strumento prima che venga eseguita. Audit con catena di hash per ogni decisione. Pacchetti di conformità per SOC 2, HIPAA, PCI DSS, EU AI Act, SR 11-7 e FDA CSA. Apache 2.0.



Governance per gli agenti AI. Rilascia in 60 secondi.
Creato per i team di ingegneria. Installa in 10 minuti. Evidenze per il CISO fin dal primo giorno.
curl -fsSL conductai.ai/install | sh
Prompt per email + azienda, esegue il provisioning di un workspace di prova di 7 giorni, crea ~/.conduct/env con ANTHROPIC_BASE_URL + OPENAI_BASE_URL + un token di prova (200 richieste/giorno condivise tra entrambi i provider). Qualsiasi client Anthropic o OpenAI SDK sulla macchina (Cursor, Claude Code, LangChain, LiteLLM, SDK raw) ora passa attraverso il proxy Guard. Una chiamata bloccata restituisce un URL Receipt: https://conductai.ai/theguard/blocks/… — cliccalo per visualizzare il blocco, porre domande di follow-up a Lens e accedere alla dashboard tramite il magic-link stampato dall'installer.
pip install conduct-cli
conduct login
conduct sync
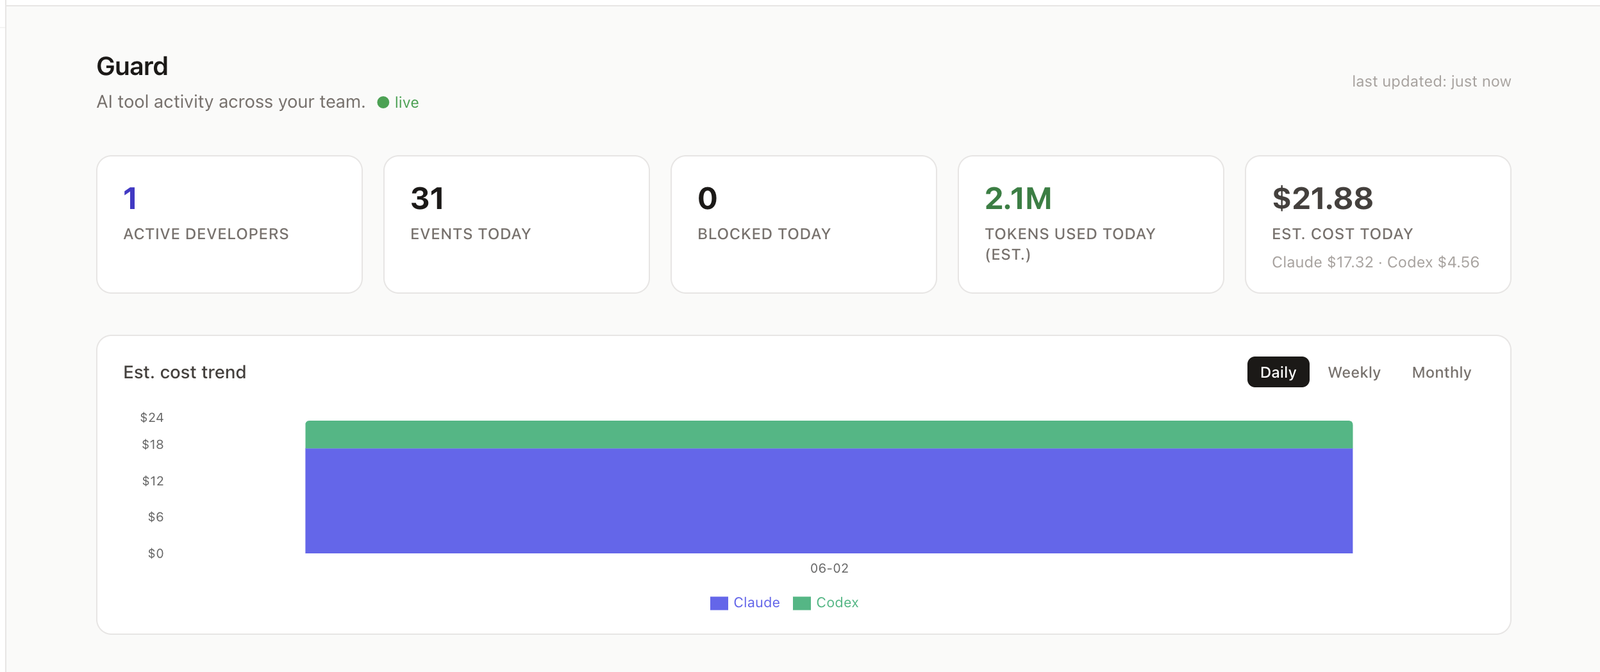
Ogni sessione di Claude Code, Cursor, Copilot e Codex su quella macchina è ora governata. Blocchi, avvisi e una traccia di audit concatenata tramite hash compaiono su conductai.ai.
git clone https://github.com/sseshachala/conductai && cd conductai && docker compose up
# API: localhost:8000  ·  Canvas UI: localhost:3000
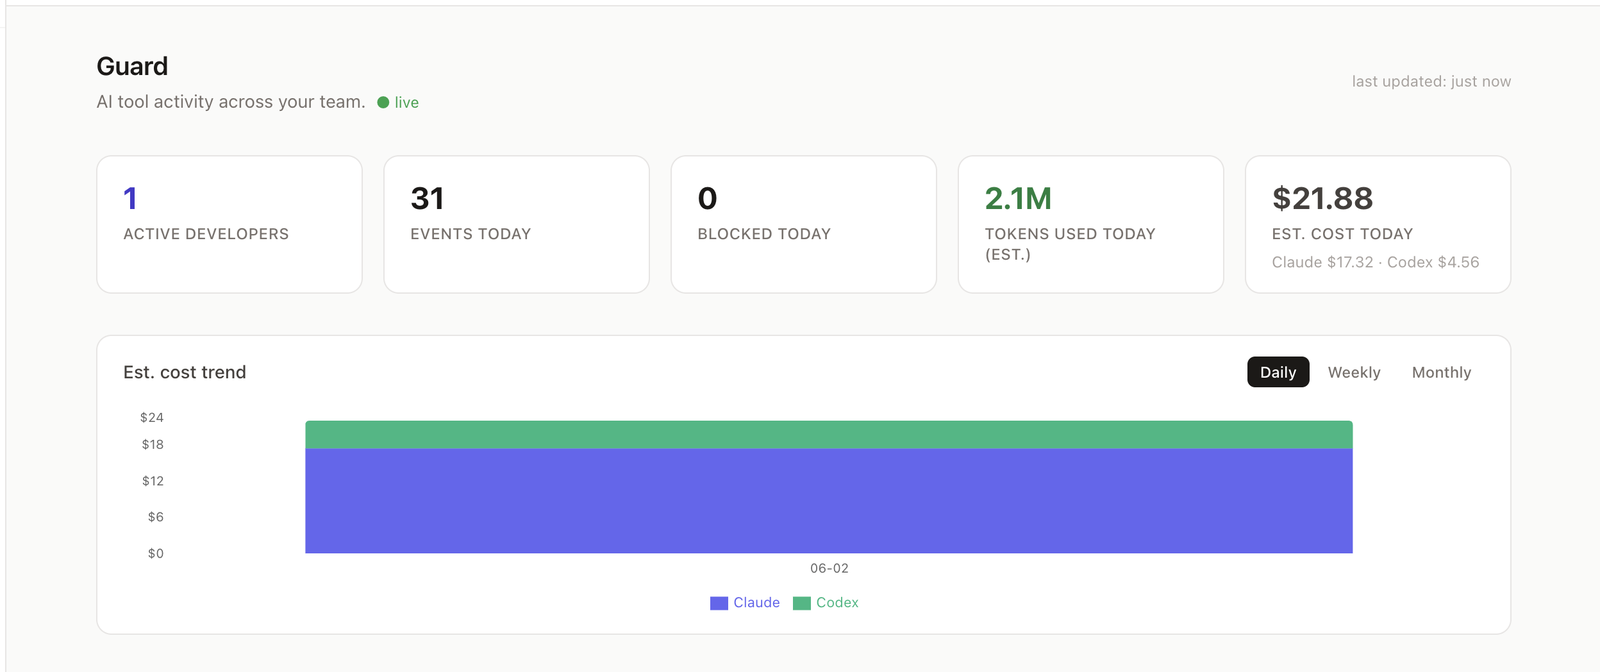
Un piano di controllo per agenti AI. Un'unica policy decide block / warn / audit / inject per ogni chiamata LLM, ogni strumento shell, ogni invocazione MCP, prima che l'azione venga eseguita. La stessa policy si applica a un agente pianificato, a uno sviluppatore che usa Cursor e a una sessione di chat sulla piattaforma.
Tre superfici, un'unica policy:
| Superficie | Cosa fa |
|---|---|
| Guard | Motore di policy. Configurazione firmata, audit con catena di hash, fail-closed. |
| Router | Proxy LLM. Qualsiasi SDK (Anthropic, OpenAI, Perplexity) punta ad esso. |
| Lens | Superficie di chat. Chiedi qualsiasi cosa al tuo workspace, ogni chiamata a strumenti passa attraverso Guard. |
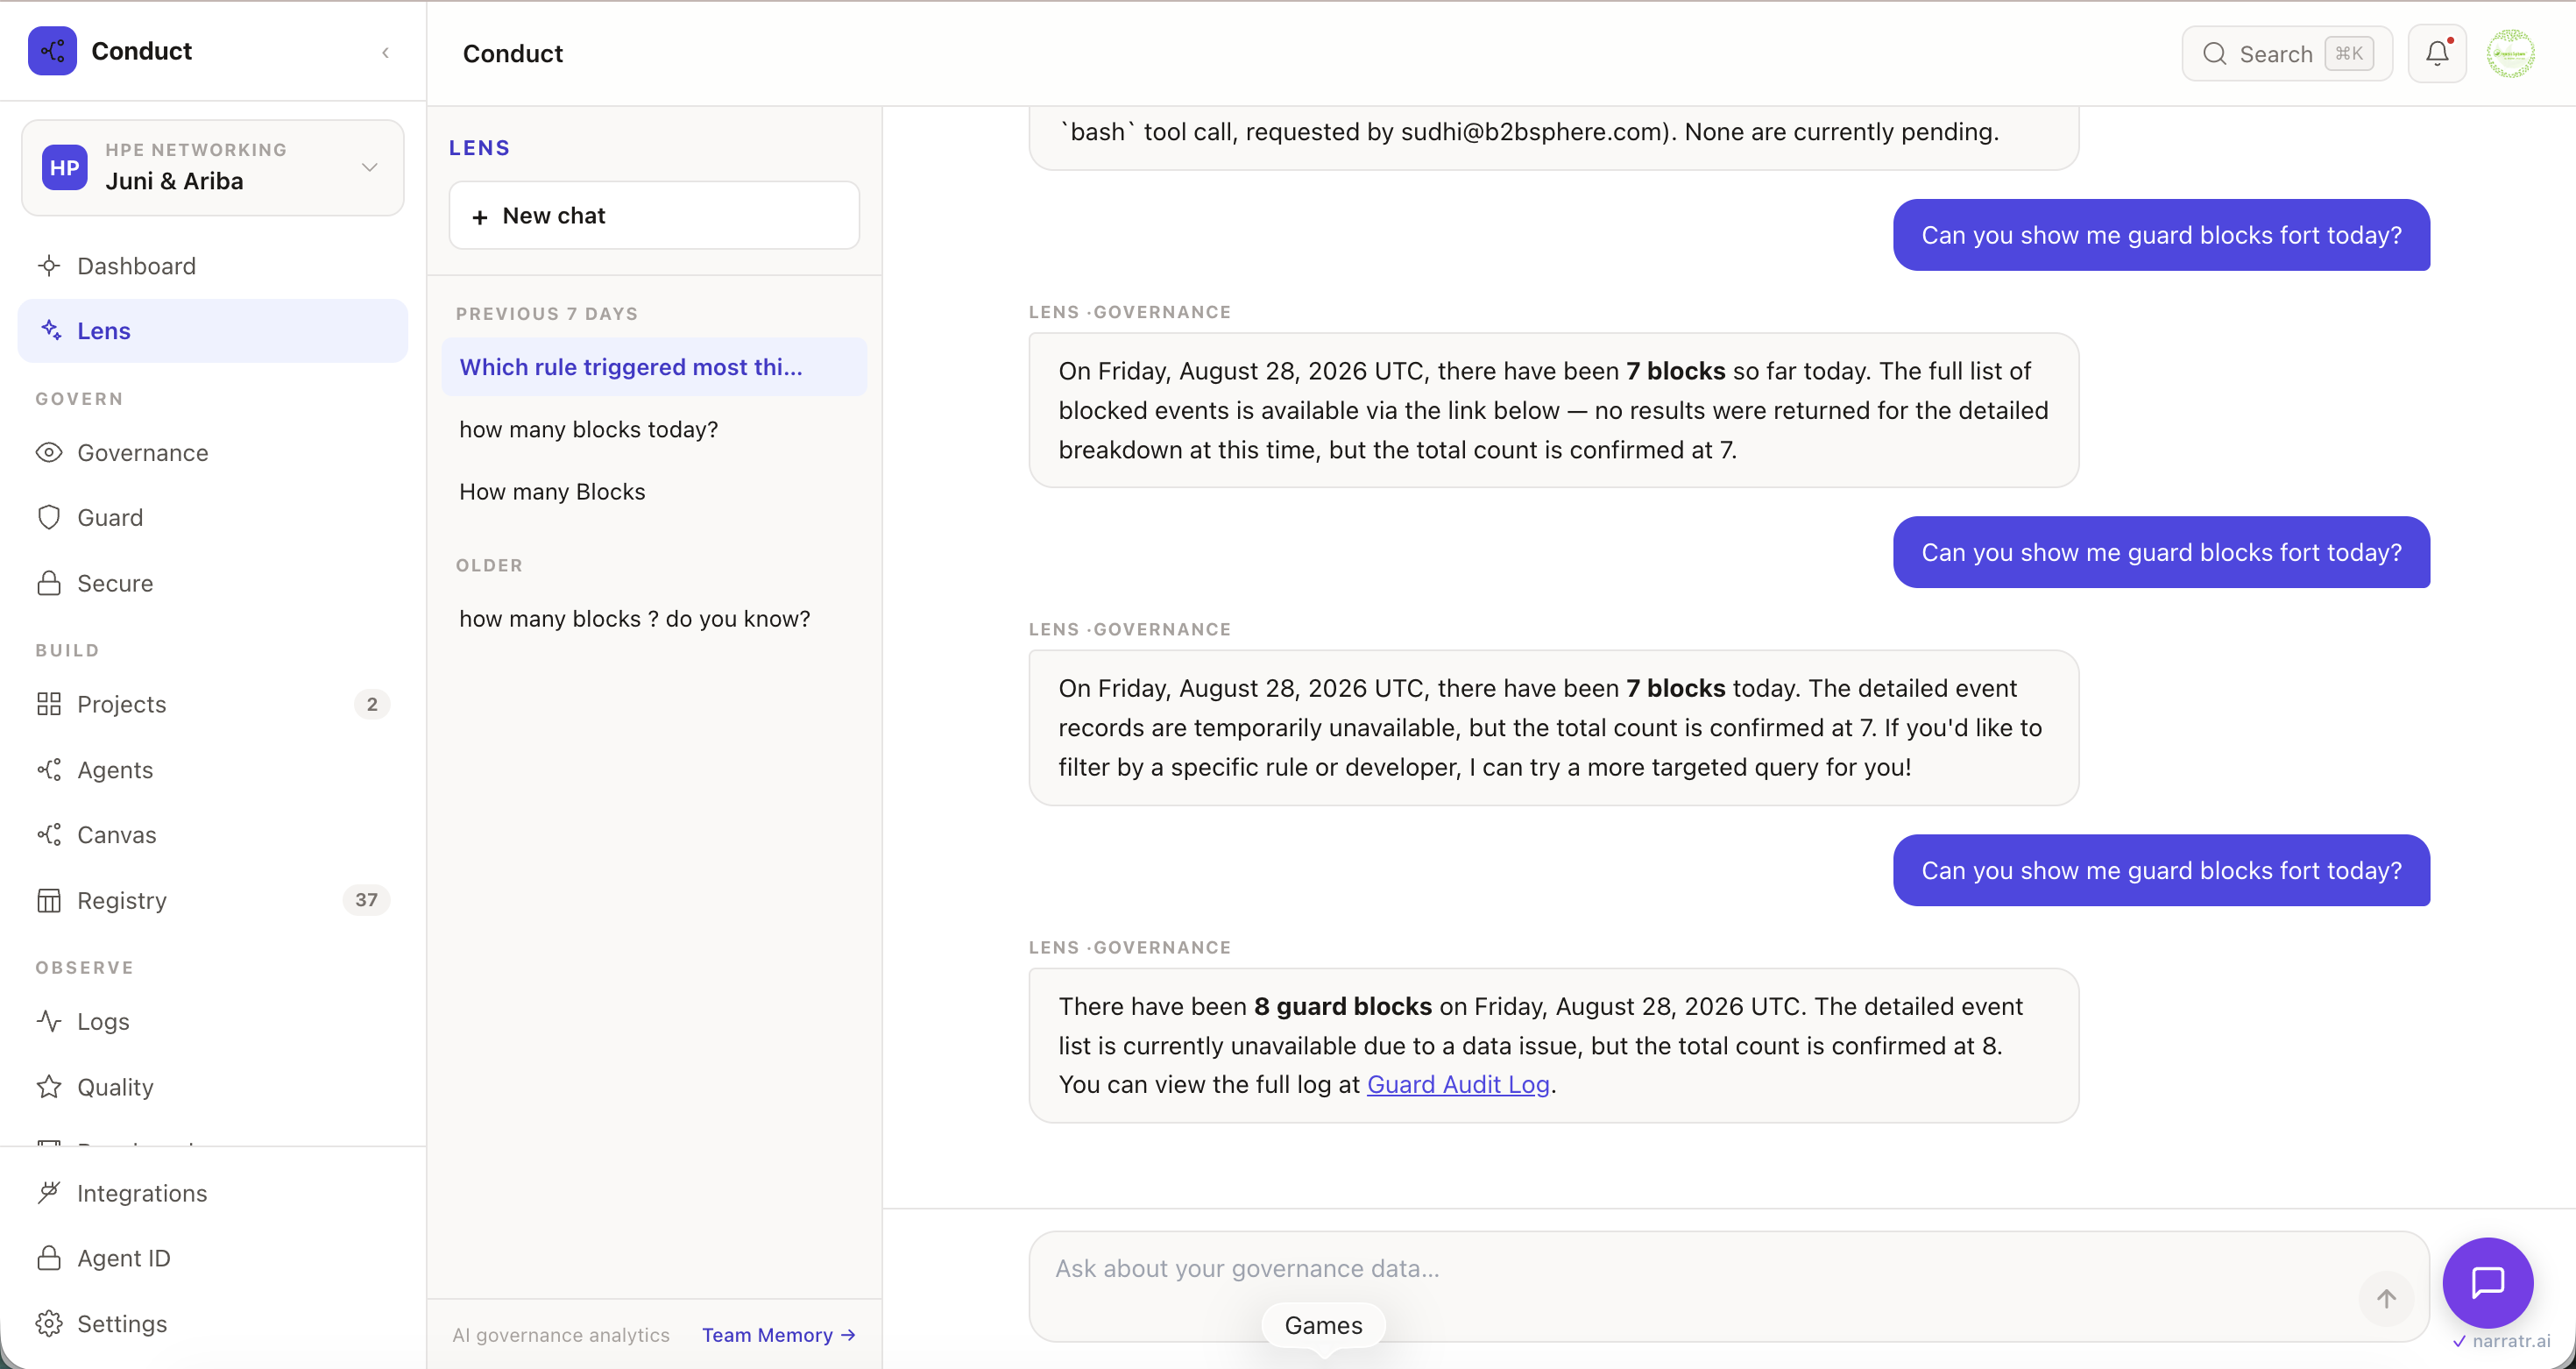
Lens è la superficie di chat per l'intera piattaforma. Un unico input copre l'attività di Guard, lo stato dei workflow, lo stato di conformità, la spesa degli agenti. Le risposte provengono dai dati del tuo workspace, non da un modello generico. Chiedi "chi è stato bloccato oggi" e ottieni una tabella con link di approfondimento per ogni riga. Lens stessa passa attraverso Guard, quindi l'assistente è vincolato alle stesse regole degli agenti su cui riporta.
I firewall runtime come Straiker e Lakera ti dicono cosa un agente ha fatto. Conduct decide cosa può fare.
| Firewall runtime | Conduct Guard | |
|---|---|---|
| Momento | Dopo l'azione | Prima dell'azione |
| Integrità della configurazione | Fidati del pacchetto | Firmata dal workspace |
| Audit | Flusso di log | Catena di hash SHA-256 |
| Copertura | Solo chiamate LLM | LLM, shell, MCP |
| Modalità di errore | Fail-open | Fail-closed |
Tre proprietà rendono la traccia di audit solida in una stanza con un revisore:
La modalità Discovery offre visibilità in sola lettura su ogni azione AI che il tuo team compie per 14 giorni. Nessuna policy da scrivere, nessuna installazione upstream, nessun costo. Quando vedi qualcosa che vale la pena bloccare, promuovi una regola da ciò che Discovery ha già visto.
curl https://gateway.conductai.ai/gateway/v1/anthropic/v1/messages \
  -H "Authorization: Bearer cond_agt_..." \
  -H "Content-Type: application/json" \
  -d '{"model":"claude-sonnet-4-6","max_tokens":1024,"messages":[{"role":"user","content":"Hello"}]}'
Ogni richiesta passa attraverso Guard (policy, budget, audit) prima di raggiungere il provider upstream. Funziona con qualsiasi SDK che parli l'API HTTP del provider.