
Burp-Recordadora
 hackwarts12/burp-recordadora
Speichert BurpSuite-Proxy-Verlauf, Repeater-Anfragen und Intruder-Payloads sitzungsübergreifend; exportiert und importiert .log-Dateien im…
web-proxies-interceptionweb-securitypenetration-testing+1
hackwarts12/burp-recordadoraSpeichert BurpSuite-Proxy-Verlauf, Repeater-Anfragen und Intruder-Payloads sitzungsübergreifend; exportiert und importiert .log-Dateien im…
 gmh5225/awesome-mba
Liste gemischter boolesch-arithmetischer Ressourcen
 gmh5225/bedaisy-bypass
Kernel-Mode-Hook, der den Berichtsverkehr von BEDaisy an den Dienst abfängt, entschlüsselt und neutralisiert, um die Anti-Cheat-Erkennung auf UEFI-…
 dozermx/argus
Mehrphasiger Aufklärungs- und Angriffsflächen-Scanner, der Domains, IPs, ASNs, Cloud-Assets und CVEs in einem Wissensgraphen mit CVSS-Bewertung und…
 aaravmaloo/revera
Der Credit Score für npm-Pakete. Analysiere den Ruf, die Wartung, die Sicherheit, das Publisher-Vertrauen und die Gesundheit des Ökosystems eines…
 hackwarts12/escepcion
Passiver AD CS-Auditor, der ESC1–ESC16 und Shadow Credentials über schreibgeschützte LDAP-/ACL-/Registry-Prüfungen erkennt, mit priorisierten…
 ransomleak/training-application-security
Interaktives Secure-Coding-Training mit praxisnahen SCORM-Übungen zu OWASP-Top-10-Web- und API-Schwachstellen, Git-/Secrets-Offenlegung und…
 ransomleak/training-security-awareness
Open-Source-Security-Awareness-Schulungsbibliothek mit über 130 interaktiven SCORM-Übungen, die Phishing, Vishing, BEC, MFA-Fatigue und…
 gmh5225/awesome-web3-security
Eine kuratierte Liste von Web3-Security-Materialien und -Ressourcen für Pentester und Bug Hunter.
 wattocyber/lm-fingerprint
Fingerabdrücke von OpenAI-kompatiblen LLMs anhand von Tokenizer- und Verhaltenssignalen erstellen.
 wattocyber/bug-bounty-library
Kuratierte Bibliothek mit Bug-Bounty-Methodiken, einschließlich Runbooks, Recon-/Fuzz-Playbooks, Checklisten und CLI-Helfern für Ziel-Scoping,…
 gmh5225/awesome-llvm-security
Kuratierte Sammlung von LLVM-Sicherheitsressourcen, die Binary Lifting, Code-Obfuskation, statische Analyse, symbolische Ausführung, Sanitizer und…
 gmh5225/awesome-game-security
Kuratierter Index der Spielesicherheitsforschung: Anti-Cheat-Interna, DMA-Angriffe, Reverse Engineering, Kernel-/Mobile-Schutzmechanismen und…
 azmisyahrul/prismsec
Sicherer, modularer MCP-Server, der nmap, nuclei, gobuster, subfinder, httpx, nikto, sqlmap für KI-gestützte Penetrationstests kapselt.
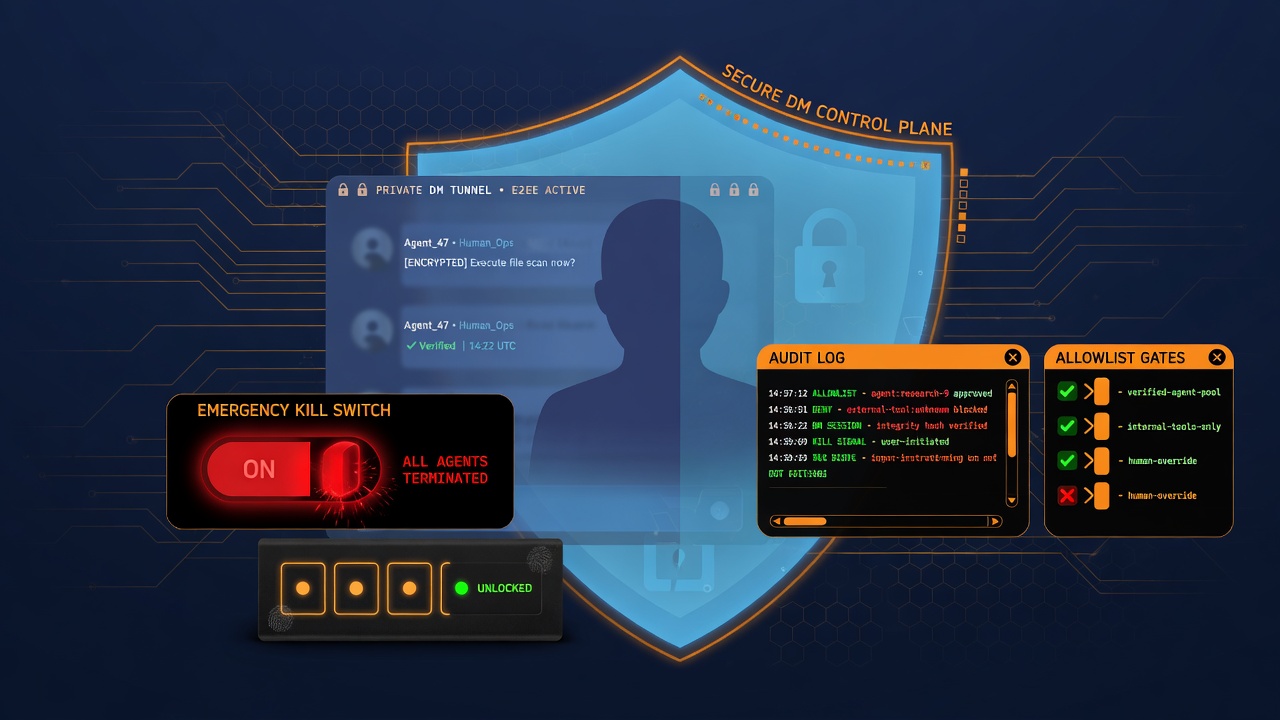 wattocyber/agentic-dm-gateway
Sicherheits-Kontrollebene für LLM-Agenten: Allowlists, Owner-Kill-Switch, PIN-Sitzungen, Rate-Limits, Prompt-Injection-Erkennung und…
 wattocyber/detection-defense-library
Referenz für Detection Engineering, die Windows-, Cloud-, Container-, Identity- und ICS-Angriffsklassen auf Sigma-Regeln, Trust-Boundary-Modelle,…
 wattocyber/custom-oscp-tooling
OSCP-fokussiertes Toolkit für die read-only-Enumeration von Netzwerk, SMB, AD, DNS, Web und Datenbanken; Privesc-Scans, Hash-Identifizierung und…
 wattocyber/oscp-notes-2026
OSCP-Notiz-Vault + Prüfungs-Cockpit-Dashboard: zusammengeführte Techniknotizen, befehlsfertige Kommando-Decks mit Variablen, Maschinen, Zugangsdaten…