
Skip to content
KitploitKITPLOIT
ToolsBlog
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
36854 Ergebnisse
CVE-2021-42013 preview

CVE-2021-42013

GitHubrnsss/cve-2021-42013

Exploit für die Path-Traversal- und Dateioffenlegungs-Schwachstelle CVE-2021-42013 im Apache HTTP Server, die unbefugten Zugriff auf Dateien auf…
vulnerability-analysisexploitationweb-application-exploitation+2
vor 4 Jahren
CVE-2023-51127 preview

CVE-2023-51127

GitHubrisuxx/cve-2023-51127

Legt CVE-2023-51127 offen, eine Directory-Traversal-Schwachstelle in FLIR-AX8-Wärmebildkameras, die nicht authentifizierten Remote-Angreifern…
vulnerability-analysisexploitationinformation-gathering+2
1vor 2 Jahren
CVE-2023-51126 preview

CVE-2023-51126

GitHubrisuxx/cve-2023-51126

Proof-of-Concept für eine Command-Injection-Schwachstelle in der FLIR-AX8-Kamera, die Remote-Code-Ausführung über /usr/www/res.php demonstriert.
vulnerability-analysisexploitationweb-security+2
1vor 2 Jahren
Terrminus-CVE-2026-2406 preview

Terrminus-CVE-2026-2406

GitHubridpath/terrminus-cve-2026-2406

AsyncIO-Scanner & Exploitation-Framework für CVE-2026-24061 (Telnet NEW_ENVIRON Auth Bypass). Bietet hochparallele Erkennung, passives Fingerprinting…
privilege-escalationreconnaissancevulnerability-scanners+8
2vor 7 Monaten
copy-fail-CVE-2026-31431 preview

copy-fail-CVE-2026-31431

GitHubrio128128/copy-fail-cve-2026-31431

Kopierfehler: 732 Bytes zu Root auf jeder großen Linux-Distribution.
privilege-escalationcontainer-securityexploit-frameworks+6
vor 4 Monaten
UnrestrictedUserCreator preview

UnrestrictedUserCreator

GitHubrifting/unrestrictedusercreator

Einfaches Skript zum Hinzufügen eines neuen, uneingeschränkten Benutzers auf Geräten mit Family Link durch Ausnutzung von CVE-2025-32324 (vor dem…
android-securityvulnerability-analysisexploitation+2
4vor 10 Monaten
CVE-2025-32463 preview

CVE-2025-32463

GitHubricardomaia/cve-2025-32463

Stellt eine containerisierte Umgebung und signierte Nuclei-Vorlage bereit, um CVE-2025-32463, eine Sudo-Privilegieneskalations-Schwachstelle, sicher…
vulnerability-scannerscontainer-securityexploitation+3
vor 11 Monaten
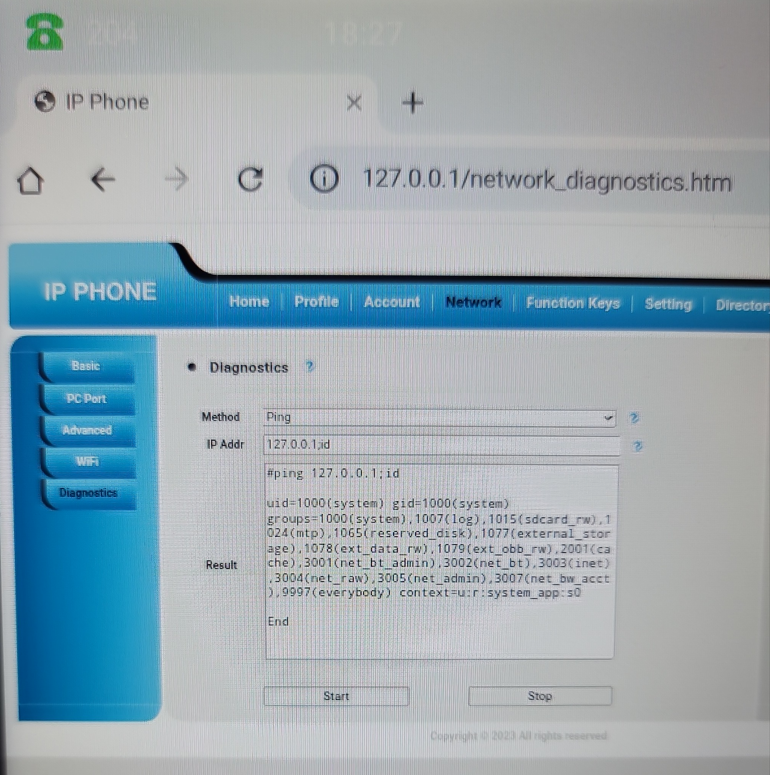
CVE-2025-57457 preview

CVE-2025-57457

GitHubrestdone/cve-2025-57457

Proof-of-Concept für OS-Command-Injection im Admin-Panel des Curo-UC300-IP-Telefons, das die Ausführung beliebiger Befehle über den Parameter „IP…
vulnerability-analysisexploitationweb-application-exploitation+2
vor 11 Monaten
CVE-2024-47575-POC preview

CVE-2024-47575-POC

GitHubrevanslbw/cve-2024-47575-poc

Proof-of-Concept-Exploit für CVE-2024-47575, der die Schwachstelle demonstriert und einen funktionierenden Exploit für Sicherheitstests und Forschung…
vulnerability-analysisexploitation
vor 1 Jahr
SudoScience preview

SudoScience

GitHubret2basic/sudoscience

Tiefgehende technische Analyse von CVE-2021-3156, einem Heap-basierten Pufferüberlauf in sudo, einschließlich Ursachenanalyse, Ausnutzungstechniken…
vulnerability-analysisexploitationpapers-research+2
vor 4 Jahren
CVE-2026-39376 preview

CVE-2026-39376

GitHubredyank/cve-2026-39376

Proof-of-Concept für CVE-2026-39376, das eine Denial-of-Service-Schleife durch unendliche Weiterleitungen über Meta-Refresh-Ketten in fastfeedparser…
vulnerability-analysisexploitationweb-security
vor 5 Monaten
CVE-2026-35492 preview

CVE-2026-35492

GitHubredyank/cve-2026-35492

Demonstriert CVE-2026-35492, eine Path-Traversal-Schwachstelle in kedro-datasets PartitionedDataset, die beliebiges Schreiben von Dateien ermöglicht,…
vulnerability-analysisexploitationweb-security+2
vor 5 Monaten
CVE-2026-34444 preview

CVE-2026-34444

GitHubredyank/cve-2026-34444

Proof-of-Concept für CVE-2026-34444, das Sandbox-Escape und Remote-Code-Ausführung über eine unvollständige attribute_filter-Durchsetzung in…
vulnerability-analysisexploitationpapers-research
vor 5 Monaten
CVE-2026-33752 preview

CVE-2026-33752

GitHubredyank/cve-2026-33752

Demonstriert eine auf Redirects basierende SSRF-Schwachstelle in curl_cffi, die Zugriff auf interne Netzwerke ermöglicht, mit PoC-Code und Analyse…
vulnerability-analysisexploitationinformation-gathering+2
vor 5 Monaten
CVE-2026-33154 preview

CVE-2026-33154

GitHubredyank/cve-2026-33154

Proof-of-Concept-Exploit für CVE-2026-33154, der Remote-Code-Ausführung über SSTI im Jinja-Resolver von Dynaconf demonstriert, mit Analyse- und…
vulnerability-analysiscode-analysisexploitation+2
vor 5 Monaten
CVE-2026-33310 preview

CVE-2026-33310

GitHubredyank/cve-2026-33310

Proof-of-Concept, das eine Befehlsinjektion über die `shell()`-Erweiterung in Parameter-Standardwerten von Intake-Katalogen demonstriert, inklusive…
payload-generationvulnerability-analysisexploitation+2
vor 5 Monaten
CVE-2026-33147 preview

CVE-2026-33147

GitHubredyank/cve-2026-33147

Proof-of-Concept-Exploit für einen stackbasierten Pufferüberlauf in GMTs `gmt_remote_dataset_id`, der einen Absturz und potenzielle Codeausführung…
vulnerability-analysisexploitationbinary-exploitation
vor 5 Monaten
CVE-2026-29780 preview

CVE-2026-29780

GitHubredyank/cve-2026-29780

Demonstriert eine Path-Traversal-Schwachstelle in einem offiziellen Beispielskript des eml-Parsers, die beliebiges Schreiben von Dateien über…

static-analysisvulnerability-analysiscode-analysis+2
vor 5 Monaten
Zurück1…939495…100Weiter