CHIRP-CodeExecution_via_Malicious_ImageFile

Proof-of-concept-Exploit für die Ausführung beliebigen Codes durch eval()-Injection in einer Amateurfunk-Programmiersoftware, einschließlich…

Proof-of-concept-Exploit für die Ausführung beliebigen Codes durch eval()-Injection in einer Amateurfunk-Programmiersoftware, einschließlich…

Autonomer KI-Penetrationstest-Agent, der Multi-Agenten-Aufklärung, Exploitation, Post-Exploitation und Berichterstellung mit persistentem…

Umfassendes Offensiv-Sicherheits-Toolkit, das Penetrationstests, Exploitation und Red-Teaming-Operationen mit modularen Angriffs-Workflows abdeckt.

Die offizielle Go-Client-Bibliothek für die VirusTotal-API

Die offizielle Python-3-Client-Bibliothek für VirusTotal

Finde nicht referenzierte AWS-S3-Buckets, auf die CloudFront-CNAME-Einträge verweisen.

Werkzeug zum Testen und Überprüfen der Sicherheit von Bluetooth-Gerätekopplungen, zur Identifizierung von Schwachstellen in drahtlosen…

Strukturierte Security-Wissensbasis mit praxisnahen Fällen aus der Produktion: Schwachstellenanalyse, Exploit-Erklärung, Remediation und DevSecOps…

Linux-ptrace-basiertes Prozess-Tracing- und Debugging-Dienstprogramm zur Überwachung von Systemaufrufen, Speicher und Programmausführungsablauf.

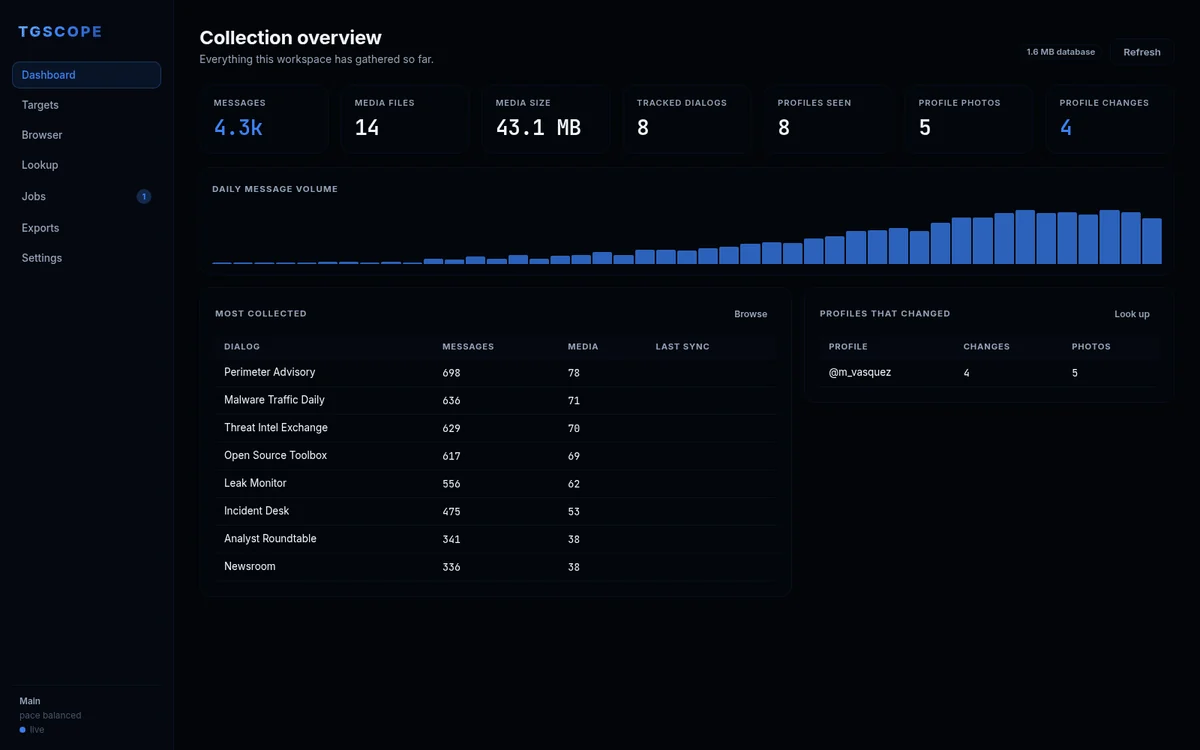
Telegram-OSINT, Scraping und Archivierung als lokale Web-App. Multi-Account-Sammlung, Profil-Lookup mit historischen Fotos und Änderungs-Diffs, zehn…

Go-basiertes Netzwerk-Exploitation- und MITM-Framework für autorisierte Penetrationstests, Netzwerkaufklärung, Abfangen von Netzwerkverkehr,…

📕NVD-Datenbank

Absichtlich unsichere Ruby-on-Rails-Anwendung, die zum Studium der OWASP-Top-10-Schwachstellen und zum Üben von Sicherheitstesttechniken für…

Rust-basiertes Tool zur DNS-Enumeration und Subdomain-Erkennung für Sicherheitsbewertungen mittels Reconnaissance und Penetrationstests.

Konfigurationsdateien für mein GitHub-Profil.

Minimales Repository, das auf CVE-2020-26233 verweist. Es sind kein funktionaler Code und keine Dokumentation enthalten.

Docker-basierter Exploit für die CVE-2024-835-Schwachstelle mit automatisierter Bereitstellung über docker-compose für Penetrationstests und…

Einfaches Skript zur Überprüfung, ob Drupal 8.x-8.5.6 anfällig für CVE-2018-14.773 ist.