
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2021-43798-mass_scanner — Massen-Scanner für Grafana CVE-2021-43798 unbefugtes Dateilesen, mit Unterstützung für einzelne Ziele, Hostname-Listen und IP-Bereiche inklusive PoC-Verifizierung. | Kitploit
Tools/GitHubGitHub/rodpwn/
cve-2021-43798-mass_scanner
AufklärungSchwachstellenscannerExploitationInformationsbeschaffungWebsicherheit
GitHubrodpwn/cve-2021-43798-mass_scanner

CVE-2021-43798-mass_scanner

Massen-Scanner für Grafana CVE-2021-43798 unbefugtes Dateilesen, mit Unterstützung für einzelne Ziele, Hostname-Listen und IP-Bereiche inklusive PoC-Verifizierung.

Repository anzeigen
525vor 4 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    597
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    396
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    274
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    KI-gestützte OSINT-Engine zur Entdeckung und Kartierung von über 7.700 Social-Media-Identitäten im gesamten Web

    260

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Grafana CVE 2021-43798

Grafana-Schwachstelle für unbefugtes Lesen beliebiger Dateien CVE-2021-43798

Abhängigkeiten

python3 -m pip install -r requirements.txt

oder 

pipenv install -r requirements.txt
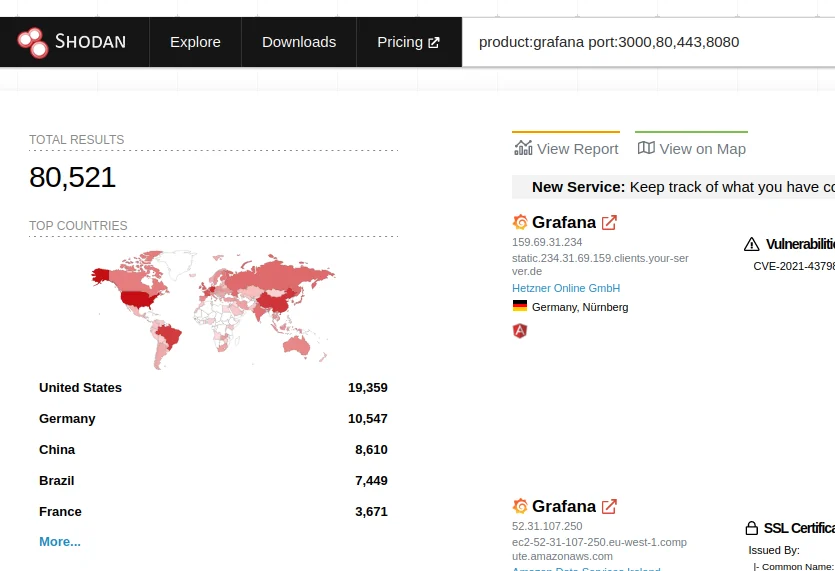
Dorks

shoot_shodan.png

  • Dorks (Shodan | Google)
    • Google Dorks
    • Shodan Dorks

Verwendung

  • Ziele ohne / am Ende. Und ohne http:// oder https://
    • Beispiel für eine targets.txt-Datei
target.com
example.com
foo.gov
xpto.com.de

usage: tool [-h] [--file <hostnames.txt>] [--range <ip-start>,<ip-end>] [--single SINGLE]

optional arguments:
  -h, --help                   show this help message and exit
  --file <hostnames.txt>       Input your target host lists
  --range <ip-start>,<ip-end>  Set range IP Eg.: 192.168.15.1,192.168.15.100
  --single <target>            Only one target
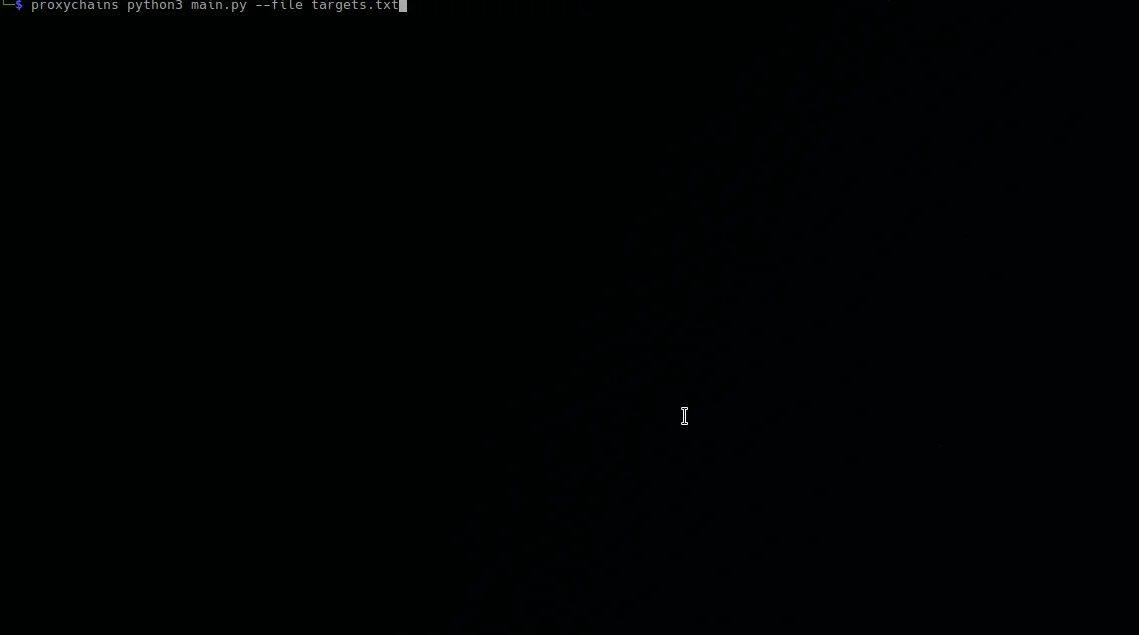
PoC

poc.gif

Funktionen

  • IP-Bereich mit --range, z. B.: python3 main.py --range 192.168.0.1,192.168.1.253
  • Liste von Hostnamen mit --file, z. B.: python3 main.py --file hostnames.txt
  • Einzelnes Ziel testen mit --single, z. B.: python3 main.py --single example.com:3000

Referenzen

https://github.com/jas502n/Grafana-CVE-2021-43798

HIER SCHAUEN

+------------------------------------------------------------------------------+
|  [!] Legal disclaimer: Usage of this tool for attacking                      |
|  targets without prior mutual consent is illegal.                            |
|  It is the end user's responsibility to obey all applicable                  | 
|  local, state and federal laws.                                              |
|  Developers assume no liability and are not responsible for any misuse or    |
|  damage caused by this program                                               |
+------------------------------------------------------------------------------+

Tschüss!
bye-rui.gif

Tool herunterladen






