Skip to content
KitploitKITPLOIT
ToolsBlog
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
36853 Ergebnisse
CVE-2025-4476-Exploit preview

CVE-2025-4476-Exploit

GitHubsoltanali0/cve-2025-4476-exploit

Python-Testclient, der HTTP-GET-Anfragen mit überdimensionierten Authorization-Headern sendet, um Header-Parsing-Schwachstellen wie CVE-2025-4476…

vulnerability-analysisexploitationweb-security+1
vor 11 Monaten
CVE-2026-32202 preview

CVE-2026-32202

GitHubsolarlynxsqueeze/cve-2026-32202

Erzeugt bösartige LNK-Dateien, um Net-NTLMv2-Hashes über die Windows-Shell-UNC-Verarbeitung zu erzwingen, mit benutzerdefiniertem SMB-Listener und…

payload-generationexploitationlateral-movement+2
vor 4 Monaten
CVE-2026-39324 preview

CVE-2026-39324

GitHubsm1ee/cve-2026-39324

Proof-of-Concept-Exploit für die Rack::Cookie-Authentifizierungsumgehung (CVE-2026-39324), das die Sitzungsfälschung über einen Fallback-Coder…

authentication-authorizationvulnerability-analysisexploitation+2
vor 5 Monaten
CVE-2025-46817-PoC preview

CVE-2025-46817-PoC

GitHubslayerkkkk/cve-2025-46817-poc

C-basierter Exploit für CVE-2025-46817, eine Redis-Integer-Overflow-Schwachstelle, die Crash-Erkennung und potenzielle RCE über Lua-unpack()-Payload…

vulnerability-analysisexploitationfuzzing+2
2vor 10 Monaten
CVE-2026-31431 preview

CVE-2026-31431

GitHubslauger/cve-2026-31431

Analyse- und Minderungsleitfaden für CVE-2026-31431, eine lokale Privilegieneskalation im Linux-Kernel in der Crypto-Subsystem-Komponente algif_aead,…

privilege-escalationcontainer-securityvulnerability-analysis+2
1vor 4 Monaten
CVE-2026-34227 preview

CVE-2026-34227

GitHubskoveit/cve-2026-34227

Proof-of-Concept, das eine CORS-zu-CSRF-Kette auf Slivers nicht authentifizierter MCP-Schnittstelle demonstriert und eine stille Interaktion mit C2…

vulnerability-analysisexploitationweb-security+2
1vor 5 Monaten
CVE-2026-34200 preview

CVE-2026-34200

GitHubskoveit/cve-2026-34200

Proof-of-Concept, das die nicht authentifizierte Cross-Origin-Übernahme des Nhost MCP Servers demonstriert und Datenbank-Exfiltration, das Löschen…

vulnerability-analysisexploitationweb-security+2
4vor 5 Monaten
agentbox preview

agentbox

GitHubsiyad01/agentbox

Open-Source-Sandbox-Laufzeitumgebung für KI-Agenten — gVisor/Docker-Isolation, Credential-Vault, unveränderliches Audit-Log. Entwickelt nach…

cloud-infrastructure-securitycontainer-securityencryption-decryption-tools+3
1vor 4 Monaten
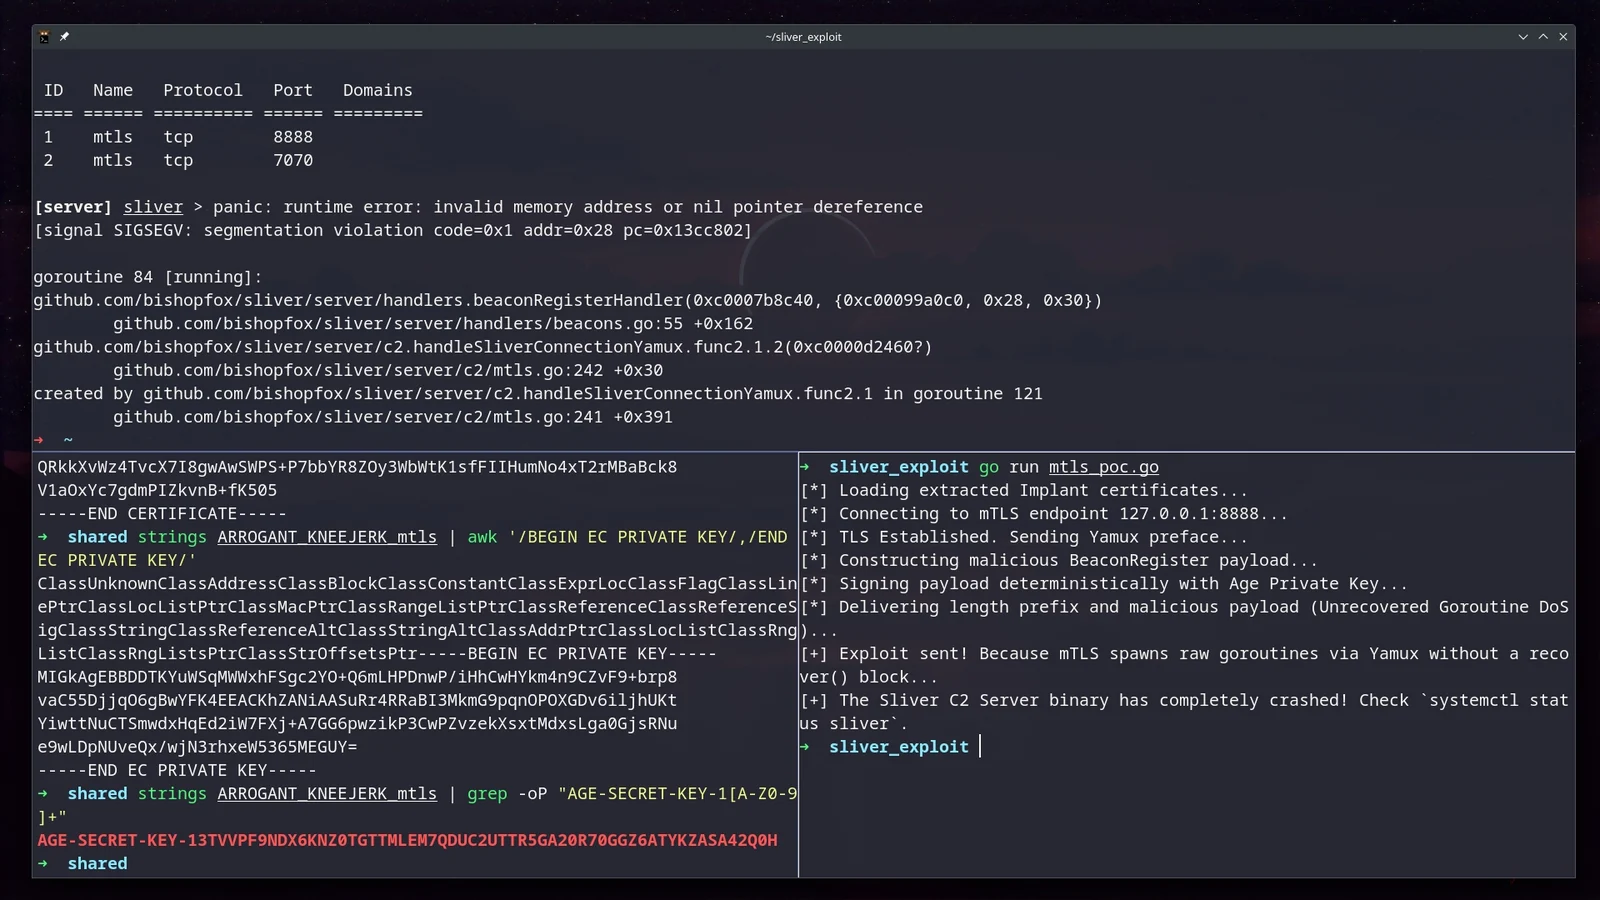
CVE-2026-29781 preview

CVE-2026-29781

GitHubskoveit/cve-2026-29781

Proof-of-Concept-Exploit für CVE-2026-29781, der erbeutete Sliver-Implant-Anmeldedaten ausnutzt, um über manipulierte mTLS-Pakete eine…

vulnerability-analysisexploitationpenetration-testing+2
4vor 6 Monaten
CVE-2026-22038 preview

CVE-2026-22038

GitHubsivaadityacoder/cve-2026-22038

# Detaillierte Analyse von CVE-2026-22038 Detaillierte Analyse von CVE-2026-22038, einer Schwachstelle mit hohem Schweregrad in…

vulnerability-analysiscode-analysissecret-detection+2
vor 4 Monaten
cve-2026-3854-test preview

cve-2026-3854-test

GitHubsimondankelmann/cve-2026-3854-test

Tests für Bypasses des CVE-2026-3854-Patches, die einen Proof-of-Concept zur Validierung von Sicherheitsfixes bereitstellen.

vulnerability-analysisexploitationweb-security+1
vor 4 Monaten
CVE-2021-30853 preview

CVE-2021-30853

GitHubshubham0d/cve-2021-30853

Proof-of-Concept-Skript, das die Umgehung von macOS Gatekeeper-, Notarisierungs- und XProtect-Prüfungen durch Ausnutzung von CVE-2021-30853…

exploitationweb-application-exploitationpayload-development
2vor 4 Jahren
CVE-2026-33439-OpenAM preview

CVE-2026-33439-OpenAM

GitHubshreyas-malhotra/cve-2026-33439-openam

Verwundbarer Endpunkt-Beschreibung für CVE-2026-33439 in OpenAM

vulnerability-analysisexploitationweb-security+1
vor 4 Monaten
CVE-2025-56802 preview

CVE-2025-56802

GitHubshinycolumn/cve-2025-56802

AES-CFB-Schlüsselerzeugungs- und -verwaltungsschwachstelle in der Reolink-Desktopanwendung

vulnerability-analysisexploitationreverse-engineering+3
vor 11 Monaten
CVE-2025-56801 preview

CVE-2025-56801

GitHubshinycolumn/cve-2025-56801

AES-CFB-IV-Generierungsschwachstelle in der Reolink-Desktopanwendung

vulnerability-analysisexploitationcryptography+2
vor 11 Monaten
CVE-2025-56799 preview

CVE-2025-56799

GitHubshinycolumn/cve-2025-56799

# Schwachstelle für OS-Befehlsinjektion über den Cache-Bereinigungsplaner in der Reolink-Desktopanwendung

persistence-mechanismsvulnerability-analysisexploitation+3
1vor 11 Monaten
PoC_CVE-2025-2568 preview

PoC_CVE-2025-2568

GitHubshinigami-777/poc_cve-2025-2568

Proof-of-Concept-Exploit für CVE-2025-2568, das unbefugten Zugriff und die Änderung von Optionen des WordPress-Plugins Vayu Blocks über fehlende…

vulnerability-analysisexploitationweb-application-exploitation+2
vor 11 Monaten
CVE-2025-56800 preview

CVE-2025-56800

GitHubshinycolumn/cve-2025-56800

Lokale Authentifizierungs-Bypass-Schwachstelle in der Reolink-Desktop-Anwendung

vulnerability-analysisexploitationweb-application-exploitation+2
vor 11 Monaten
Zurück1…899091…100Weiter