
chaosblade
 chaosblade-io/chaosblade
Ein einfach zu bedienendes und leistungsstarkes Toolkit für Chaos-Engineering-Experimente.(Ein von Alibaba als Open Source veröffentlichtes, einfach…
cloud-infrastructure-securitycontainer-securitydevsecops+1
6.5k
chaosblade-io/chaosbladeEin einfach zu bedienendes und leistungsstarkes Toolkit für Chaos-Engineering-Experimente.(Ein von Alibaba als Open Source veröffentlichtes, einfach…
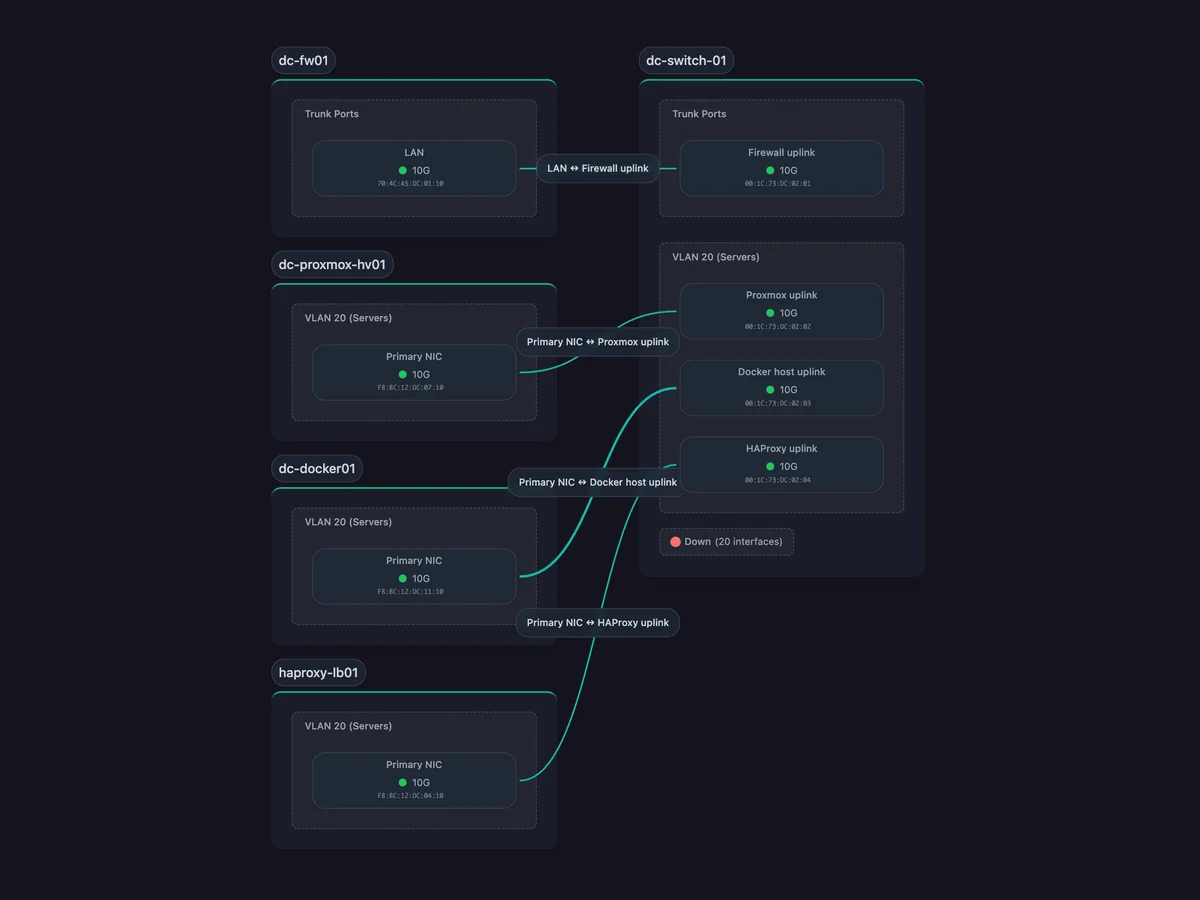 scanopy/scanopy
Netzwerkdiagramme, die sich selbst aktualisieren
 wapiti-scanner/wapiti
In Python3 geschriebener Web-Schwachstellenscanner
 sonarsource/sonarqube
Plattform für Codequalität und statische Analyse mit Qualitäts-Gates, mehrsprachigem Scannen und sicherheitsorientierten Regeln, um Schwachstellen…
 stackrox/kube-linter
KubeLinter ist ein statisches Analysewerkzeug, das Kubernetes-YAML-Dateien und Helm-Charts prüft, um sicherzustellen, dass die darin dargestellten…
 complianceascode/content
Generiert SCAP-, Ansible-, Bash- und CEL-Sicherheitsinhalte zur Compliance-Bewertung und automatisierten Härtung von Linux-Hosts, Containern und…
 open-policy-agent/conftest
Schreibe Tests gegen strukturierte Konfigurationsdaten mithilfe der Open Policy Agent Rego-Abfragesprache.
 open-policy-agent/opa
Deklarative Policy-Engine, die Autorisierung und Durchsetzung von Richtlinien über verschiedene Dienste, Kubernetes, Terraform, Docker und APIs…
 security-onion-solutions/securityonion
Open-Source-Sicherheitsüberwachungsplattform für Bedrohungssuche, Angriffserkennung, Log-Management, Vorfallbehandlung und Endpunkt-Sichtbarkeit mit…
 knqyf263/vuln-list-backup
Sammelt Schwachstellen- und Advisory-Daten aus mehreren öffentlichen Sicherheits-Feeds und speichert sie in einem parsebaren, strukturierten Format…
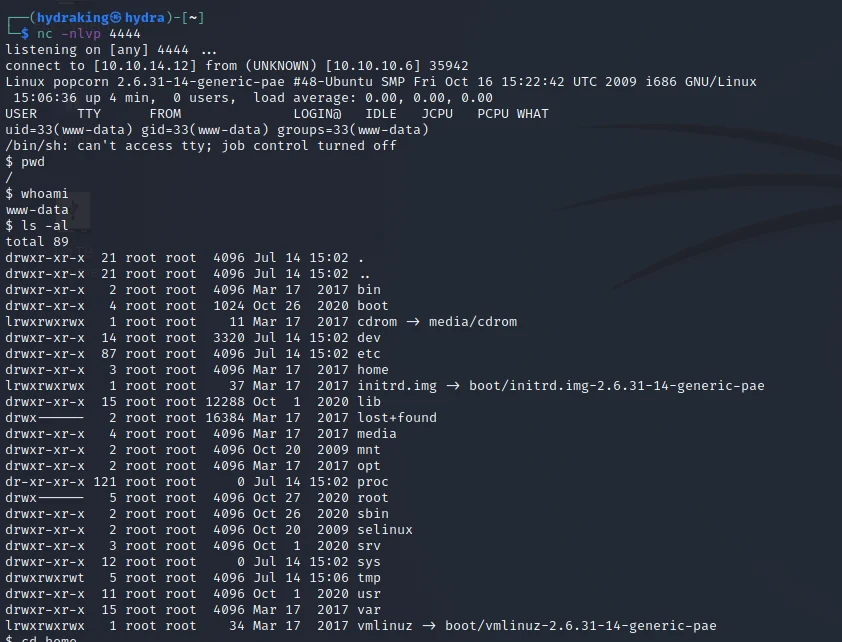 h3x0v3rl0rd/php_reverse_shell
Einfaches PHP-Reverse-Shell-Skript zum Einrichten einer Remote-Befehlsausführung auf Zielsystemen. Ideal für Penetrationstests und…
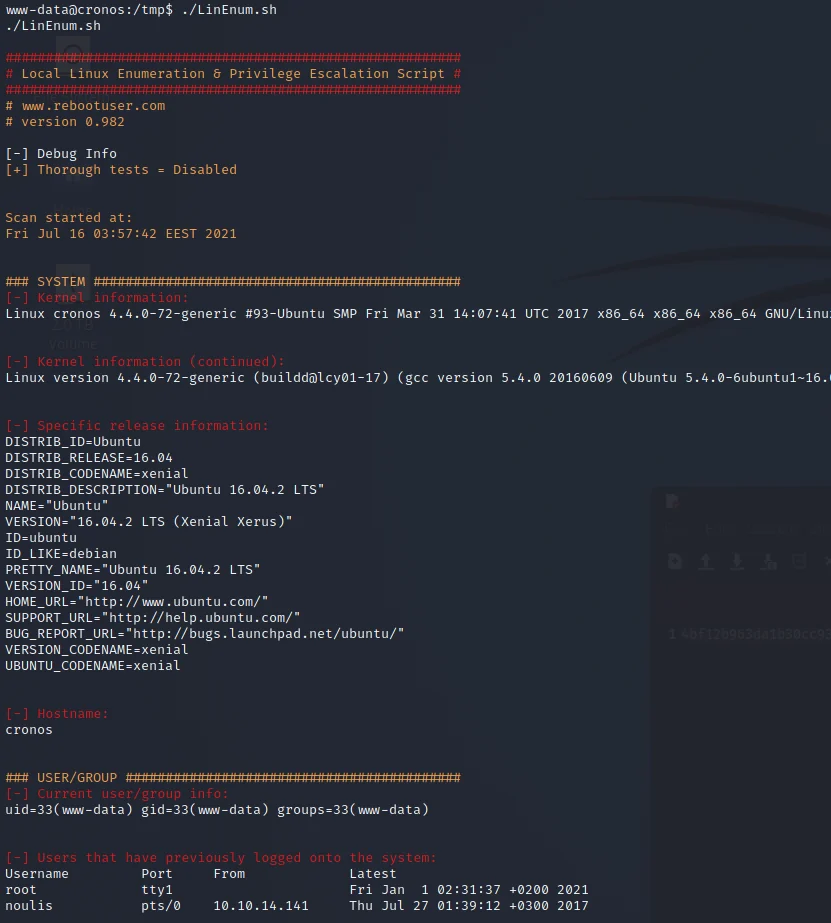 h3x0v3rl0rd/lin_enum
Shell-Skript für die automatisierte Enumeration von Linux-Systemen, um Privilege-Escalation-Vektoren und Konfigurationsschwächen zu identifizieren.
 h3x0v3rl0rd/linenum
Linux-Enumerationsskript zur automatisierten Erfassung von Systeminformationen, um potenzielle Privilege-Escalation-Vektoren während…
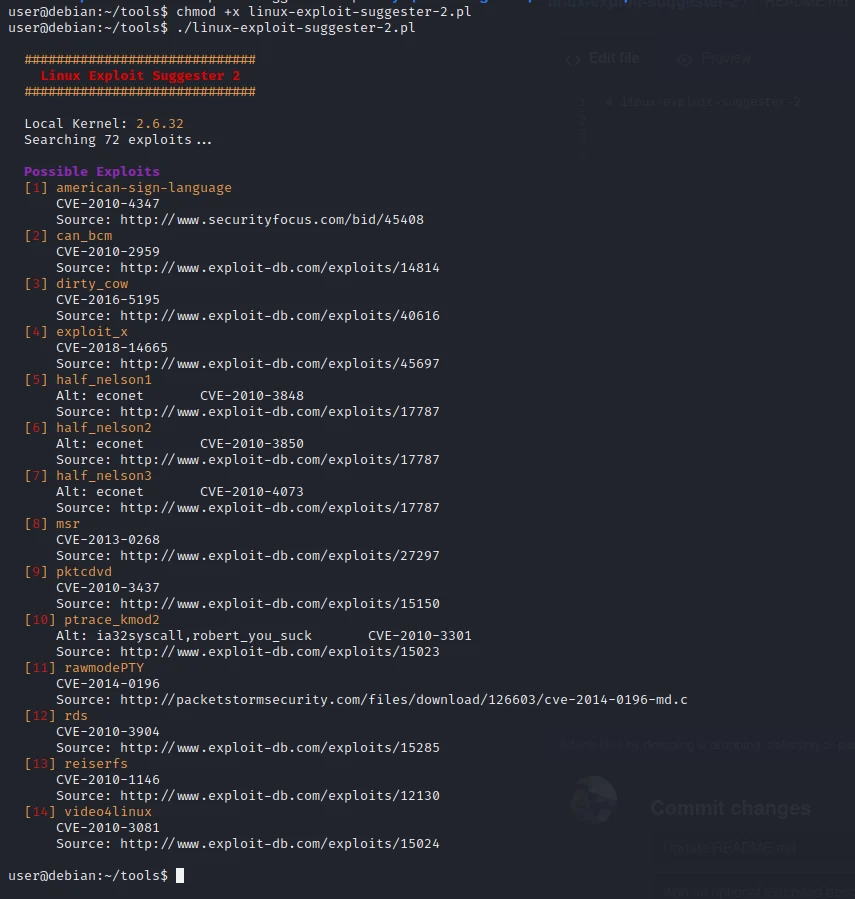 h3x0v3rl0rd/linux-exploit-suggester-2
Post-Exploitation-Dienstprogramm, das Kernel-/OS-Version und -Konfiguration scannt, um passende lokale Privilege-Escalation-Exploits vorzuschlagen.
 horkimhab/cve-2021-24092
Entwurf eines Bildungs-Repositorys für Cybersicherheit zum Erlernen von Schwachstellen, Sandboxing und sicherer Programmierung mithilfe autorisierter…
 nccgroup/winauthlib
Eine Windows-Domänen-Authentifizierungsbibliothek zum Testen von Anmeldeinformationen
 jas502n/cs_sleepmask
CS_SleepMask
 randomrobbiebf/subdomain-tko
Erkennt Subdomain-Takeover-Schwachstellen durch Analyse von DNS-Einträgen und HTTP-Antworten. Identifiziert automatisch takeover-anfällige Subdomains…