
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-29781 — Proof-of-Concept-Exploit für CVE-2026-29781, der erbeutete Sliver-Implant-Anmeldedaten ausnutzt, um über manipulierte mTLS-Pakete eine Nil-Pointer-Panic auszulösen und den C2-Server zum Absturz zu bringen. | Kitploit
Tools/GitHubGitHub/skoveit/cve-2026-29781
SchwachstellenanalyseExploitationPenetrationstestsCommand and ControlRed Teaming
GitHubskoveit/cve-2026-29781

CVE-2026-29781

Proof-of-Concept-Exploit für CVE-2026-29781, der erbeutete Sliver-Implant-Anmeldedaten ausnutzt, um über manipulierte mTLS-Pakete eine Nil-Pointer-Panic auszulösen und den C2-Server zum Absturz zu bringen.

Repository anzeigen
4138vor 8 MonatenNoch nicht geprüft
Teilen

Sliver C2 Kill-Switch


Eine architektonische Schwachstelle im Sliver-C2-Server ermöglicht eine Reverse-C2-Waffenisierung. Durch das Extrahieren von Anmeldedaten aus einem erbeuteten Implant kann ein Verteidiger die C2-Beziehung ausnutzen, um einen Remote-Infrastruktur-Kill-Switch auszulösen. Diese Ausnutzung zielt auf einen systemischen Mangel an Nil-Pointer-Validierung in Protobuf-Handlern ab, was zu einer globalen Laufzeit-Panic führt.

Die Auswirkung von CVE-2026-29781 ist eine vollständige operative Lähmung der C2-Infrastruktur.

  1. Der Jäger wird zum Gejagten: Ein Verteidiger, der ein Implantat-Binary erbeutet, kann den Angriff umkehren und den Sliver-Server vollständig herunterfahren.

  2. Transportübergreifender Zusammenbruch: Da die mTLS-, WireGuard- und DNS-Transporte keinen recover()-Mechanismus besitzen, führt ein einzelnes fehlerhaftes Paket dazu, dass die gesamte Go-Laufzeit beendet wird (SIGSEGV).

  3. Kollateraler Sitzungsverlust: Ein Absturz, der über einen DNS-Beacon ausgelöst wird, beendet sofort alle aktiven HTTP-, mTLS- und WireGuard-Sitzungen in der gesamten Flotte.

  4. Operator-Vertreibung: Alle aktiven Operatoren werden sofort von der gRPC-Schnittstelle getrennt und verlieren dabei den gesamten ungespeicherten Zustand sowie die Echtzeitüberwachung.

  5. Die Wiederherstellung erfordert manuelles Eingreifen, um den Server neu zu starten und komplexe Pivot-Ketten wiederherzustellen, was zu einer hohen Wiederherstellungszeit (Recovery Time Objective, RTO) führt.

Reproduktionsschritte:

  1. Voraussetzungen: Anmeldedaten extrahieren: Beschaffen Sie das mTLS-Zertifikat, den privaten Schlüssel und den Age-Secret-Schlüssel aus einem erbeuteten Sliver-Implantat.

  2. PoC bearbeiten: Öffnen Sie mtls_poc.go und ersetzen Sie die Platzhalterwerte im var-Block (c2Endpoint, clientCertPEM, clientKeyPEM, peerPrivateKey) durch Ihre extrahierten Anmeldedaten.

  3. Führen Sie den Exploit gegen Ihren Test-Sliver-Server aus:

go run mtls_poc.go

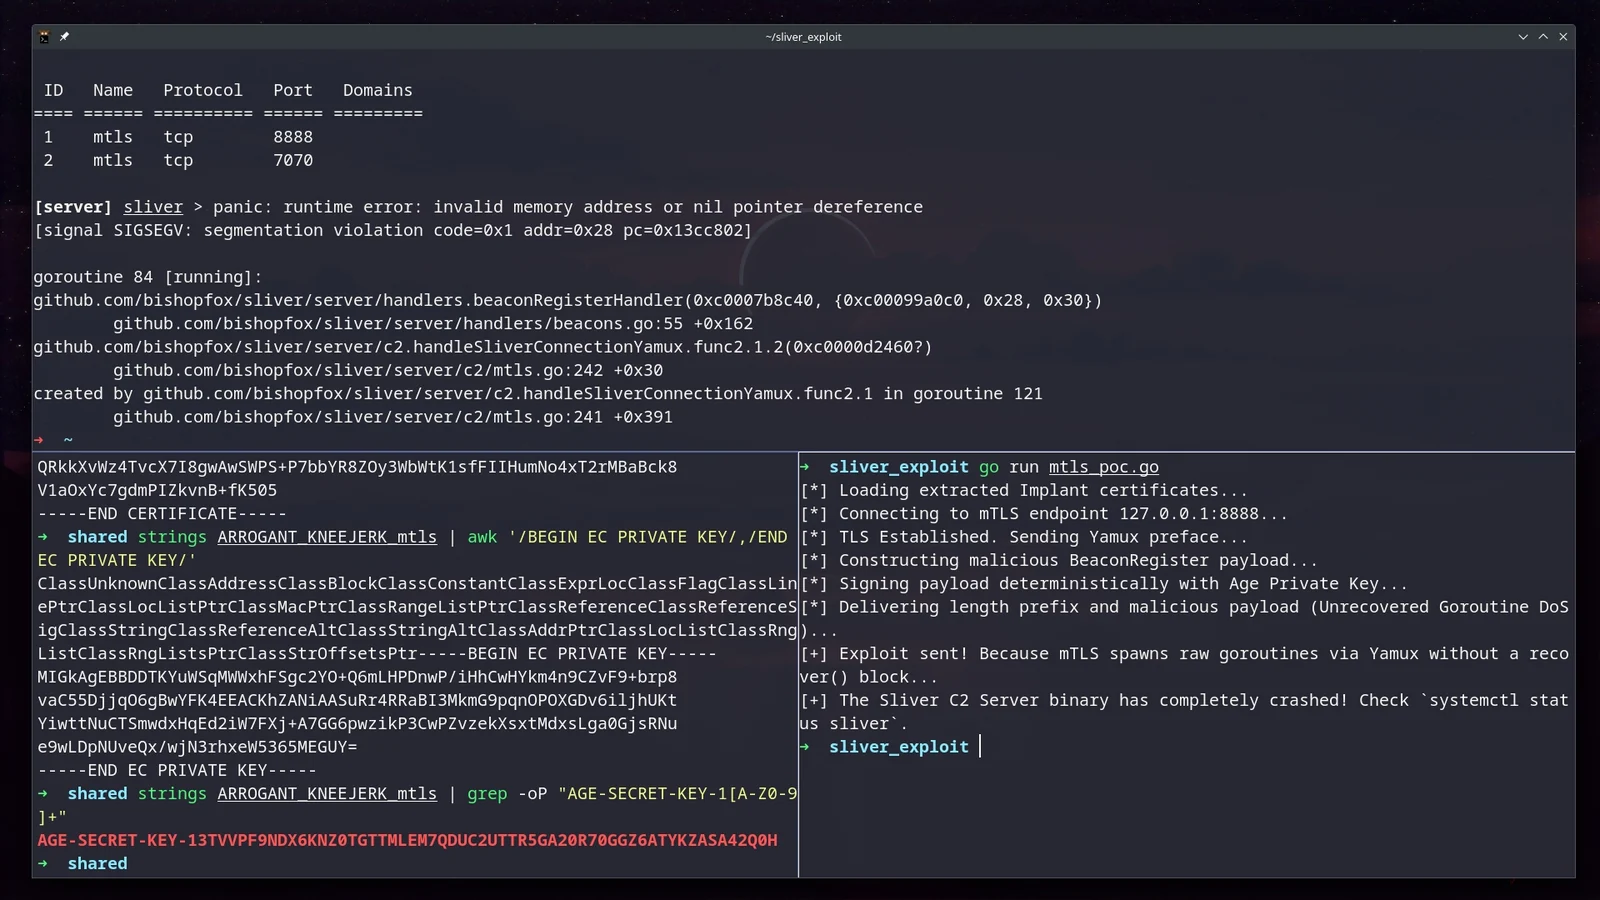
Erwartetes Ergebnis & Absturznachweis: Beim Empfang des fehlerhaften Pakets löst der Sliver-Server sofort eine Nil-Pointer-Dereferenzierung aus. Da die Transportschicht (mTLS/Yamux) diese Panic nicht abfängt, wird der gesamte Serverprozess mit einem SIGSEGV beendet.

Sie können dies überprüfen, indem Sie den Serverstatus prüfen:

systemctl status sliver

Offizielles Advisory GHSA-hx52-cv84-jr5v

Screenshot_20260228_025732

Free Palestine 🇵🇸

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    254

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






