
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-56801 — AES-CFB-IV-Generierungsschwachstelle in der Reolink-Desktopanwendung | Kitploit

Tools/GitHubGitHub/shinycolumn/cve-2025-56801
SchwachstellenanalyseExploitationKryptographiePapers & ForschungLernen & Bildung
GitHubshinycolumn/cve-2025-56801

CVE-2025-56801

AES-CFB-IV-Generierungsschwachstelle in der Reolink-Desktopanwendung
Repository anzeigen
28vor 1 JahrNoch nicht geprüft
Teilen

CVE-2025-56801

Schwachstelle bei der AES-CFB-IV-Erzeugung in der Reolink-Desktop-Anwendung

1. Überblick

Reolink Icon
  • Name: Reolink-Desktop-Anwendung
  • Version: 8.18.12
  • Anbieter: Reolink
  • CWE: CWE-1204: Erzeugung eines schwachen Initialisierungsvektors (IV), CWE-321: Verwendung eines fest verdrahteten kryptografischen Schlüssels
  • CVSS: 5.1 MITTEL
  • Vektor-String: CVSS:3.1/AV:L/AC:L/PR:N/UI:N/S:U/C:L/I:N/A:L

2. Zusammenfassung

Die Reolink-Desktop-Anwendung (Version 8.18.12) verwendet den AES-CFB-Algorithmus, um Konfigurationsdateien und andere sensible Daten zu verschlüsseln.

Allerdings wird der dabei verwendete Initialisierungsvektor (IV) unsachgemäß behandelt, was zu einer Schwachstelle führt, durch die verschlüsselte Konfigurationsdaten von einem Angreifer leicht entschlüsselt werden können.

3. Details

Der folgende Code zeigt, dass der IV zur Laufzeit dynamisch erzeugt wird:

{
  key: "fetchAesIv",
  value: function () {
    return window.napiDecrypt.getAesIv();
  },
}

Der zurückgegebene Wert ist jedoch immer dieselbe Zeichenfolge: bcswebapp1234567.

Das bedeutet, dass der IV zwar technisch gesehen zur Laufzeit erzeugt wird, aber faktisch fest verdrahtet ist und keine zusätzliche Sicherheit bietet.

4. Proof of Concept (PoC)

Während die Anwendung ausgeführt wird, kann der IV-Wert dynamisch über die JavaScript-Konsole der DevTools abgerufen werden.

Die Funktion window.napiDecrypt.getAesIv() gibt ein Promise zurück, das sich zu einer konstanten Zeichenfolge bcswebapp1234567 auflöst.
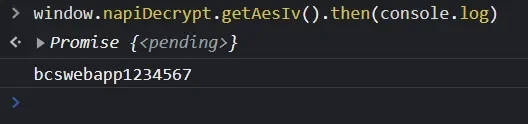
PoC

Dies zeigt, dass der IV bei allen Verschlüsselungsvorgängen wiederverwendet wird, was gegen kryptografische Best Practices verstößt.

5. Empfehlungen

In Blockchiffre-Modi wie CFB, CBC und OFB kann die Wiederverwendung eines IV einem Angreifer ermöglichen, Chiffrat-Muster vorherzusagen und letztlich die Vertraulichkeit der Daten zu gefährden. Um den Zweck eines IV zu erfüllen, muss ein neuer, unvorhersehbarer Wert dynamisch erzeugt werden.


6. Referenzen

  • https://www.cve.org/CVERecord?id=CVE-2025-56801
  • https://nvd.nist.gov/vuln/detail/CVE-2025-56801
  • https://github.com/shinyColumn/CVE-2025-56799
  • https://github.com/shinyColumn/CVE-2025-56802
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    255
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    247

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




