
CVE-2026-1492
 the8frust/cve-2026-1492
Proof-of-Concept-Exploit für CVE-2026-1492 im WordPress-Plugin „User Registration“, das eine nicht authentifizierte Rechteausweitung zum…
privilege-escalationvulnerability-analysisexploitation+2
the8frust/cve-2026-1492Proof-of-Concept-Exploit für CVE-2026-1492 im WordPress-Plugin „User Registration“, das eine nicht authentifizierte Rechteausweitung zum…
 terminat0r7031/composer-cve-2026-40261-cve-2026-40176-poc
Proof-of-Concept, das Command-Injection-Schwachstellen im Perforce-Treiber von Composer demonstriert, mit zwei Angriffsvektoren und Docker-basiertem…
 tansique-17/cve-2025-61456
Öffentliche Offenlegung und Proof-of-Concept für eine reflektierte XSS-Schwachstelle (CVE-2025-61456) in einem E-Commerce-Projekt, einschließlich…
 tansique-17/cve-2025-61455
Öffentliche Offenlegung und Proof-of-Concept für CVE-2025-61455, eine kritische SQL-Injection im E-Commerce-Projekt v1.0, einschließlich technischer…
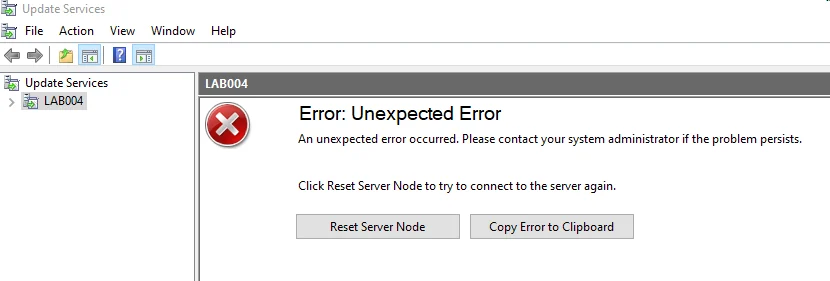 tecxx/cve-2025-59287-wsus
PowerShell-Proof-of-Concept-Exploit für CVE-2025-59287, der auf WSUS-Server abzielt. Automatisiert die Payload-Erzeugung mit ysoserial.net und löst…
 tansique-17/cve-2025-61454
Öffentliche Offenlegung und Proof-of-Concept für CVE-2025-61454, eine reflektierte XSS-Schwachstelle in der search.php des E-Commerce-Projekts v1.0,…
 syphonetic/cve-2026-30345
Proof-of-Concept-Exploit für CVE-2026-30345, ein beliebiges Dateischreiben beim CTFd-Backup-Import, das einen persistenten Hintertür-Einbau über…
 suuhm/cve-2026-21509-handler
PowerShell-Skript zum Prüfen, Anwenden und Testen des Kill-Bit-Schutzes für die CVE-2026-21509 Microsoft Office Zero-Day-Schwachstelle, die Office…
 surri/audit-axios
Lokale Repos nach verwundbaren axios-Versionen (CVE-2026-40175) durchsuchen und interaktiv patchen
 suriryuk/cve-2025-59934
Proof-of-Concept-Exploit für CVE-2025-59934, der die Schwachstelle demonstriert und einen funktionierenden Exploit für Sicherheitstests und Forschung…
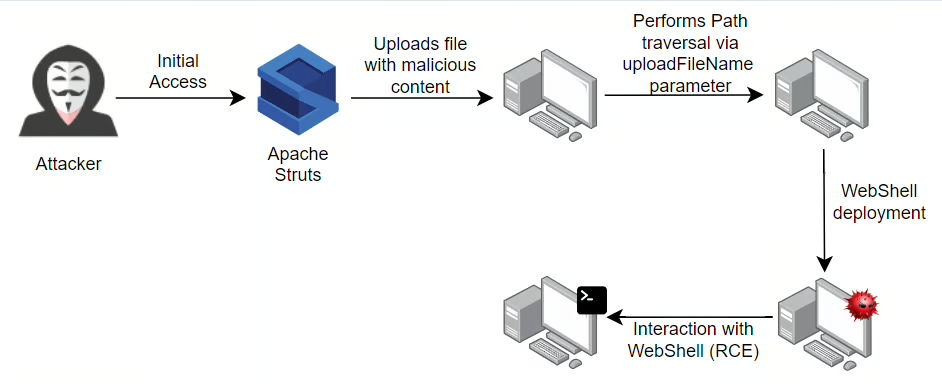 sunnyvale-it/cve-2023-50164-poc
CVE-2023-50164 (Apache Struts Path-Traversal-zu-RCE-Schwachstelle) – Proof of Concept
 sunny0day/cve-2021-4034
Exploit für CVE-2021-4034 (PwnKit), eine lokale Privilegieneskalations-Schwachstelle in polkits pkexec, die es unprivilegierten Benutzern ermöglicht,…
 suljov/cve-2026-23744-remote-code-execution-poc
Proof-of-Concept-Exploit für CVE-2026-23744, eine Remote-Codeausführung-Schwachstelle im MCPJam-Inspektor <=1.4.2, ausgelöst über manipulierte…
 studiogangster/cve-2026-31431
Tests für die CVE-2026-31431-Kernel-Schwachstelle, prüft, ob verwundbar, und bietet eine Lösung durch Deaktivieren des algif_aead-Moduls.
 st-rnd/desc_race-1
desc_race Exploit für iOS 15.0 – 15.1.1 (mit stabilen Kernel-r/w-Primitiven) (CVE-2021-30955)
 srozb/reditrap
Minimaler Redis-Honeypot zur Erkennung von RediShell-Exploits (CVE-2025-49844).
 sqrtrev/cve-2021-1965
Proof-of-Concept-Exploit für CVE-2021-1965, eine WiFi-Zero-Click-RCE in Androids MBSSID-Parsing, die einen Pufferüberlauf und einen Geräteneustart…
 somecorp/copyfail-cve-2026-31431-workaround-bash
Stellt ein Bash-Workaround-Skript zur Verfügung, um CVE-2026-31431 zu entschärfen und Remote-Code-Ausführung über den copy.fail-Exploit zu…