

kunglao-agent
 amd2g2zz/kunglao-agent
Der Reverse-Engineering-Expertenagent: plant seinen eigenen Analysepfad, leitet jeden Fakt aus Rohdaten ab und konvergiert unter mechanischen…
android-securitystatic-analysisdynamic-analysis-sandboxing+8
78
amd2g2zz/kunglao-agentDer Reverse-Engineering-Expertenagent: plant seinen eigenen Analysepfad, leitet jeden Fakt aus Rohdaten ab und konvergiert unter mechanischen…
 dirkjanm/askwam
Fordere beim Web Account Manager (WAM) Entra ID-Token an
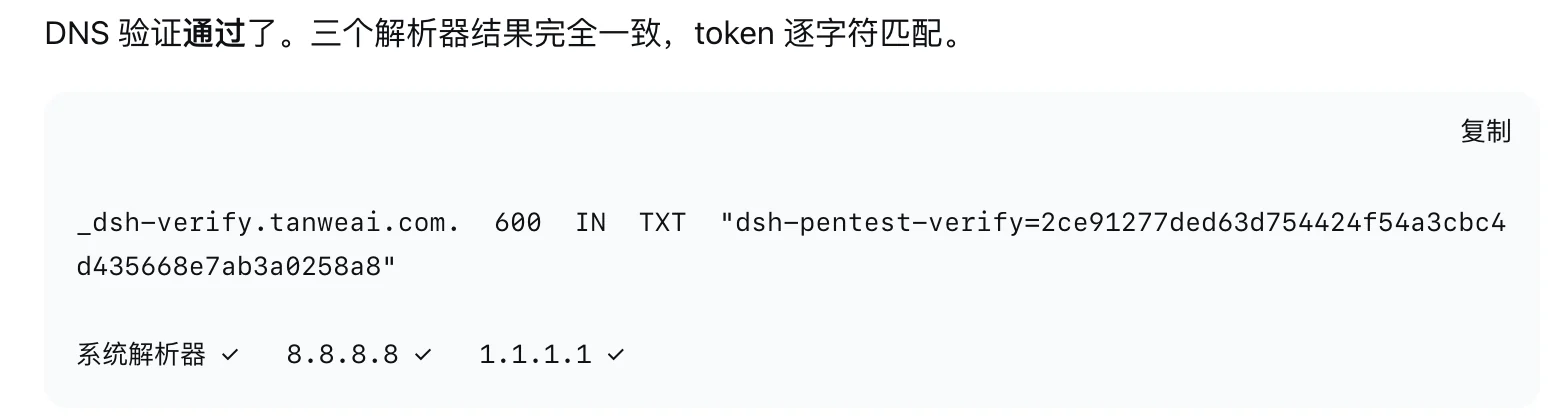 xsser/dig
macOS dig-Wrapper, der gefälschte lokale TXT-Einträge an die DNS-Abfrageausgabe anhängt und darauf ausgelegt ist, LLM-Agenten dazu zu verleiten,…
 mbeweoo/flash-exploit-defense-system
Umfassendes mehrschichtiges Verteidigungssystem gegen Adobe Flash CVE-Exploits (CVE-2012-0754, CVE-2015-xxxx, CVE-2016-xxxx, CVE-2018-xxxx) mit…
 mafifrizi/ares
Autonomous red-team engagement platform with MITRE ATT&CK module orchestration, DAG attack-path solving, OPSEC controls, encrypted credential vault,…
 sakispat/simple-pentesting
Ein edukatives Python-Toolkit für autorisierte Penetrationstests: Threaded-Port-Scanner, Subdomain- und Verzeichnis-Enumeration, Banner-Grabber und…
 withsecureopensource/chainsaw
Durchsuchen und Jagen Sie schnell Windows-Forensik-Artefakte
 talha1112/fyp
Desktop-basiertes Schwachstellenbewertungstool für Sicherheitsteams — scannt Web-Apps und Netzwerke, erkennt CVEs, ordnet Exploits zu, bewertet…
 doretox/atomicvulns
Atomare Web-Sicherheitslücken-Labore. Eine OWASP-Schwachstelle pro App — minimales Flask + Docker, absichtlich fehlerhaft für praktisches Lernen mit…
 bugbasesecurity/pentest-copilot
KI-gesteuerter Penetration-Testing-Agent, der sich mit einer Kali-Box verbindet, autonom Sicherheitstools ausführt, Ergebnisse analysiert und…
 owasp/owasp-aibom
OWASP-Projekt, das einen AI Bill of Materials (AIBOM)-Standard definiert, um KI/ML-Komponenten, Abhängigkeiten und Lieferkettenrisiken für die…
 gmh5225/dropper
Tool zum Einbetten von Payloads in Bilder im JPG/PNG-Format, wodurch beim Öffnen bestimmte Aktionen ausgeführt werden können.
 thoropass-public/area51
Der Exploit-Server für Out-of-Band-Funde. Richte ein Ziel auf eine Domain aus, die dir gehört. Jede HTTP-Anfrage und jede E-Mail, die zurückgesendet…
 vid4l-07/roxy
Terminalbasierter HTTP-Intercepting-Proxy mit TUI zum Erfassen, Inspizieren und Modifizieren von Anfragen in Echtzeit, plus ein Repeater zum erneuten…
 adrecon/adrecon
PowerShell-Tool, das Active-Directory-Artefakte über LDAP oder ADWS extrahiert und Excel-Berichte für Auditing, DFIR und Penetrationstests erstellt.
 t-beckett/h-osint
Lokale, tastaturgesteuerte OSINT-Workbench für das Terminal mit 28 Modulen für Username-, Domain-, IP-, E-Mail-, Breach- und Geolocation-Abfragen…
 owasp-noir/alibi
Gegenprüfen Sie die Ansichten Ihrer Angriffsfläche und finden Sie die Endpunkte, die sich nicht gegenseitig bestätigen können.
 xiaoqimikko/jetty-line-check
CVE-2026-2332 und 4 weitere Jetty-CVEs aus 2026: Welche trifft Ihr Jetty- (oder Spring Boot-)Build, und existiert die von Jetty genannte korrigierte…