thoropass-public/area51
Der Exploit-Server für Out-of-Band-Funde. Richte ein Ziel auf eine Domain aus, die dir gehört. Jede HTTP-Anfrage und jede E-Mail, die zurückgesendet wird, landet in einem Dashboard, das du kontrollierst, und er erhält die Antwort, die du wählst.


Der Exploit-Server für Out-of-Band-Funde. Richte ein Ziel auf eine Domain, die dir gehört. Jede HTTP-Anfrage und jede E-Mail, die es zurückschickt, landet in einem Dashboard, das du kontrollierst, und es erhält genau die Antwort, die du wählst.

Erste Schritte · Playbooks · CLI · Architektur · Dokumentation
⚠️ Nur für autorisierte Sicherheitstests und Forschung. Ein Black Hole ist ein live erreichbarer Catch-all im Internet: Alles, was ein Ziel dorthin sendet, wird gespeichert, und es liefert zurück, was auch immer du konfigurierst. Richte nur Ziele darauf, für deren Test du ausdrückliche, schriftliche Autorisierung hast, und behandle jede Bereitstellung als Client-Datenspeicher. Teste nur, was du autorisiert bist zu testen.
Die Hälfte dessen, was du bei einem Engagement findest, beweist sich erst, wenn etwas nach Hause
telefoniert. Ein blindes SSRF. Ein XXE, das über HTTP exfiltriert. Ein gespeichertes XSS, das im
Browser eines Admins ausgelöst wird, den du nie zu sehen bekommst. Ein Passwort-Reset-Flow, den du lesen musst. Ein
OAuth-redirect_uri, das niemand validiert hat. Jedes davon braucht Infrastruktur, die vom Ziel aus
erreichbar ist, alles erfasst und genau so antwortet, wie du es willst.
Öffentliche Interaction-Services geben dir einen Hostnamen und ein Log. AREA 51 gibt dir das Ganze, auf Infrastruktur, die dir gehört:
302 in einen Metadata-Endpoint, eine DTD, ein .js-
Beacon, ein JSON-Stub, ein 25-MB-Binary. Pro exaktem Pfad.Bewusst früh veröffentlicht. AREA 51 begann als internes Tool für ein kleines, vertrauenswürdiges Team, daher bevorzugt es Einfachheit gegenüber Härtung und Skalierung. Rechne mit rauen Kanten. Wenn du auf eine stößt, öffne ein Issue mit Repro-Schritten. Beiträge sind willkommen; siehe CONTRIBUTING.md.
|
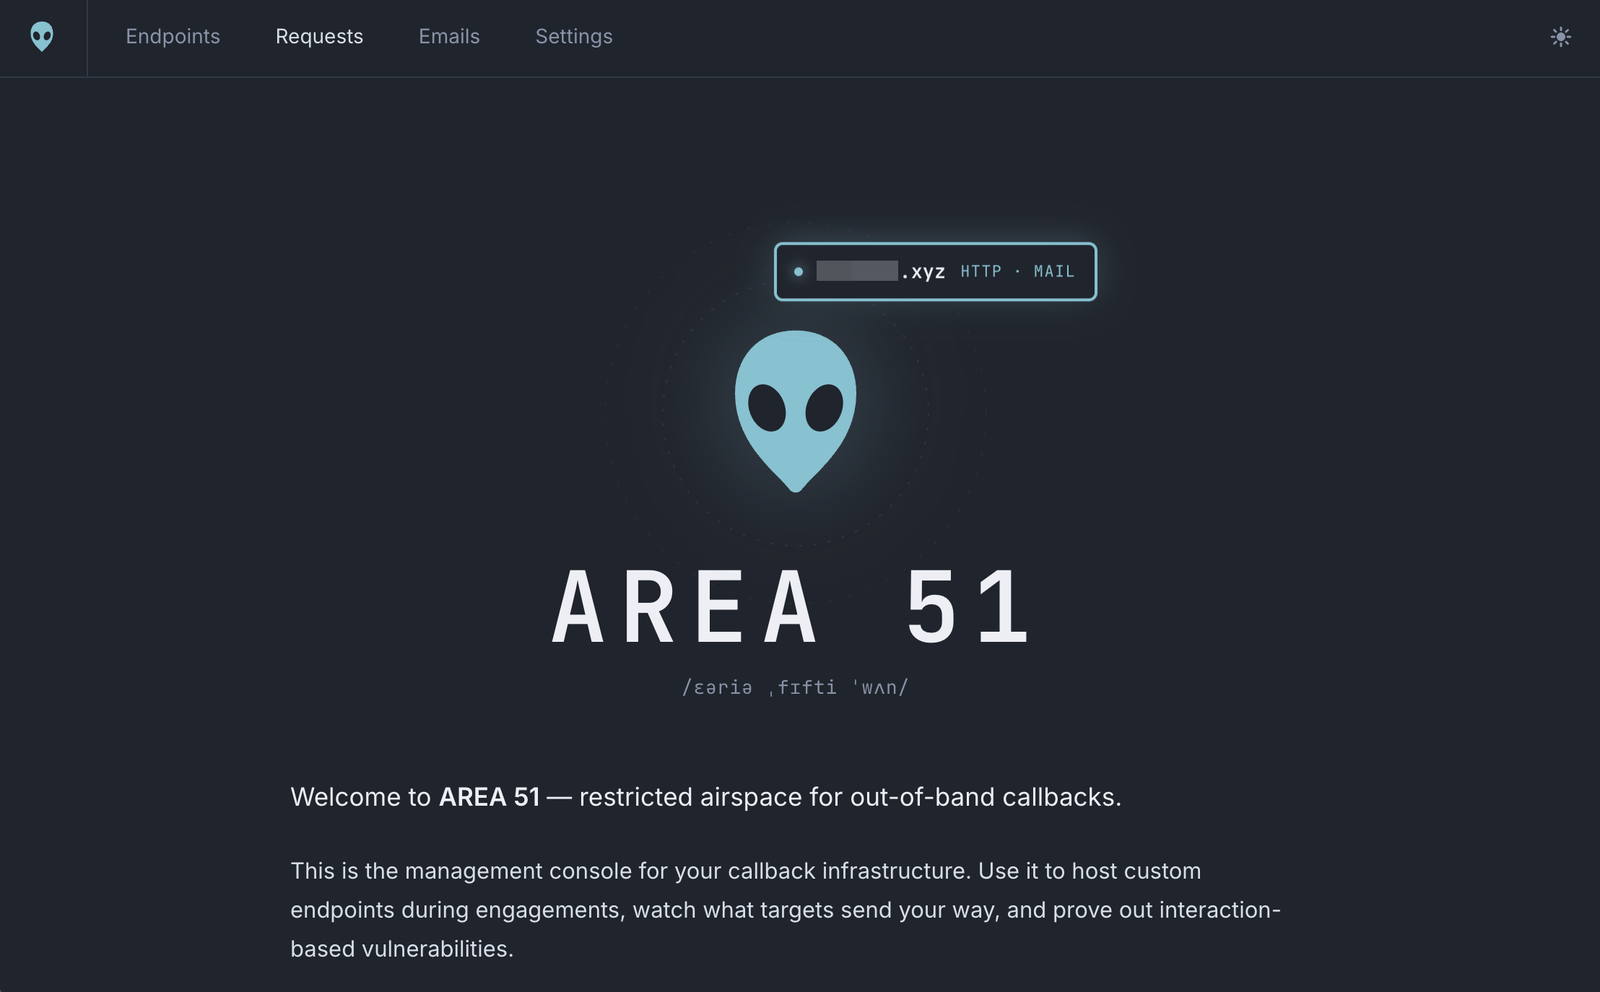
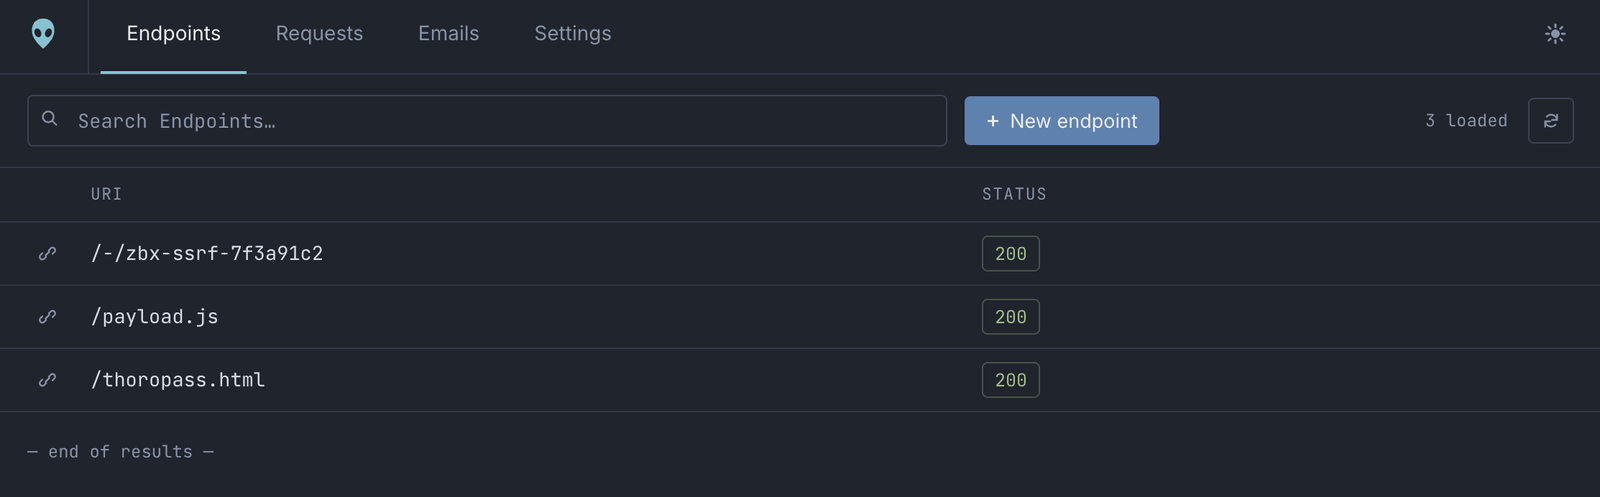
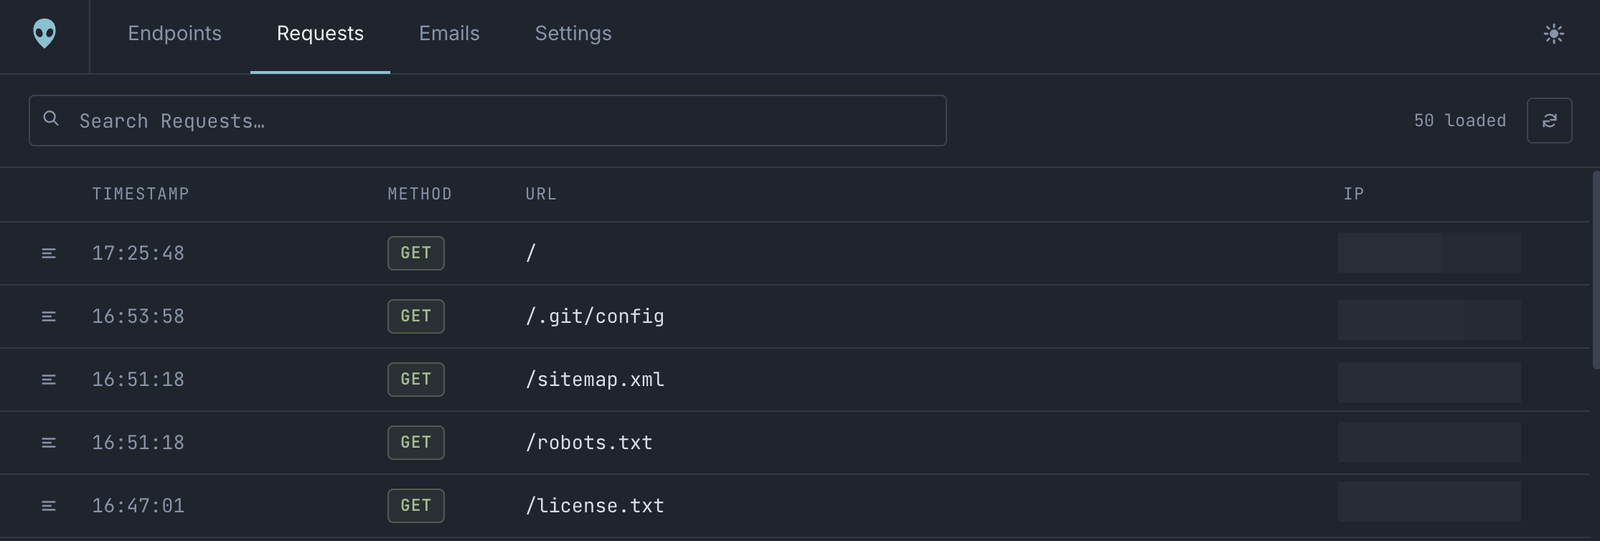
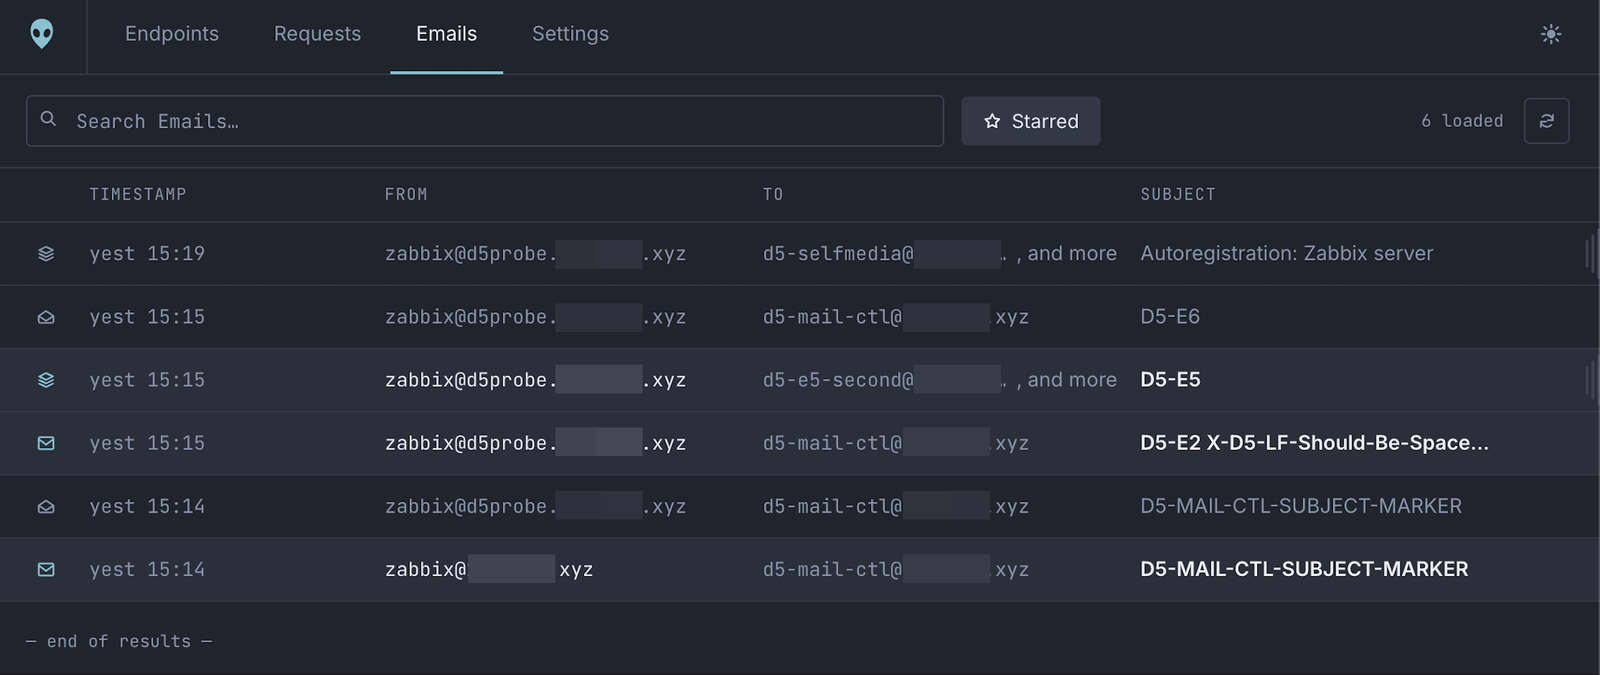
AREA 51 · das Dashboard Endpunkte konfigurieren, erfasste Anfragen und E-Mails lesen, Noise-Filter verwalten. Geschützt durch Single Sign-on mit einer per E-Mail versandten Einmal-PIN. |
Black Holes · deine Domains Jeder Pfad liefert, was du definiert hast, und jede Anfrage und jede Adresse an der Domain wird erfasst. Öffentlich aus Notwendigkeit, weil Ziele es erreichen müssen. |
Autopilot · die Agenten-Schnittstelle
Ein schlüsselauthentifizierter MCP- + REST-Server. Liest die letzte Stunde der Callbacks, legt seine eigenen Antwort-Stubs bereit und kann nichts anderes anfassen.
Einfach und unkompliziert: Autopilot stellt einen MCP-Server (mit einem REST-Spiegel) bereit, sodass ein
autorisierter KI-Agent die Schleife selbst mitten im Engagement ausführen kann, ohne dass du
dazwischen bist. Er liest die letzte Stunde der Callbacks, legt seinen eigenen Antwort-Stub
unter dem abgeschirmten /-/*-Namespace ab und bestätigt den Treffer. Jeder Operator erhält
seinen eigenen API-Schlüssel, und er ist sandboxed: Er kann niemals deine Dateien lesen oder
einen Endpunkt außerhalb von /-/ erreichen. → Autopilot-Interna
 |
 |
 |
 |