Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
ARES — Autonome Red-Team-Engagement-Plattform mit MITRE-ATT&CK-Modul-Orchestrierung, DAG-Angriffspfad-Lösung, OPSEC-Kontrollen, verschlüsseltem Credential-Vault und Berichterstellung in mehreren Formaten. | Kitploit
Tools/GitHubGitHub/mafifrizi/ares
DefensivwerkzeugePenetrationstest-FrameworksExploit-FrameworksSchwachstellenanalysePost-ExploitationCloud-SicherheitCommand and ControlRed Teaming
GitHubmafifrizi/ares

ARES

Autonome Red-Team-Engagement-Plattform mit MITRE-ATT&CK-Modul-Orchestrierung, DAG-Angriffspfad-Lösung, OPSEC-Kontrollen, verschlüsseltem Credential-Vault und Berichterstellung in mehreren Formaten.

1.1k238224vor 5 TagenVon Kitploit geprüft
Teilen
Repository anzeigen
ARES-Logo

Operator-gesteuerte Red-Team-Orchestrierung & kontinuierliche Sicherheitsvalidierung

Ausnutzbarkeit beweisen. Kürzeste Pfade zu Kronjuwelen berechnen. Prüfungsfähige Nachweise liefern. Gebaut für Enterprise-Red-Teams, MSSPs und Security Operations Center, die ihre Verteidigungsposition kontinuierlich validieren müssen – nicht einmal im Jahr.
Release Python FastAPI React MITRE ATT&CK License Tests

Schnellstart · Screens · Funktionen · Dokumentation · Sicherheit · Sponsor


Was ARES ist

Eine selbst gehostete Plattform, die echte offensive Validierungsmodule innerhalb einer fail-closed Scope-Enklave ausführt, Angriffspfade auf einem interaktiven DAG abbildet und gebrandete Berichte erzeugt – damit Ihr SOC genau sieht, was ein Angreifer heute erreichen könnte, und nicht, was ein Scanner für ein mögliches Problem hält.

Nicht nur ein Scanner. ARES meldet ausschließlich, was tatsächlich auf einem Live-Ziel nachgewiesen wurde – einschließlich der mehrstufigen Kette, mit der der Nachweis erbracht wurde.

Warum kein traditioneller Pentest oder Vulnerability-Scanner? Siehe die Marktvergleichsmatrix.

Screens

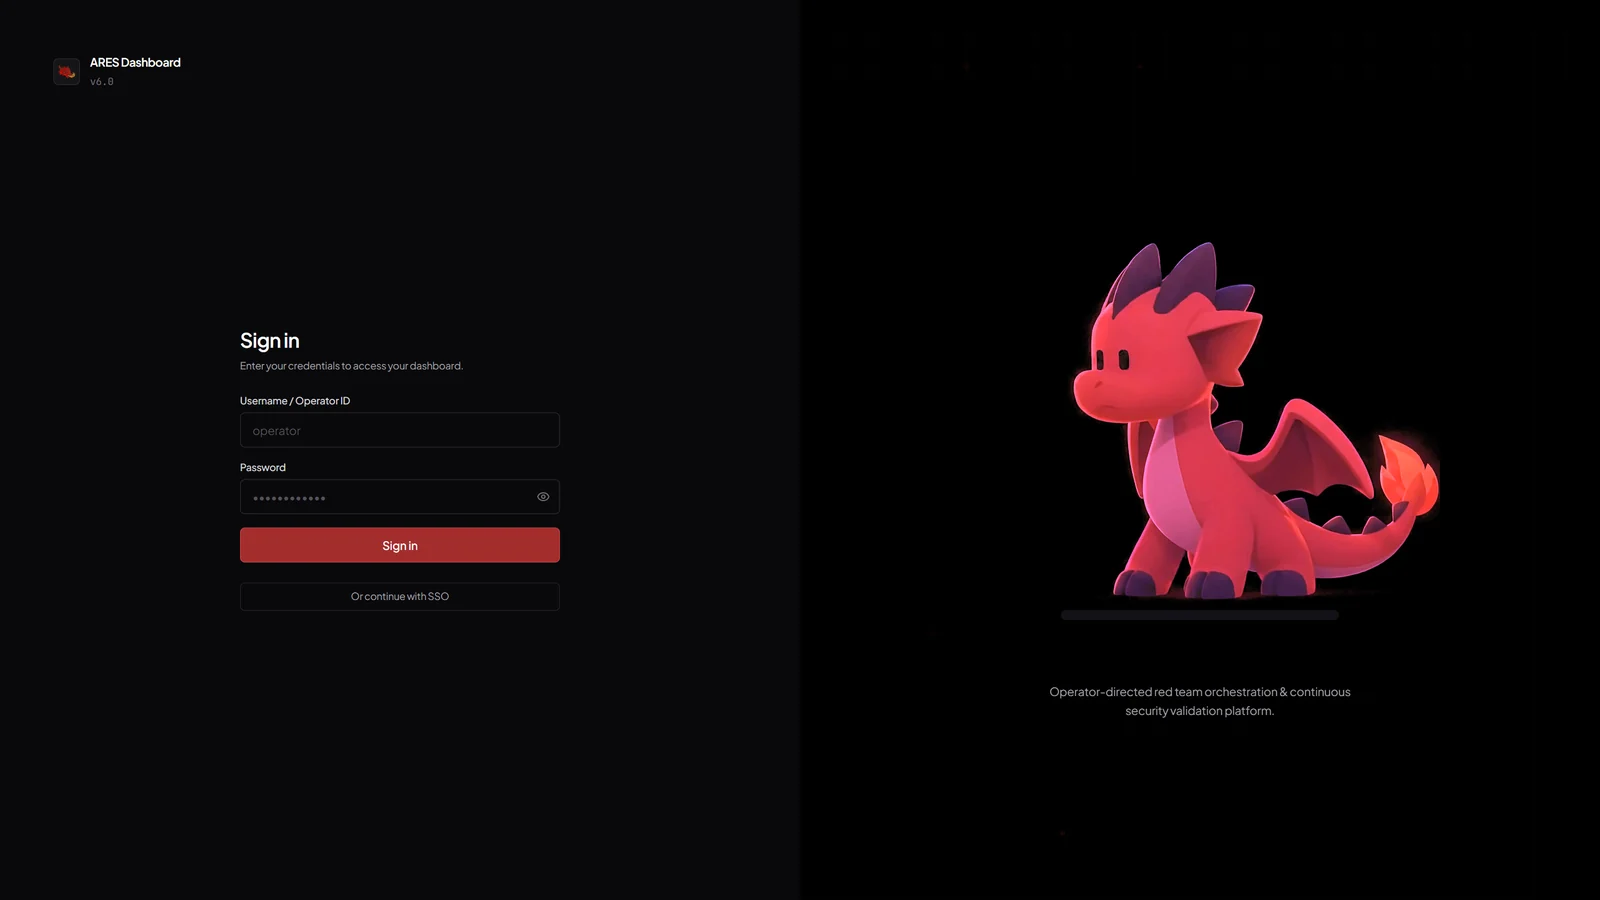
ARES-Anmeldung mit Drachen-Maskottchen
Anmeldung mit dem ARES-Maskottchen und dem SSO-Fallback. JWT-Zugriffstoken nur im Speicher, HttpOnly rotierendes Refresh.
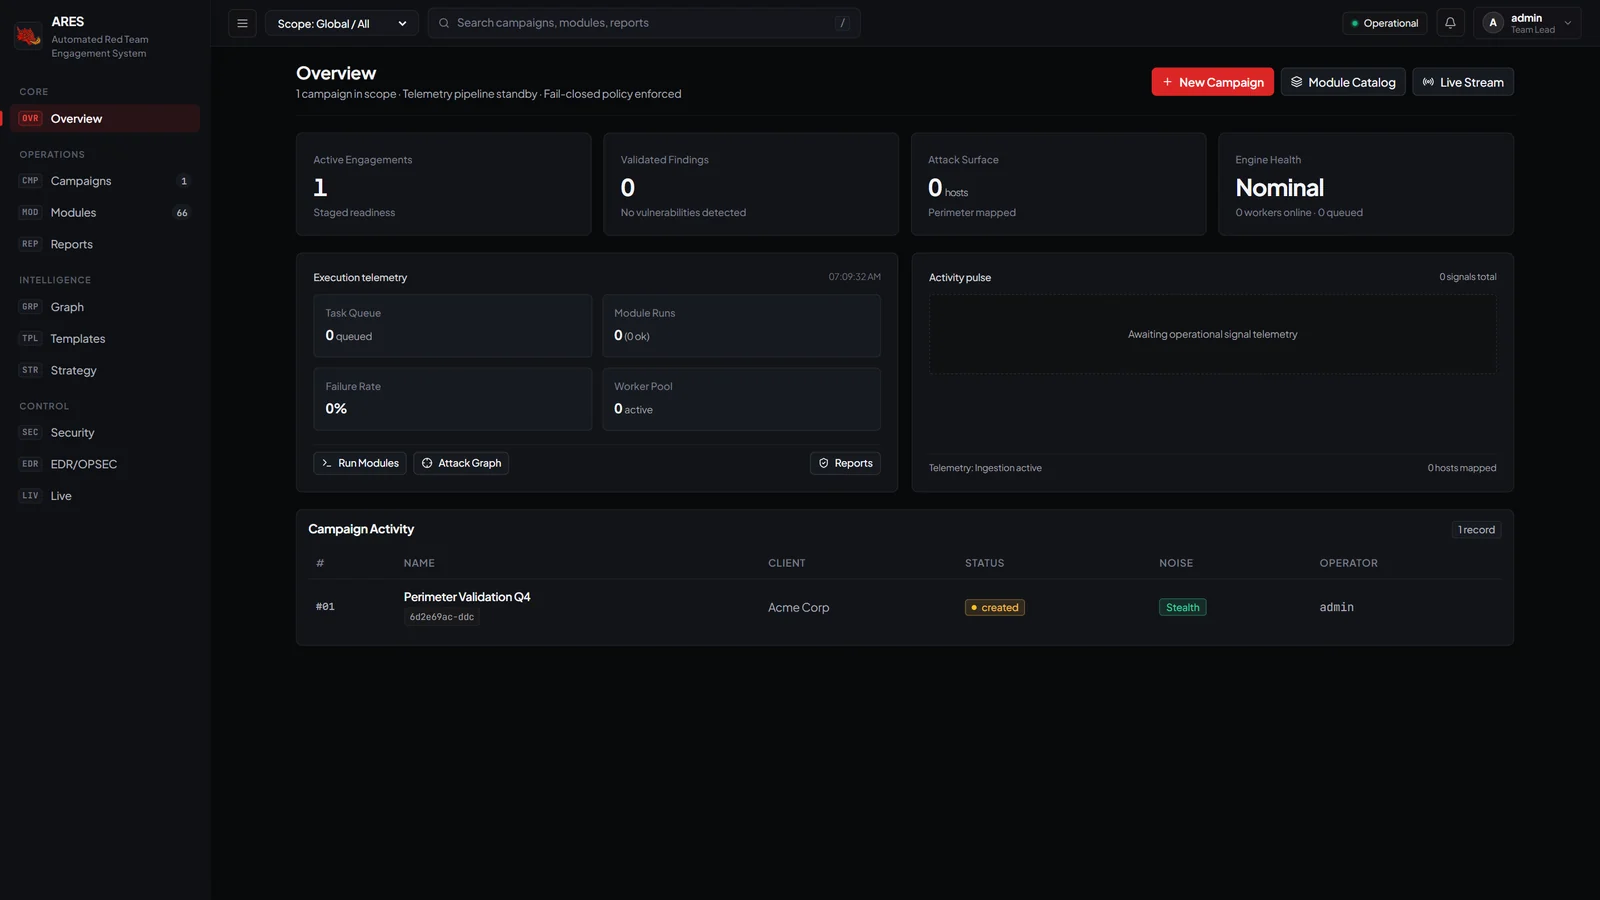

Operator-Übersicht
Operator-Übersicht: aktive Engagements, validierte Findings, Angriffsfläche, Engine-Zustand, Telemetrie-Puls.
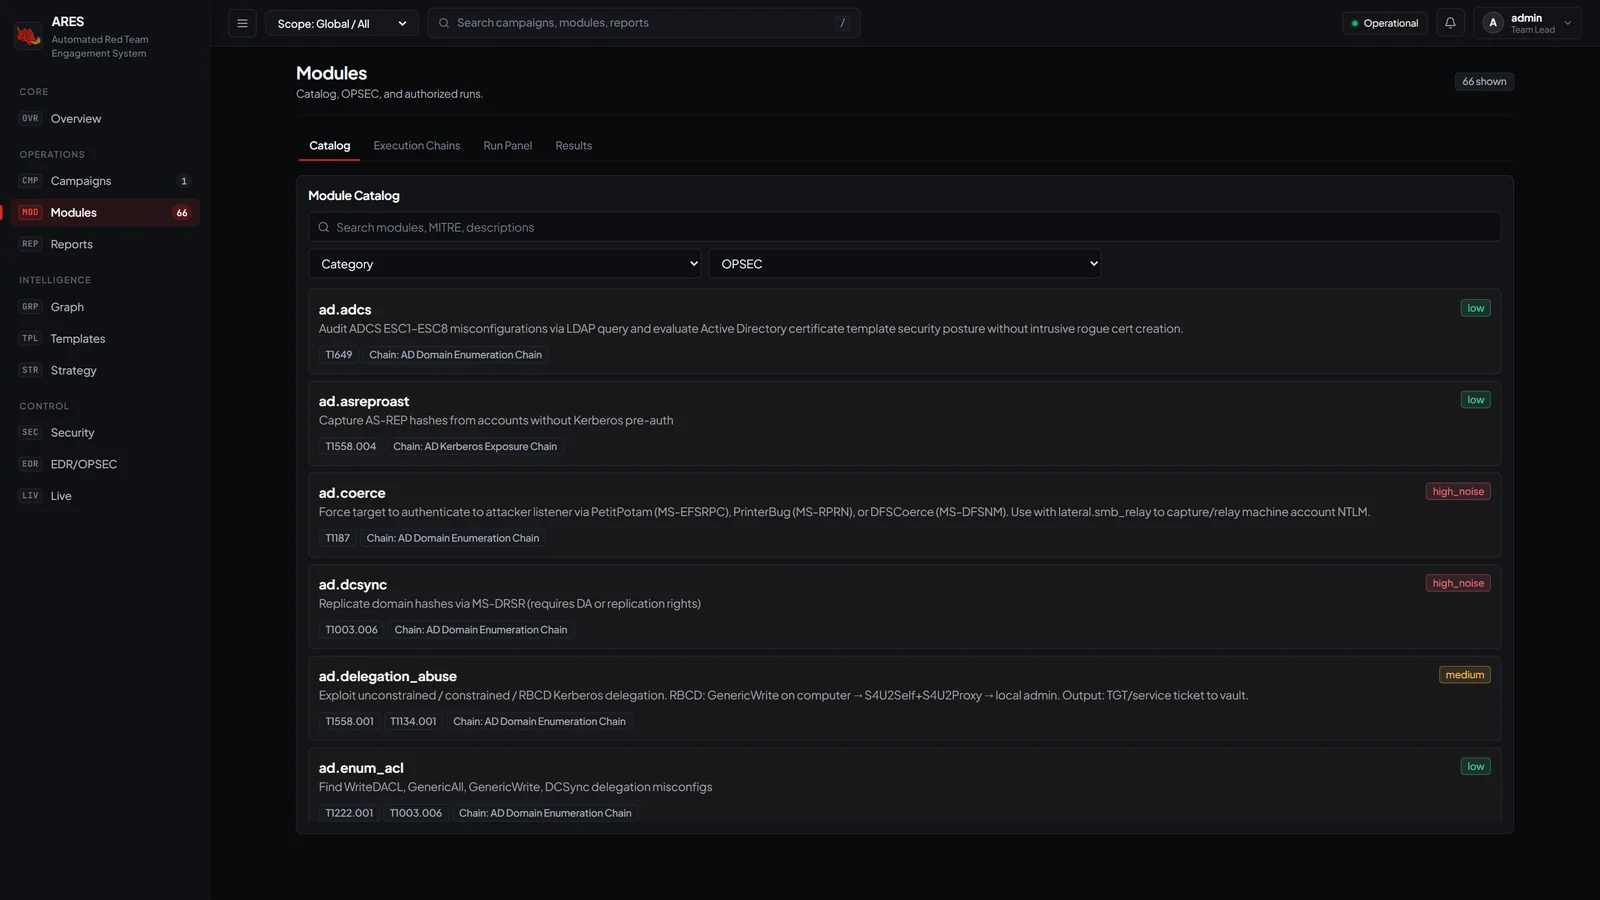

Modulkatalog
Katalog: 66 aktive Module in 13 Kategorien, jeweils mit MITRE-ATT&CK-Techniken und OPSEC-Geräuschpegel annotiert.
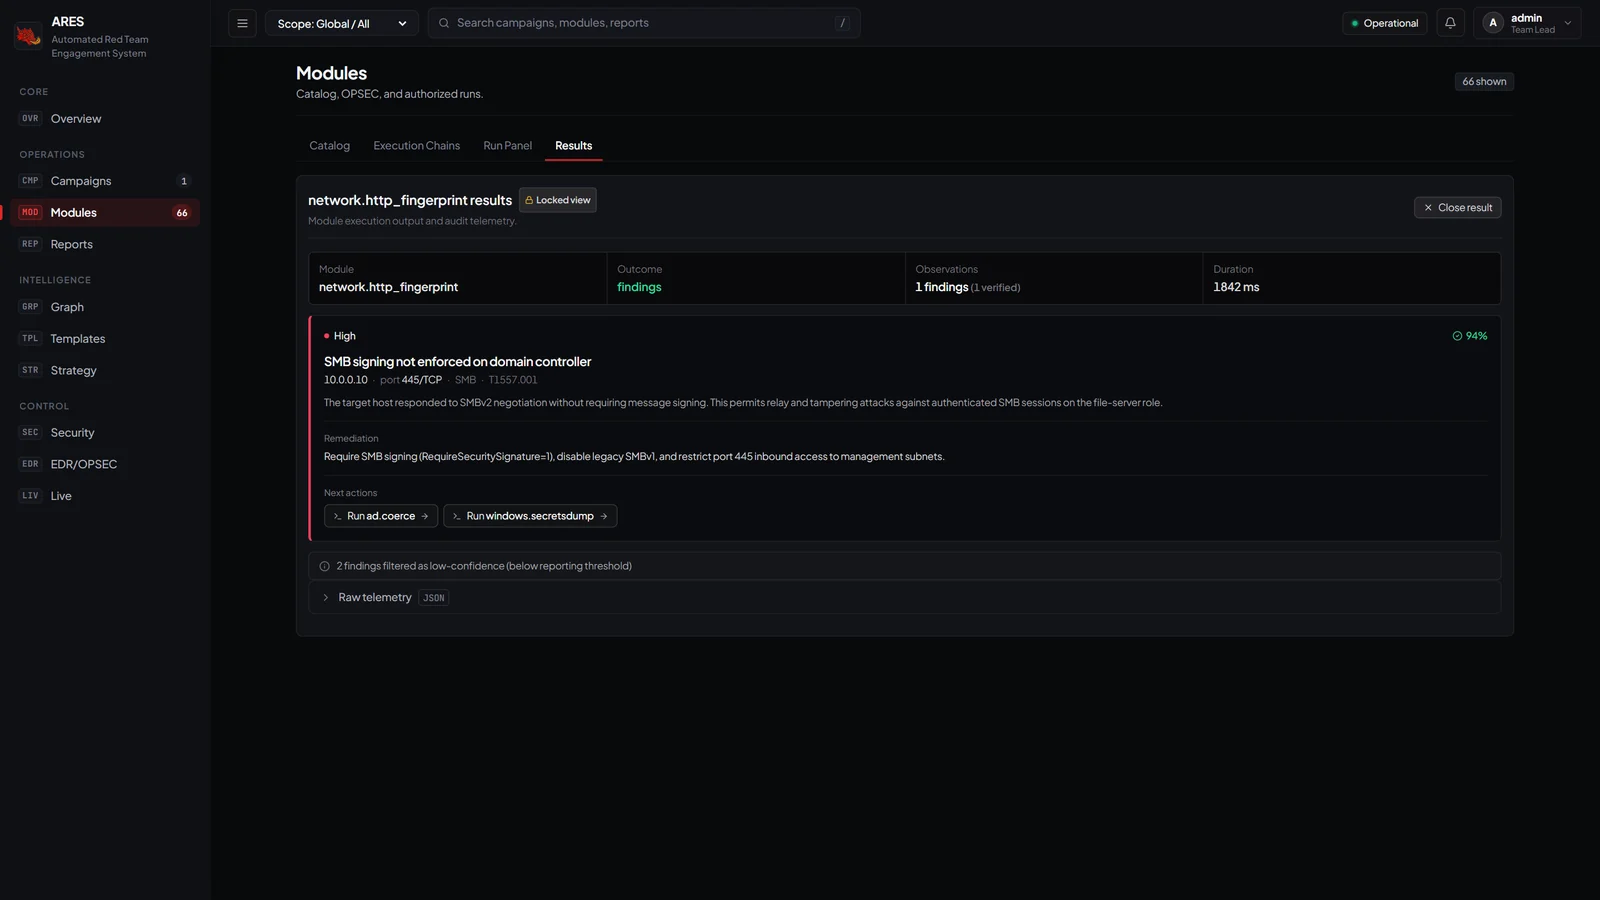

Finding-Karte nach einem Modullauf
Ergebnisse: Finding-Karte mit Schweregrad, Konfidenz, Behebung und Ein-Klick-Pivot zum nächsten Modul.
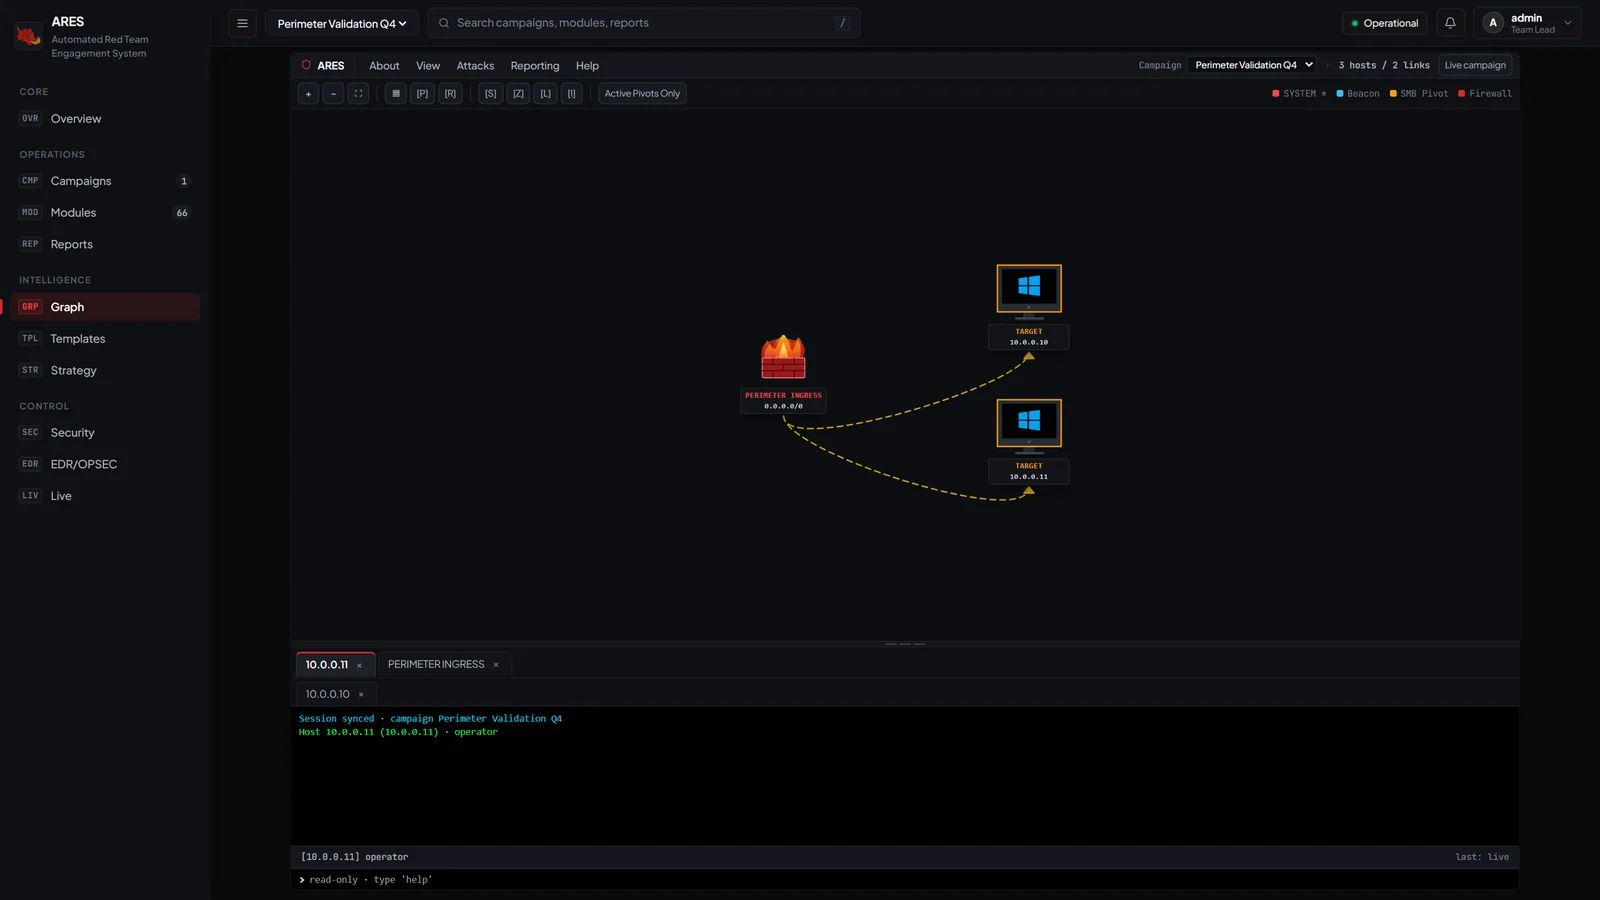

Angriffsgraph
Angriffsgraph: Perimeter-Firewall (Feueranimation), Ziele, Pivot-Kanten. Schreibgeschützte Beacon-Telemetrie pro Knoten.
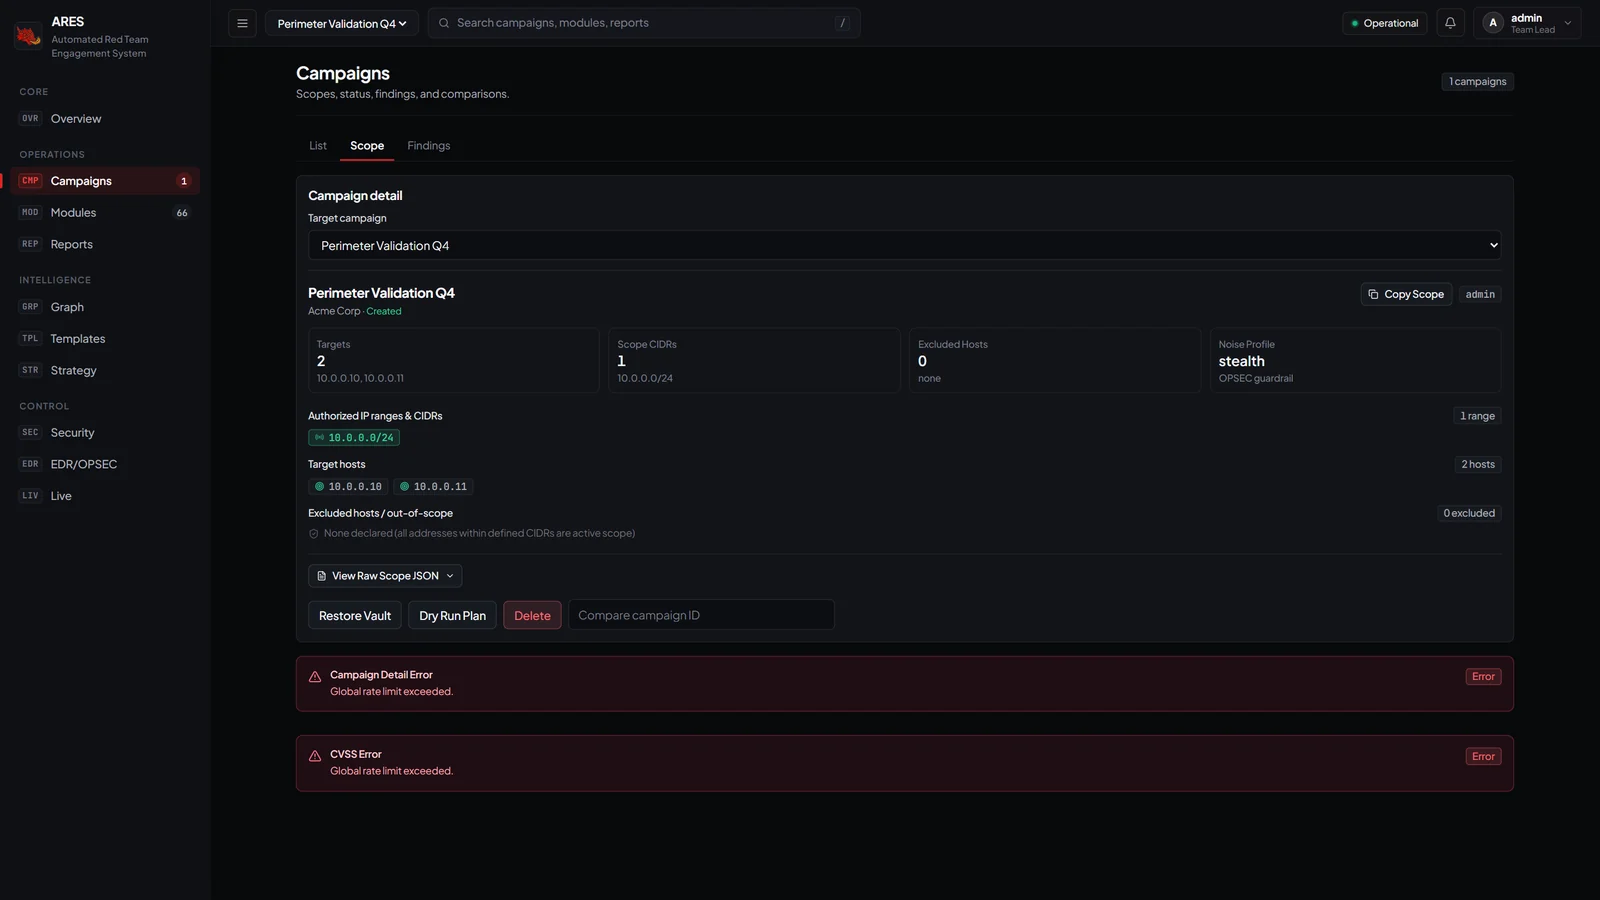

Kampagnen-Scope
Kampagnen-Scope: Ziel-Kampagnenauswahl, Steuerelemente Restore Vault / Dry-Run Plan / Delete.


Funktionen

  • Fail-closed Scope-Enclave: Die zweistufige ScopeGuard (Anwendungs-Vorprüfung + OS-/Transport-Firewall) garantiert, dass keine offensiven Pakete Hosts außerhalb des Geltungsbereichs erreichen. → Sicherheitsmodell
  • Zielgerichtete Angriffsplanung: Setzen Sie domain_admin oder cloud_audit, und die Entscheidungs-Engine synthetisiert mehrstufige Ausführungspfade (Graph-Heuristiken, optionale LLM-Agenten unter ausdrücklicher Autorisierung). → Engine-Design
  • Multi-Vektor-Angriffsgraph (DAG): BloodHound-Daten einlesen oder Sitzungen in Echtzeit abbilden. Kürzester Pfad, Engpässe, Machbarkeit lateraler Pivots. → Angriffsgraph
  • Zero-Trust-Authentifizierungsmodell: kurzlebige JWTs nur im Speicher, HttpOnly rotierendes Refresh, HMAC CSRF, AES-256-GCM-AEAD-Tresor (PBKDF2-HMAC-SHA256 600k). → Sicherheitsmodell
  • 66 aktive Produktionsmodule über 60+ MITRE-ATT&CK-Techniken (AD, Cloud, Credential Access, Exfil, Lateral, Recon, Windows, Linux, EDR). → Modulkatalog
  • Automatisierte Ergebnisse: gebrandete PDF-/HTML-/Markdown-/JSON-Berichte mit einem Klick über einen Headless-Browser (keine GTK-Abhängigkeiten unter Windows/Linux). → Dashboard-Anleitung
  • MCP-Gateway: Cursor/Claude Desktop/Windsurf/Cline können ARES sicher unter Pre-Flight ScopeGuard, Anti-Prompt-Injection-Taint-Isolation und einmaligen HMAC-Bestätigungstokens steuern. → MCP-Spezifikation
  • Typsicheres Python-SDK: Schreiben Sie eigene Module mit BaseModule[P, R] + @ares_module, simulieren Sie in ModuleTestHarness, automatisieren Sie mit AresClient. → SDK-Dokumentation · → Modulentwicklungsanleitung

Schnellstart

Voraussetzungen

  • Python 3.11 oder 3.12 (3.12 empfohlen unter Windows)
  • Node.js v18+ (getestet mit v20 LTS)
  • Betriebssystem Windows 11/10, Linux (Ubuntu/Debian/Kali) oder macOS

60 Sekunden (PowerShell unter Windows)

git clone https://github.com/Mafifrizi/ARES.git
Set-Location .\ARES

py -3.12 -m venv .venv
.\.venv\Scripts\python.exe -m pip install -U pip
.\.venv\Scripts\python.exe -m pip install -e ".[dev,pdf]"

Set-Location frontend ; & "C:\Program Files\nodejs\npm.cmd" ci ; Set-Location ..

$env:ARES_PDF_BROWSER = "C:\Program Files (x86)\Microsoft\Edge\Application\msedge.exe"
.\.venv\Scripts\ares.exe doctor --pdf-smoke

.\.venv\Scripts\ares.exe dashboard dev --no-reload

Öffne http://127.0.0.1:5173/dashboard/. Initialer Operator: admin. Passwort: setze ARES_DEFAULT_ADMIN_PASSWORD in .env (obligatorisch, mindestens 12 Zeichen, kein fest codierter Standardwert).

Tests

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    340
  • 4

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    314
  • 5

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    307
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    295

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →