Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/bugbasesecurity/pentest-copilot
Penetrationstest-FrameworksAufklärungWeb-Proxys & AbfangenScripting & AutomatisierungWebanwendungs-ExploitationCTFPenetrationstestsCommand and Control
Lernen & Bildung
Red Teaming
KI-Sicherheit
GitHubbugbasesecurity/pentest-copilot

pentest-copilot

KI-gesteuerter Penetration-Testing-Agent, der sich mit einer Kali-Box verbindet, autonom Sicherheitstools ausführt, Ergebnisse analysiert und browserbasierte Workflows durchläuft.

Repository anzeigenWebseite
1.6k293165vor 3 MonatenVon Kitploit geprüft
Teilen

Pentest Copilot Banner

Pentest Copilot

GitHub License GitHub Repo stars GitHub forks

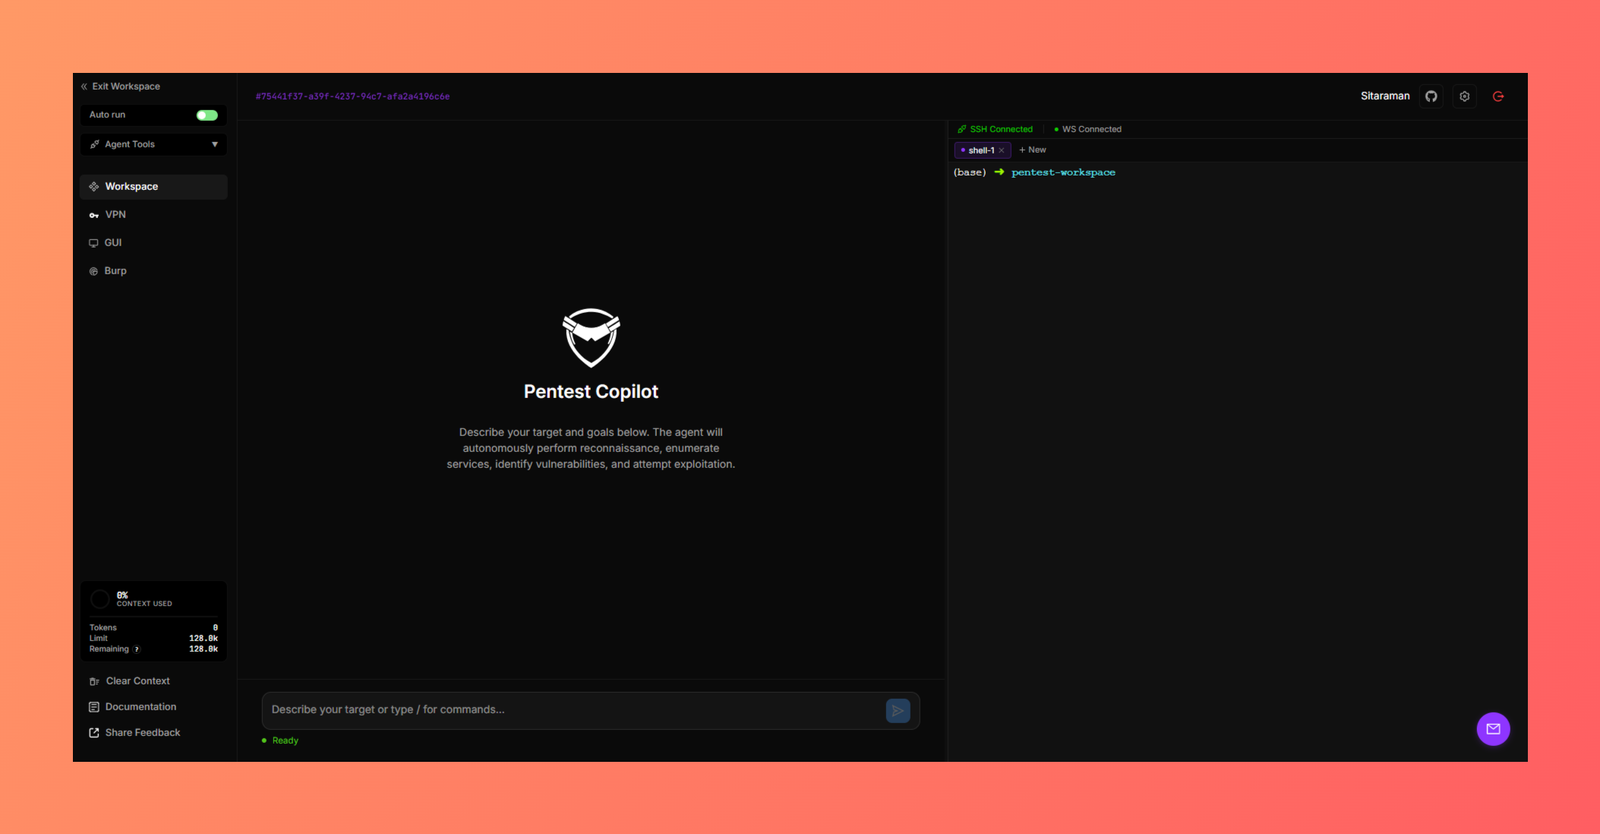
Ein quelloffener, KI-gesteuerter Penetration-Testing-Agent. Verbindet sich mit einer Kali-Angriffsbox, führt Tools autonom aus, analysiert Ergebnisse und iteriert. Du beschreibst das Ziel. Er erledigt den Rest.

Gebaut für reale Engagements, boot2root-Boxen und CTFs.
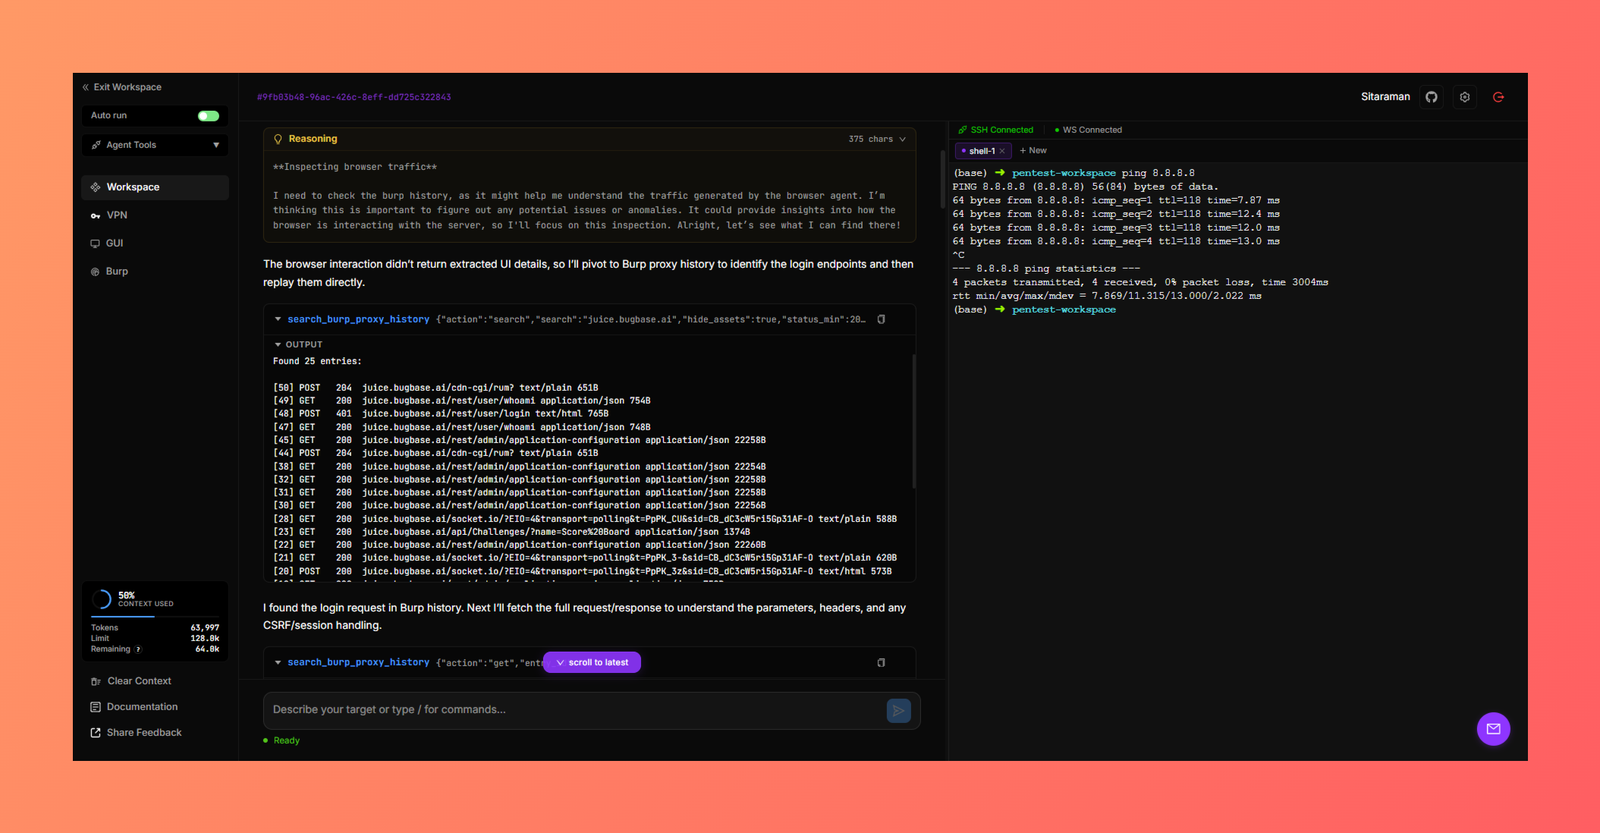
In Aktion

Pentest Copilot führt einen Auth-Bypass in OWASP Juice Shop durch:

Auf YouTube ansehen

Star-Verlauf

Star History Chart

Was es tut

  • Agentische Ausführung – die KI führt Befehle direkt auf der Angriffsbox aus, liest die Ausgabe, entscheidet über die nächsten Schritte und wiederholt den Vorgang. Bis zu 25 Iterationen pro Zug, kein manuelles Nachhelfen erforderlich.
  • 16 Agent-Tools – bash, Python-Skripte, Tool-Installation, Shell-Verwaltung, Google-Suche, Subagent-Erzeugung, Burp Suite (Proxy-Verlauf, Repeater, Intruder, Collaborator) und Browser-Automatisierung.
  • 100+ Fähigkeiten – kuratiertes Verzeichnis von Sicherheitstools und Python-Paketen aus 7 Kategorien (Netzwerk, Rev, Pwn, Krypto, Forensik, Stego, Core). Wähle aus, was du brauchst, der Agent installiert den Rest.
  • Burp-Suite-Integration – Proxy-Verlaufsanzeige, Anfragen an Repeater/Intruder senden, Collaborator für Out-of-Band-Tests. Alles für den Agenten und über die UI zugänglich.
  • Browser-Agent – echte Browser-Automatisierung über Magnitude. Teste Login-Abläufe, fülle Formulare aus, interagiere mit JavaScript-lastigen Apps. Optional den Datenverkehr über Burp leiten. Im Docker-Modus kannst du den Browser über den integrierten VNC-Stream beobachten; im Entwicklermodus öffnet sich der Browser auf deinem lokalen Desktop.
  • VPN-Verwaltung – lade .ovpn/.conf-Bundles mit referenzierten Zertifikaten, Schlüsseln oder Anmeldedaten hoch und verbinde/trenne dich über den Browser. Mehrere gleichzeitige Verbindungen werden unterstützt.
  • Subagent-Parallelität – erzeuge Hintergrundagenten, um Aufgaben gleichzeitig auszuführen (z. B. Directory-Brute-Force + Subdomain-Enumeration zur gleichen Zeit).
  • Sicherheitsprüfungen – gefährliche Befehle (rekursive Löschvorgänge, Geräteschreibvorgänge, Fork-Bomben) erfordern eine ausdrückliche Genehmigung, selbst im Auto-Run-Modus.
  • Bring dein eigenes Modell mit – OpenAI, Anthropic (API-Schlüssel oder OAuth), Google, Mistral oder jeder OpenAI-kompatible Endpunkt.
  • Vorhandene lokale Abonnements nutzen – Pentest Copilot kann eine authentifizierte Codex CLI im Docker- oder Host-Modus sowie Claude Code im Host-/Entwicklermodus als normale Inferenz-Anbieter verwenden, während es seine eigene Tool- und Zustimmungsschleife beibehält.

Schnellstart

git clone https://github.com/bugbasesecurity/pentest-copilot.git
cd pentest-copilot
./run.sh start

Öffne http://localhost:3000, registriere dich und starte eine Sitzung.

run.sh wartet, bis Frontend, Backend, MongoDB und Redis bereit sind, bevor der Erfolg gemeldet wird. Wenn der Start fehlschlägt, werden der betroffene Container-Status und die letzten Logs ausgegeben. Konfiguriere und weise ein Modell unter Settings -> Models nach dem ersten Start zu.

Unter Windows führe Pentest Copilot in WSL2 mit aktivierter WSL-Integration von Docker Desktop aus. Native PowerShell- und Windows-SSH-Work-Hosts werden nicht unterstützt, da Workspace-Befehle eine POSIX-Shell erfordern. Für zuverlässige Dateiberechtigungen und Leistung klone das Repository in das WSL-Dateisystem, nicht unter /mnt/c.

Codex- und Claude-Abonnement-Inferenz

Settings -> Models erkennt authentifizierte Codex- und Claude Code CLIs. Authentifiziere dich einmalig auf dem Rechner, der die CLI ausführt:

codex login
claude auth login

Wähle dann Use Codex oder Use Claude Code. Die offizielle CLI übernimmt Login, Aktualisierung und die Verwaltung der Abonnement-Berechtigung; Pentest Copilot kopiert oder spielt keine OAuth-Token erneut ab. Abonnement-Transporte erhalten denselben Gesprächsverlauf und dieselben Funktionsschemata wie API-Anbieter und geben denselben Assistant-/Tool-Call-Vertrag zurück, sodass Pentest Copilot weiterhin Tools ausführt und Zustimmungsprüfungen durchführt.

Das Docker-Backend enthält die Linux Codex CLI und bindet nur die dateibasierte ~/.codex/auth.json des Hosts ein, entsprechend dem dokumentierten Headless-/Docker-Login-Transfer-Ablauf von Codex. Setze CODEX_AUTH_FILE vor docker compose up, wenn sich deine Anmeldedatendatei an einem anderen Ort befindet. Die CLI kann diese Datei während der normalen Nutzung aktualisieren; committe oder teile sie niemals. Nur im Host-Keychain gespeicherte Anmeldedaten und Claude Code bleiben nur im Entwickler-/Host-Modus verfügbar, bis eine Host-Inferenzbrücke konfiguriert ist. Die Nutzung des Claude-Abonnements erfolgt über lokale CLI-Steuerung und muss den aktuellen Bedingungen von Anthropic für Drittanbieterprodukte und Abonnements entsprechen.

Aktuelle erstklassige Modellfamilien umfassen GPT-5.6 Sol/Terra/Luna, Claude Fable/Opus/Sonnet 5 und Kimi K3 (direkte Moonshot-API oder OpenRouter).


Workspace-bezogene SSH-Profile

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →