
neko-master
 foru17/neko-master
Ein modernes und elegantes Dashboard zur Visualisierung und Analyse von Netzwerkverkehr.
network-mappinginformation-gatheringnetwork-security+3
4.2k
foru17/neko-masterEin modernes und elegantes Dashboard zur Visualisierung und Analyse von Netzwerkverkehr.
 ekitji/siem
Kuratierte SIEM-Abfragen und Techniken zur offensiven Entdeckung von Windows-Rechteausweitung, fehlkonfigurierten ACLs, Diensten, geplanten Aufgaben…
 trustedsec/rage
Herstellerneutrales NDJSON-Angriffsgraph-Format mit Knoten-/Kanten-Taxonomie, AWS/GCP/Azure-Zuordnungen, Ableitungsregeln und einer Exposure-DB für…
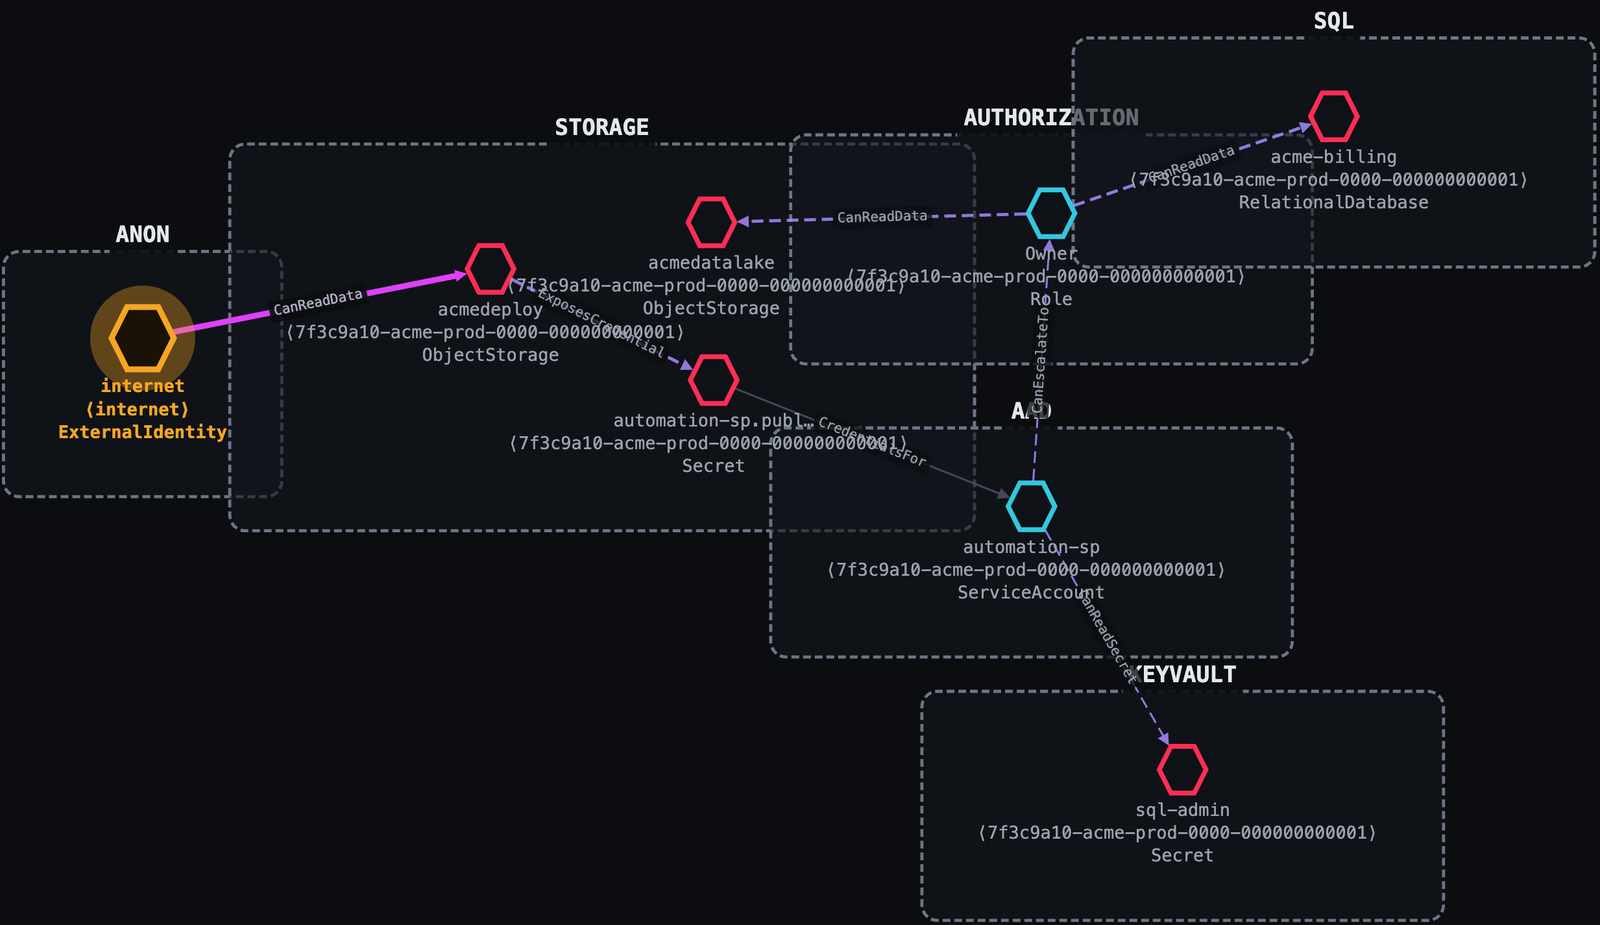 ustayready/thunderstorm
Ein Sammler und Ableitungs-Engine. Es kartiert Ihre Umgebung, bewertet effektive Berechtigungen und Vertrauen und schreibt einen vollständigen…
 vighnesh91/ipaforge
Abhängigkeitsfreies Python-CLI zum Entpacken, Inspizieren, Bearbeiten und Neuerstellen von iOS-.ipa-Archiven, das Plists und Strings in XML…
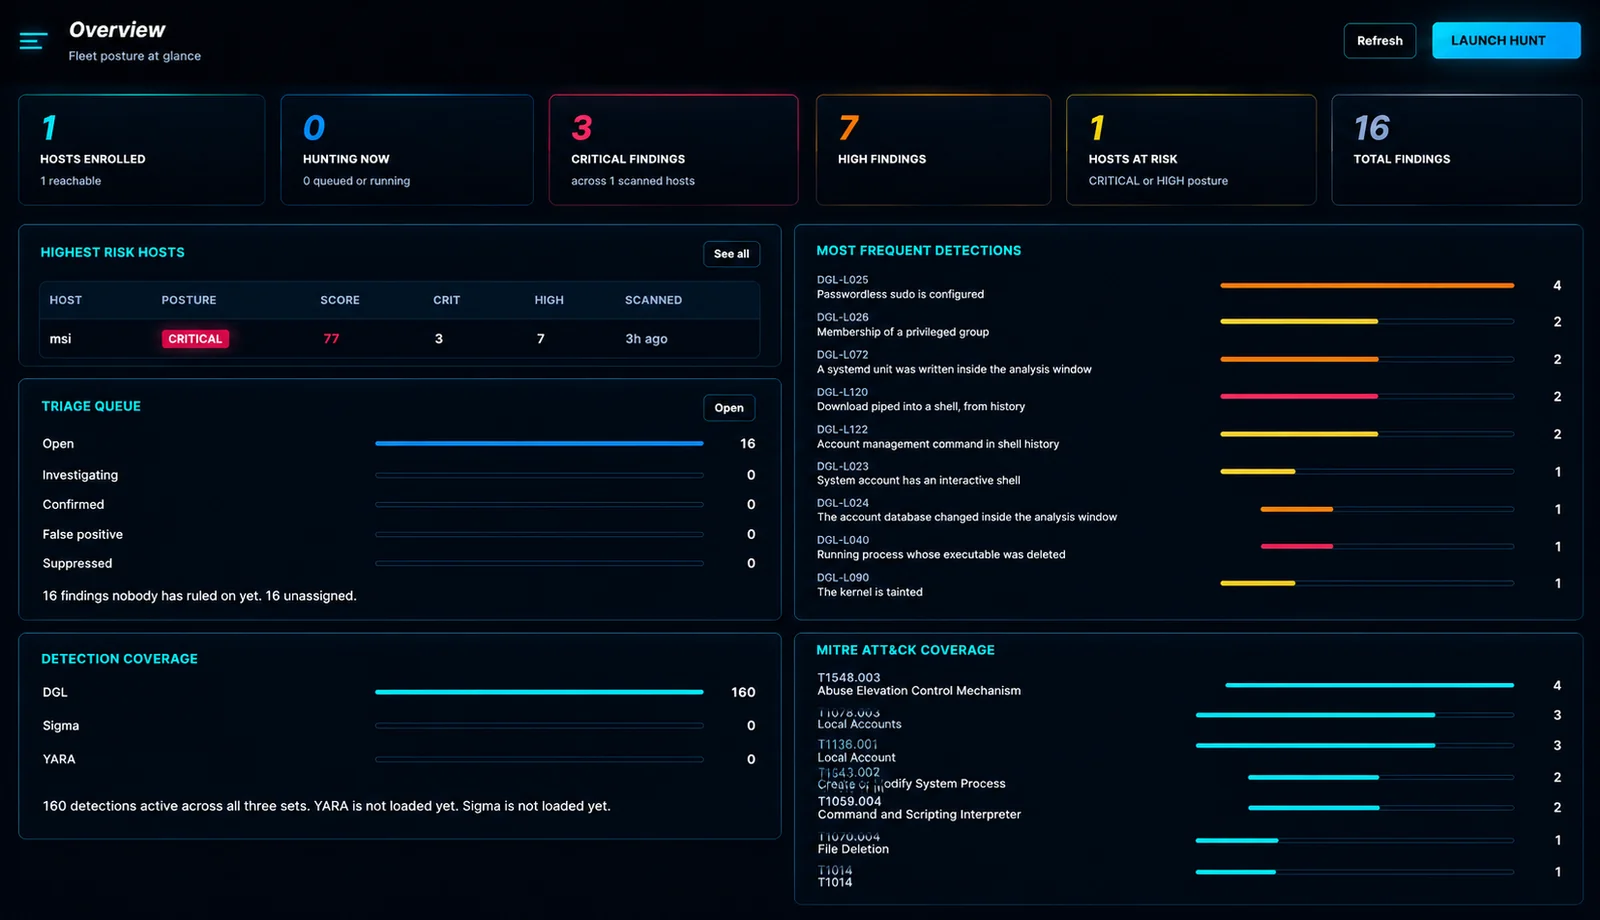 douglas-042/douglas-042-hq
Zentrale Konsole für Douglas-042 HEADQUARTERS-Collectors. Durchsucht eine Flotte, korreliert Ergebnisse über Hosts hinweg und verwaltet IOC-Feeds und…
 openbreach/canop
Statisches Analyse-CLI, das KI-generierten Code auf Schwachstellen wie SQL-Injection, unsichere Reflexion und hartcodierte Secrets scannt, mit…
 philippeabraxas-jpg/responsible-alliance-protocol
Sicherheit kann keine Prompt-Anweisung sein. TBP bietet eine externe Ausführungsschicht-Grenze für autonome Agenten und erzwingt harte…
 kulikov0/whitelist-bypass
Tunneling von Daten über WebRTC zur Umgehung der Zensur
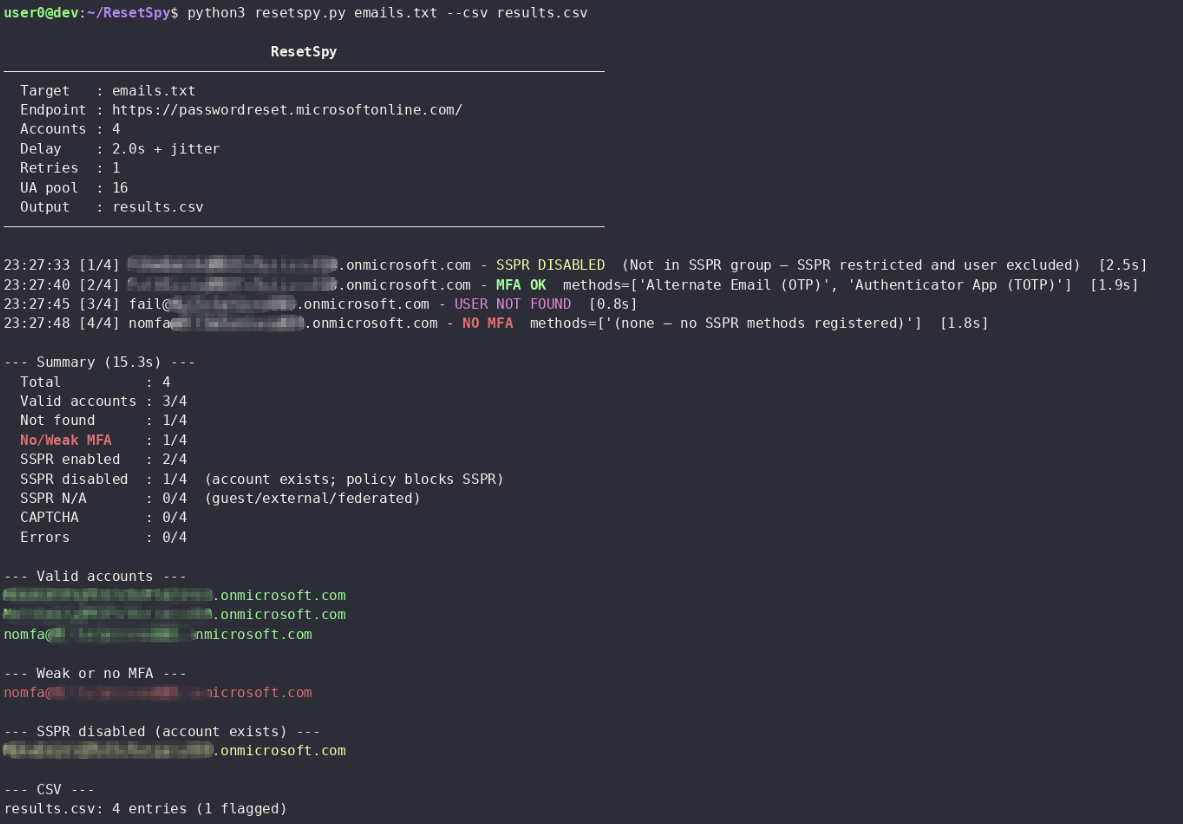 mlcsec/resetspy
Zählt Benutzerkonten und registrierte Authentifizierungsmethoden über das Microsoft Self-Service Password Reset (SSPR)-Portal auf
 clickswave/limeyard
Absichtlich verwundbares Docker-Lab mit einem routbaren DNS-Bestand und maschinenlesbaren Antwortschlüsseln pro Ziel, das die Präzision, Trefferquote…
 0xmarik/aresius
Nativer HTTP/HTTPS-Interception-Proxy für Penetrationstester und Bug-Bounty-Jäger mit Live-Request-Manipulation, Request-Replay,…
 anonmoty/xxstrike
XSStrike-basierter XSS-Scanner mit benutzerdefinierten Funktionen. Erkennt XSS-Schwachstellen in Webanwendungen.
 binzhwang/actguard
Pre-Execution-Action-Auditing-Verteidigung, die indirekte Prompt-Injection in werkzeugnutzenden LLM-Agenten mithilfe von Embedding-Retrieval und…
 idov31/silverseal
Linux-Post-Exploitation-Framework mit einem UEFI-Bootkit, das persistent und stealth ein Rust-basiertes Kernel-Modul-Rootkit auf modernen…
 ethan-andrews/threatintel-aggregator
Selbstgehostete Threat-Intelligence-Plattform — Feed-Aggregation, KI-Triage, MITRE-ATT&CK-Abdeckung und Sentinel-integrierte Detection-Engineering.…
 bombinisecurity/bombini
eBPF-Sicherheitsüberwachung und Sandboxing-Agent basierend auf Aya
 whispergate/msteams
Mythic-C2-Profil, das Agentenverkehr über Microsoft Teams-Kanäle mithilfe der Microsoft Graph API tunnelt, mit AES256-Verschlüsselung, Jitter,…