
 0xmarik/aresius
Nativer HTTP/HTTPS-Interception-Proxy für Penetrationstester und Bug-Bounty-Jäger mit Live-Request-Manipulation, Request-Replay, Hochgeschwindigkeits-Fuzzing und HTTPQL-Filterung.

Schnell. Plattformübergreifend. 100 % Open Source.


Schnellstart · Funktionen · Warum Aresius · Installation · Roadmap · Community · Releases
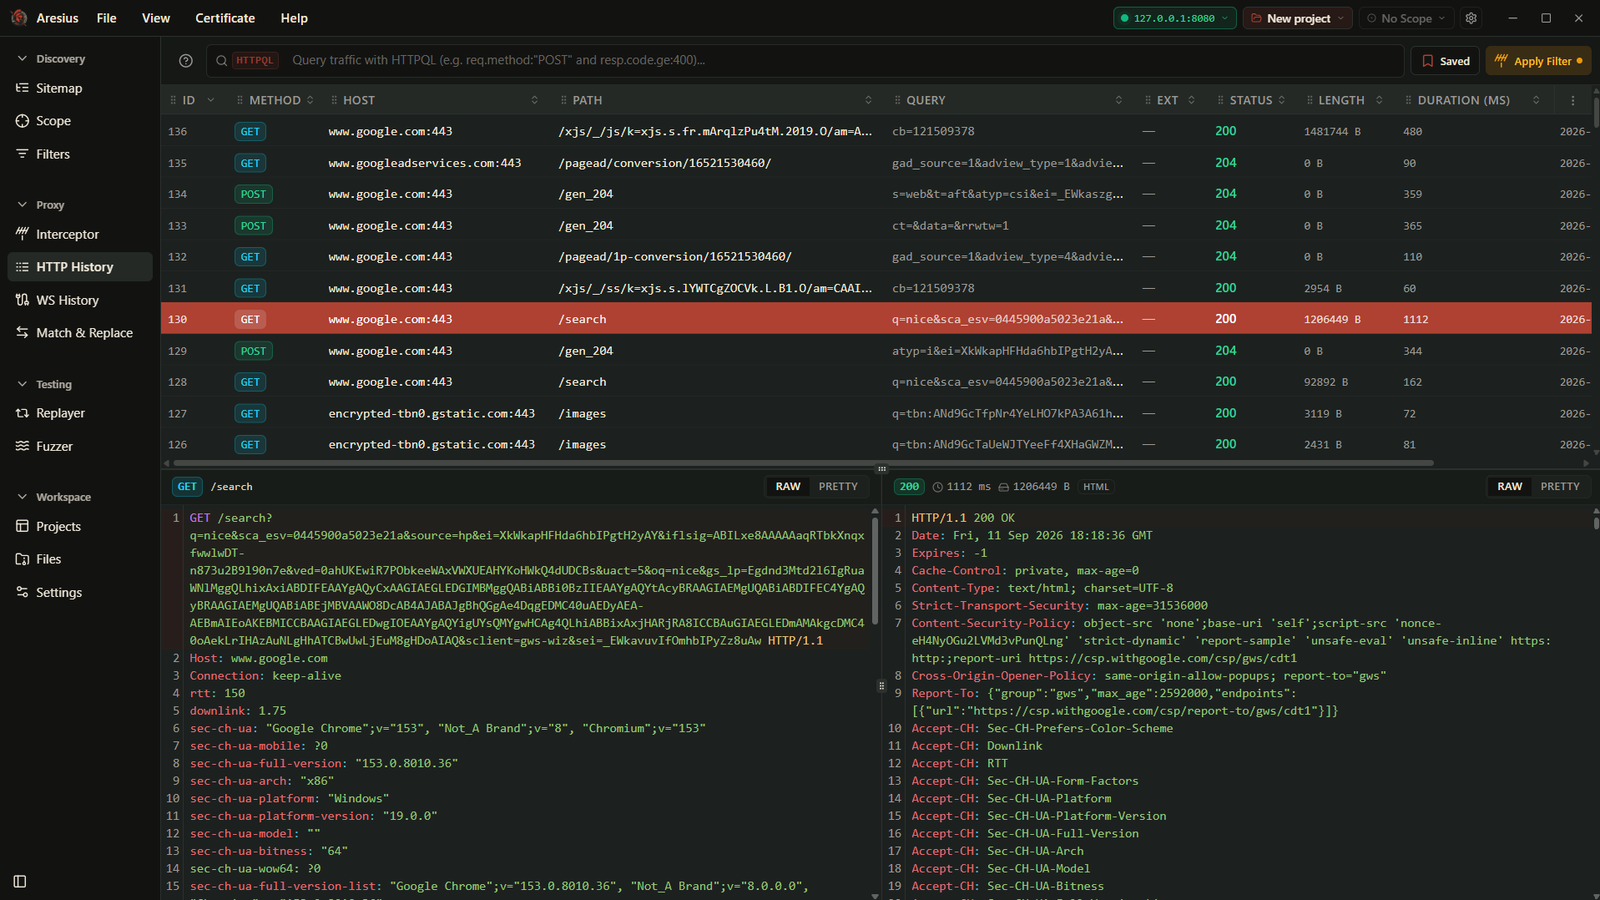
Aresius ist ein nativer, moderner Desktop-HTTP/HTTPS-Interception-Proxy, der für Penetrationstester und Bug-Bounty-Jäger entwickelt wurde.
Fangen Sie Anfragen in Echtzeit ab und ändern Sie sie, fuzzen Sie ohne künstliche Ratenbegrenzungen, spielen Sie komplexe Sitzungen mit Side-by-Side-Diffing erneut ab und filtern Sie Tausende erfasster Anfragen mit HTTPQL – all das mit minimalem Speicherbedarf und ohne Lizenzgebühren.
Aresius basiert auf Tauri + Rust statt auf Java oder Electron, startet in unter einer Sekunde und bleibt bei langen Engagements leichtgewichtig.
git clone https://github.com/0xMarik/Aresius.git
cd Aresius
bun install
bun run tauri dev
Beim ersten Start generiert Aresius automatisch ein lokales Root-CA-Zertifikat. Vertraue ihm in deinem Browser oder Betriebssystem, richte deinen Proxy auf 127.0.0.1:8080 aus, und schon kannst du HTTPS-Traffic abfangen.
| Funktion | Beschreibung |
|---|---|
| 📡 Live-Interceptor | HTTP/HTTPS-Anfragen und -Antworten in Echtzeit abfangen, inspizieren, manipulieren, weiterleiten oder verwerfen. |
| 🔁 Request-Replayer | Erfasste Anfragen bearbeiten und erneut senden, in Sammlungen und Sitzungen organisieren und Antworten mit visuellem Diffing nebeneinander vergleichen. |
| 🎯 Hochgeschwindigkeits-Fuzzer | Leistungsstarker Payload-Generator mit Unterstützung für Rotator-, Zipped-, Echo- und Combinatorial-Fuzzing mit dynamischer Thread-Skalierung in Echtzeit. |
| 🔍 HTTPQL & Volltextsuche | Den Proxy-Verlauf in Echtzeit mit ausdrucksstarker HTTPQL-Syntax abfragen und filtern sowie eine SQLite-gestützte Volltextsuche nutzen. |
| 🌲 Sitemap & Scope-Manager | Automatische hierarchische Endpoint-Erkennung mit granularen, domain- und regex-basierten In-Scope-/Out-of-Scope-Regeln. |
| 🔄 Match & Replace | Automatische Ersetzungsregeln für eingehende und ausgehende Header, Parameter und Bodies erstellen. |
| 🪶 Native Performance | Natives Rust-Backend, winzige Installationsgröße, sofortiger Start und geringer Speicherverbrauch im Leerlauf (~60–80 MB). |
| 🖥️ Plattformübergreifend | Konsistente, flüssige native Desktop-Erfahrung unter Windows, macOS und Linux. |
| Funktion | Aresius | Burp Suite (Community) | Caido (Free) |
|---|---|---|---|
| 100 % Open Source | ✅ (AGPL-3.0) | ❌ Proprietär | ❌ Proprietärer Kern |
| Native Architektur | ✅ Rust + Tauri | ❌ Schwergewichtige JVM | ✅ Rust + Web |
| Speicherverbrauch im Leerlauf | ✅ ~60–80 MB | ❌ 1,5 GB – 3 GB+ | ✅ ~100–200 MB |
| Uneingeschränktes Fuzzing | ✅ Keine Limits | ❌ Gedrosselte Rate | ✅ Schnell |
| Vollständige Projektpersistenz | ✅ SQLite .ares | ❌ Nur in kostenpflichtiger Pro-Version | ⚠️ Eingeschränkt in der kostenlosen Version |
| Benutzerdefiniertes Match & Replace | ✅ Ja | ✅ Ja | ✅ Ja |
| Side-by-Side-Antwort-Diff | ✅ Integriert | ⚠️ Plugin erforderlich | ✅ Integriert |
Lade den neuesten vorgefertigten Installer oder das Binary für dein Betriebssystem von Releases herunter.
🍎 Hinweis für macOS-Nutzer (macOS 15 Sequoia & Gatekeeper):
Da Aresius-Binaries direkt als Open-Source-Community-Releases ohne kostenpflichtige Apple-Notarisierung verteilt werden, zeigt macOS 15 möglicherweise einen Dialog mit der Meldung „Aresius ist beschädigt und kann nicht geöffnet werden“ an.
So öffnest du Aresius unter macOS:
- Führe entweder diesen Einzeiler in deinem Terminal aus, um das Quarantäne-Attribut zu entfernen:
xattr -cr /Applications/Aresius.app- Oder öffne Systemeinstellungen > Datenschutz & Sicherheit, scrolle zu Sicherheit und klicke auf Trotzdem öffnen.
🪟 Hinweis für Windows-Nutzer (SmartScreen):
Beim ersten Start zeigt Windows SmartScreen möglicherweise eine Warnung „Nicht erkannte App“ an. Klicke auf Weitere Informationen → Trotzdem ausführen.
Voraussetzungen:
git clone https://github.com/0xMarik/Aresius.git
cd Aresius
bun install
bun run tauri build
Die kompilierten Binärdateien werden unter src-tauri/target/release/bundle/ erzeugt.
Im Entwicklungsmodus mit Live-Hot-Reloading ausführen:
# Run dev server
bun run tauri dev
Um Rust-Backend-Unit-Tests auszuführen:
cargo test --manifest-path src-tauri/Cargo.toml
Haben Sie einen Feature-Wunsch oder eine Idee? Eröffnen Sie eine Diskussion oder treten Sie unserem Subreddit bei!
