Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CanoP — Statisches Analyse-CLI, das KI-generierten Code auf Schwachstellen wie SQL-Injection, unsichere Reflexion und hartcodierte Secrets scannt, mit SARIF-Export und CI/CD-Gating. | Kitploit
Tools/GitHubGitHub/openbreach/canop
DefensivwerkzeugeStatische AnalyseSchwachstellenscannerStatische Code-Analyse (SAST)SchwachstellenanalyseCode-AnalyseScripting & AutomatisierungDevSecOpsSecret-ErkennungKI-Sicherheit
GitHub
71173vor 20 TagenNoch nicht geprüft
Teilen
openbreach/canop

CanoP

Statisches Analyse-CLI, das KI-generierten Code auf Schwachstellen wie SQL-Injection, unsichere Reflexion und hartcodierte Secrets scannt, mit SARIF-Export und CI/CD-Gating.
Repository anzeigen

CanoP CLI

CanoP-Logo

PyPI version License: MIT Python 3.8+ Code style: black

Ein schnelles, eigenständiges Tool zur statischen Analyse, mit dem sich Sicherheitsrisiken in KI-generiertem Code aufspüren lassen. CanoP läuft lokal und liefert umsetzbare Befunde mit Hinweisen zur Behebung.
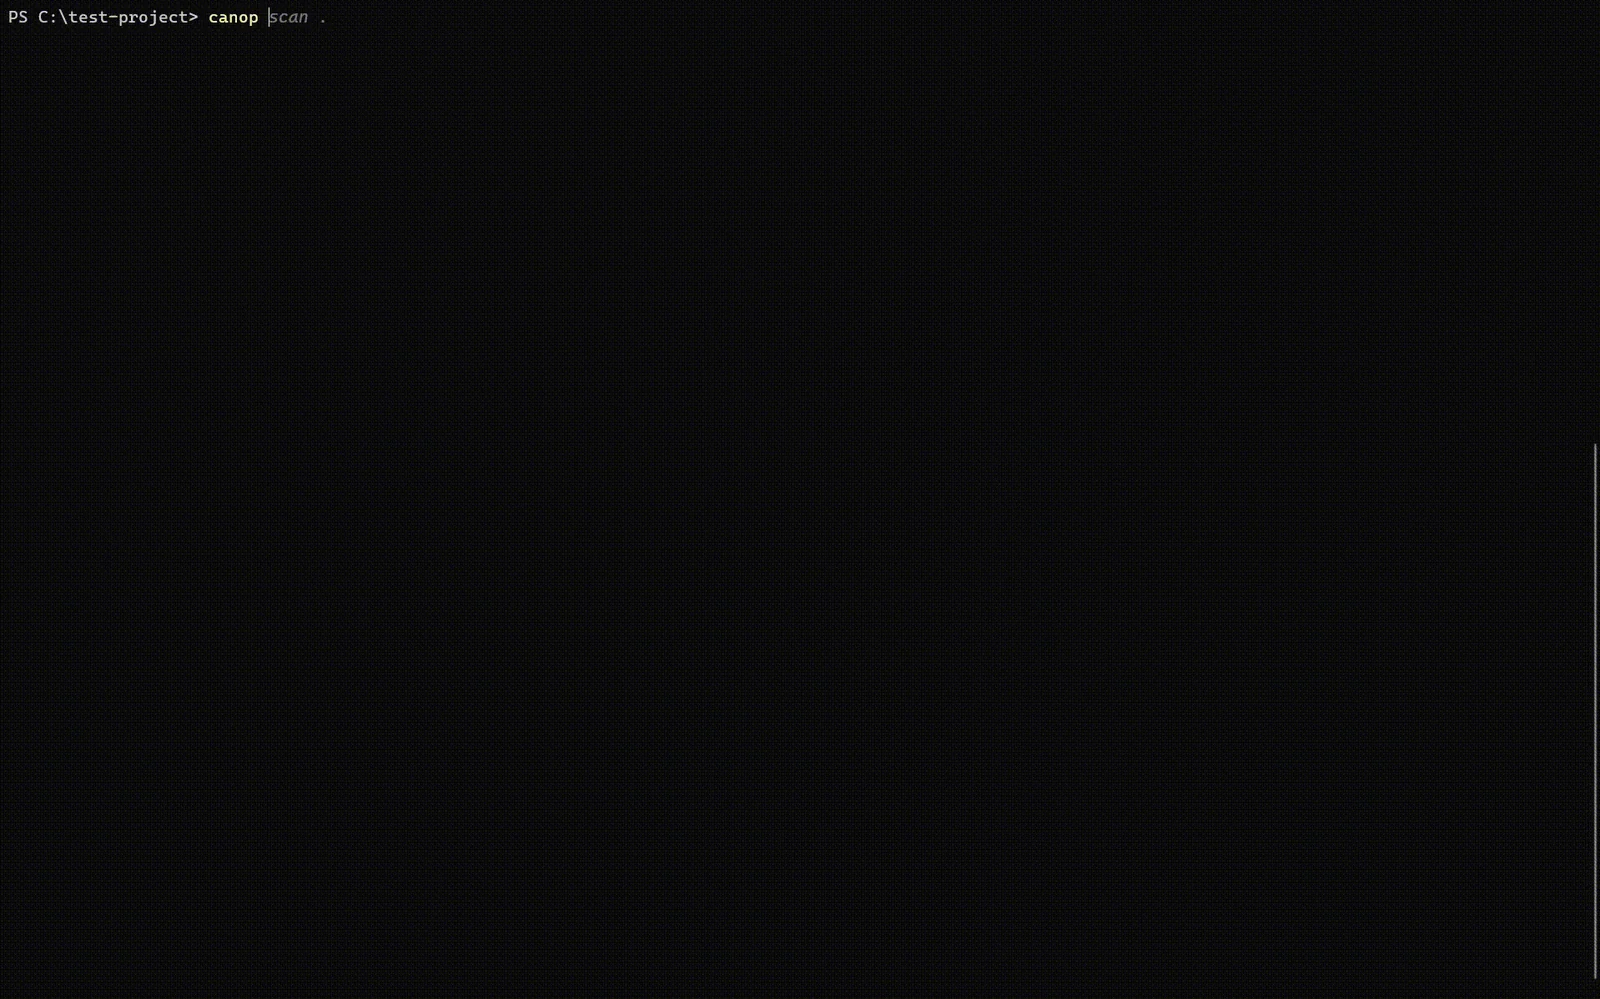
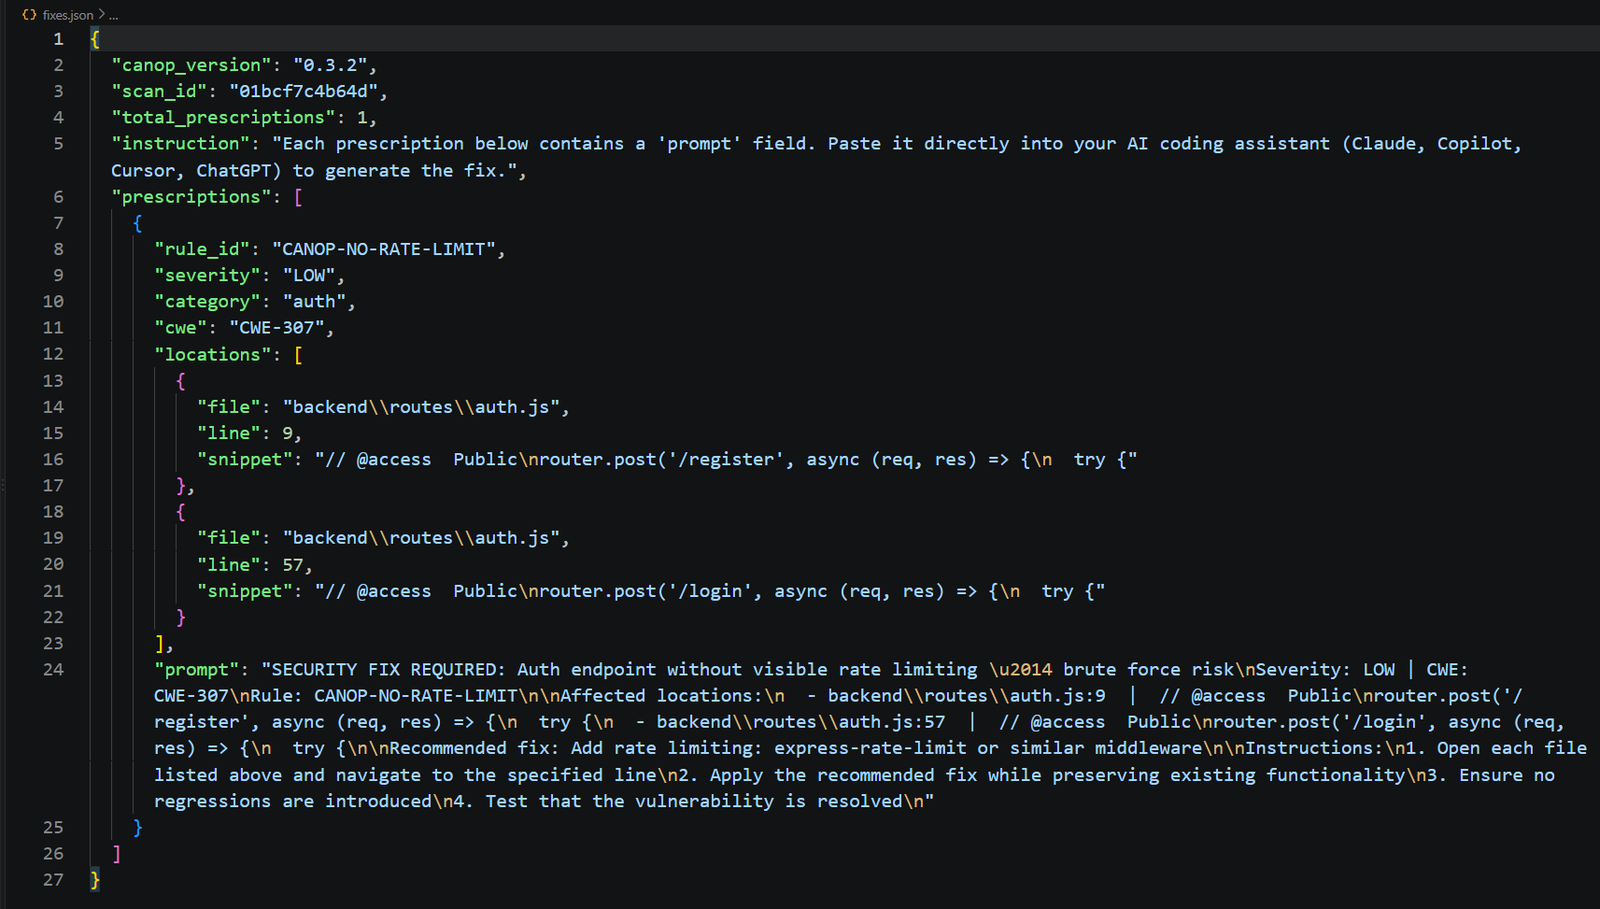
CanoP in Aktion

CanoP scannt ein Projekt

Beispielausgabe von fixes.json

Funktionen

  • Hohes Signal-Rausch-Verhältnis: Zielgerichtet auf Risiken der KI-Ära wie SQL-Injection, unsichere Reflection und fest codierte Secrets.
  • Sprachunterstützung: Unterstützt Python und JavaScript.
  • CI/CD-fähig: Builds lassen sich anhand der Schwere oder des Sicherheits-Scores freigeben oder blockieren.
  • KI-Rezepturen: Erzeugt fixes.json-Prompts für LLM-gestützte Behebung.
  • Standardberichte: Exportiert JSON und SARIF für GitHub und andere Sicherheitstools.

Installation

pip install canop

Unter macOS und Linux verwende pipx, falls eine globale pip-Installation eingeschränkt ist:

pipx install canop

Überprüfe die Installation:

canop --version

Schnellstart

Initialisiere .canop.yml und .canopignore:

canop init

Scanne das aktuelle Verzeichnis oder nur die in Git geänderten Dateien:

canop scan .
canop scan . --changed

Die Anzahl der Befunde ist standardmäßig auf 50 begrenzt. Verwende --all für keine Begrenzung oder --limit N für eine eigene Obergrenze:

canop scan . --all
canop scan . --limit 10

Erweiterte Nutzung

CI/CD

Diese Optionen liefern einen Exit-Code ungleich null zurück, wenn der Schwellenwert nicht erreicht wird:

canop scan . --fail-on HIGH
canop scan . --min-score 85

Ergebnisse exportieren

canop scan . --json-out results.json
canop scan . --sarif results.sarif
canop scan . --prescriptions fixes.json

Die SARIF-Ausgabe kann zu GitHub hochgeladen werden, um Befunde inline anzuzeigen. fixes.json enthält Prompts für die LLM-gestützte Behebung.

Konfiguration

Füge .canop.yml im Projektstamm hinzu, um Richtlinien-Schwellenwerte und ignorierte Pfade festzulegen:

min_grade: B
fail_on:
  - CRITICAL
  - HIGH
ignore:
  - "tests/**"
  - "docs/**"
max_findings: 0

.canopignore verwendet Muster im Stil von .gitignore, um Dateien und Verzeichnisse auszuschließen.

So funktioniert die Erkennung

CanoP lädt Regeln aus canop/rules/*.yml und scannt lokal mit seiner integrierten Pattern-Engine. Secret-Regeln prüfen Kommentare, um Zugangsdaten aufzuspüren, die von KI-Coding-Agenten versehentlich im Frontend-Quellcode hinterlassen wurden; andere Regeln ignorieren reine Kommentarzeilen, um Rauschen zu reduzieren. Falls installiert, ergänzt Semgrep eine AST-basierte Analyse. Es ist optional und wird nicht mit CanoP installiert.

Lokale Entwicklung

git clone https://github.com/openbreach/CanoP.git canop
cd canop
pip install -e .
python -m unittest discover -s tests -v

Erstelle Distributionsartefakte mit:

pip install -r requirements-dev.txt
python -m build

Regelentwicklung

Regeln verwenden das Semgrep-YAML-Format und liegen in canop/rules/*.yml. Richtlinien findest du in CONTRIBUTING.md.

Support

Für Fehler und Funktionswünsche öffne ein GitHub-Issue oder schreibe eine E-Mail an [email protected].

Lizenz

Dieses Projekt ist unter der MIT-Lizenz lizenziert.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    255
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    247

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →








