
pki-toolbox
 youkyi/pki-toolbox
Client-side PKI toolbox that decodes X.509, CSR, chain, CRL, PKCS#7 and PKCS#12 artifacts, views ASN.1, converts formats, and generates self-signed…
defensive-toolsstatic-analysisencryption-decryption-tools+4
6
youkyi/pki-toolboxClient-side PKI toolbox that decodes X.509, CSR, chain, CRL, PKCS#7 and PKCS#12 artifacts, views ASN.1, converts formats, and generates self-signed…
 snailsploit/claude-red
Kuratierte Bibliothek mit 78 Offensive-Security-SKILL.md-Modulen, die Claude mit Expertenmethodik für Red-Teaming in den Bereichen Web, AD, Wireless,…
 nvidia/openshell
Sandbox-Laufzeitumgebung für autonome KI-Agenten mit deklarativen YAML-Richtlinien, die Dateisystem-, Netzwerk- und Prozessbeschränkungen…
 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…
 off-by-1-labs/flawed
Fix-Like-Artefakte mit eingebetteten Defekten
 paulmillr/noble-curves
Auditierte & minimale JS-Implementierung der Elliptische-Kurven-Kryptographie.
 xiaoqimikko/netty-resolver-dns-check
Offline-Statikprüfer, der gepackte Java-JARs auf anfällige Versionen von netty-resolver-dns untersucht und erkennt, ob Spring WebClient tatsächlich…
 pbxqdown/portclue
Erklären Sie, warum ein Linux-TCP-Port erreichbar sein kann oder nicht
 adarsh14734/aegis-releases
Sandbox- und MCP-Proxy, der KI-Coding-Agenten daran hindert, SSH-Schlüssel, AWS-Anmeldedaten und .env-Dateien zu lesen, mit…
 c2a2-at-florida-atlantic-university/gr-physec
GNU-Radio-Modul für Physical-Layer-Sicherheit mittels Deep-Learning-Kanal-Fingerprinting, Feature-Quantisierung und SHA3-512-Schlüsselgenerierung aus…
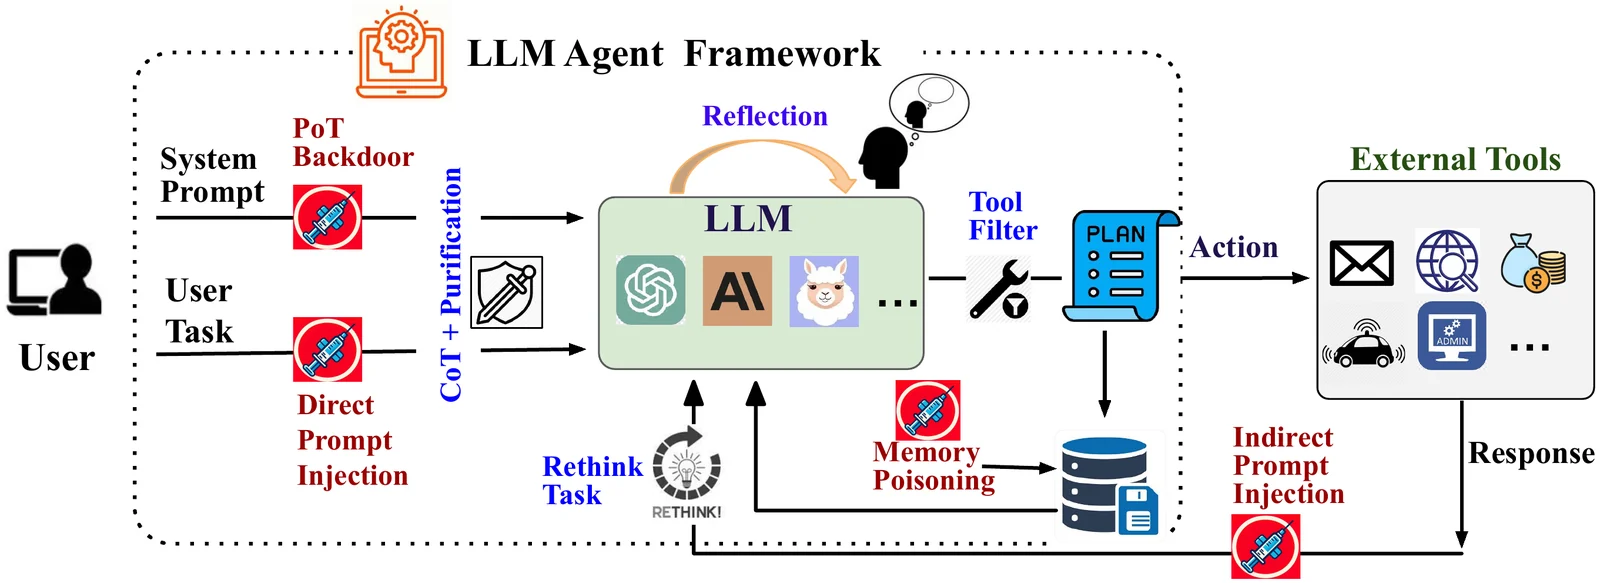 xiaoyan-lisa/defenses-for-tool-integrated-llm
Forschungscode und Experimente zur Verteidigung von tool-integrierten LLM-Agenten gegen adversariale Angriffe, die das Agent Security Bench um neue…
 siyuanli00/intact
Forschungscode zur Reproduktion von Multi-Turn-LLM-Jailbreak-Experimenten (FITD, MRCJ, ActorAttack, X-Teaming) aus dem SoK-Paper zur…
 gmh5225/dse-patcher
Windows-Tool, das die Treibersignaturerzwingung durch Patchen von Kernel-Variablen deaktiviert und so das Laden unsignierter Treiber für Tests und…
 gmh5225/eac
Kompiliert EAC- und EOC-Anti-Cheat-SDKs, Reverse-Engineering-Forschung und Code-Ressourcen, um zu untersuchen, wie Anti-Cheat-Systeme in Spielen…
 gmh5225/enigma-
C++-Neuimplementierung von Gidras Analyse-Kern ohne JVM-Abhängigkeiten, die einbettbare Binäranalyse, Pcode/Sleigh-Grundlagen und KI-fähige…
 bomfather/agent
eBPF-basierter Linux-Agent, der Zugriffsrichtlinien auf Ausführungsebene im Kernel-Space durchsetzt, Prozesse sandboxt und Datei-, Netzwerk- und…
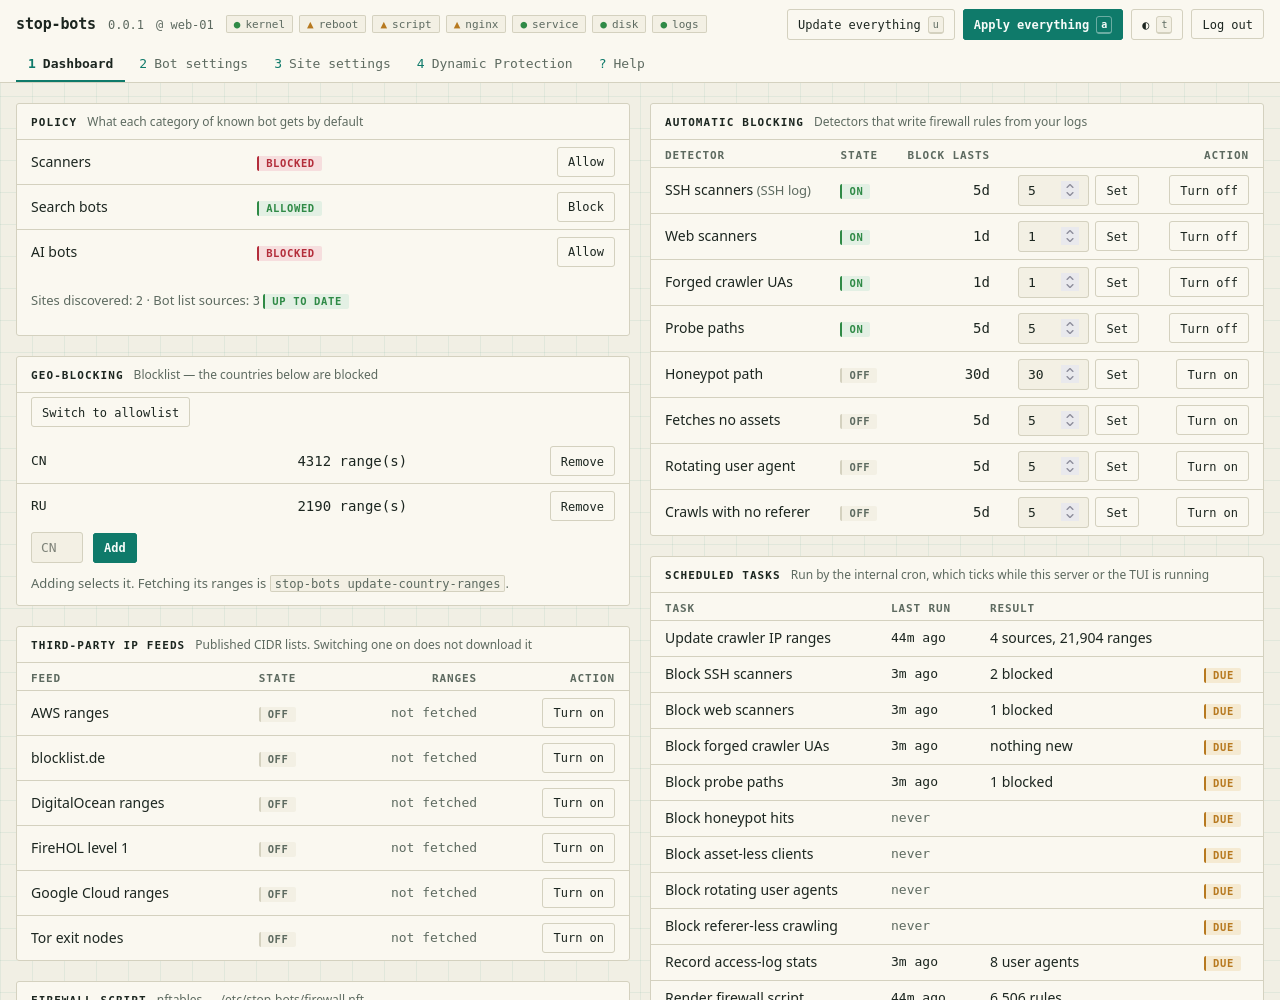 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
 tamarin-prover/tamarin-prover
Symbolisches Verifikationswerkzeug für Sicherheitsprotokolle, das Multiset-Rewriting und Constraint-Solving nutzt, um Geheimhaltungs-,…