
dj
 ejfkdev/dj
Extrahiert dynamisch geladene JavaScript-Dateien durch statische Analyse von Website-HTML und JS, erkennt Webpack-Chunks, import()-Lazy-Loading und…
osintreconnaissancestatic-analysis+7
60vor 1 Monat
ejfkdev/djExtrahiert dynamisch geladene JavaScript-Dateien durch statische Analyse von Website-HTML und JS, erkennt Webpack-Chunks, import()-Lazy-Loading und…
 ejfkdev/dae
Konfigurationsgesteuerter Dart-AOT-Snapshot-Analysator, der blutter-kompatible Symbole und Structs für IDA, radare2 und Frida exportiert und…
 devzero-security/redstackpro
Compose red team infrastructure and Active Directory ranges on a canvas, then compile to a complete Terraform and Ansible working directory you run…
 ejfkdev/reyee_decrypt
Ruijie ReyeeOS-Firmware (v1/v2) und verschlüsselte Konfigurations-Backups entschlüsseln; Klartext-Passwörter wiederherstellen
 hackinglz/ip-obfuscation
Erzeugt obfuskierte IP-Adressen und URLs unter Verwendung von DWORD-, Oktal-, Hex-, IPv6-gemappten und Fake-Domain-@-Tricks für Penetrationstests,…
 breachsimrange/redteamsimmer
Webbasierte Adversary-Emulation-Plattform, die Atomic-Red-Team-Tests über Windows-Endpunkte hinweg mittels Go-Agenten orchestriert, mit…
 yuyudhn/blindxss-lite
Ein leichtgewichtiger Blind-XSS-(Cross-Site-Scripting-)Collector und Payload-Server, der mit Flask erstellt wurde
 0sec-labs/0
Das Open-Source-Sicherheits-Framework für KI. Enthält eine Weboberfläche für Codeanalyse, Pentesting, Schwachstellenforschung, Reverse Engineering,…
 seekbytes/ipa
GUI-Analysator für die eingehende Untersuchung von PDF-Dateien. Erkennt schädliche Payloads, versteht Objektbeziehungen und extrahiert wichtige…
 seekbytes/ptxninja
Binary-Ninja-Plugin für das Reverse Engineering von PTX – der virtuellen Befehlssatzarchitektur CUDA-basierter GPUs.
 mrphrazer/obfuscation_analysis
Binary-Ninja-Plugin zum Analysieren und Vereinfachen von obfuskiertem Code
 devcop95/bugbounty-lab101
Ein kompletter Bug-Bounty-Arbeitsbereich für HackerOne-Forscher. Enthält Scope-Durchsetzung, eine automatisierte Recon-/Schwachstellen-Pipeline (400+…
 dmdhrumilmistry/security-harness
Multi-Agenten-Harness für statische Anwendungssicherheits-Reviews für KI-Coding-Agenten: kartiert Codebasen, jagt Schwachstellenklassen, verkettet…
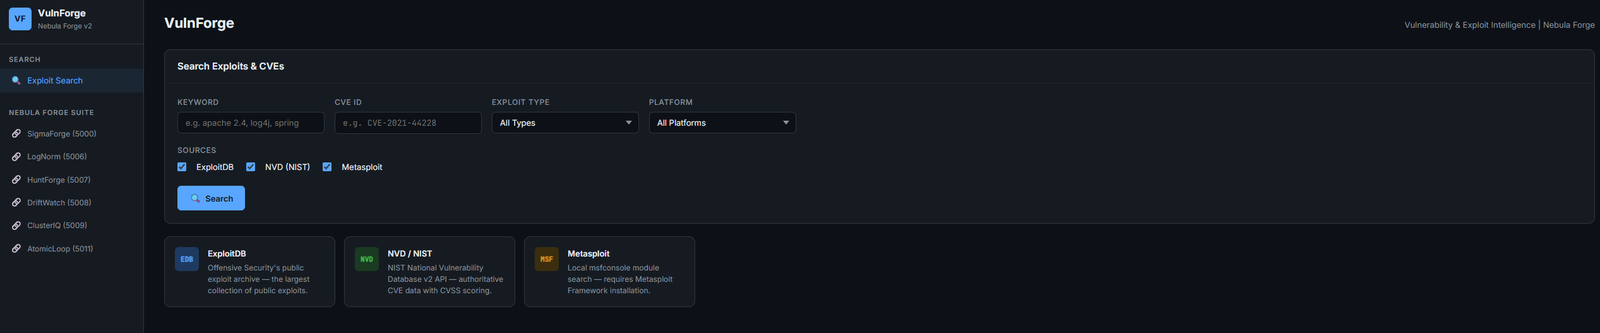 rootless-ghost/vulnforge
Schwachstellen- und Exploit-Intelligence — ExploitDB-, NVD-, Metasploit-Suche mit CVE→ATT&CK-Zuordnung und LogNorm/HuntForge-Integration | Teil von…
 haidang-infosec/phantom-grid
Ein eBPF-gestütztes Active-Defense-System, das deinen Linux-Server in einen täuschenden Honeypot verwandelt. Bietet transparente Verkehrsumleitung,…
 joseluispino/hardstop
Referenzimplementierung für „Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution". Out-of-band Epistemic Andon Cord,…
 nmatt0/moria
IoT-Firmware-Identifikation und -Extraktion
 wrongbaud/spidump
Werkzeug zur Rekonstruktion von SPI-Flash-Images mittels Logic-Analyzer-Aufzeichnungen