0sec-labs/0
Das KI-Betriebssystem für offensive Sicherheit im Multiplayer-Modus – offen, selbstverbessernd, erweiterbar. Schwachstellen finden, verifizieren und beheben.

Open-Source-Sicherheits-Workflows in deinem Browser oder Coding-Agent.
Unterstützt von Y Combinator · The Swiss Applied AI & Cybersecurity Research Lab
0.security ·
Dokumentation ·
FoxGuard
Installation auf Apple Silicon macOS oder x64/ARM64 Linux:
curl -fsSL https://raw.githubusercontent.com/0sec-labs/0/main/install.sh | bash
export PATH="$HOME/.0/bin:$PATH"
0 web
Command Center (Browser): 0 web · Terminal: 0
Konfigurieren Sie einen Modellanbieter, bevor Sie KI-Workflows ausführen.
Browser, CLI und MCP nutzen gemeinsam einen Workflow-Runner mit aufbewahrten Ergebnissen.
Erkenntnisse werden nach Geschäftsauswirkung priorisiert: betroffene Kunden und Daten, Betrug, kritische Dienste und Betriebsunterbrechungen. Jede Priorität enthält eine Begründung; fehlender Kontext bleibt Nicht bewertet. CVSS bleibt als technische Schwere verfügbar.
| Arbeit | Integrierte Vorlagen |
|---|---|
| Bewerten | Repositories, Abhängigkeiten, APIs, Web-Konfiguration, gezielte Penetrationstests, Paketverhalten, Smart Contracts, nativer Code |
| Verifizieren | Erkenntnisse mit Replay-Nachweisen |
| Beheben | Kandidaten mit Regressionstests |
| Recherchieren | Sicherheitsforschung, tiefgehende Quellcode-Untersuchung |
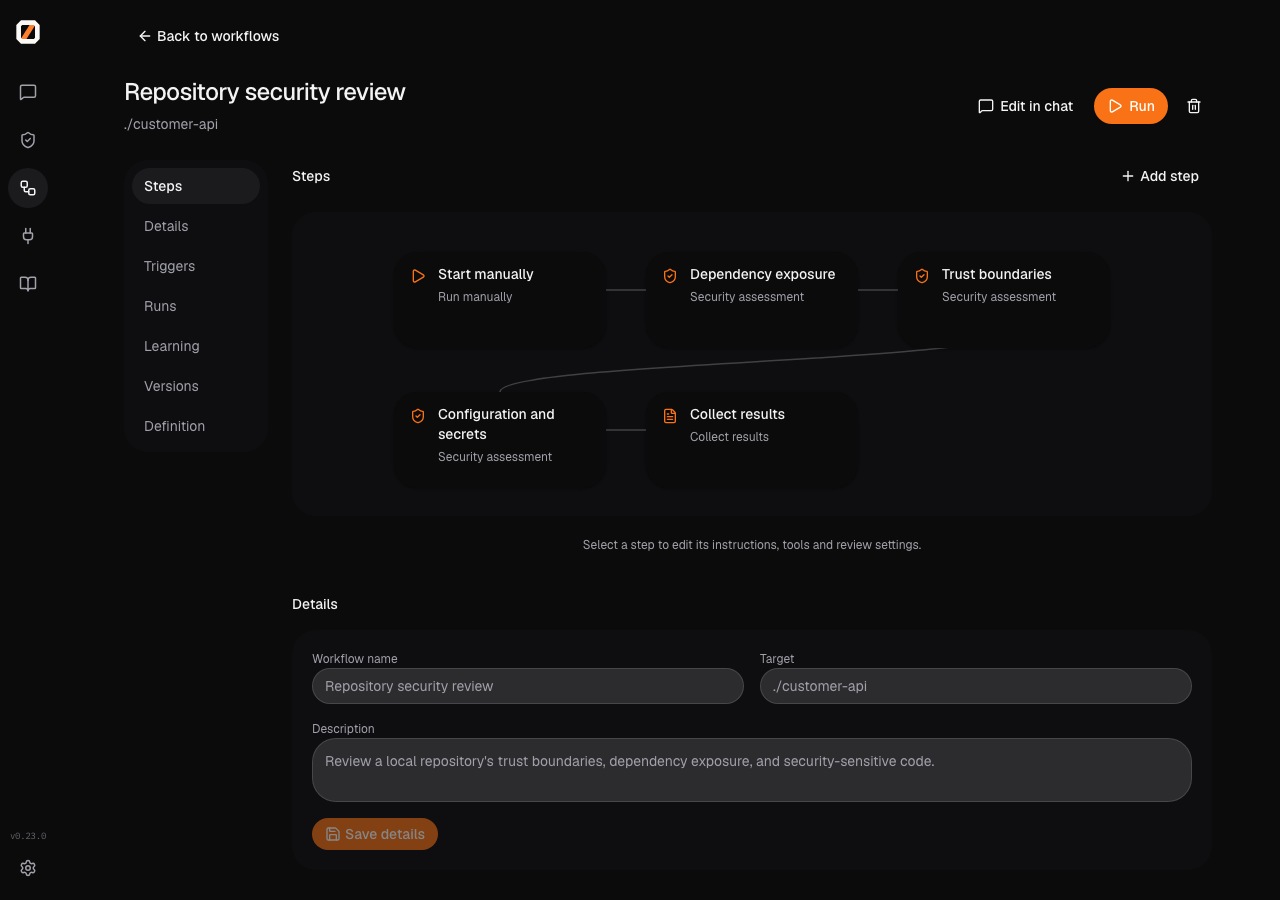
Starten Sie mit 12 Vorlagen, passen Sie Schritte an und führen Sie sie manuell oder mit Browser-Triggern und Zeitplänen aus. Vorlage: Ausgangspunkt · Workflow: wiederverwendbare Schritte · Ausführung: eine Ausführung.
Learning bewahrt lokale Ausführungsaktivitäten, quellengestützte Notizen und eine bewertete
Verbesserungshistorie auf. Gespeicherte Workflows behalten unveränderliche Revisionen und unterstützen die Wiederherstellung.
Verwenden Sie 0 learning status oder öffnen Sie Learning im Browser.
Learning-Dokumentation.
0 workflow list --templates
0 workflow run --template security-research \
  --target /absolute/path/to/repo --workspace /absolute/path/to/repo \
  --format json > run.json
0 runs list
Workflow-Leitfaden: Eingaben, Limits und Ergebnisse.
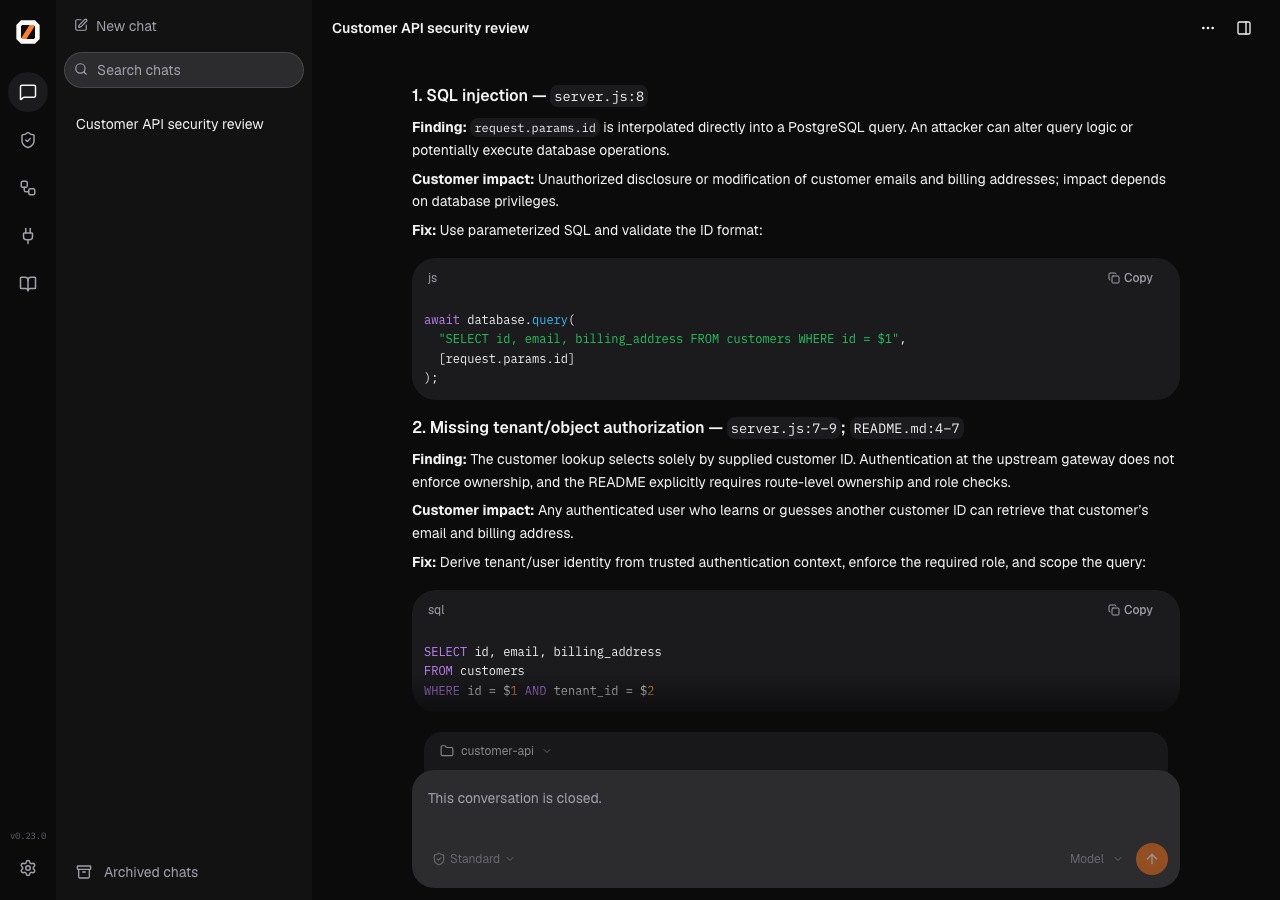
Eine Quellcode-Überprüfung der enthaltenen Demo-API, mit Code-Stellen und vorgeschlagenen Korrekturen.
Starten Sie einen Workflow aus einer Vorlage und bearbeiten Sie dessen Schritte.
Verwenden Sie die oben genannten CLI-Befehle oder MCP, um Vorlagen zu entdecken, Workflows zu erstellen und Läufe zu verwalten:
0 mcp-server --workflows --workspace /absolute/path/to/repo
Lokales MCP erfordert ein explizit ausgewähltes host-lokales Ausführungsprofil.
Für eine registrierte Remote-Engine verwenden Sie 0 mcp-server --workflows --backend production.
Der Modell-Provider von 0 ist getrennt von der Sitzung des verbindenden Agenten.
Der Externen Agenten verbinden-Dialog im Browser-Chat kopiert einen Einrichtungs-Prompt. CLI- und MCP-Workflow-Clients verbinden sich automatisch mit einer laufenden lokalen Web-Engine für denselben Workspace und dieselbe Steuerungsdatenbank. Um sich explizit mit den Sitzungen und Läufen zu verbinden, die bereits in einer Engine geöffnet sind:
0 mcp-server --workflows --engine-url http://127.0.0.1:3000 \
  --engine-token-env ENGINE_TOKEN --session SESSION_ID
0 sessions list --engine-url http://127.0.0.1:3000 --engine-token-env ENGINE_TOKEN
Setzen Sie ENGINE_TOKEN auf die konfigurierte Bearer-Anmeldeinformation der Engine. Verbundene Clients
teilen sich die Sitzung und den Ausführungslebenszyklus des Browsers; beim Trennen der Verbindung läuft die Engine
weiter. Lassen Sie --session weg, um eine Sitzung unter den Zulassungsberechtigungen der Engine zu erstellen.
Siehe MCP-Einrichtung und einzelne Tools oder lokale und entfernte Engines.
Verbinden Sie GitHub, Elastic, Semgrep, Snyk, Linear, Jira, Cloudflare, Slack und Teams über Plugins und MCP.
Weitere Anleitungen: Installation · GitHub Actions · Plugin-Entwicklung · Fehlerbehebung.
Installieren Sie die Abhängigkeiten, führen Sie npm run dev aus und öffnen Sie die angezeigte Browseradresse.
Siehe CONTRIBUTING.md.
Forschungsvorschau. Bewerten Sie autorisierte Systeme und überprüfen Sie Befunde und Korrekturen.
Führen Sie 0 oder 0 web aus, um die Browserkonsole ohne Konto zu öffnen.
Die interaktive Terminal-UI wurde eingestellt; Headless-CLI, Automatisierung, MCP und Binärbefehle bleiben verfügbar.
Verwenden Sie 0 chat --prompt "your request" für einmalige Automatisierung; setzen Sie --mode standard für explizite Bereichsprüfungen.
Das optionale Scope-Plugin erzwingt Zielgrenzen.
Melden Sie Schwachstellen über SECURITY.md. Lizenziert unter MIT ODER Apache-2.0.
Öffentliche Offenlegungen und Upstream-Korrekturen. Dank an OpenTUI, Bun, React, Models.dev, LiteLLM und unsere Mitwirkenden.