 breachsimrange/redteamsimmer
Webbasierte Adversary-Emulation-Plattform, die Atomic-Red-Team-Tests über Windows-Endpunkte hinweg mittels Go-Agenten orchestriert, mit MITRE-ATT&CK-Mapping, APT-Emulationsplänen und Korrelation von Erkennungsregeln.

Die UI, die du dir für Atomic Red Team immer gewünscht hast
Eine webbasierte Plattform für Adversary Emulation und Orchestrierung von Atomic Red Team Tests.




RedTeamSimmer ist eine quelloffene, webbasierte Plattform für Adversary Emulation, die eine moderne UI zur Orchestrierung von Atomic Red Team Tests in Unternehmens-Windows-Umgebungen bereitstellt. Sie wurde ursprünglich für die Schulung „Mastering Breach and Adversarial Attack Simulation" bei den DEF CON Trainings entwickelt. Die traditionelle Ausführung von Atomic Tests erfordert das Auswendiglernen von PowerShell-Syntax, die manuelle Verwaltung von Voraussetzungen pro Endpunkt und das Sammeln verstreuter Ergebnisse ohne zentrale Sichtbarkeit. RedTeamSimmer löst dies mit einem Flask-Server, leichtgewichtigen Golang-Agents und einer Echtzeit-Weboberfläche, die es Sicherheitsteams ermöglicht, MITRE ATT&CK-zugeordnete Techniken mit wenigen Klicks auszuführen. Operatoren deployen Agents auf mehrere Endpunkte, durchsuchen den vollständigen ATT&CK-Katalog, führen Tests mit automatischer Behandlung von Voraussetzungen aus und überwachen die Live-Ausgabe mit Farbcodierung von einem einzigen Dashboard aus.
RedTeamSimmer schließt die Lücke zwischen komplexen Adversary-Emulation-Tools und praktischer Benutzerfreundlichkeit – es gibt dir die Leistungsfähigkeit von Atomic Red Team mit einer sauberen, intuitiven Oberfläche.
Es enthält außerdem Adversary-Emulation-Pläne, die mit Atomic Red Team für reale Bedrohungsakteure wie APT28, APT3, APT41, FIN7, Lazarus Group und Wizard Spider für mehrstufige Angriffssimulationen modelliert wurden. Zuordnungen von Detection-Regeln für Sigma, Splunk und Elastic Security helfen Blue Teams, Abdeckungslücken zu erkennen und Alarmierung zu validieren. Eine vollständige Operations-Historie bietet einen kompletten Audit-Trail für Compliance. Entwickelt für Red Teamer, Blue Teamer, Purple-Team-Übungen, EDR/AV-Tests und Schulungen.
RedTeamSimmer wird vom BreachSimRange-Team erstellt und gepflegt. Das ursprüngliche RedTeamSimmer wurde von @abhijithbr erstellt.
RedTeamSimmer wurde erstmals öffentlich auf den DEF CON Singapore Demo Labs 2026 vorgestellt. Die Demo-Labs-Präsentation wurde genutzt, um die Adversary-Emulation-Fähigkeiten der Plattform und die Live-Ausführung von Atomic Tests der Sicherheitscommunity zu demonstrieren.
RedTeamSimmer organisiert alle Atomic Tests nach MITRE ATT&CK-Taktiken, was die Navigation und Auswahl von Techniken zur Ausführung erleichtert.
Deploye leichtgewichtige Agents auf Zielsystemen und orchestriere die Testausführung remote vom zentralen Server aus.
Hinweis: Derzeit werden nur Windows-Agents vollständig unterstützt. Unterstützung für Linux-/macOS-Agents ist für zukünftige Releases geplant.
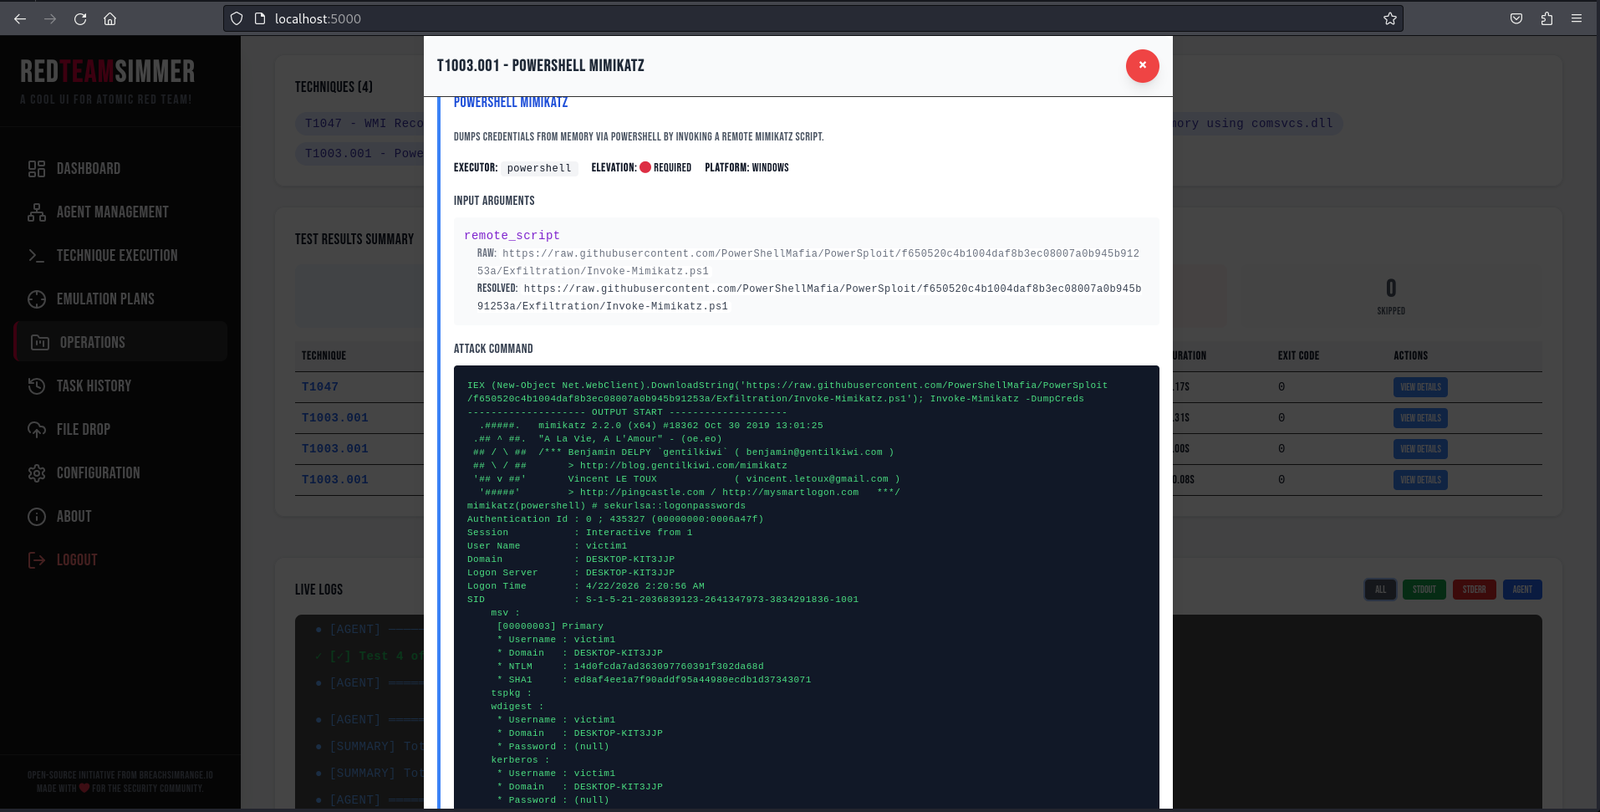
Die Testausgabe wird in Echtzeit gestreamt, während der Agent ausführt, nicht erst nach Abschluss, sodass du beobachten kannst, wie Voraussetzungen ausgeführt werden, der Hauptbefehl abgefeuert wird und die Bereinigung ausgelöst wird. Ausgabetypen – stdout, stderr und Agent-Nachrichten – können unabhängig voneinander ein- und ausgeschaltet werden, um Rauschen zu reduzieren. Jede Testphase wird durch dekorative Log-Banner getrennt, einzeln zeitlich erfasst, und der Exit-Code erscheint sofort nach Abschluss.
Atomic Tests benötigen oft Tools oder Dateien, bevor sie ausgeführt werden können. RedTeamSimmer parst die YAML-Testdefinition, führt den prereq_command aus, um zu prüfen, ob Abhängigkeiten bereits erfüllt sind, und führt andernfalls get_prereq_command aus, um sie zu installieren. Ein erneuter Verifizierungsschritt bestätigt, dass die Voraussetzungen vorhanden sind, bevor der Hauptbefehl abgefeuert wird. Wenn du dies überspringen möchtest – zum Beispiel, wenn du das Ziel bereits vorbereitet hast – bietet die UI eine manuelle Überschreibung, um den Test direkt auszuführen.
RedTeamSimmer wird mit vorgefertigten Emulationsplänen ausgeliefert, die auf realer APT-Tradecraft modelliert sind. Jeder Plan verkettet Atomic Red Team Tests, die den im entsprechenden MITRE ATT&CK-Gruppenprofil dokumentierten Techniken zugeordnet sind, sodass du die Kill Chain des Akteurs sequenziell ausführst, anstatt isolierte Techniken auszuführen. Pläne sind JSON-definiert, vollständig editierbar und erweiterbar – du kannst die Reihenfolge ändern, Techniken hinzufügen oder entfernen oder mit dem benutzerdefinierten Plan-Builder deine eigenen von Grund auf erstellen.
Enthaltene Pläne:
