 devzero-security/redstackpro

Stelle Red-Team-Infrastruktur und Active-Directory-Umgebungen auf einer Canvas zusammen und kompiliere sie anschließend zu einem vollständigen Terraform- und Ansible-Arbeitsverzeichnis, das du selbst ausführst. Validiere TTPs und Tooling auf Produktionsbetriebs-Niveau. GCP, AWS und Azure.


Eine visuelle Arbeitsfläche für Red-Team-Infrastruktur und Cyber-Ranges. Stelle eine Topologie zusammen, exportiere ein vollständiges, lauffähiges Arbeitsverzeichnis aus Terraform und Ansible und deploye es von deiner eigenen Maschine aus. redStackPRO hält niemals deine Cloud-Anmeldedaten.
redStackPRO ist eine Validierungs-Range für TTPs und Tooling auf dem Niveau des Produktionsbetriebs, kein Trainings- oder CTF-Produkt.
[!IMPORTANT] redStackPRO befindet sich in der Vorabversion (Beta). Die Funktionen ändern sich vor 1.0 noch. GCP, AWS und Azure sind durchgängig getestet; Proxmox und ESXi stehen auf der Roadmap. Rechne mit Ecken und Kanten und pinne auf eine veröffentlichte Version, wenn du Stabilität brauchst.
Auf eine Ecke gestoßen oder Feedback? Eröffne ein Issue unter Issues. Wenn es um einen Deploy ging, hänge das bereinigte
logs/deploy-*.logan, das der Lauf geschrieben hat (es zeichnet Versionen, Provider und die Abbruchstelle auf, mit entfernten Secrets), damit es schnell analysiert werden kann. Deine Meldungen prägen das Release.
redStackPRO bringt Angriffsinfrastruktur und Ziel-Ranges auf dieselbe Arbeitsfläche. Die beiden
Canvas-Modi sind Offense (Angriffsinfrastruktur) und Defense (defensive AD-Ranges); der
Export benennt seine Übergabe entsprechend OFFENSE-BRIEFING.md oder DEFENSE-BRIEFING.md.
Split-Horizon-C2, Angriffsinfrastruktur: zwei Eingangstüren, die kein gemeinsames Schicksal teilen, Apache vor Sliver und Nginx vor Mythic und Adaptix, jeder Redirector in seinem eigenen gepeerten Netz, mit den Teamservern, dem Collector und den Operatoren hinter einer Jumpbox.
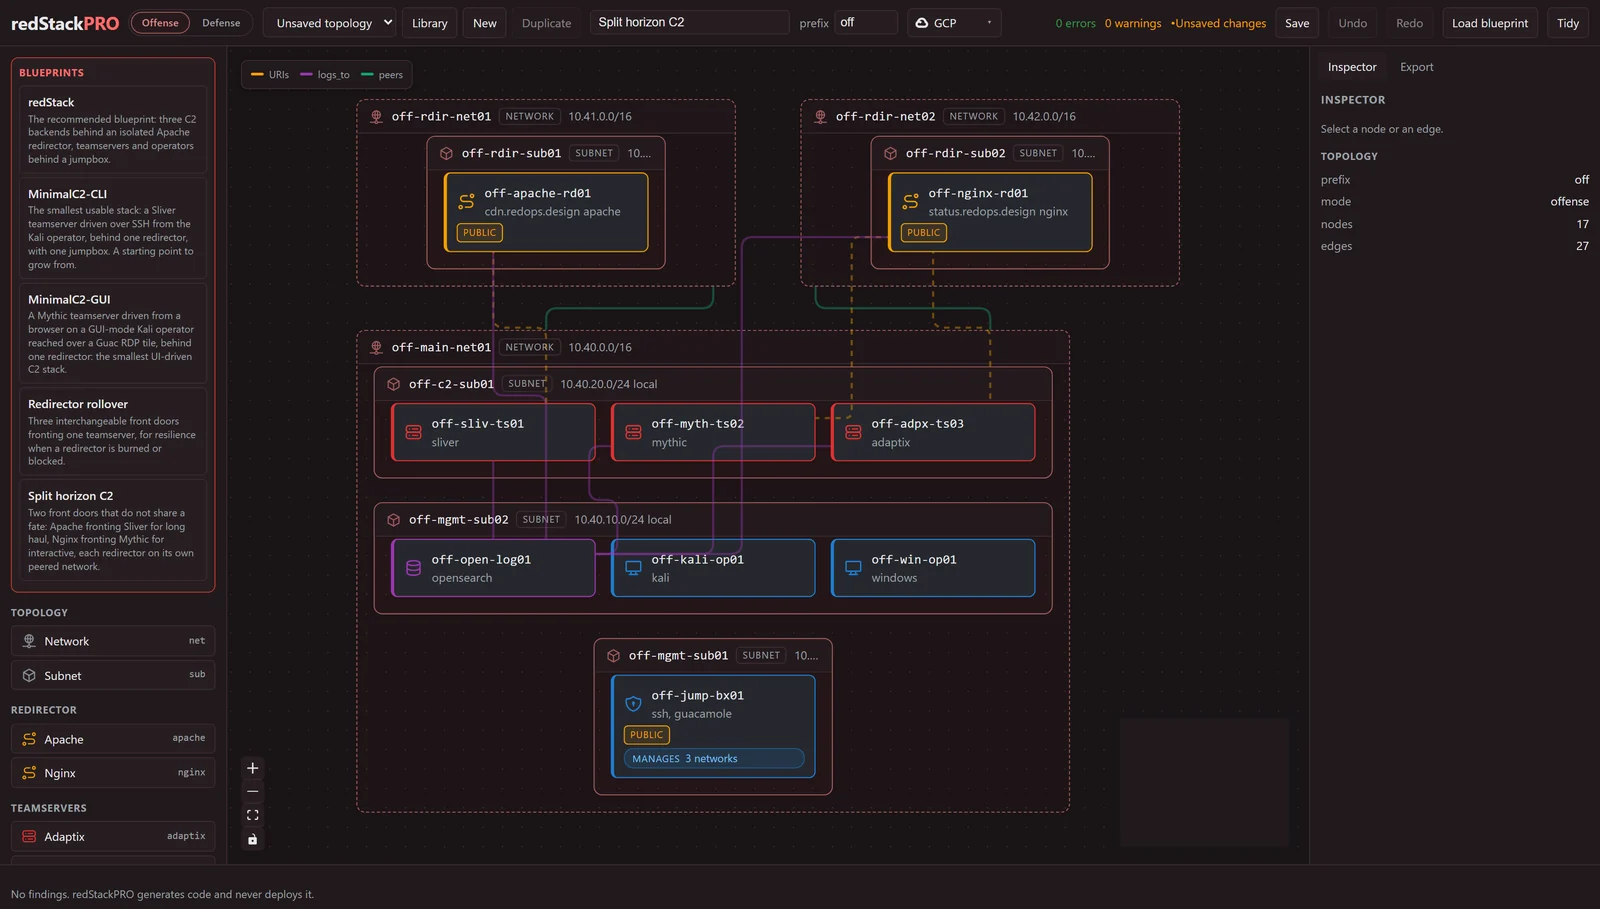
Die beiden Fehler in der oberen Leiste stammen aus der Validierung der Arbeitsfläche während des Aufbaus: Die Redirectors haben noch keine Domain, die du vor dem Deploy auf eine von dir kontrollierte setzt. Das wird hier abgefangen, nicht erst zur Apply-Zeit.
Mehrere Operatoren, ein Stack. Eine Jumpbox für Angriffsinfrastruktur kann eine
Liste von operators (Handle plus Rolle) benennen, und jeder erhält einen Guacamole-Portal-Login
mit dem gemeinsamen Lab-Passwort. Setze den access_mode der Jumpbox auf wireguard oder
openvpn (Standard ist ein öffentliches Portal), und jeder Operator erhält zusätzlich
einen persönlichen VPN-Zugang, der während der Bereitstellung auf der Jumpbox erzeugt wird: Die Schlüssel
gelangen nie in den Export, und die Client-Konfiguration jedes Operators, die seinen privaten
Schlüssel enthält, wartet auf der Jumpbox darauf, dass du sie abholst und übergibst. Die Portal-Logins
der in der Topologie benannten Operatoren teilen sich das eine Lab-Passwort, sodass die Isolation pro Operator
aus dem eigenen VPN-Zugang jedes Operators kommt, nicht aus dem Portal-Login;
individuelle Portal-Passwörter für sie stehen auf der Roadmap. Bei einem VPN-Zugangsmodus
schließt sich das Portal gegenüber dem Internet und wandert hinter den Tunnel, während SSH offen bleibt,
damit der Admin die Box weiterhin deployen und verwalten kann, und
sudo rsp-operator add <handle> (auch remove und list) fügt einen Kollegen zur
laufenden Jumpbox hinzu und gibt dessen VPN-Zugang und ein eigenes Portal-Passwort aus. Siehe das
Wiki Deploying a Range.
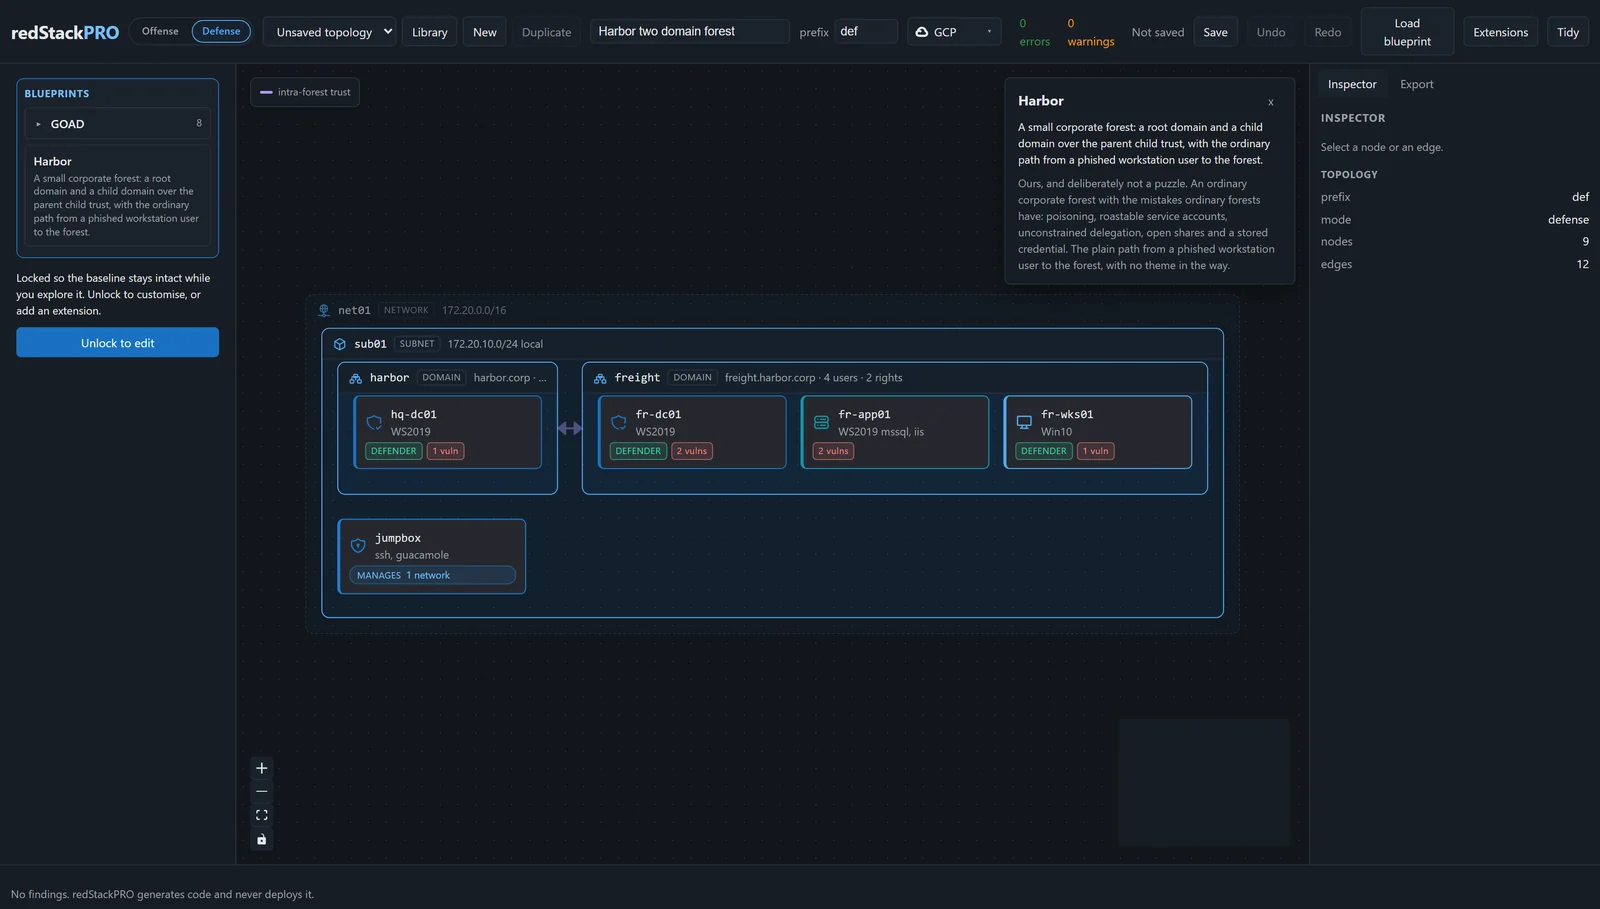
Harbor, eine Ziel-Range: ein kleiner Unternehmenswald, eine Root-Domain und eine Child-Domain über eine Parent-Child-Vertrauensstellung, mit dem üblichen Weg von einer per Phishing kompromittierten Workstation bis zum Wald.
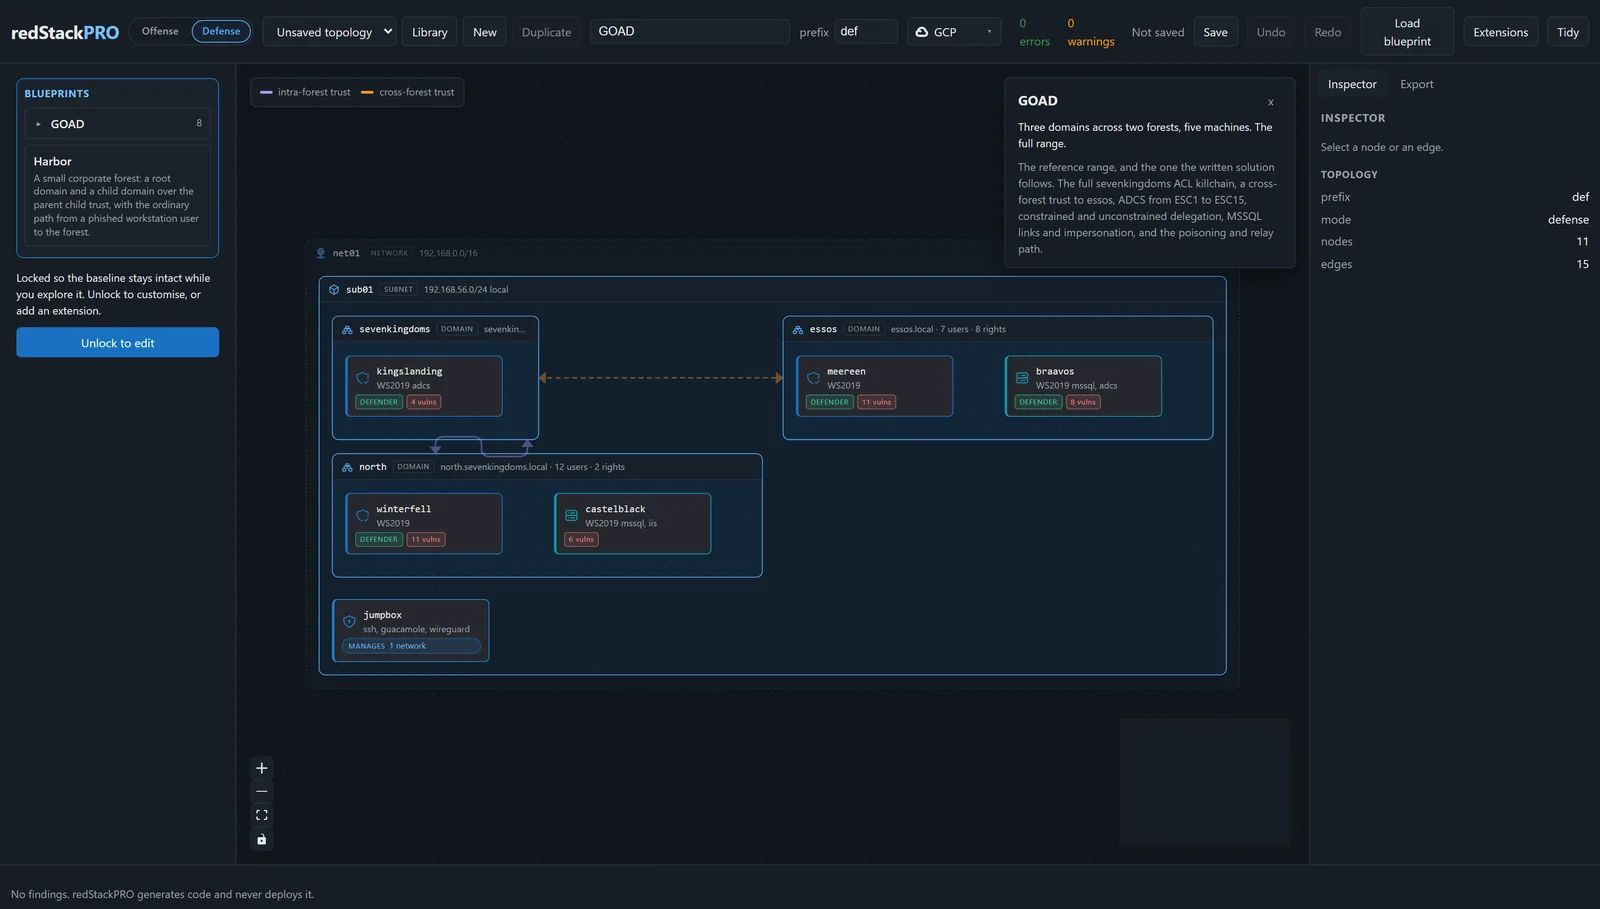
GOAD, das vollständige Lab: drei Domänen über zwei Forests, fünf Maschinen und ihre Trusts, die Referenz-Range, der die schriftliche Lösung folgt.
[!IMPORTANT] Der Export ist die Grenze. Der Canvas generiert Dateien; du führst sie unter deinen eigenen Anmeldedaten aus. redStackPRO stellt niemals etwas bereit und hält niemals deine Cloud-Anmeldedaten oder Schlüssel.
[!CAUTION] Nur zur autorisierten Nutzung. redStackPRO baut offensive Infrastruktur und absichtlich verwundbare Ranges. Verwende es nur in Lab-Umgebungen, die dir gehören oder für die du ausdrücklich zur Prüfung autorisiert bist, niemals gegen Systeme, für die du keine schriftliche Erlaubnis hast.
Pre-Release, mit mehr vor 1.0. Die Pipeline selbst funktioniert von Anfang bis Ende: Eine Topologie kompiliert zu Terraform und Ansible, und der Export wird bereitgestellt.
| Provider | Status |
|---|---|
| GCP, AWS | Unterstützt und durchgängig getestet, sowohl für Ziel-Ranges als auch für Angriffsinfrastruktur. |
| Azure | Unterstützt und durchgängig getestet, sowohl für Ziel-Ranges als auch für Angriffsinfrastruktur (neu in 0.10.0). |
| Proxmox, ESXi | Auf der Roadmap, noch nicht unterstützt. |
Der gesamte Canvas in einem Container, die API und die Web-App auf einem Port:
docker compose up                    # http://127.0.0.1:8000
docker compose up --build            # stattdessen das Image aus diesem Checkout bauen
Compose führt das Image aus, das es festlegt, ghcr.io/devzero-security/redstackpro:0.10.0,
indem es es von GHCR zieht und nur dann aus diesem Checkout baut, wenn der Pull fehlschlägt.
Oder führe das veröffentlichte Image ohne Compose aus (:latest und :0.10.0 sind derselbe
Build):
docker run -p 8000:8000 -v redstackpro-data:/data \
  ghcr.io/devzero-security/redstackpro:latest
Der Canvas lauscht im Container auf 8000. Um ihn auf einem anderen Host-
Port bereitzustellen, ändere die linke Hälfte des Mappings (-p 8787:8000), oder setze
REDSTACKPRO_PORT für Compose (REDSTACKPRO_PORT=8787 docker compose up in bash,
$env:REDSTACKPRO_PORT=8787; docker compose up in PowerShell).
Compose enthält außerdem ein optionales Postgres-Backend für eine gemeinsame Bereitstellung:







