Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
awesome-latency-attacks — Kuratierter Index zu Deep-Learning-Latenz-, Energie-Latenz- und Timing-(Verfügbarkeits-)Angriffen und -Verteidigungen — Begleitmaterial zur Einreichung bei ACM Computing Surveys. | Kitploit
Tools/GitHubGitHub/guzonghua/awesome-latency-attacks
SchwachstellenanalyseBedrohungsanalyseMaschinelles LernenPapers & ForschungLernen & BildungKuratierte RessourcenKI-SicherheitAdversarial-Angriff
GitHub
guzonghua/awesome-latency-attacks

awesome-latency-attacks

Kuratierter Index zu Deep-Learning-Latenz-, Energie-Latenz- und Timing-(Verfügbarkeits-)Angriffen und -Verteidigungen — Begleitmaterial zur Einreichung bei ACM Computing Surveys.

Repository anzeigenWebseite
12142vor 2 MonatenNoch nicht geprüft
Teilen

Awesome Deep Learning Latency Attacks & Defenses Awesome License: CC BY 4.0

View the interactive site

Dieses Repository wird als begleitende Ressource für die Survey „Deep Learning Latency Attacks and Defenses: A Cross-Domain Survey“ gepflegt. Es indexiert Paper, Code-Links, Taxonomie-Notizen und Abbildungen zu latenzorientierten Verfügbarkeitsbedrohungen in eingesetzten KI-Systemen.

Die Liste konzentriert sich auf Angriffe und Verteidigungen, die die Inferenzzeit oder die Kosten auf Systemebene beeinflussen — Latenz, Energie, Durchsatzdruck und verpasste Deadlines — und nicht auf Angriffe, die nur die Modellvorhersagen verändern. Sie umfasst derzeit 110 Arbeiten (71 Angriffe in der Inferenzphase, 13 Angriffe in der Trainingsphase, 26 Verteidigungen).

Durchsuchen und filtern Sie den Katalog in der interaktiven Tabelle auf GitHub Pages.


Überblick

Abbildung 1. Überblick über die Struktur der Survey.
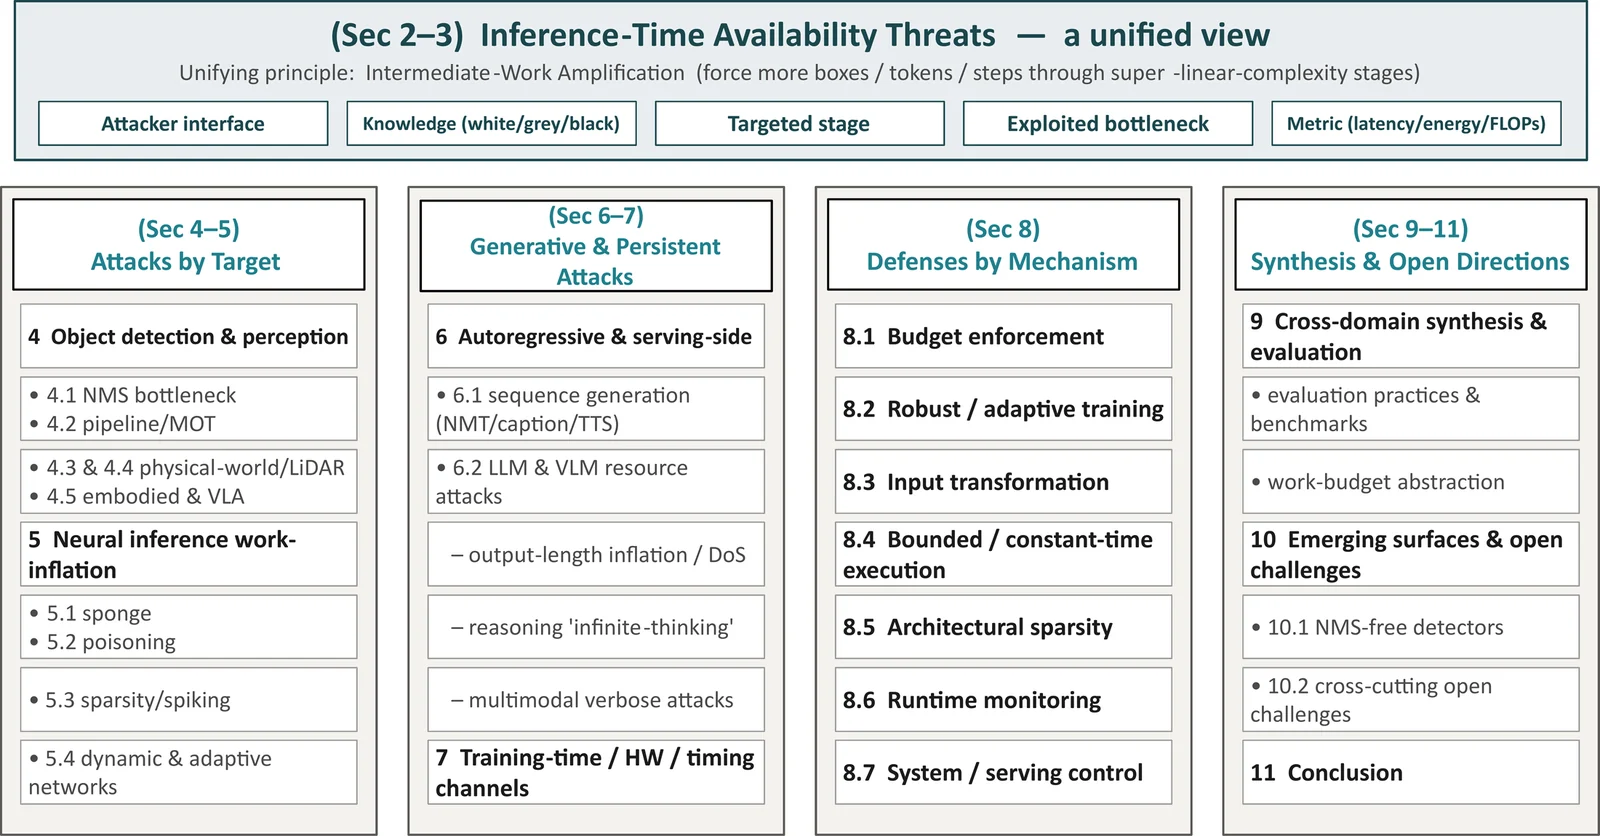
Abbildung 2. Latenzangriffe als Verfügbarkeitsbedrohungen auf Systemebene.
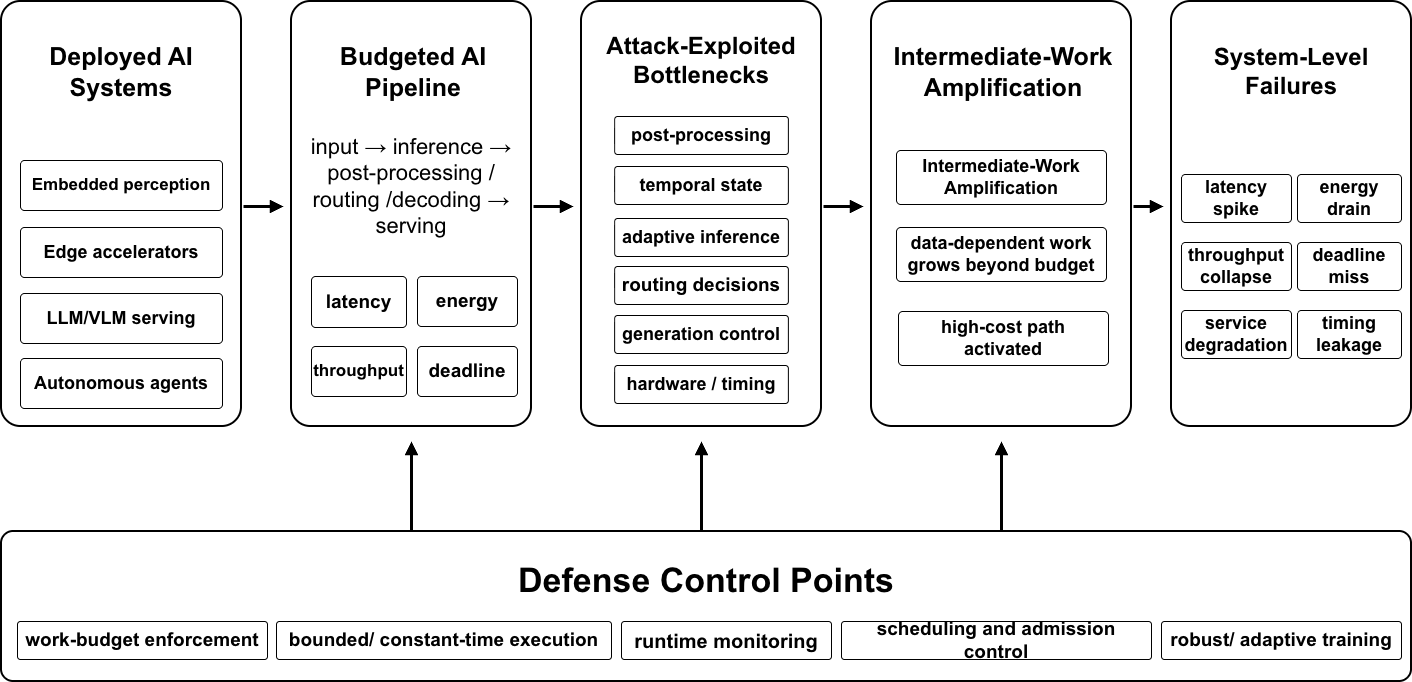
Latenzangriffe sind Verfügbarkeitsangriffe: Statt eine Vorhersage zu verfälschen, bläht der Angreifer die Inferenzzeit-Berechnung, den Energieverbrauch oder die Wall-Clock-Latenz eines Modells auf, sodass ein Echtzeit-Konsument (ein Fahrzeugcontroller, ein interaktiver Dienst, ein batteriebetriebener Sensor) seine Deadline verpasst oder seine Ressourcen erschöpft — oft während die Vorhersage selbst nominell korrekt bleibt. Es verbindet eingesetzte KI-Systeme, durch Angriffe ausgenutzte Engpässe, die Verstärkung von Zwischenarbeit, Ausfälle auf Systemebene und Kontrollpunkte für Verteidigungen.

Jede Angriffsfamilie teilt einen Mechanismus, den wir Verstärkung von Zwischenarbeit nennen: Der Angreifer zwingt eine nachgelagerte Stufe (NMS, Self-Attention, autoregressive Dekodierung, Expert-Routing) dazu, mehr Zwischenobjekte, Tokens oder Schritte zu verarbeiten, als eine gutartige Eingabe erzeugen würde. Da diese Stufen eine superlineare Worst-Case-Komplexität aufweisen, führt eine moderate Erhöhung der Anzahl zu einem unverhältnismäßigen Kostenanstieg. Die natürliche domänenübergreifende Verteidigung ist ein Arbeitsbudget — eine erzwungene Obergrenze für Zwischenobjekte/-tokens pro Zeiteinheit.



Angriffe in der Inferenzphase

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →