 akatorich/kernelflirt
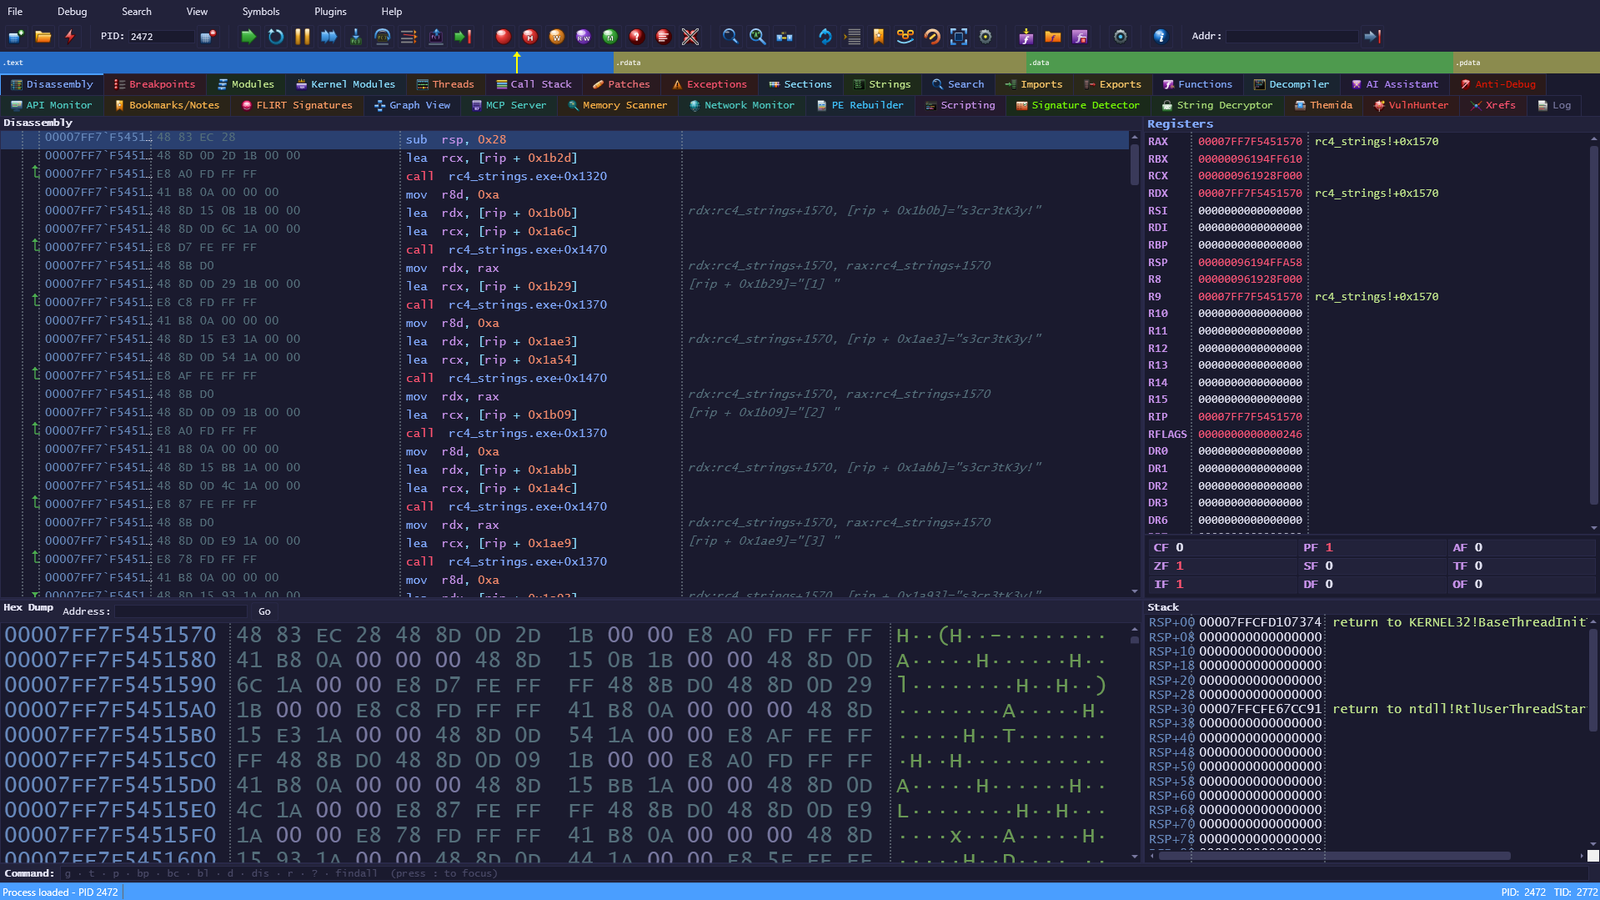
Windows-Kernel-Debugger mit OllyDbg/IDA-artiger Benutzeroberfläche, Software- und Hardware-Breakpoints, PDB-Symbolen, Decompiler und 17 Plugins für Reverse Engineering und Malware-Analyse in VMs.
Windows-Kernel-Debugger auf Kernel-Ebene mit einer Oberfläche im Stil von OllyDbg/IDA Pro. Konzipiert für Sicherheitsforschung, Reverse Engineering und Malware-Analyse in VM-Umgebungen (VMware).
  Host machine                           VM (Windows 10, testsigning)
┌──────────────────┐    TCP:31337    ┌──────────────────┐     IOCTL      ┌──────────────────┐
│  KernelFlirt UI  │◄───────────────►│   KfRelay.exe    │◄──────────────►│ KernelFlirt.sys  │
│  (WPF / .NET 9)  │  CMD+DBG ch.    │   (TCP proxy)    │  DeviceIoCtl   │ (WDM Driver)     │
└──────────────────┘                 └──────────────────┘                └──────────────────┘
                                     ┌──────────────────┐  SCM API
                                     │  KfLoader.exe    │──────────────────────┘
                                     │  (C / Console)   │  load / unload / status
                                     └──────────────────┘
| Komponente | Sprache | Beschreibung |
|---|---|---|
| KernelFlirt.UI | C# / WPF | Debugger-Oberfläche (läuft auf dem Host) |
| KernelFlirt.sys | C / WDM | Kernel-Treiber — Speicher, Breakpoints, KdTrap-Inline-Hook |
| KfRelay.exe | C | TCP-Relay auf der VM, leitet IOCTLs über das Netzwerk weiter |
| KfLoader.exe | C | CLI zum Laden/Entladen des Treibers über SCM |
| KfConsole.exe | C# / .NET 9 | Konsolen-Debugger — WinDbg/x64dbg-artige REPL über denselben Treiber |
| KernelFlirt.SDK | C# / .NET 9 | Plugin-SDK — vollständige Debugger-API für Erweiterungen |
:: VM — load driver and start relay
KfLoader.exe load
KfRelay.exe

:: Host — launch the UI and connect
KernelFlirt.exe → Connect → VM IP
Debugging von Kernel-Treibern: Kernel Modules-Tab öffnen, eigenen Treiber finden, Haltepunkte auf beliebige Funktionen setzen — User-Mode und Kernel-Mode.
Sie brauchen die WPF-UI nicht? KfConsole.exe (in bin\Console\) ist eine REPL im WinDbg/x64dbg-Stil
über denselben Treiber und Relay.
kf> connect 10.100.102.6:31337
✓ connected (10.100.102.6:31337), driver v0x10000

kf*> open C:\Temp\target.exe
✓ created PID=8424 TID=10136 ImageBase=00007FF7`2EA10000 (x64)
symbols: 3/4 modules loaded

kf(8424:10136/x64/brk)> bp ntdll!NtCreateFile if rcx!=0
✓ bp [1] 00007FFF`BBF8E030  ntdll!NtCreateFile  if rcx!=0

kf(8424:10136/x64/brk)> g
*** BP at 00007FFF`BBF8E030  ntdll!NtCreateFile

kf(8424:10136/x64/brk)> u rip 5
►  00007FFF`BBF8E030  4c 8b d1  mov r10, rcx  ntdll!NtCreateFile
Highlights: x64- + WoW64-(x86)-Ziele, PDB-Symbolauflösung über den Microsoft Symbol Server,
Ausdrucksauswerter (rsp+8, [rsp], module!func), bedingte Breakpoints,
Step Into / Step Over / Step Out, Anti-Debug-Primitive, ANSI-farbige Ausgabe,
readline mit persistenter Historie.
Vollständige Befehlsreferenz: docs/cli.md
??-Platzhalter)RegisterFunction9 integrierte Themes (default-dark, x64dbg, monokai, ollydbg, ollydbg-light, ida-pro, dracula, long_night, sakura) mit Umschalten zur Laufzeit und über 100 anpassbaren Farbschlüsseln.
| Plugin | Beschreibung |
|---|---|
| Graph View | CFG im IDA-Stil mit Blockfärbung, Ein-/Ausklappen, Funktionsnavigation |
| Xrefs | Querverweise — alle Aufrufer/Referenzen zu einer beliebigen Adresse finden |
| FLIRT Signatures | Funktionserkennung anhand von Byte-Mustern (.pat + integrierte MSVC CRT) |
| Signature Detector | PEiD-kompatible Packer-/Compiler-Erkennung (4445 Signaturen) |
| PE Rebuilder | PE-Dumper mit IAT-Rekonstruktion (im Scylla-Stil) |
| String Decryptor | Automatisierte String-Entschlüsselung |
| VulnHunter | Scanner für gefährliche API-Nutzung |
| Plugin | Beschreibung |
|---|---|
| API Monitor | Echtzeit-API-Abfangung mit Parameter-Protokollierung |
| Network Monitor | Netzwerkverkehrserfassung (send/recv/connect) mit CSV-Export |
| Memory Scanner | Wertescan mit anschließender Filterung |
| Themida Unpacker | Automatisierter Themida/WinLicense-Unpacker |
| Plugin | Beschreibung |
|---|---|
| C# Scripting | Roslyn-REPL mit vollständiger Debugger-API, Syntaxhervorhebung, persistentem Zustand |
| AI Assistant | Reverse-Engineering-Assistent (OpenAI-kompatibel) mit über 65 Debugger-Tools |
| MCP Server | Model Context Protocol — KI-Clients (Claude Code, Cursor) mit dem Debugger verbinden |
| Session Manager | Sitzung speichern/laden (Breakpoints, Kommentare, Funktionsnamen) mit ASLR-Rebase |
| Bookmarks/Notes | Adresslesezeichen mit Anmerkungen, zwischen Sitzungen persistent |
| Anti-Debug Bypass | Automatisches Patching von PEB/DebugPort/ThreadHide/HeapFlags |
Alle Plugins nutzen ein gemeinsames SDK mit Zugriff auf Speicher, Breakpoints, Symbole, UI, Ereignisse, Ausführungssteuerung und pluginübergreifende Kommunikation.
| Taste | Aktion |
|---|---|
| F2 | Breakpoint umschalten |
| F4 | Bis zum Cursor ausführen |
| F5 / F9 | Fortsetzen / Ausführen |
| F7 | Step Into |
| F8 | Step Over |
| Strg+F9 | Step Out |
| F12 | Pausieren |
| Leertaste | Inline-Assembler |
| Strg+G | Zu Adresse springen |
| Strg+F | Binärsuche |
| F11 | Vollbild |
| Umschalt+F5 | Skript ausführen |
| Dokument | EN | RU |
|---|---|---|
| SDK & Plugin-Entwicklung | SDK-en.md | SDK-ru.md |
| C#-Scripting-Referenz | scripting-reference-en.md | scripting-reference-ru.md |
| CLI (KfConsole) | cli.md | — |
| Changelog | CHANGELOG.md |








