

AgentStalker
 gach0ng/agentstalker
End-to-End-Sicherheitsaudit-Framework für LLM-Agenten: statische AST- und Taint-Modellierung, Angriffssynthese, Docker-Sandbox-Replay und…
static-analysisvulnerability-scannersdynamic-analysis-sandboxing+7
gach0ng/agentstalkerEnd-to-End-Sicherheitsaudit-Framework für LLM-Agenten: statische AST- und Taint-Modellierung, Angriffssynthese, Docker-Sandbox-Replay und…
 hilmiazizi/oorecon
Terminal-UI für die Angriffsflächen-Erkundung: DNS-Recon, Subdomain-Enumeration, Port-Scanning, Reverse-IP, geleakte Login-URLs und…
 zentinelproxy/zentinel
A security-first reverse proxy built to guard the free web.
 dogucyber/ankosint
Python-basiertes OSINT-Tool, das öffentlich verfügbare Daten aus offenen Quellen sammelt und analysiert, um Threat Intelligence,…
 cognis-digital/c2detect
C2-Server-Fingerprinter — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 legit-labs/gh-legitify
GitHub-CLI-Erweiterung zum Ausführen von „legitify“
 m14r41/scan4secrets
Finde Anmeldedaten und Geheimnisse mit über 170 Regeln, die Quellcode, Web-URLs und CI/CD abdecken, verifiziere sie gegen Vendor-APIs und generiere…
 swastiksagar/wazuhlabproject
Praxisnahes Wazuh SIEM/XDR-Heimlabor mit OVA-Bereitstellung, Agent-Registrierung, Dateiintegritätsüberwachung, VirusTotal-Malware-Erkennung und MITRE…
 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.
 tegal1337/pocketpentester
Offline-first Android-Toolkit für offensive Sicherheit mit 21 Modulen für Recon, Port-Scanning, Subdomain-Enumeration, SQLi/XSS/JWT-Exploitation,…
 affolter-engineering/ldapin
CLI-Tool zur Durchführung grundlegender LDAP-Aufgaben für Sicherheitsbewertungen
 yslxotwod/wifisting
GTK4-Toolkit für drahtlose Sicherheit mit 57 eigenständigen Shell-Modulen für Wi-Fi-, Bluetooth-, RF-, Zigbee-, NFC- und routerbasierte Angriffe,…
 sk4r4b/ntdll-reconstruction
Eine Technik, die NTDLL-Unhooking und HellsGate-Gate-Varianten kombiniert
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 xv4l3x/hermit
Inspiziert, dekompiliert und patcht Hermes-Bytecode (HBC) aus React-Native-Apps strukturell, mit einer GDB-ähnlichen REPL, CFG, Decompiler und…
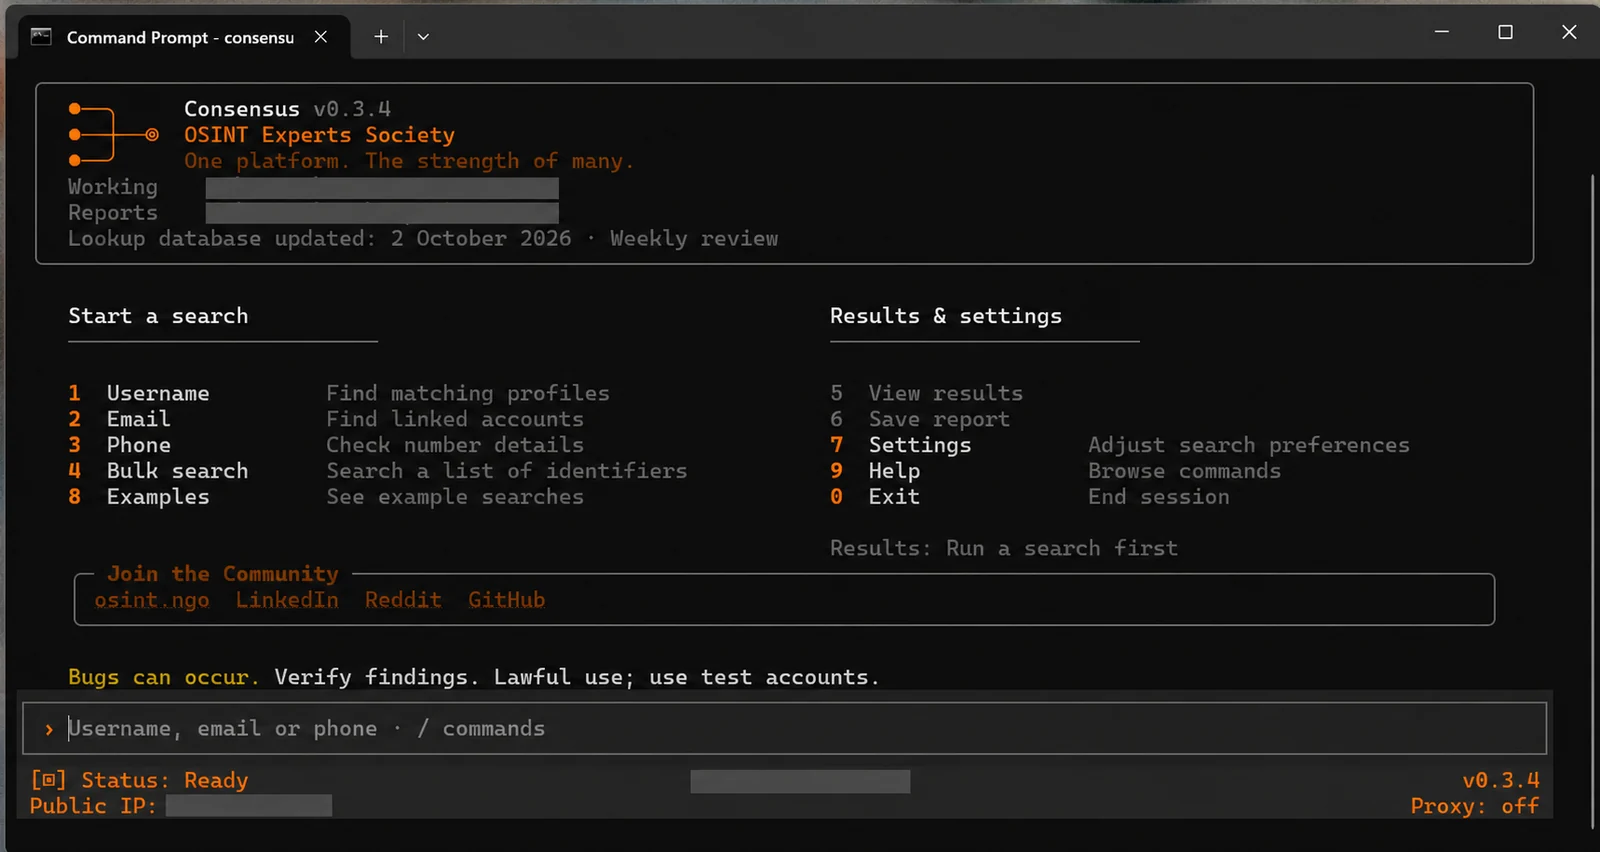 osint-experts-society/consensus-osint
🔎 Benutzername-, E-Mail- & Telefon-OSINT — über 9.700 Lookup-Prüfungen aus 19 Projekten, mit Profilanreicherung, Massensuchen, Evidenzdiagrammen und…
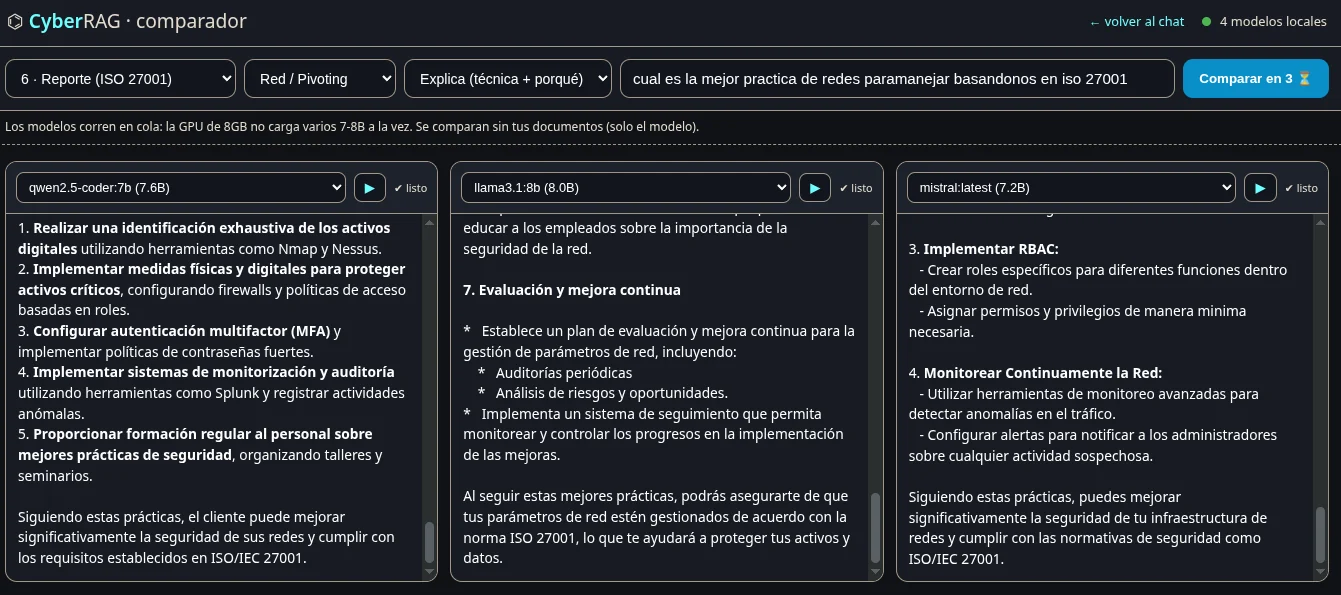
 rdelasierra-uy/rag-seguridad
CyberRAG — 100 % lokales RAG (Ollama) auf Cybersecurity-Notizen und -Büchern: hybride Suche, Antworten mit Zitaten, Pentest-Assistent nach Phasen und…
 dwexi/entropystrip
Algorithmischer PE-Deobfuskator, Shannon-Entropie-Radar und Incident-Triage-Engine