

secbox
 yv1ing/secbox
Durchführung von Cybersicherheitstests mit dem pi-Agenten in einer vorkonfigurierten Sandbox-Umgebung.
network-mappingvulnerability-analysismobile-app-pentesting+9
yv1ing/secboxDurchführung von Cybersicherheitstests mit dem pi-Agenten in einer vorkonfigurierten Sandbox-Umgebung.
 affolter-engineering/xssearch
Rust-basierter XSS-Scanner mit kontextabhängiger Payload-Auswahl, WAF-Erkennung und -Umgehung, Crawling, Blind-XSS-Callbacks und statischer…
 affolter-engineering/snmpen
SNMP-Enumerationstool, das SNMPv1/v2c-Hosts abfragt, um Systeminformationen, TCP-Verbindungen und Schreibzugriff für Penetrationstests und…
 affolter-engineering/mqattack
Rust-CLI für MQTT-Penetrationstests: Subscribe/Publish, Broker-Fingerprinting, ACL-Probing, Topic-Enumeration, Credential-Brute-Force und…
 joda32/adit
Active-Directory-Reconnaissance und schreibgeschütztes Sicherheitsaudit über ADWS (net.tcp/9389), in Go
 kr0no/bloodhound-shell
Eine interaktive Kommandozeilen-Shell für die BloodHound-API.

 roccoammon/active-directory-health-check
PowerShell GUI tool that runs 54 best-practice health and security checks against Active Directory, flagging Kerberoasting, DCSync, delegation and…
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
 ko0ler/homelab
GNS3 home lab documenting a segmented network with Cisco ASAv firewall, L3 core, DMZ, and an Active Directory domain for practicing networking,…
 ambitsecurity/jshound
Finde jede API-Anfrage, die eine Web-App stellt, anhand des von ihr ausgelieferten JavaScripts: Methode, URL, Body, Header und GraphQL-Operationen.…
 ripits-sec/couchpotato
Windows-Privilegieneskalations-Tool, das ETW und AMSI patcht und indirekte Syscalls verwendet, um SeImpersonatePrivilege auszunutzen und Dienstkonten…
 joda32/yowie
Findet die SaaS-Dienste, die ein Unternehmen abonniert hat, ausschließlich anhand von extern beobachtbaren Daten. Entwickelt für die Entdeckung von…
 nawaralseelawi/pvbrf-id
Simulationscode und Ergebnisse für ein privates, verifizierbares, byzantinisch-robustes föderiertes Eindringlingserkennungsprotokoll unter Verwendung…
 cosmosyi/autocontrol-arena
Automatisiertes Framework für die Sicherheitsbewertung von Frontier-KI, das ausführbare, druckreiche Testumgebungen synthetisiert, um latente Risiken…
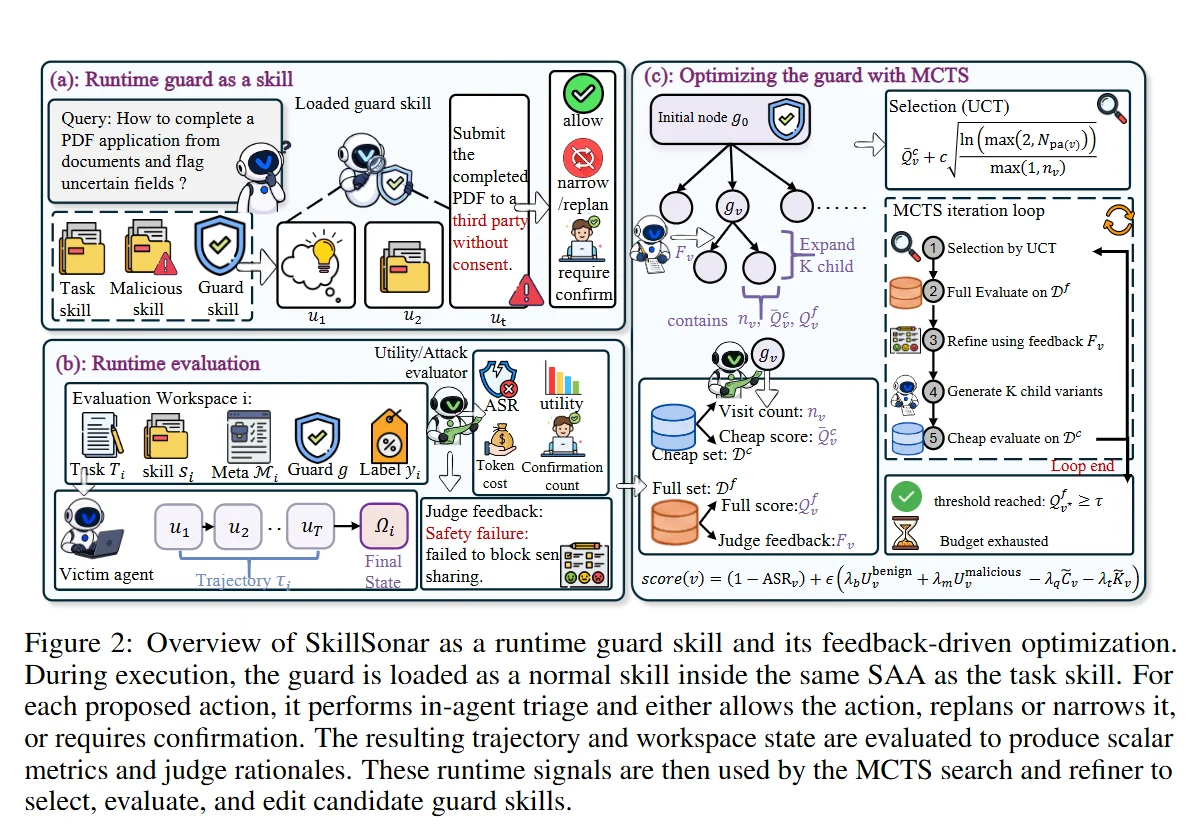 yxf203/defense-as-skill
Runtime-Guard-Skill, das bösartige, durch Skills ausgelöste Angriffe in skill-erweiterten Agenten erkennt und blockiert, mit einer MCTS-Schleife, die…
 yukibtc/redknife
Ein Schweizer Taschenmesser für offensive Sicherheit.
 bittersecurity/decepticon
Autonomer LLM-Red-Team-Agent, der vollständige Angriffsketten plant und ausführt – Recon, Exploitation, Privilegieneskalation, laterale Bewegung und…
 perplexityai/numbat
Einblick in die Aktivitäten von KI-Agenten auf Endpunkten, mit geräteinterner Erkennung, optionaler Blockierung vor der Aktion und forensischer…