yslxotwod/wifisting
GTK4-Toolkit für drahtlose Sicherheit mit 57 eigenständigen Shell-Modulen für Wi-Fi-, Bluetooth-, RF-, Zigbee-, NFC- und routerbasierte Angriffe, plus MITM, Recon, Capture-Analyse und Killchain-Automatisierung.

Ein GTK4-Toolkit für drahtlose Sicherheit unter Linux. 57 Module, die Wi-Fi, Bluetooth, RF, router-seitige und netzwerkseitige MITM-Arbeit hinter einer einzigen Oberfläche abdecken.
Jedes Modul ist ein eigenständiges Shell-Skript. Die GUI ist eine Ansicht über diese Skripte, kein Container — nichts ist hinter der Oberfläche eingeschlossen.

Frühe Entwicklung. Gründlich getestet auf einer Maschine mit einem Adapter. Der Abschnitt Was tatsächlich funktioniert ist ehrlich darüber, was das bedeutet, und es lohnt sich, ihn zu lesen, bevor du einen Bug meldest.
sudo bash wifisting.sh gibt dir ein nummeriertes Menü, gruppiert nach
Kategorie. bash wifisting.sh --list gibt die Modulverfügbarkeit aus, ohne
Root zu benötigen.Eine native GUI. wifisting-gui baut auf GTK4 + VTE auf und steuert
dieselben Shell-Module über ein striktes TSV-Protokoll. Etwa 15.000 Zeilen
C, keine Laufzeitabhängigkeit schwerer als GTK und VTE.
Eine Modulsammlung. Mehr als 50 Shell-Skripte, jedes eigenständig,
jedes findet sein Projektverzeichnis selbst (funktioniert unter pkexec, wo
HOME gleich /root ist), jedes mit einem --selftest-Verb, das offline läuft
und keine Hardware anfasst.
Die GUI und die CLI sind keine Alternativen — sie teilen sich den Zustand unter
/tmp/wifisting/. Wähle ein Ziel im Recon-Tab der GUI aus, und die CLI sieht
es. Starte einen Scan aus der CLI, und die Status-Pills der GUI aktualisieren sich.
Die meisten Wireless-Tools sind tief in einer einzigen Sparte. aircrack-ng ist Wi-Fi. bettercap
ist Netzwerk-MITM. BlueZ-Tooling ist Bluetooth. Eine Prüfung bedeutet fünf Tools,
fünf Konfigurationsformate und keine gemeinsame Sicht auf das Ziel.
wifisting ist bewusst breit aufgestellt — über Schichten und Protokolle hinweg, an einem Ort. Es umhüllt außerdem Responder, mitm6, ntlmrelayx, mdk4 und hcxdumptool, statt sie neu zu implementieren, damit die Spezialwerkzeuge darunter bleiben, wo sie hingehören.
Das andere, was es anders macht: Die meisten Tools sagen dir, dass sie funktioniert haben. Dieses
hier ist darauf ausgelegt, dir zu sagen, wenn sie es nicht getan haben. Ein Modul, das OK meldet, während das
Ziel unberührt ist, ist schlimmer als eines, das laut scheitert, deshalb gibt es ein
--selftest pro Modul, und die hardwareabhängigen sagen, was fehlt, statt
ein leeres Ergebnis zurückzugeben.
Jamming auf Frame-Ebene. Kein Deauth-Flood — tatsächliches reaktives Jamming, Carrier-Sense-Manipulation und FCS-Korruption, angetrieben über einen modifizierten Atheros-Treiber. Dafür musste modwifi auf Kernel 7.0 portiert werden, weshalb es fast niemand ausliefert. Du kannst die Beacons eines Access Points jammen und den Rest des Kanals in Ruhe lassen.
SSID-Overflow mit echter IE-Längen-Kontrolle. Beacons, deren SSID das 32-Byte-Limit überschreitet und Injection-Payloads in denselben Bytes trägt. Die veröffentlichten ESP32-Tools können das nicht — WiFi.softAP() schneidet bei 32 ab, deshalb führen sie es alle als zukünftige Arbeit auf. Den Frame von Hand zu bauen bedeutet, dass das Längenbyte unabhängig vom Inhalt ist, was genau der Fall ist, auf den es ankommt.
Router-Advertisement-Poisoning. mitm6 macht DHCPv6 und überspringt bewusst Router Advertisements, sodass ein Netzwerk ohne aktives DHCPv6 davon unberührt bleibt. Dieses Tool macht RA/SLAAC: ein einziges gefälschtes Paket konfiguriert die Standardroute und den Resolver jedes Hosts neu.
Umgehung der Client-Isolation. Gateway-Bouncing, Port Stealing, Broadcast Reflection sowie ein Inter-NIC-Relay, um die Umgehung offen zu halten. Aus der AirSnitch-Arbeit (NDSS'26).
USB-Ethernet-MITM. RNDIS-basiert, im PoisonTap-Stil, über einen USB-Port.
Router-Wiederherstellung und Konsole. Recovery-Mode-TFTP, UART/U-Boot-Anleitung, Offline-Parsing von Flash-Images. Ungewöhnlich für ein WLAN-Tool.
Multi-Node-Erfassung. Steuere eine Flotte von Remote-Knoten — Pi, VM, Laptop — und korreliere, was sie sehen.
Das, was meiner Meinung nach am wichtigsten ist: Es ist so gebaut, dass es dir sagt, wenn es fehlgeschlagen ist. Jedes Modul hat einen --selftest. Hardware-abhängige Module benennen die fehlende Hardware, anstatt ein leeres Ergebnis zurückzugeben. Ein Modul, das OK meldet, während das Ziel unberührt bleibt, ist schlimmer als eines, das laut scheitert, und genau diese Fehlerklasse jage ich.
| Modul | Beschreibung |
|---|---|
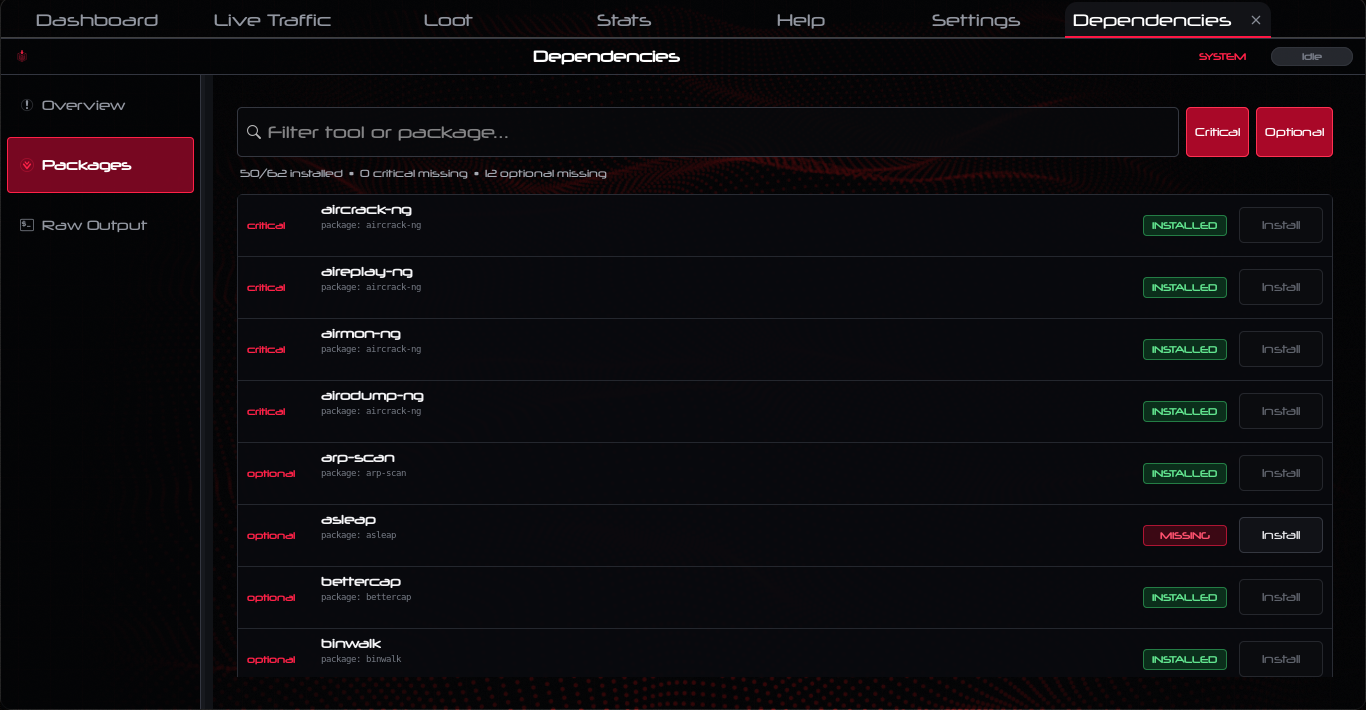
00_deps | Installierte Tools prüfen und fehlende Pakete installieren |
01_iface | Drahtlose Schnittstellen erkennen und Monitor-Modus steuern |
| Modul | Beschreibung |
|---|---|
02_recon | Live-Scan, Zielauswahl, CSV-Parsing |
03_attack | Deauth, WPA/WPA2-Handshake-Erfassung und PMKID |
04_eviltwin | Rogue AP mit Captive Portal und Zugangsdaten-Erfassung |
08_pmkid_offline | Offline-PMKID-Extraktion und Hashcat-Konvertierung |
09_wardrive | GPS-markiertes Scannen zur Abdeckungskartierung |
10_rogue_dhcp | Bösartiger DHCP-Server zur Abfangung |
11_krack_kr00k | KRACK- und Kr00k-Schlüsselneuinstallation |
17_wps_attack | Pixie Dust und WPS-PIN |
20_karma | Jede Probe-Anfrage beantworten, um Clients zu ködern |
21_beacon_flood | Beacon- und Auth-Floods, WIDS-Verwirrung, Michael-Gegenmaßnahmen |
22_wifi_direct | P2P-Geräte, Dienste und Group-Owner-Aushandlung |
23_captive_portal_builder | Captive-Portal-HTML aus Vorlagen rendern |
34_pmf_bypass | 802.11w Management Frame Protection-Status pro AP |
35_wifi6_attacks | HE-Elemente, BSS-Colour-Kollisionen, TWT, Spatial Reuse |
47_wpa3_attack | Transition-Downgrade, Dragonblood, SAE-Erfassung und Wörterbuch |
48_wep_attack | Fake Auth, ARP-Replay, ChopChop, Fragmentierung, Schlüsselwiederherstellung |
53_jamming | Frame-Level-Jamming über den modwifi-Treiber |
54_client_isolation | Gateway-Bounce, Port Stealing, Broadcast Reflection, Inter-NIC-Relay |
55_ssid_overflow | Übergroße SSID jenseits des 32-Byte-Limits, mit Injection in denselben Bytes |
| Modul | Beschreibung |
|---|---|
07_arp | ARP-Spoofing und MITM-Erfassung |
13_802.1x_relay | RADIUS-Relay für 802.1X |
32_resolver_poison | LLMNR/NBT-NS/mDNS-Poisoning, NTLM-Relay, mitm6, Router Advertisement |
49_usb_mitm | USB-Ethernet-MITM über RNDIS |
50_router_lan | TR-064, HNAP, UPnP/SSDP, SNMP, DNS-Rebinding, CSRF |
51_router_web | Diagnostic-Page-Injection, rom-0-Offenlegung, Standard-Zugangsdaten |
52_router_console | Recovery-Mode-TFTP, UART/U-Boot-Anleitung, Offline-Flash-Parsing |