


Terminal-UI für die Angriffsflächen-Erkundung: DNS-Recon, Subdomain-Enumeration, Port-Scanning, Reverse-IP, geleakte Login-URLs und JavaScript-Secret-Mining.
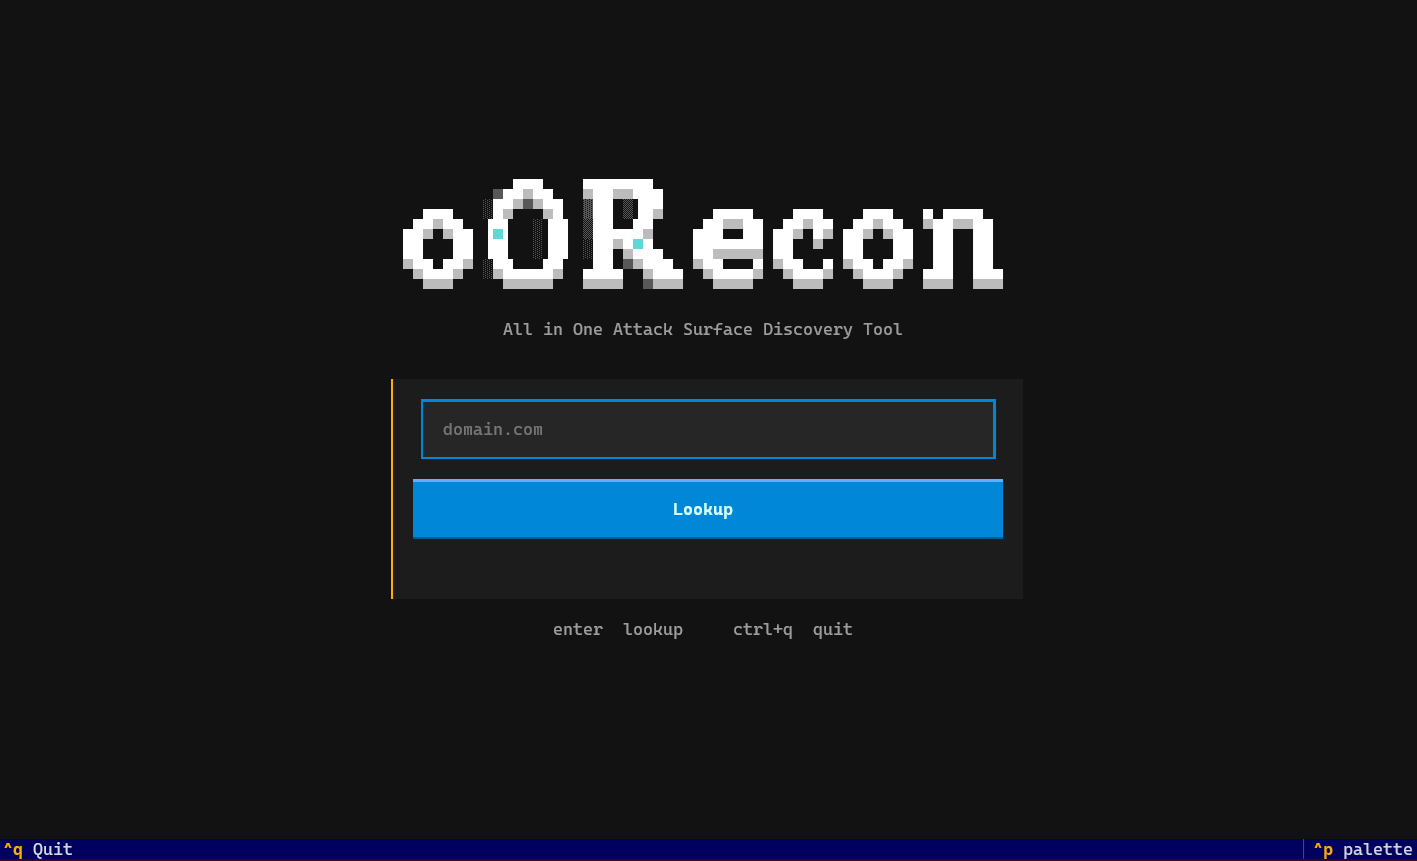
oORecon ist eine quelloffene Python-Terminal-UI für Web-Reconnaissance und Attack-Surface-Discovery. Sie hilft Bug-Bounty-Huntern, Penetrationstestern und OSINT-Forschern, eine Domain schnell zu kartieren: DNS-Recon, Subdomain-Enumeration, Port-Scanning, Reverse-IP-Lookup, geleakte Login-URLs sowie pro Host Sitemap, Directory-Brute-Force und JavaScript-Endpoint-/Secret-Mining.
Wenn du eine All-in-One-Recon-TUI suchst, statt viele CLIs aneinanderzureihen, führt oORecon die wichtigsten Checks nacheinander aus, nachdem du eine Apex-Domain eingegeben hast.
Das ist KI-Slop. Jede Zeile wurde von einer KI generiert, und nichts davon wurde von Hand getippt — dafür war keine Zeit. Behandle den Code als Maschinenausgabe und verwende ihn trotzdem.
oORecon ist eine Textual-basierte TUI, die eine einzelne Domain in ein Live-Recon-Dashboard verwandelt. Beim Lookup:
Öffne einen beliebigen Live-Host, um mit Content-Discovery (Sitemaps, Verzeichnisse) und JavaScript-Analyse (Endpunkte, URLs und wahrscheinliche Secrets mit Nachbarkontext) fortzufahren.
Die Domain-Eingabe wird automatisch normalisiert: https://, Pfade, Ports und führendes www. werden entfernt, sodass du immer mit der Apex-Domain arbeitest.
| Modul | Was es tut |
|---|---|
| DNS-Recon | Löst A, AAAA, NS, MX, SOA und verwandte DNS-Einträge auf |
| Subdomain-Finder | Certificate-Transparency-Namen + HTTPS-Alive-Check (Chrome-TLS-Impersonation) |
| Port-Scanner | Großer Port-Bereich gegen die Ziel-Domain |
| Reverse-IP-Lookup | Shared-Host-Discovery aus DNS A / AAAA |
| Geleakte Login-URL | Login-/Credential-URLs im Stealer-Log-Stil (nur lesend) |
Zeigt die DNS-Oberfläche der nachgeschlagenen Domain in einem Board, sodass du exponierte IPs und Mail-/Name-Infrastruktur siehst, bevor du weiter scannst.
Holt Zertifikatsnamen für die Apex und prüft dann jeden Host über HTTPS. Filtere nach Statusklasse (2xx / 3xx / 4xx / 5xx / down) oder nach Host-Präfix (mixrank.com matcht nur Hosts, die mit dieser Zeichenkette beginnen).
Führt einen breiten Port-Durchlauf auf der von dir eingegebenen Domain aus (nicht auf jeder Subdomain) und listet offene Ports mit Service-/Banner-Details auf.
Nimmt nur die Apex-DNS-A- und AAAA-Adressen und sucht zugehörige Zertifikats-Hostnamen, prüft dann jeden über HTTPS auf Status und Cloudflare. Fächert nicht auf jede Subdomain-IP aus.
Listet geleakte login-bezogene URLs auf, die mit der Domain verknüpft sind. Die Tabelle ist nur lesend (kein Click-Through).
| Tool | Was es tut |
|---|---|
| Sitemap-Crawler | robots.txt + XML-Sitemaps (.xml / .xml.gz) |
| Directory-Brute-Force | Content-Discovery mit einer Wordlist im SecLists-Stil |
| JS-Miner | Endpunkte und URLs aus JavaScript; secret-artige Funde mit Match + Nachbarkontext |
Entdeckt Sitemap-Endpunkte aus robots und gängigen Pfaden und folgt dann verschachtelten Sitemap-Indizes. Nur bestätigte XML-Sitemap-URLs werden angezeigt.
Bruteforct gängige Pfade gegen den Host. Nützlich für Admin-Panels, Backups und vergessene Endpunkte.
Ruft Seitenskripte ab, extrahiert URLs/Endpunkte und durchsucht Skript-Bodies nach wahrscheinlichen API-Keys und Secrets. script / endpoint / url-Zeilen sind nur Listen; andere Arten öffnen ein Detailfenster mit dem Match und den umgebenden Zeichen.
pip install -r requirements.txt
python main.py
Übergib eine Domain auf der CLI:
python main.py example.com
Erfordert: Python 3.10+
Steuerung: Ctrl+Q beenden · Esc zurück · Enter Host / Secret-Detail öffnen · / Subdomains filtern
