KI-gestütztes modulares Active-Directory-Red-Team-Framework für autorisierte Penetrationstests, AD-Enumeration, Angriffspfadanalyse, Kerberos/ADCS-Workflows, Reporting, Operator-Automatisierung und MCP-Server-Integration.
v5.0 «AdStrike»KI-gestütztes professionelles Active-Directory-Angriffsframework



Nur zur autorisierten Verwendung. Führen Sie dieses Tool nicht gegen Systeme aus, ohne dass eine ausdrückliche schriftliche Genehmigung vorliegt.
Release-Status: Beta-/Forschungs-Build. Menü- und Import-Health-Checks bestehen; einzelne Module hängen weiterhin vom Zielzustand, Anmeldeinformationen, Netzwerkerreichbarkeit und installierten Drittanbieter-Tools ab.
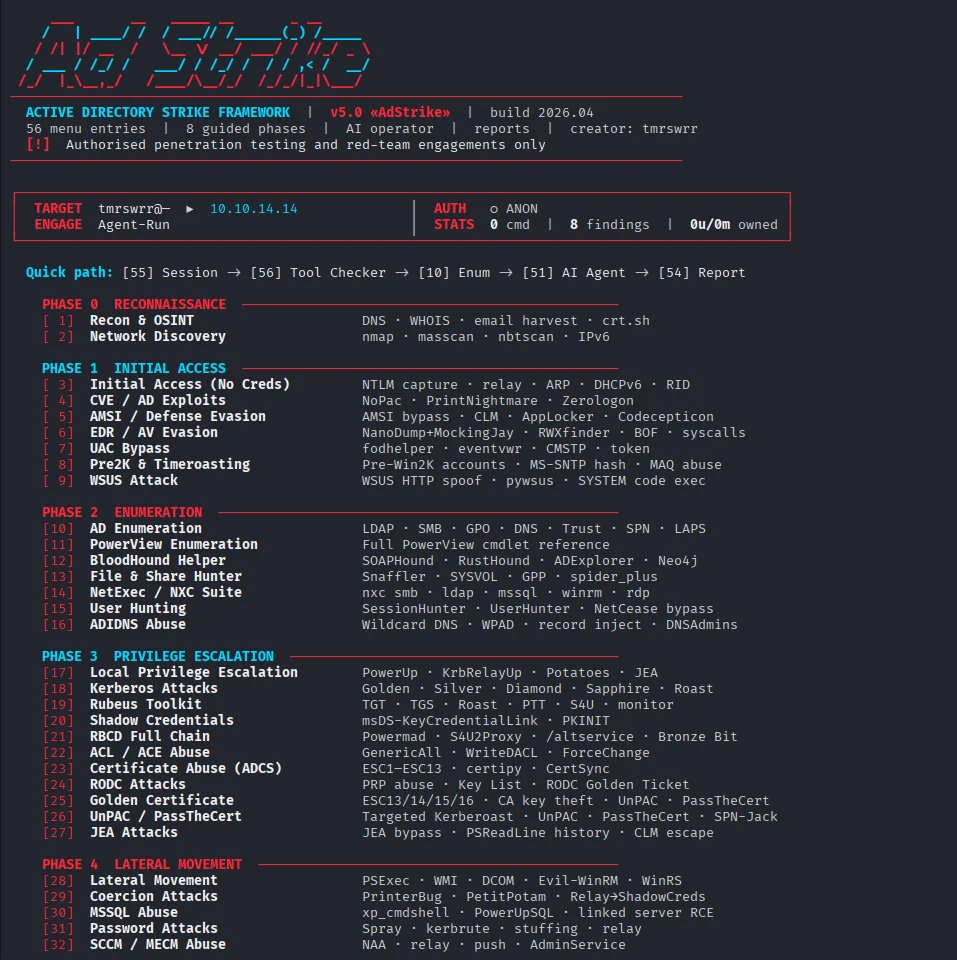
AdStrike ist ein modulares, terminalbasiertes Active-Directory-Angriffsframework. Es hilft Operatoren, sich durch Discovery, Enumeration, Exploitation, Credential Access, Lateral Movement, Persistence und Reporting zu bewegen, während der Sitzungszustand an einem Ort gehalten wird.
Das Framework speichert Zieldetails, Anmeldeinformationen, Kerberos-Zustand, Findings, ausgeführte Befehle und Ausgabepfade in einer gemeinsamen Sitzung. Module können diesen Kontext wiederverwenden, anstatt den Operator zu zwingen, dieselben Daten wiederholt einzugeben.
🔑 Kein API-Schlüssel erforderlich. AdStrike liefert jetzt einen MCP-Server, der alle 53 Tools (52 Angriffsmodule +
set_engagement) über das Model Context Protocol bereitstellt. Binden Sie ihn in einen MCP-Host ein, den Sie bereits verwenden — Claude Code, Cursor, Claude Desktop — und das LLM dieses Hosts steuert das gesamte Engagement mit seinem eigenen Abonnement. Kein Ollama, keinANTHROPIC_API_KEY, kein lokales Modell zum Herunterladen. Siehe MCP-Server (kein API-Schlüssel) unten und docs/mcp.md.
Kernfunktionen:
| AD-Enumeration | BloodHound-Helfer |
|---|---|
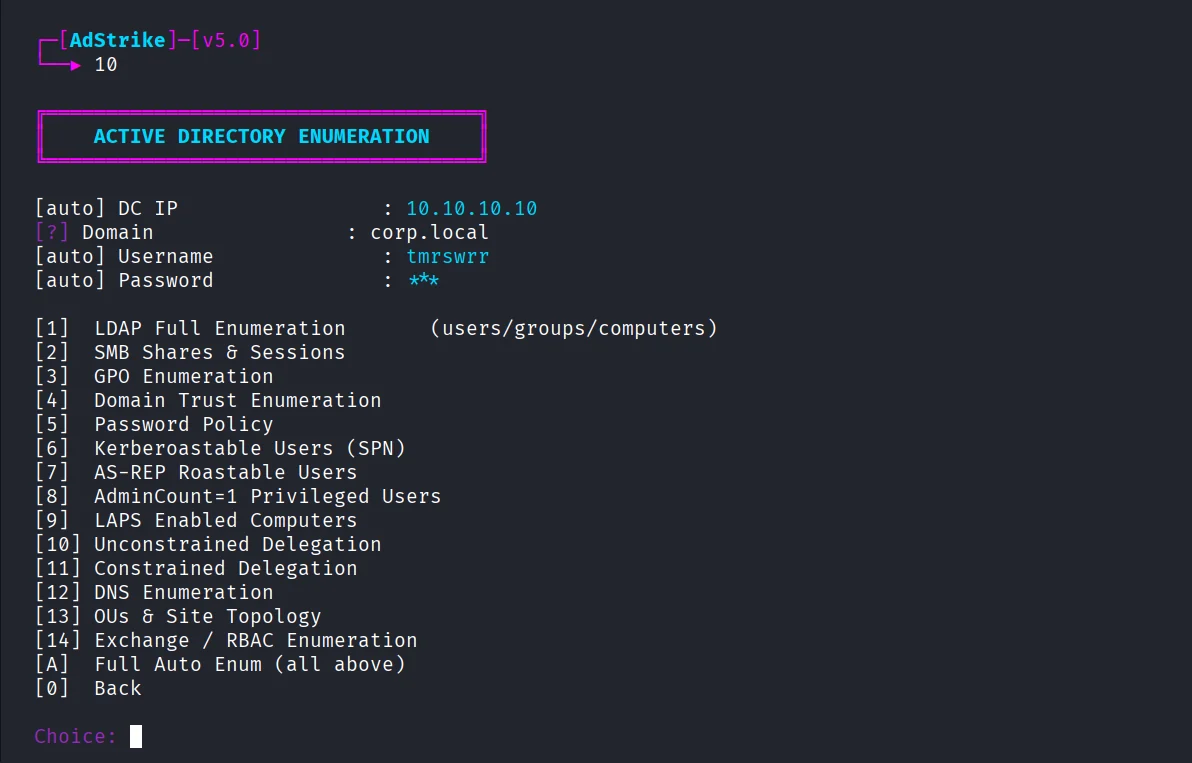 | 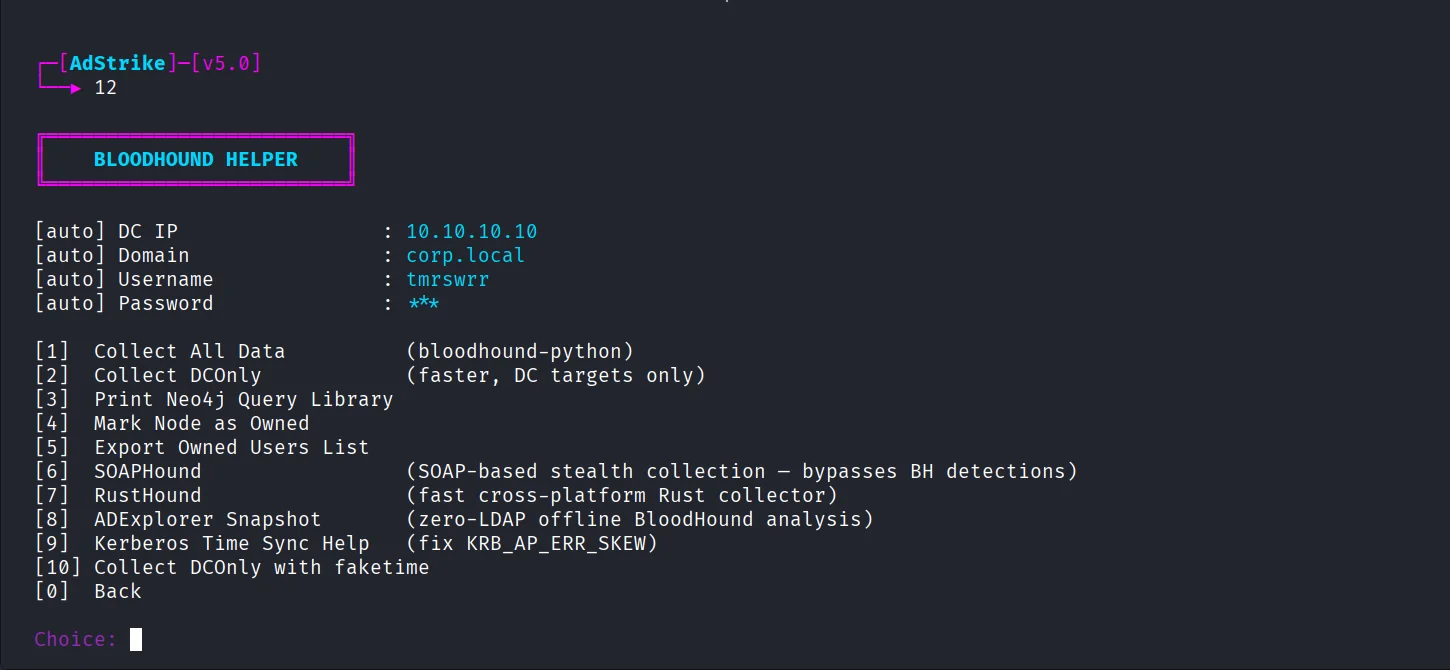 |
| AdStrike Agent | Smart Analyst |
|---|---|
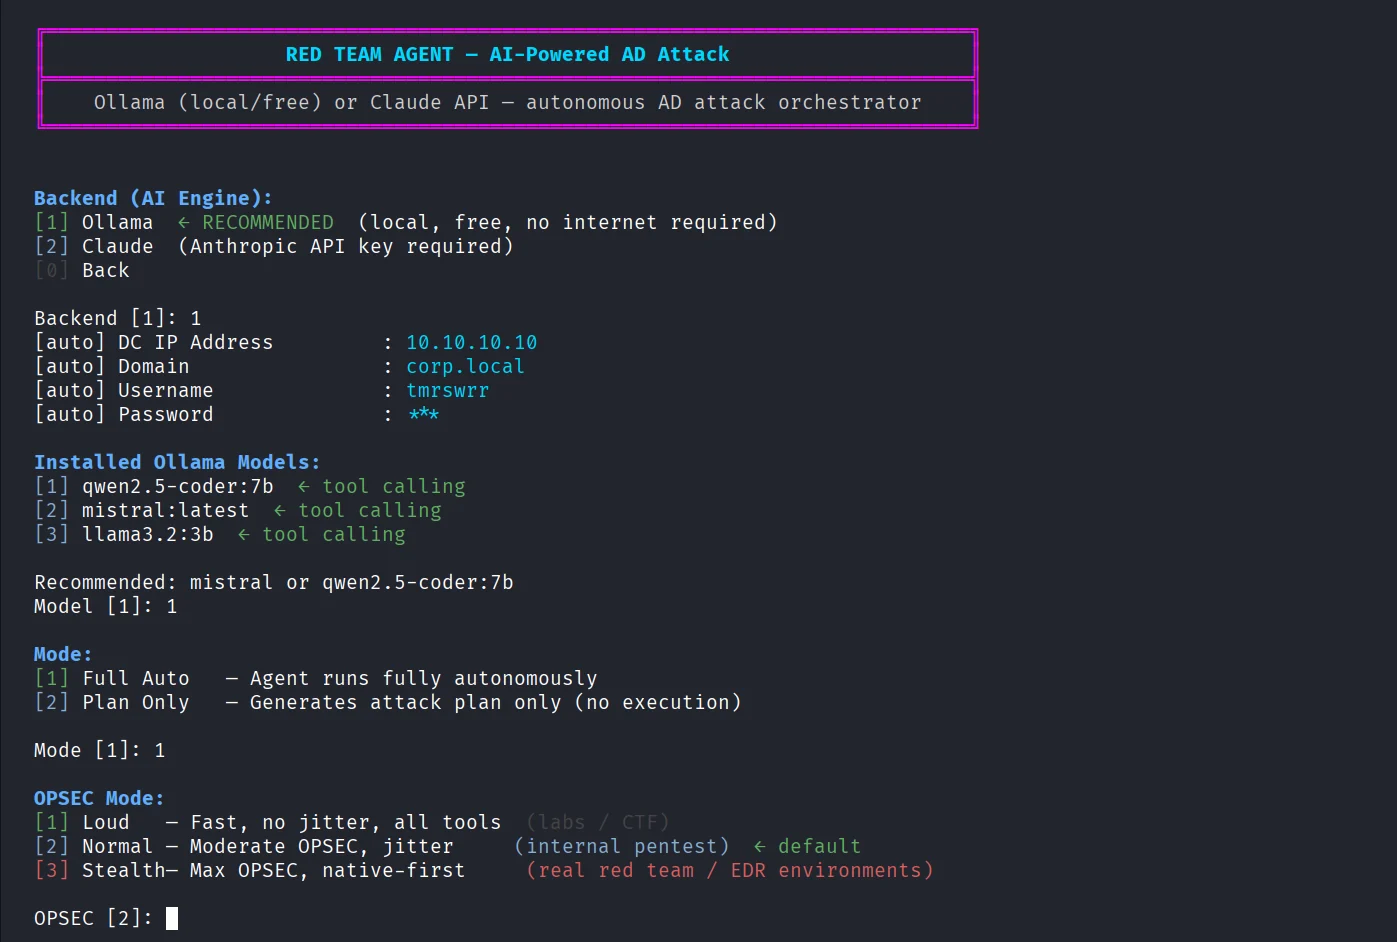 | 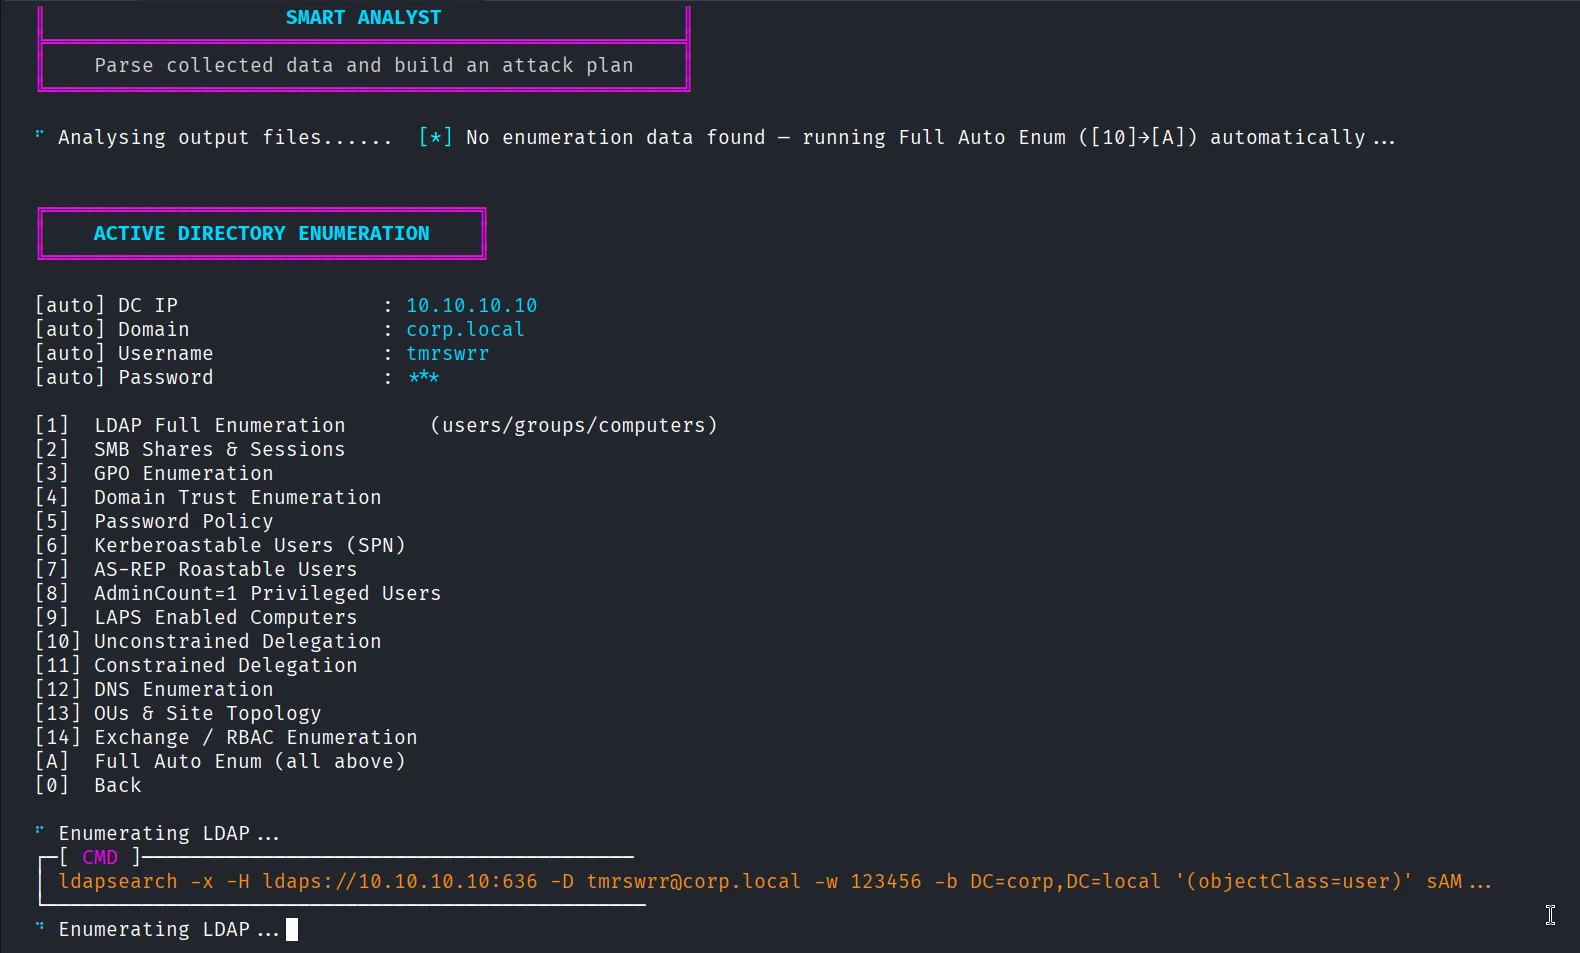 |
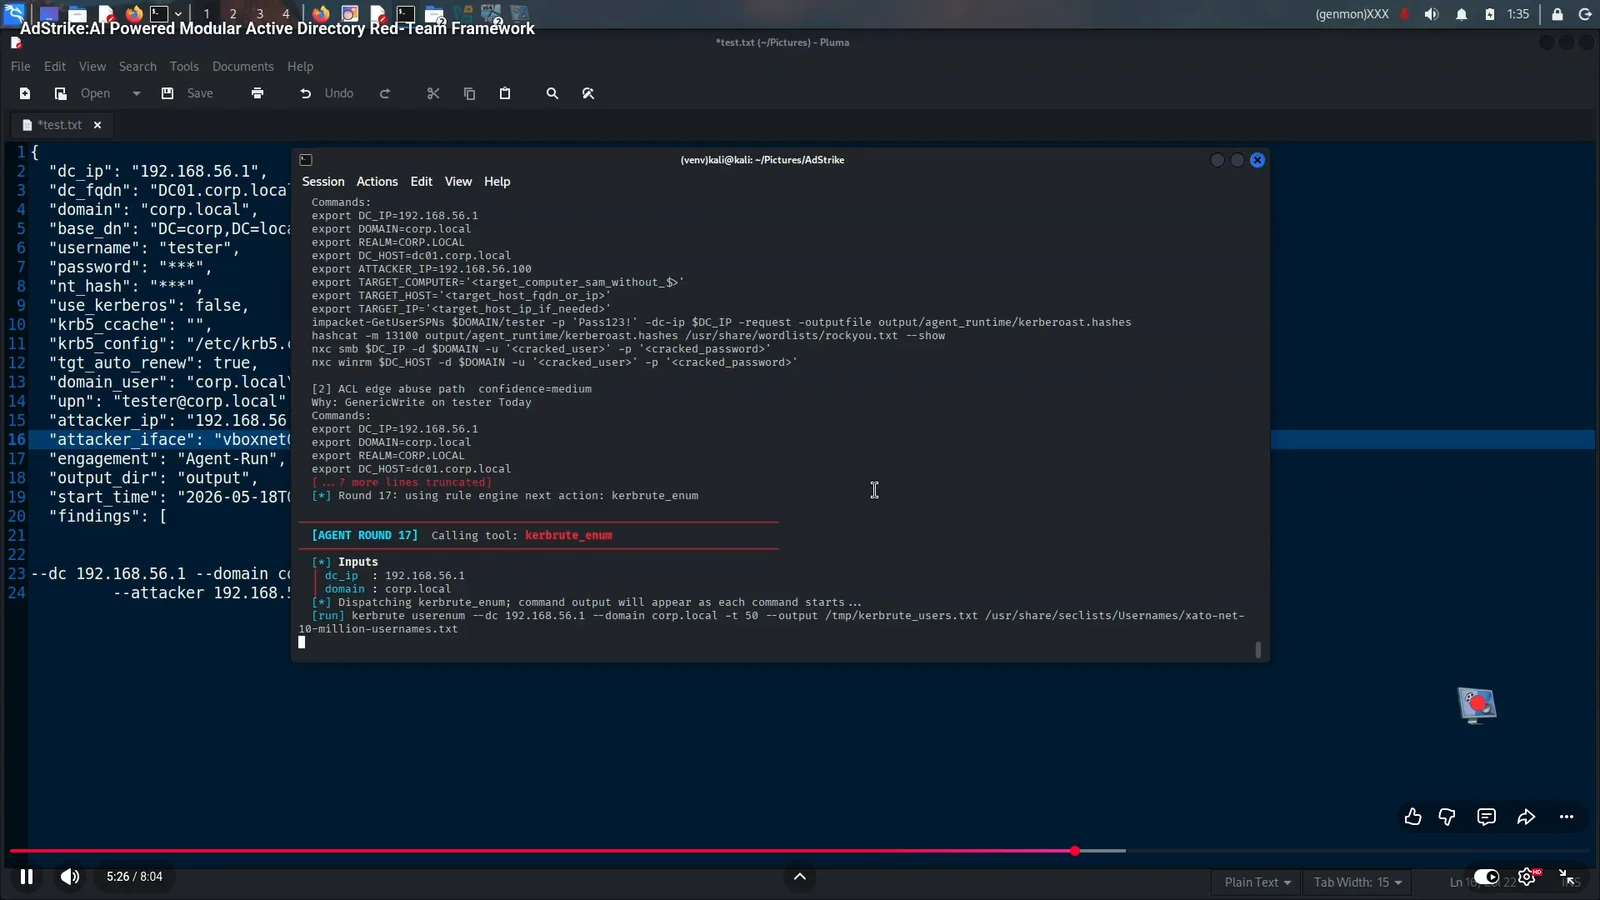
git clone https://github.com/capture0x/AdStrike.git
cd AdStrike
chmod +x install.sh run.sh
bash install.sh
source venv/bin/activate
bash run.sh
OR
git clone https://github.com/capture0x/AdStrike.git && cd AdStrike && chmod +x install.sh run.sh && bash install.sh && source venv/bin/activate && bash run.sh
Führen Sie install.sh oder run.sh nicht mit sudo aus. Das Installationsprogramm erstellt repo-lokale Dateien wie adrt_venv/, .env und output/; bei Ausführung als root können diese Dateien root-eigen bleiben.
Wenn Sie es bereits mit sudo ausgeführt haben, korrigieren Sie die Eigentümerschaft einmalig:
sudo chown -R "$(id -un):$(id -gn)" .
| Element | Anforderung |
|---|---|
| Betriebssystem | Kali Linux 2024+ oder Parrot OS empfohlen |
| Python | 3.10 oder höher |
| Berechtigungen | Normaler Benutzer für das Framework; root nur für Tools, die Paketmitschnitt oder privilegierte Netzwerkaktionen erfordern |
| Netzwerk | Erreichbarkeit der in-scope AD-Dienste, üblicherweise 88, 389, 443, 445, 636, 5985 |
Wichtige externe Tools:
impacket-scripts    nxc / netexec       bloodhound-python    certipy-ad
evil-winrm          kerbrute            responder            ldap-utils
hashcat             john                nmap / masscan       krb5-user
dnstool.py          dig                 ldapsearch
Die meisten Abhängigkeiten werden von install.sh installiert. Einige optionale Tools werden, wenn möglich, von scripts/repair_tools.sh installiert oder repariert.
Der Installer kopiert .env.example nach .env. Bearbeite .env vor einem Engagement:
DC_IP=10.10.10.10
DC_FQDN=dc1.corp.local
DOMAIN=corp.local
BASE_DN=DC=corp,DC=local
USERNAME=user
PASSWORD=
NT_HASH=
USE_KERBEROS=false
KRB5_CCACHE=
ATTACKER_IP=10.10.14.5
ATTACKER_IFACE=tun0
ENGAGEMENT_NAME=Corp-Internal-2026
ADSTRIKE_SHOW_SECRETS=false
Diese Werte können auch interaktiv über den Session Manager eingegeben werden. Die Session überträgt sie automatisch über die Module hinweg.
Committen Sie niemals echte Engagement-Daten. Halten Sie .env, output/, Ticket-Dateien, Hashes, Dumps, Berichte und erbeutete Loot privat und redigiert.
Nützliche Umgebungs-Flags:




