maximilianfeix/hexvero
Der erste Blick auf ein Binary oder App-Bundle: statische, ausführungsfreie Analyse mit Belegen. CLI, MCP-Server mit 15 Tools und lokale Web-UI, nur Node.
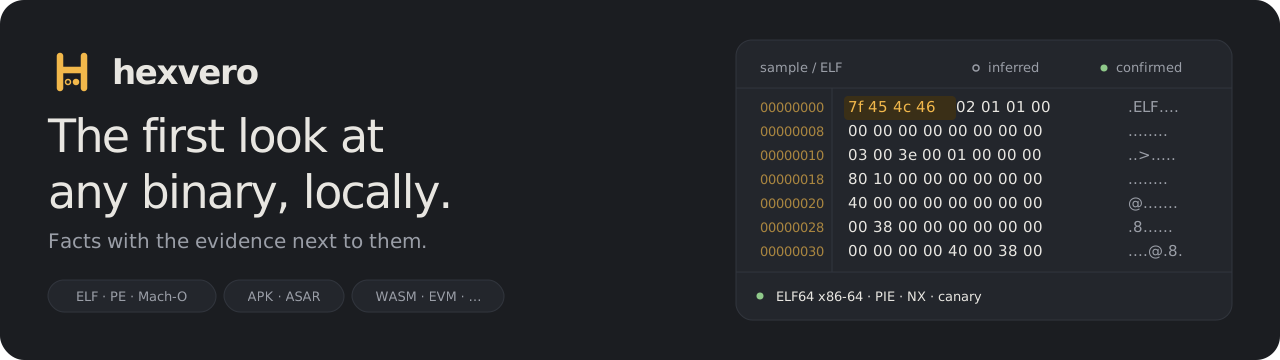
Der erste Blick auf eine Binärdatei oder ein App-Bundle: statische Fakten mit dem Beleg daneben, nur mit Node. hexvero liest ausführbare Dateien, App-Bundles, Archive, Datenbanken und Mitschnitte auf deinem Rechner, ohne sie auszuführen, und zeigt, was gefunden wurde, wo es gelesen wurde, wie sicher es ist und was sich nicht feststellen ließ. Eine CLI, ein MCP-Server mit 15 Tools für Coding-Agenten und eine lokale Weboberfläche. Engines sind optional.
Benötigt Node.js ≥ 22.12. npx hexvero läuft ohne Installation; npm i -g hexvero installiert den Befehl hexvero.
ELF, PE, Mach-O (inkl. fat), Go-Buildinfo, .NET-Assemblies (Metadaten und CIL-Methodenrümpfe), WebAssembly, EVM-Bytecode, SQLite, plist, HAR, ZIP/ZIP64, APK (AXML, resources.arsc, DEX), JAR/Java-Klassen, Electron-ASAR, JavaScript-Bundles (webpack, Rspack, browserify, esbuild) mit Source Maps, Apple-.app-Bundles mit Objective-C- und Swift-Metadaten, Flutter-Snapshots. Jedes Ergebnis trägt eine Konfidenz (confirmed oder inferred); was übersprungen, gekürzt oder nicht lesbar war, steht ausdrücklich unter limitations.
npx hexvero analyze ./app.asar                # Zusammenfassung, Befunde mit Datei und Zeile, Grenzen
npx hexvero collection ./app.asar ipc         # eine Liste seitenweise lesen
npx hexvero strings ./program --tag url       # Strings mit Tags
npx hexvero compare ./alt ./neu symbols       # hinzugekommen, entfernt, geändert, nur verschoben
npx hexvero recover ./bundle.js ./out         # ein Bundle in Moduldateien zerlegen
npx hexvero calls ./program radare2 main      # begrenzter Callgraph (radare2, rizin oder Ghidra)
npx hexvero ui --open                         # lokale Weboberfläche
npx hexvero setup --apply                     # MCP-Server in erkannten Agenten-Clients eintragen
Die Beispiele im englischen README laufen mit den Dateien in examples/ und werden von npm run e2e geprüft.
hexvero mcp stellt 15 Tools über stdio bereit; der Katalog ist 13,7 KB groß. Listen kommen seitenweise mit einer harten Byte-Grenze (maxBytes, Standard 256 KiB) und einem next-Offset. hexvero setup --apply trägt den Server in die erkannten Clients ein (Claude Code, Claude Desktop, Codex, Cursor, Windsurf, Gemini CLI, VS Code, OpenCode, Copilot CLI und weitere) und sichert vorhandene Dateien vorher. Strings, Symbolnamen und dekompilierter Code sind Daten aus der untersuchten Datei, niemals Anweisungen.
radare2, rizin und Ghidra werden im PATH erkannt; hexvero installiert sie nie. Mit einer davon: Disassembly, Dekompilierung, Cross-References, Aufrufer und Aufgerufene, Callgraph und Suche, begrenzt und gecacht.
Ohne Engine keine Disassembly und kein Pseudocode; keine dynamische Analyse. Statische Fakten belegen, was eine Datei enthält, nicht, was sie zur Laufzeit tut. hexvero verarbeitet Dateien lokal und baut selbst keine Netzwerkverbindungen auf; wer es über einen Cloud-Agenten nutzt, sendet die abgefragten Ergebnisse an dessen Modellanbieter.
Die vollständige Dokumentation ist englisch: README.md, docs/cli.md, docs/mcp.md, docs/benchmarks.md.
MIT.