
frameless-bitb
Ein neuer Ansatz für Browser In The Browser (BITB) ohne die Verwendung von Iframes, der die Umgehung traditioneller Framebuster ermöglicht, die von…

Ein neuer Ansatz für Browser In The Browser (BITB) ohne die Verwendung von Iframes, der die Umgehung traditioneller Framebuster ermöglicht, die von…

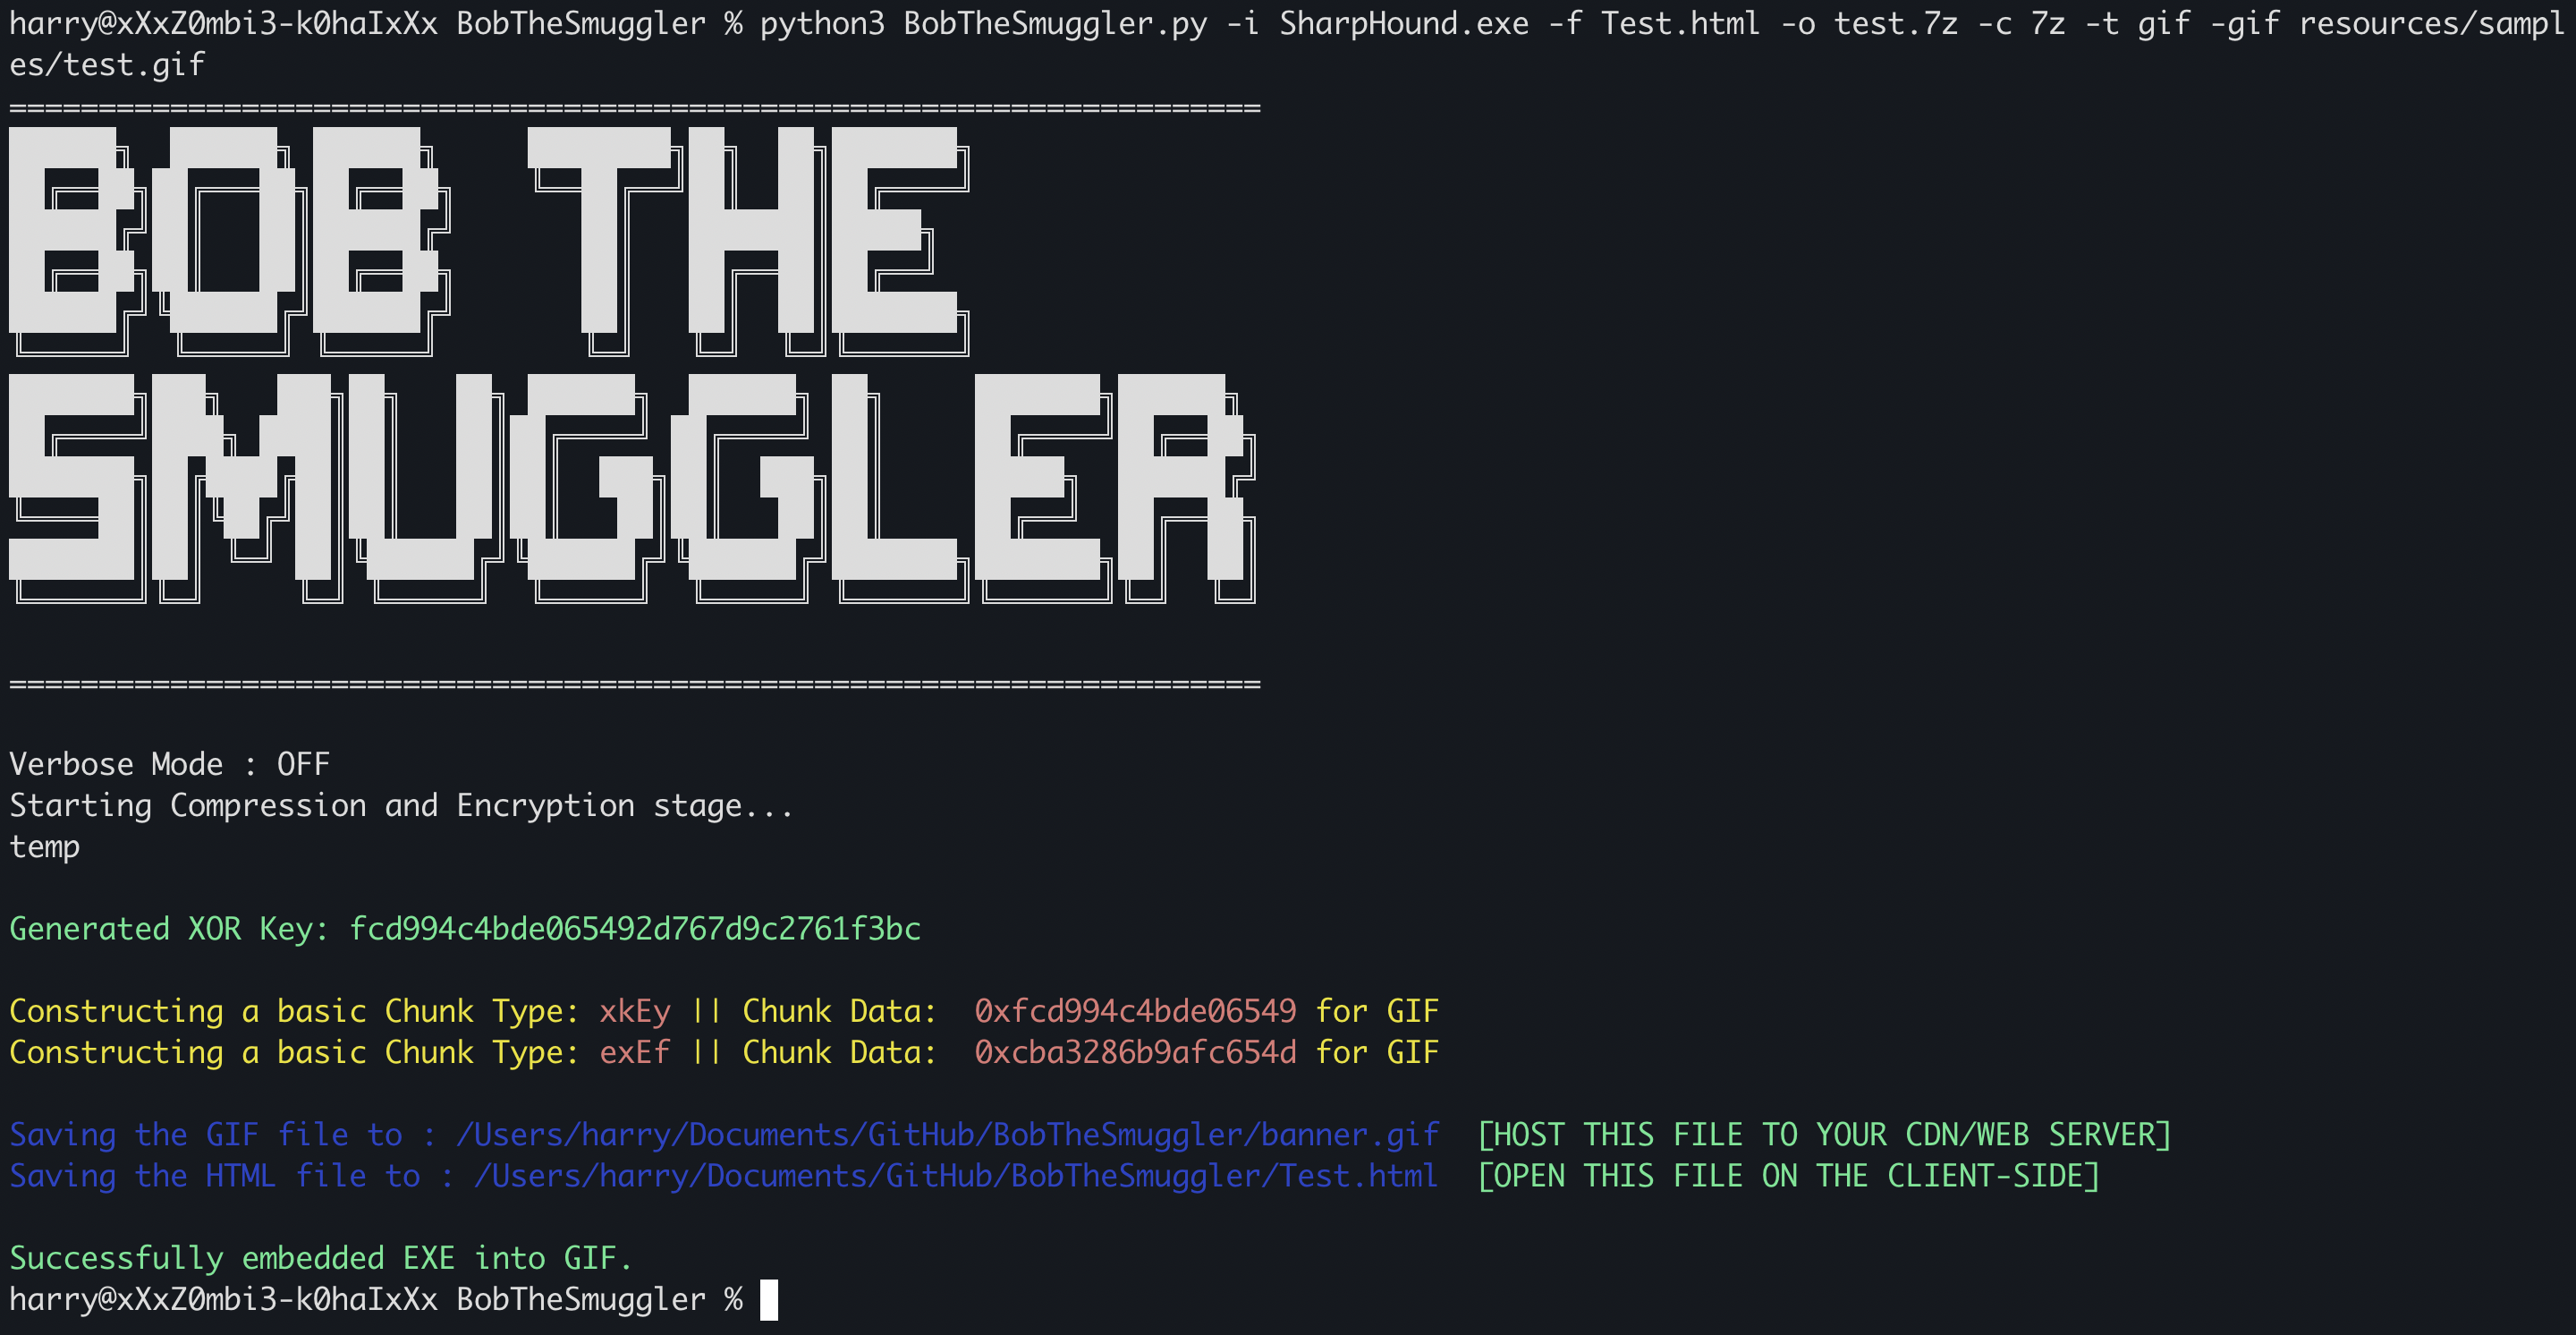
"Bob the Smuggler": Ein Tool, das den HTML Smuggling Attack nutzt und es Ihnen ermöglicht, HTML-Dateien mit eingebetteten 7z/zip-Archiven zu…

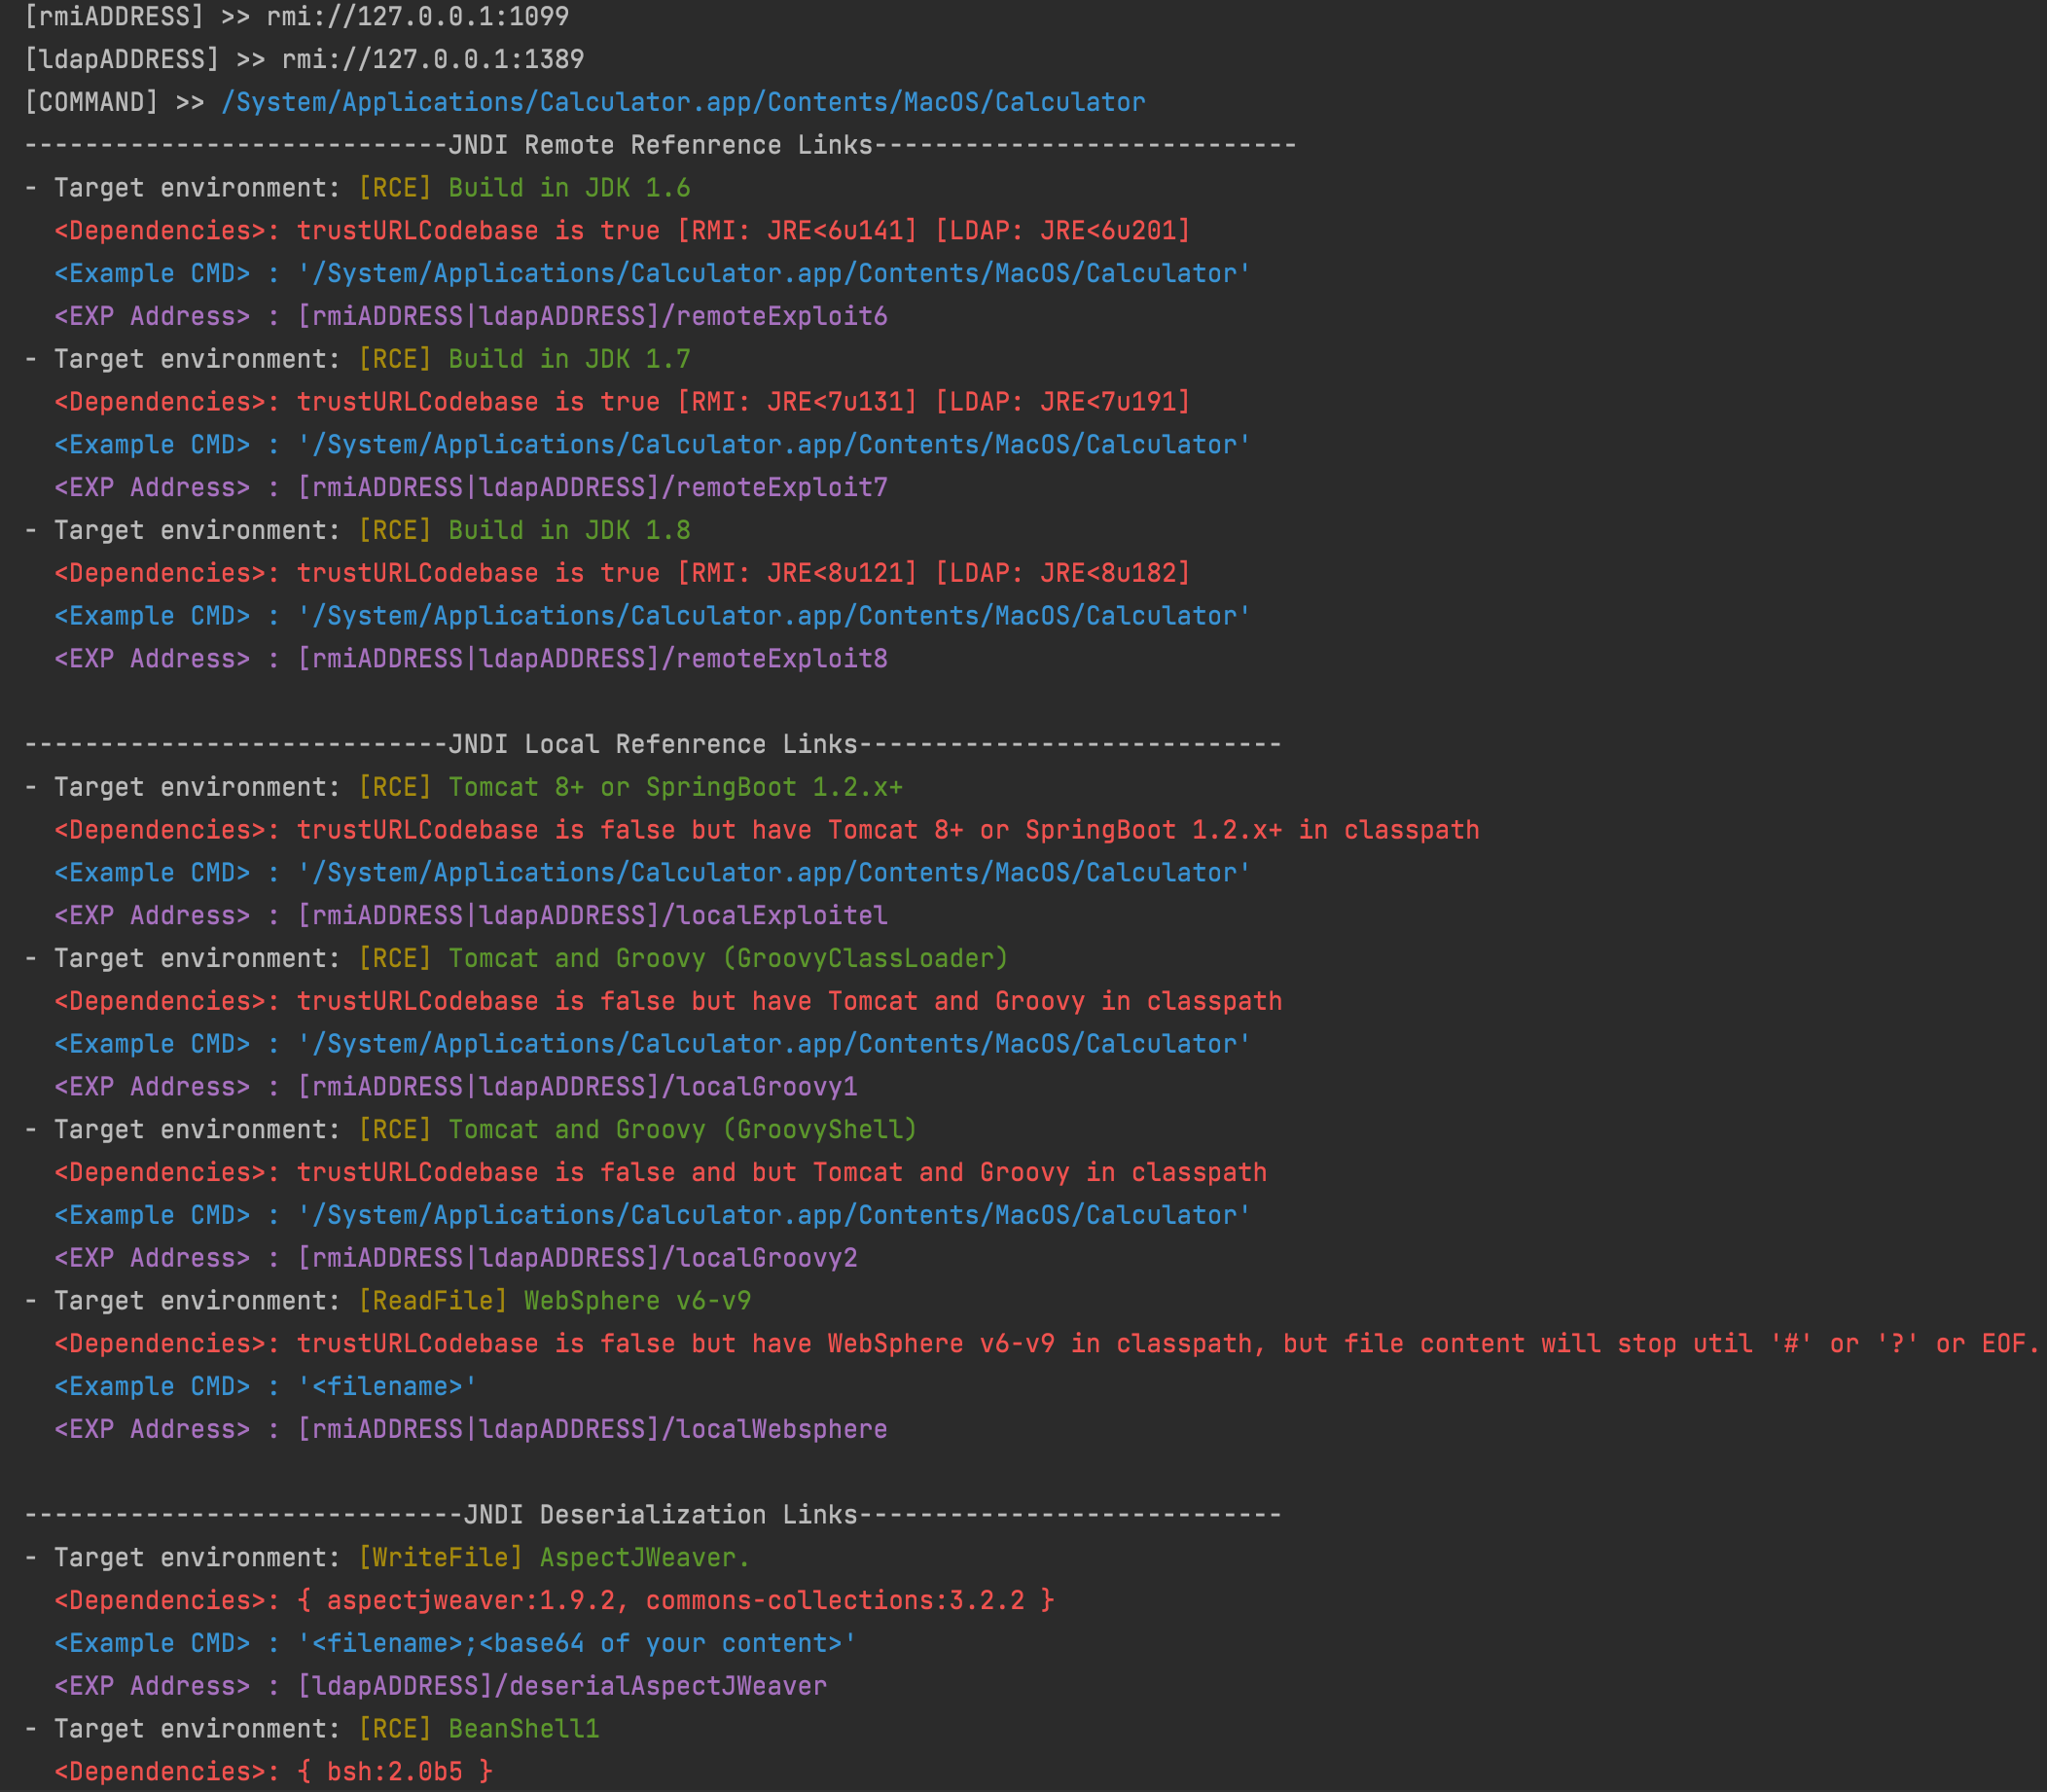
Generiert funktionsfähige JNDI-Injektionslinks und Deserialisierungs-Payloads mit 80+ Gadgets, unterstützt RMI-, LDAP- und HTTP-Server für…

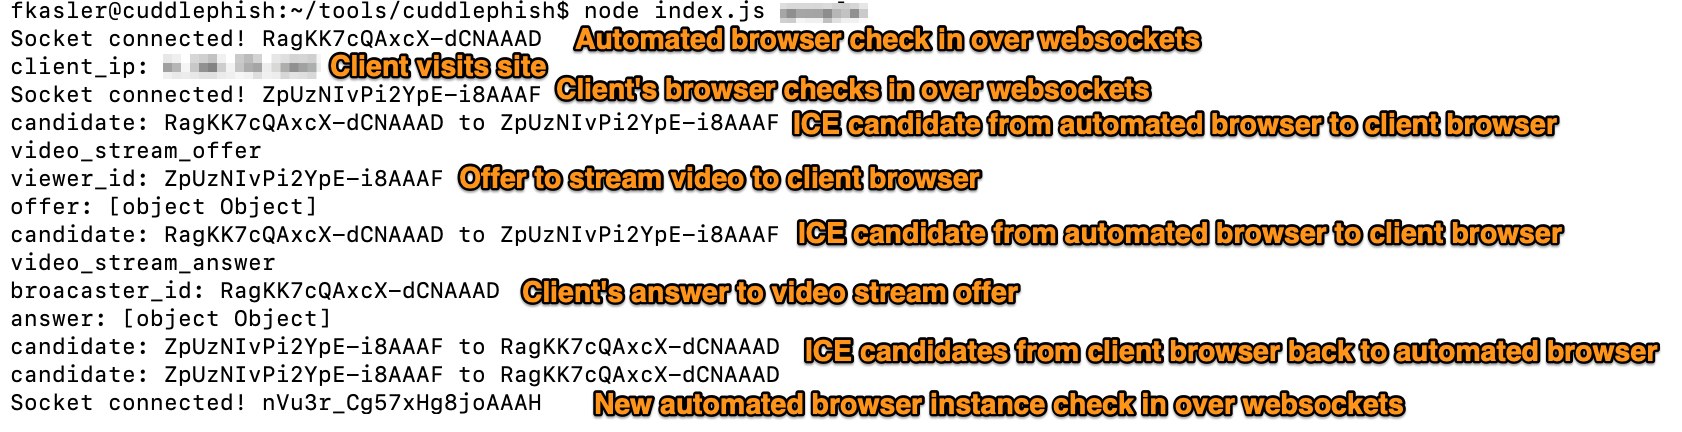
Bewaffneter Browser-in-the-Middle (BitM) für Penetrationstester

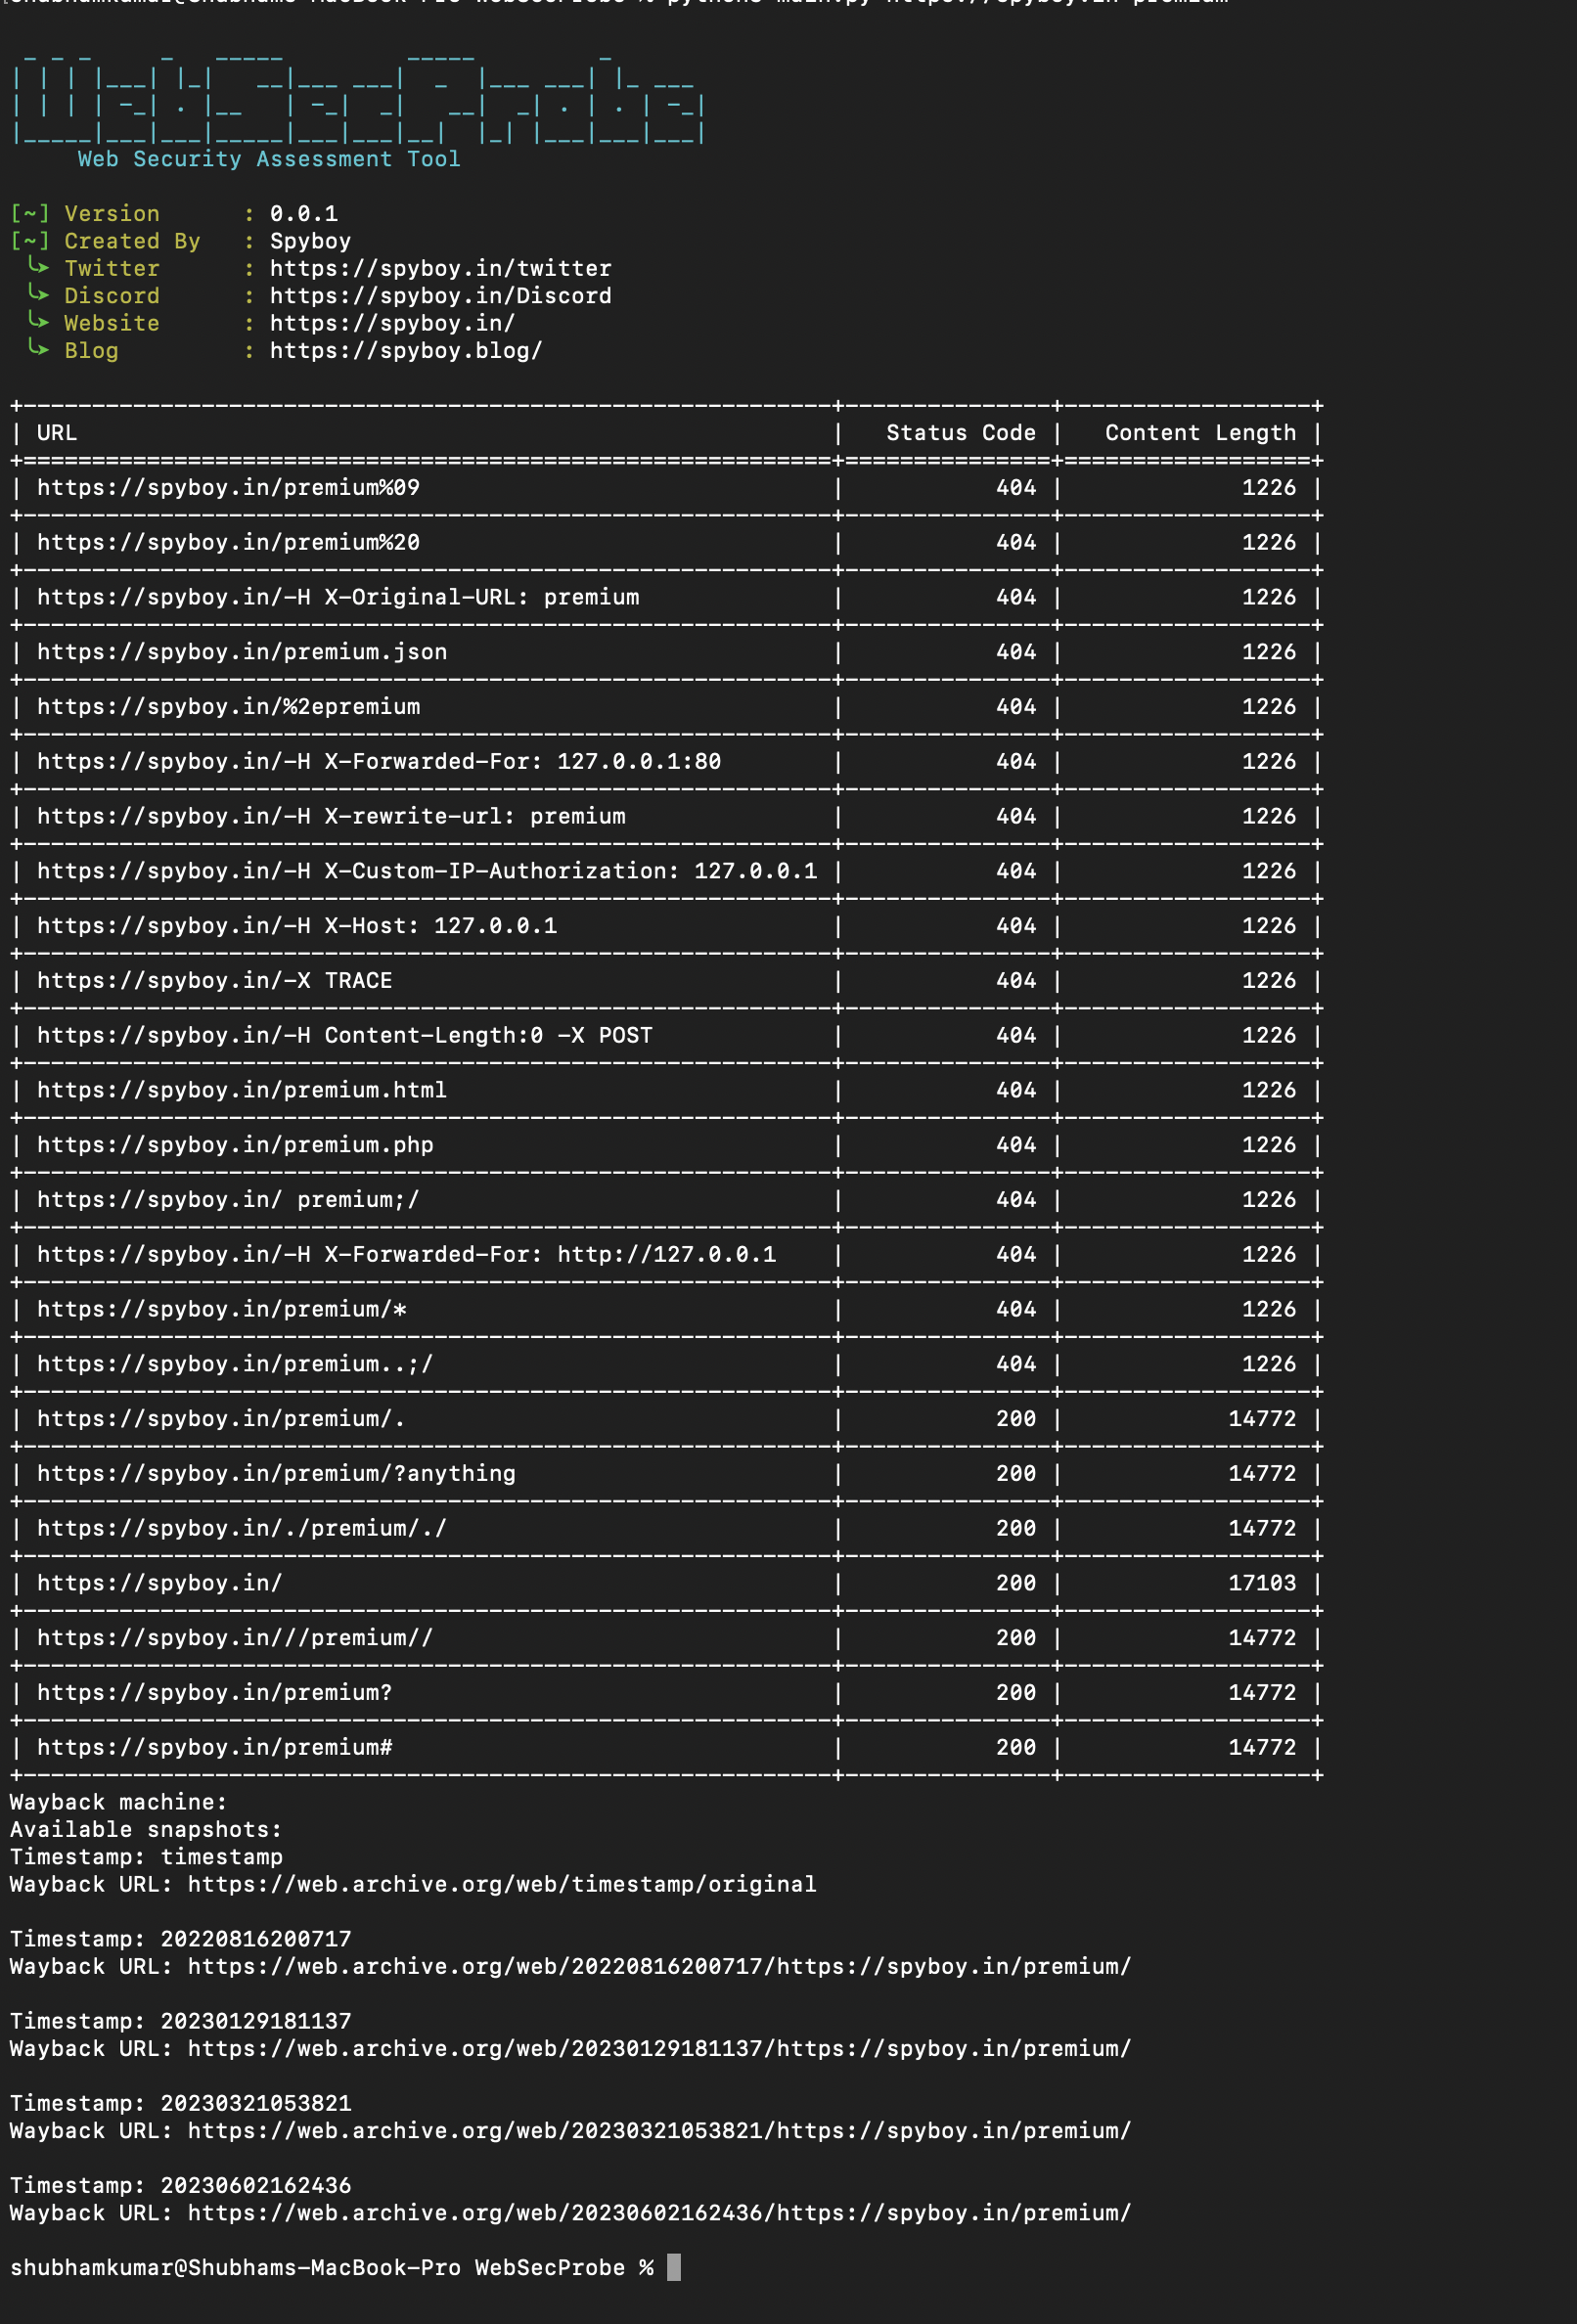
Sicherheitstestwerkzeug zur Analyse von HTTP-403-Antworten und Identifizierung von Zugriffskontrollfehlkonfigurationen in Webanwendungen.

PHP-basiertes Backdoor-Tool zur Fernsteuerung von Websites über HTTP/HTTPS. Ermöglicht Dateiverwaltung, Befehlsausführung und Tor-Konnektivität mit…

Ein Crawling- und Spidering-Framework der nächsten Generation.

Proof-of-Concept zur Demonstration dynamischer QR-Code-Austausch-Phishing-Angriffe in der Praxis.

✉️ HTML-Smuggling-Generator & Obfuskator für Ihre Red-Team-Operationen

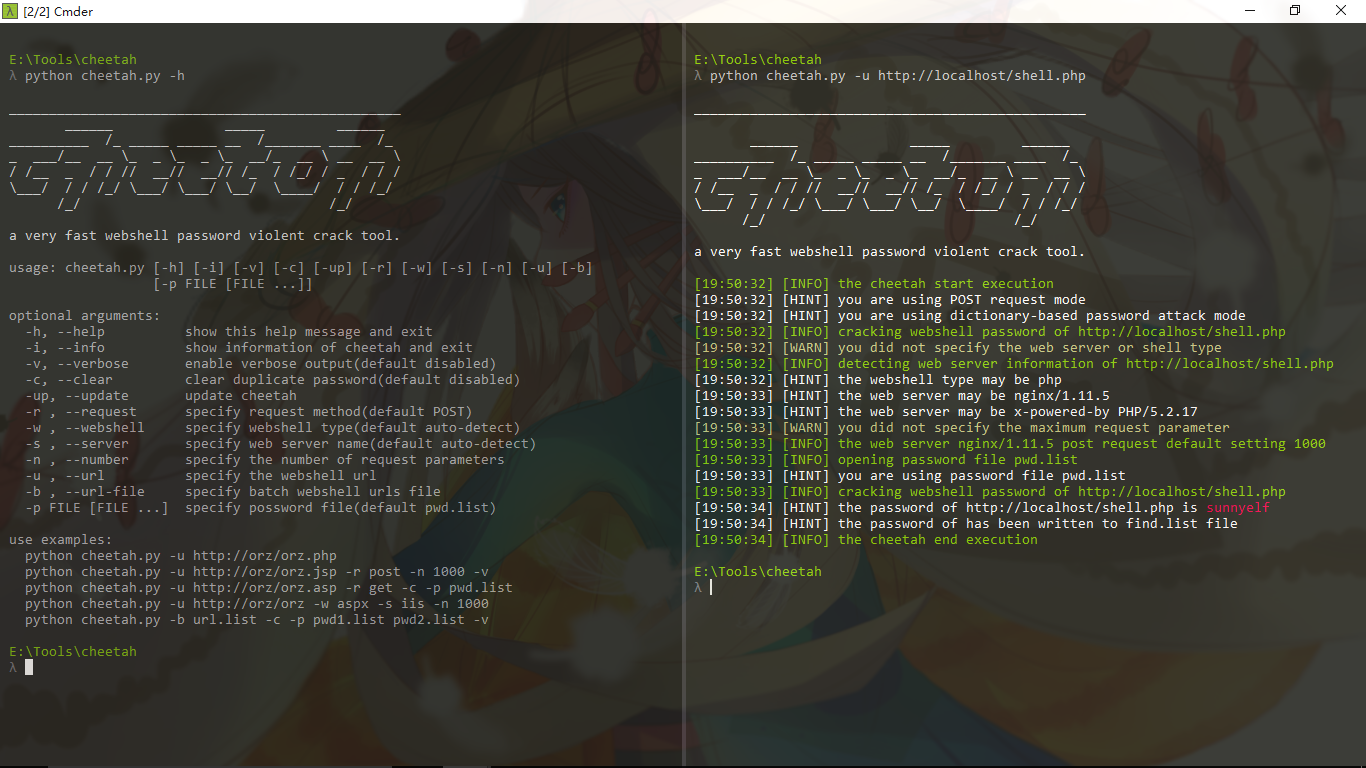
ein sehr schnelles Brute-Force-Tool für Webshell-Passwörter

Automated API security testing tool that generates tests from OpenAPI specs, fuzzes inputs, and checks for OWASP API Top 10 vulnerabilities including…

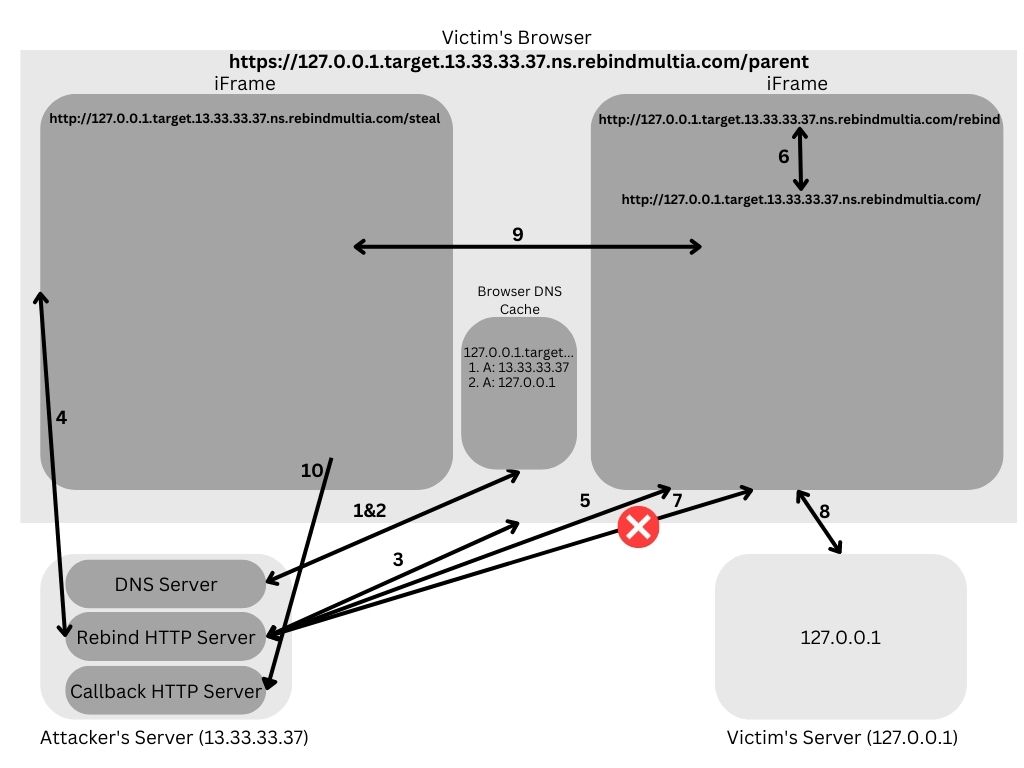
DNS-Rebinding-Angriffstool, das mehrere A-Einträge ausnutzt, um die Same-Origin-Policy zu umgehen und Daten von internen Netzwerkdiensten über das…

Multi-Domain HTTP 403 Bypass-Scanner, der Header-Manipulationstechniken testet, um versteckte Zugriffspfade auf Webservern zu entdecken, und…

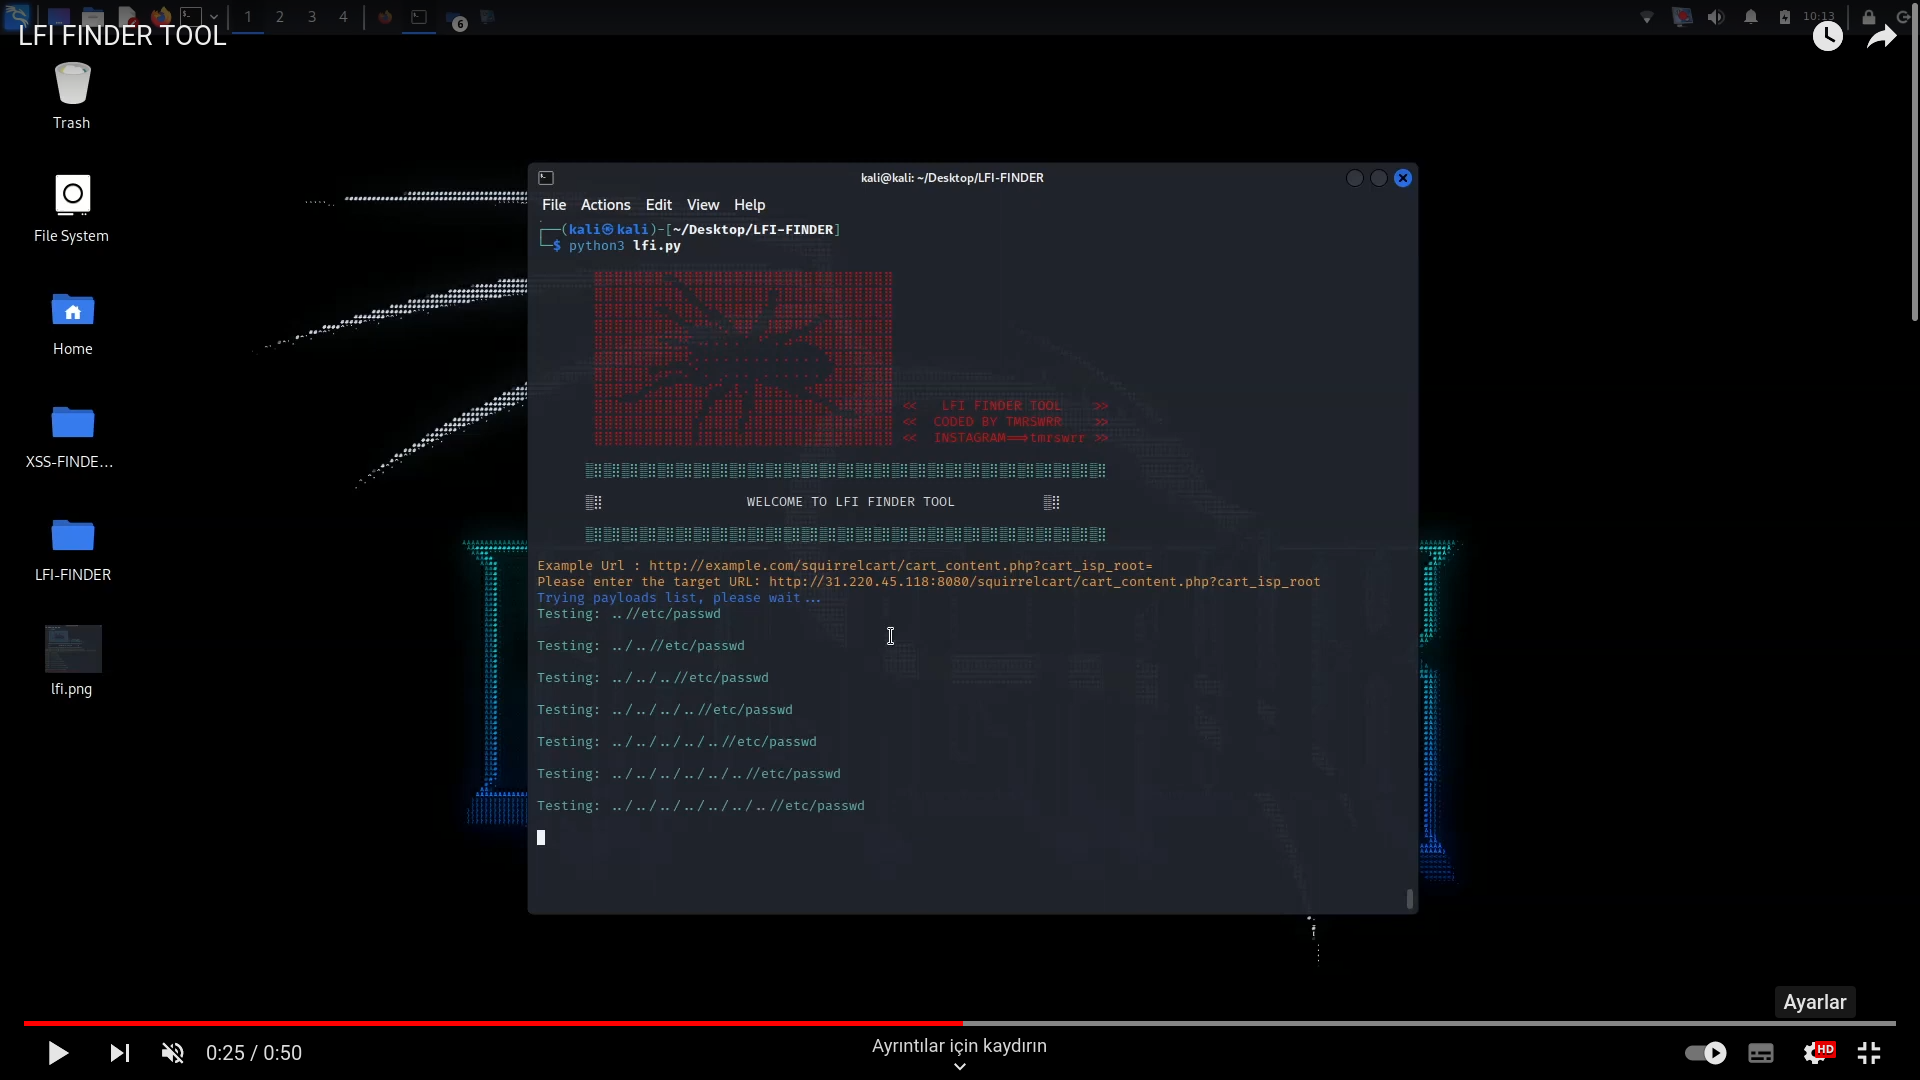
Automatisierter Scanner zur Erkennung von Local File Inclusion (LFI)-Schwachstellen in Webanwendungen durch Analyse von URLs und Testen von Payloads…

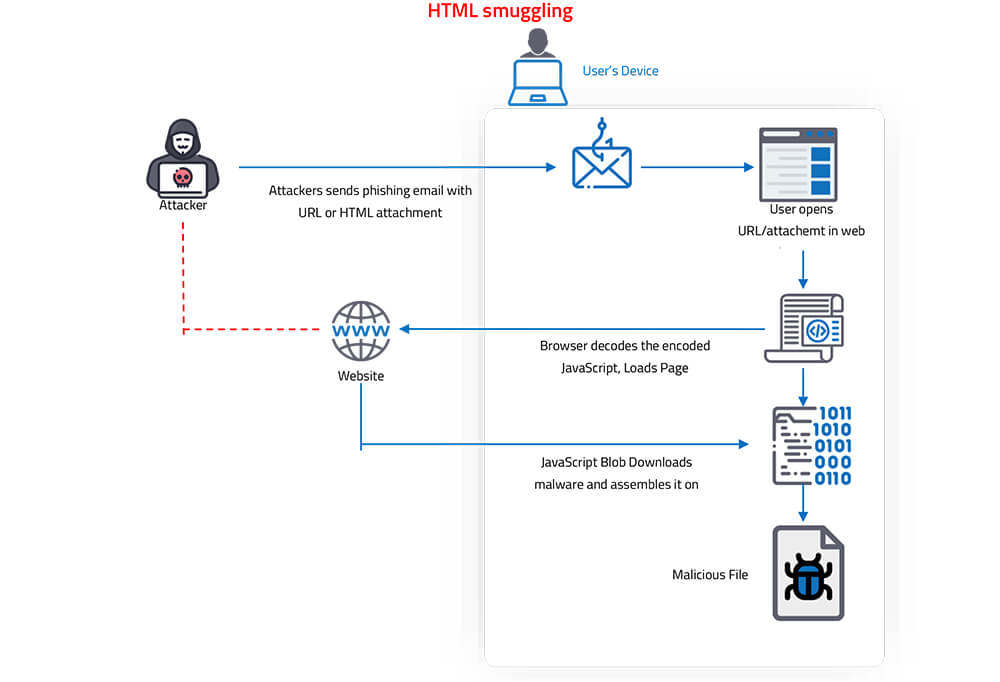
Es ist eine bösartige Technik, die von Hackern verwendet wird, um Malware-Payloads in einem codierten Skript in einem speziell erstellten HTML-Anhang…

:skull: :unlock: CLI-Tool für PKCS7 Padding-Oracle-Angriffe

Ein Schritt-für-Schritt-Workshop zur Ausnutzung verschiedener Schwachstellen in Node.js- und Java-Anwendungen

Eine Burp Suite-Erweiterung zur Automatisierung der Suche nach pfadbasiertem Reverse-Proxy-SSRF.