
 owasp/offat
Automatisiertes API-Sicherheitstestwerkzeug, das Tests aus OpenAPI-Spezifikationen generiert, Eingaben fuzzt und auf Schwachstellen der OWASP API Top 10 prüft, einschließlich SQLi, BOLA und fehlerhafter Zugriffskontrolle.

OWASP OFFAT (OFFensive Api Tester) wurde entwickelt, um APIs automatisch auf gängige Schwachstellen zu testen, nachdem Tests aus einer OpenAPI-Spezifikationsdatei generiert wurden. Es bietet die Möglichkeit, Eingaben automatisch zu fuzzen und benutzerdefinierte Eingaben während der Tests zu verwenden, die über eine YAML-Konfigurationsdatei festgelegt werden.
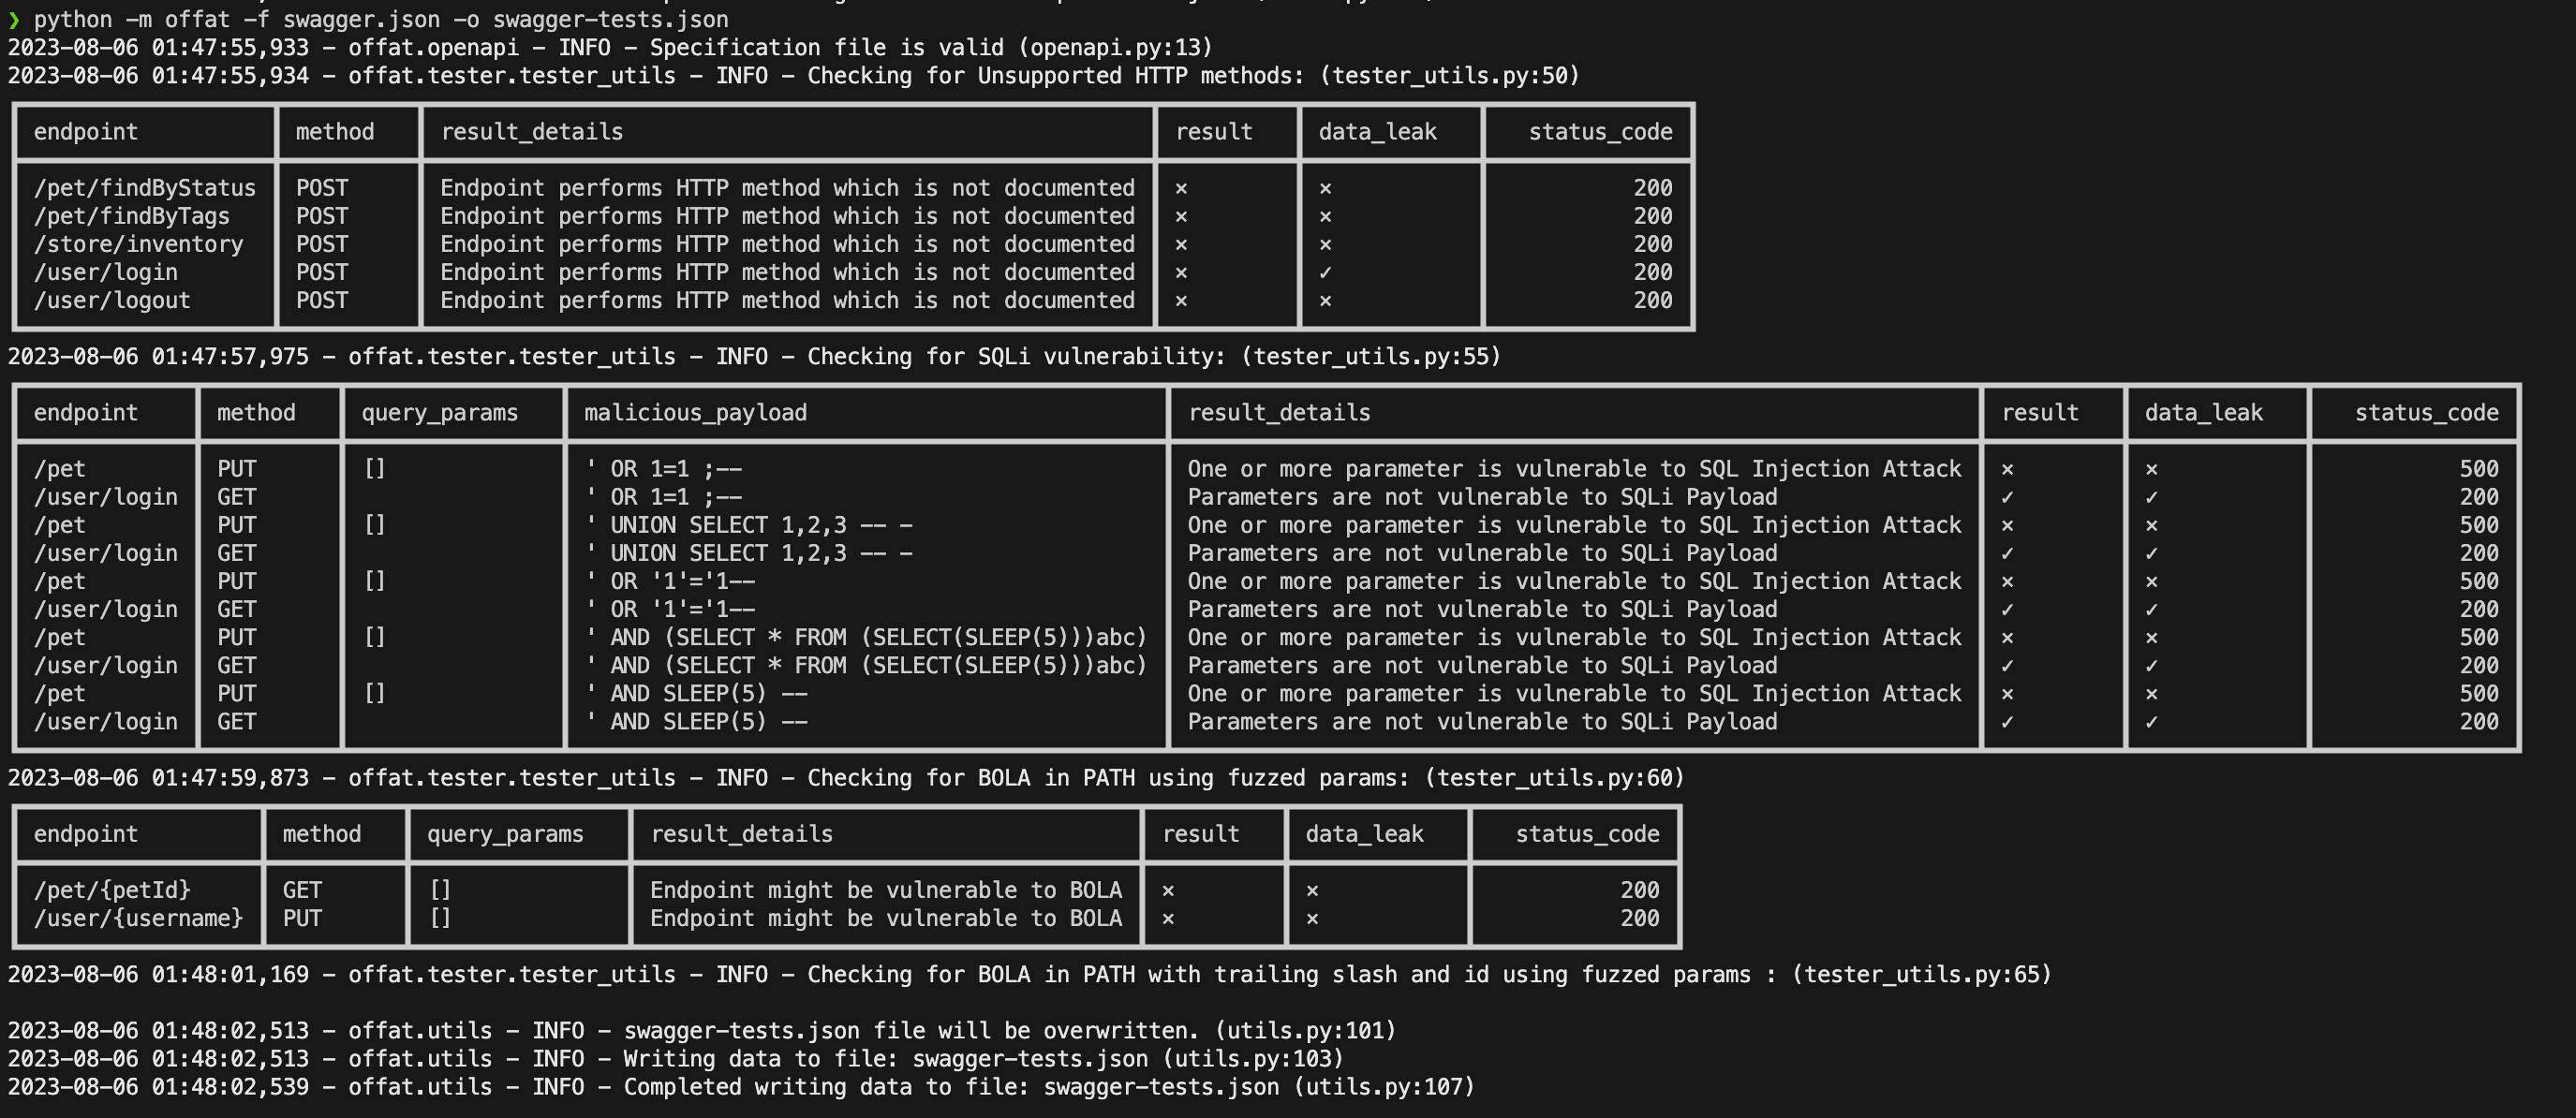

Hinweis: Die Spalten „data_leak" und „result" in der Tabelle stellen unabhängige Aspekte dar. Es ist möglich, dass am Endpunkt ein Datenleck vorliegt, das Ergebnis für diesen Endpunkt jedoch trotzdem als „Success" markiert wird. Dies liegt daran, dass die Spalte „result" nicht unbedingt das Gesamttestergebnis widerspiegelt; sie kann auch bei Vorliegen eines Datenlecks Erfolg anzeigen.
python -m pip install offat
offat -f swagger_file.json
Neben dem oben beschriebenen klassischen offat-CLI beherbergt dieses Repository nun auch
OFFAT-AI, eine stufenweise, quellcodebewusste API-Pentest-Plattform (White-Box-SAST,
Gray-Box-Reachability und eine Rust-Ausführungsengine), die um eine einzige
kanonische Bundle-Datei herum aufgebaut ist. Sie ist additiv und verändert das bestehende Tool nicht.
offat-platform run <source> --url <target> --yes