Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
LFI-FINDER — Automatisierter Scanner zur Erkennung von Local File Inclusion (LFI)-Schwachstellen in Webanwendungen durch Analyse von URLs und Testen von Payloads via geckodriver. | Kitploit
Tools/GitHubGitHub/capture0x/lfi-finder
SchwachstellenscannerWebanwendungs-ExploitationWebsicherheit
GitHubcapture0x/lfi-finder

LFI-FINDER

Automatisierter Scanner zur Erkennung von Local File Inclusion (LFI)-Schwachstellen in Webanwendungen durch Analyse von URLs und Testen von Payloads via geckodriver.

Repository anzeigen
3035651vor 2 JahrenVon Kitploit geprüft
Teilen

🍀   LFI FINDER TOOL   🍀

Geschrieben von TMRSWRR

Version 1.0.0

Instagram: TMRSWRR

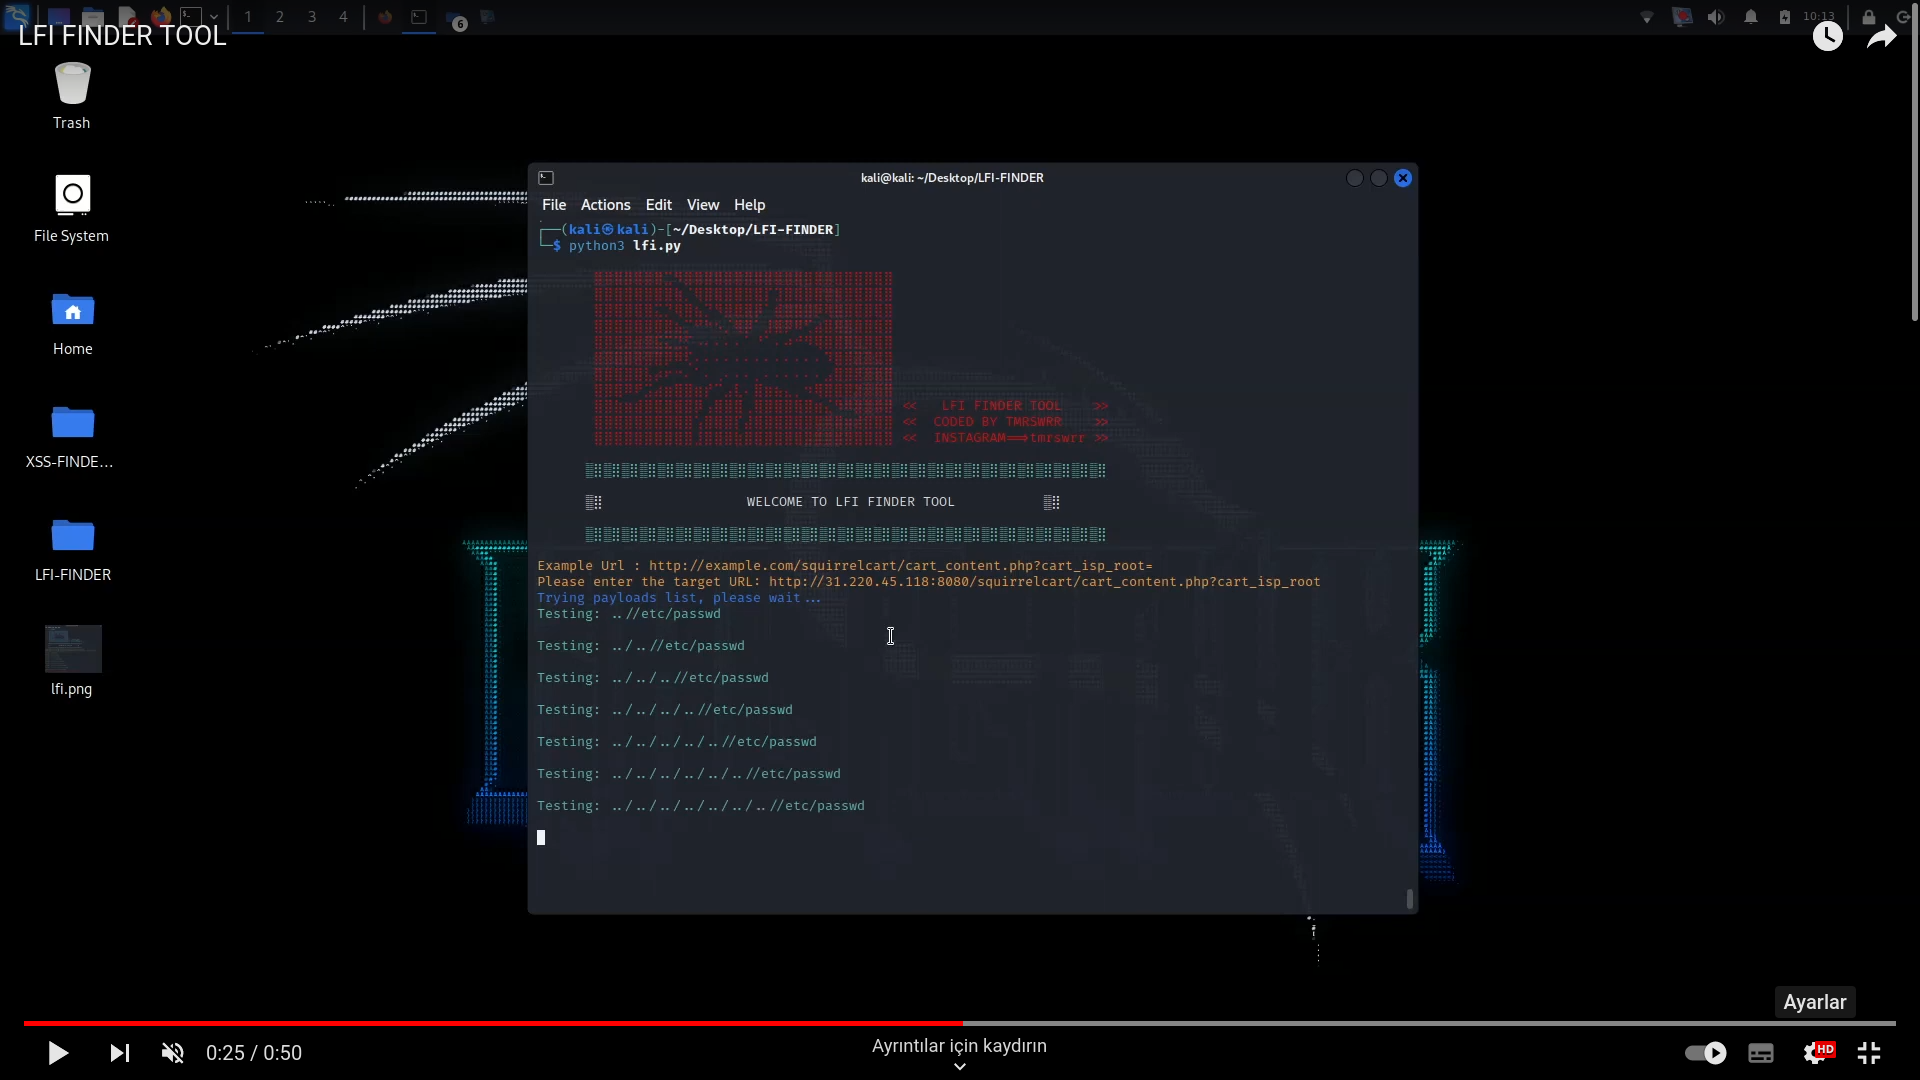
📹 Wie man es verwendet 📹

Wie man LFI FINDER verwendet

Klicken Sie auf das Bild...

LFI-FINDER ist ein Open-Source-Tool, das auf GitHub verfügbar ist und sich auf die Erkennung von Local File Inclusion (LFI)-Schwachstellen konzentriert. Local File Inclusion ist eine häufige Sicherheitsschwachstelle, die es einem Angreifer ermöglicht, Dateien von einem Webserver in die Ausgabe einer Webanwendung einzufügen. Dieses Tool automatisiert den Prozess der Identifizierung von LFI-Schwachstellen, indem es URLs analysiert und nach bestimmten Mustern sucht, die auf LFI hinweisen. Es kann eine nützliche Ergänzung für das Toolkit eines Sicherheitsexperten sein, um LFI-Schwachstellen in Webanwendungen zu erkennen und zu beheben.

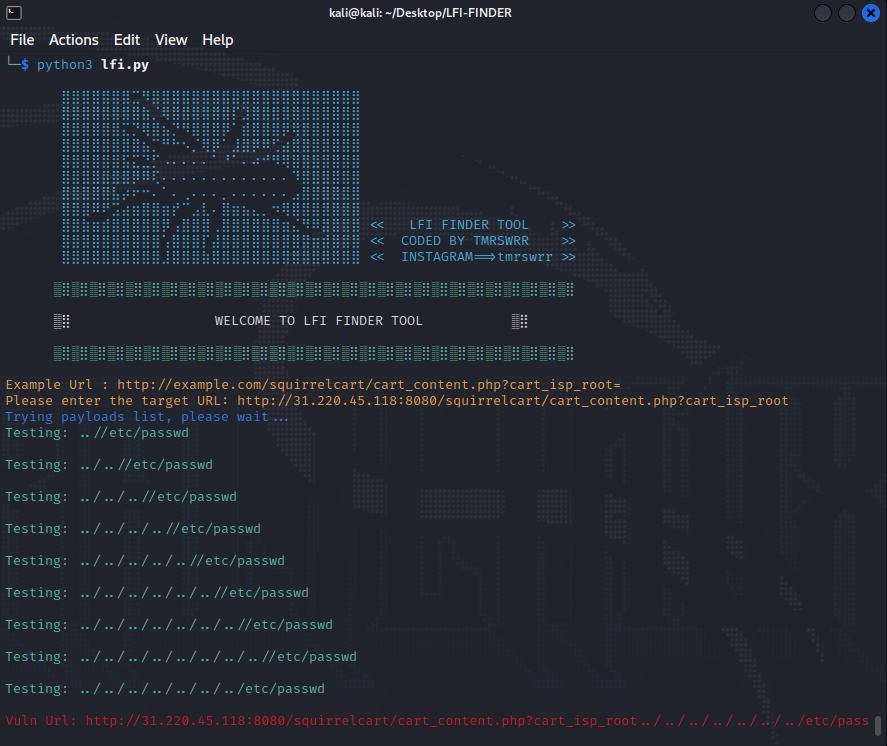
Dieses Tool arbeitet mit geckodriver, sucht URLs nach LFI-Schwachstellen ab und benachrichtigt Sie über den erfolgreichen Payload, sobald ein root-Text auf dem Bildschirm erscheint.

📀 Installation 📀

git clone https://github.com/capture0x/LFI-FINDER/
cd LFI-FINDER
bash setup.sh
pip3 install -r requirements.txt
chmod -R 755 lfi.py
python3 lfi.py

DIES IST FÜR DIE NEUESTE GOOGLE CHROME VERSION

Fehler und Verbesserungen

Für Fehlerberichte oder Verbesserungen öffnen Sie bitte hier ein Issue.

Urheberrecht 2023

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →