Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
TProxer — Eine Burp Suite-Erweiterung zur Automatisierung der Suche nach pfadbasiertem Reverse-Proxy-SSRF. | Kitploit
Tools/GitHubGitHub/ethicalhackingplayground/tproxer
SchwachstellenanalyseWebanwendungs-ExploitationAPI-SicherheitstestsWebsicherheitPenetrationstests
GitHubethicalhackingplayground/tproxer

TProxer

Eine Burp Suite-Erweiterung zur Automatisierung der Suche nach pfadbasiertem Reverse-Proxy-SSRF.

Repository anzeigen
1843288vor 4 JahrenVon Kitploit geprüft
Teilen

TProxer
Erebus

Eine Burp Suite-Erweiterung, die entwickelt wurde, um den Prozess der Erkennung von Reverse-Proxy-Pfad-basierten SSRF zu automatisieren.

Wie • Installation • Aufgaben • Discord beitreten


TProxer

Wie es funktioniert

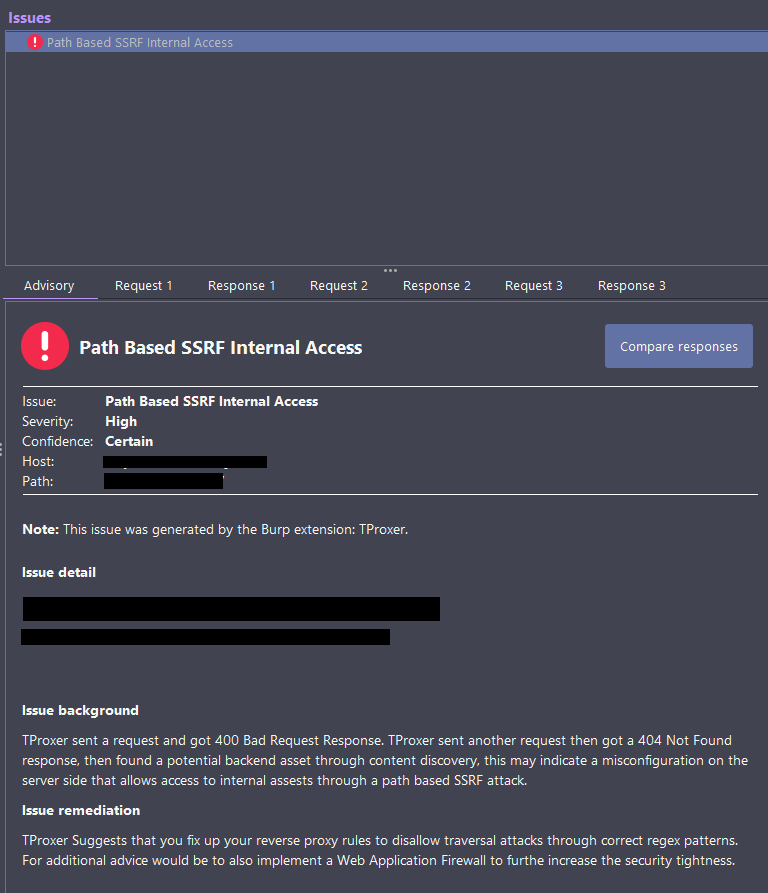
  • Versucht, Zugriff auf interne APIs oder Dateien durch einen pfadbasierten SSRF-Angriff zu erlangen. Zum Beispiel bei https://www.example.com/api/v1/users versuchen wir das Payload /..;/..;/..;/..;/ in der Hoffnung auf eine 400 Bad Request-Antwort:
  • Dann versucht der Algorithmus, die potenzielle interne API-Wurzel zu finden mit: https://www.example.com/api/v1/users/..;/..;/..;/ in der Hoffnung auf eine 404 Not Found-Antwort
  • Anschließend versuchen wir, Inhalte zu entdecken. Wenn etwas gefunden wird, werden zusätzliche Tests durchgeführt, um festzustellen, ob es zu 100% intern und eine Untersuchung wert ist.
  • Unterstützt manuelle Aktivierung über das Kontextmenü.
  • Payloads werden vom Benutzer unter einem eigenen Tab bereitgestellt. Standardwerte sind in query payloads.txt gespeichert.
  • Sie können auch eine eigene Wortliste auswählen.
  • Issues werden unter dem Reiter 'Issue Activity' hinzugefügt.

Installation

$ git clone https://github.com/ethicalhackingplayground/TProxer
  • Laden Sie Jython herunter von:

https://www.jython.org/download.html

Stellen Sie sicher, dass Sie Jython 2.7.2 verwenden.

  • Laden Sie Burp, Extender -> Optionen
  • Gehen Sie zu Python-Umgebung -> Datei auswählen -> jython.jar auswählen
  • Gehen Sie zu Erweiterungen -> Hinzufügen -> TProx.py

Aufgaben

  • Ein besseres Design erstellen
  • Mehr Anpassungsmöglichkeiten hinzufügen

Lizenz

TProxer wird unter der MIT-Lizenz vertrieben.

Join Discord

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    311
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    303

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →









