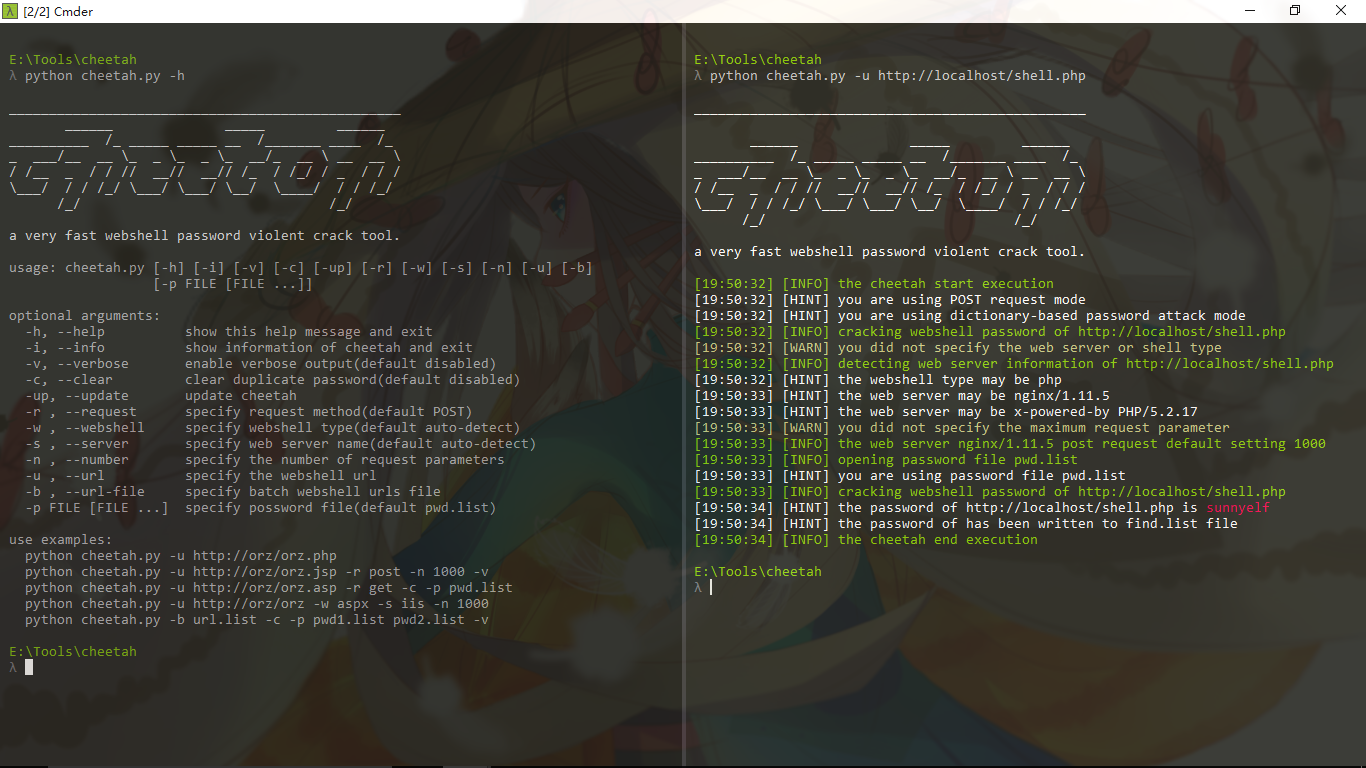
 shmilylty/cheetah
ein sehr schnelles Brute-Force-Tool für Webshell-Passwörter



Cheetah ist ein wörterbuchbasiertes Brute-Force-Passwort-Webshell-Tool, das so schnell läuft wie ein Gepard auf der Jagd nach Beute.
Das Funktionsprinzip von Cheetah besteht darin, dass es eine große Anzahl von Erkennungspasswörtern auf einmal basierend auf verschiedenen Webdiensten senden kann. Die Knackeffizienz ist tausendfach höher als bei anderen üblichen Brute-Force-Passwort-Webshell-Tools.
Diese Version wird möglicherweise später nur selten aktualisiert. Bitte verwenden Sie die Cheetah GUI Version!
Hohe Geschwindigkeit.
Unterstützt Python 2.x und Python 3.x
Unterstützt das Lesen großer Passwortwörterbuchdateien.
Unterstützt das Entfernen doppelter Passwörter aus großen Passwortwörterbuchdateien.
Unterstützt automatische Erkennung von Webdiensten.
Unterstützt das Brute-Force-Knacken von Passwörtern für mehrere Webshell-URLs.
Unterstützt automatische Erstellung von Anfrage-Headern.
Unterstützt derzeit PHP-, JSP-, ASP-, ASPX-Webshells.
$ docker build -t xshuden/cheetah .
$ docker run --rm -it xshuden/cheetah
$ docker run --rm -it xshuden/cheetah -h
$ docker run --rm -it xshuden/cheetah -u http://google.com
python cheetah.py -h
_________________________________________________
       ______              _____         ______
__________  /_ _____ _____ __  /_______ ____  /_
_  ___/__  __ \_  _ \_  _ \_  __/_  __ \ __  __ \
/ /__  _  / / //  __//  __// /_  / /_/ / _  / / /
\___/  / / /_/ \___/ \___/ \__/  \____/  / / /_/
      /_/                               /_/

a very fast brute force webshell password tool.

usage: cheetah.py [-h] [-i] [-v] [-c] [-up] [-r] [-w] [-s] [-n] [-u] [-b]
                   [-p [file [file ...]]]

optional arguments:
  -h, --help            show this help message and exit
  -i, --info            show information of cheetah and exit
  -v, --verbose         enable verbose output(default disabled)
  -c, --clear           clear duplicate password(default disabled)
  -up, --update         update cheetah
  -r , --request        specify request method(default POST)
  -t , --time           specify request interval seconds(default 0)
  -w , --webshell       specify webshell type(default auto-detect)
  -s , --server         specify web server name(default auto-detect)
  -n , --number         specify the number of request parameters
  -u , --url            specify the webshell url
  -b , --url-file       specify batch webshell urls file
  -p file [file ...]    specify possword file(default data/pwd.list)
Anwendungsbeispiele: python cheetah.py -u http://orz/orz.php python cheetah.py -u http://orz/orz.jsp -r post -n 1000 -v python cheetah.py -u http://orz/orz.asp -r get -c -p pwd.list python cheetah.py -u http://orz/orz -w aspx -s iis -n 1000 python cheetah.py -b url.list -c -p pwd1.list pwd2.list -v
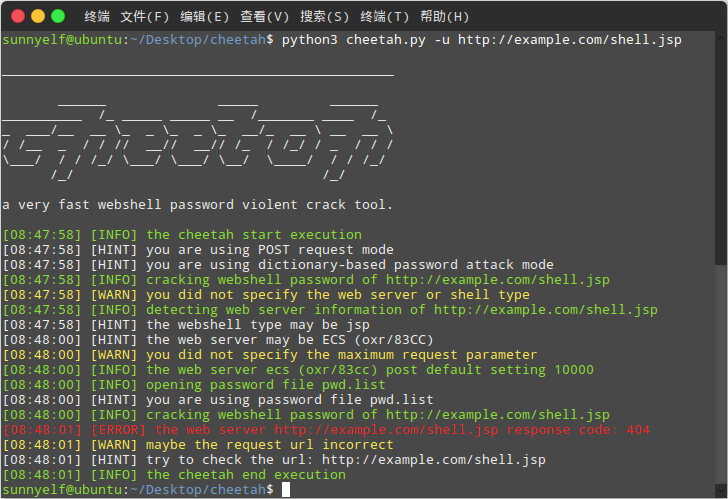
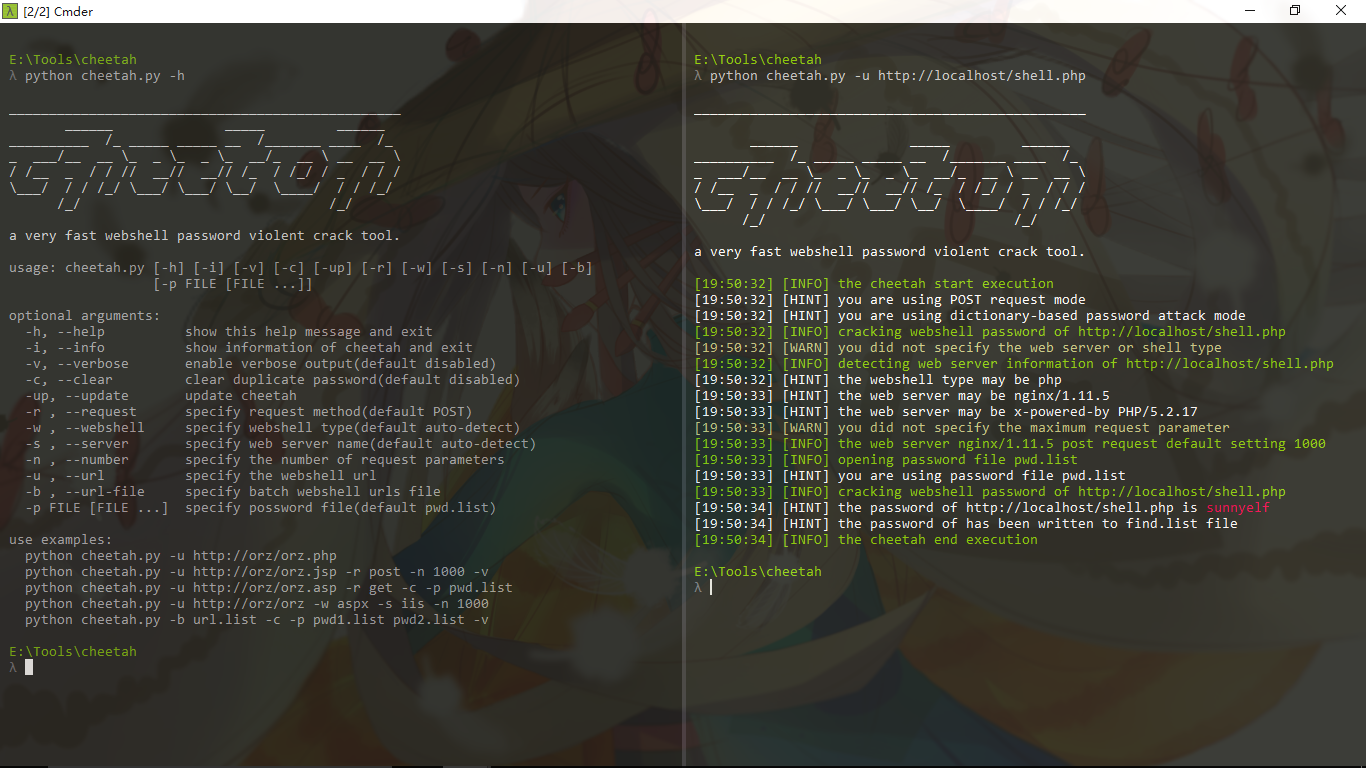
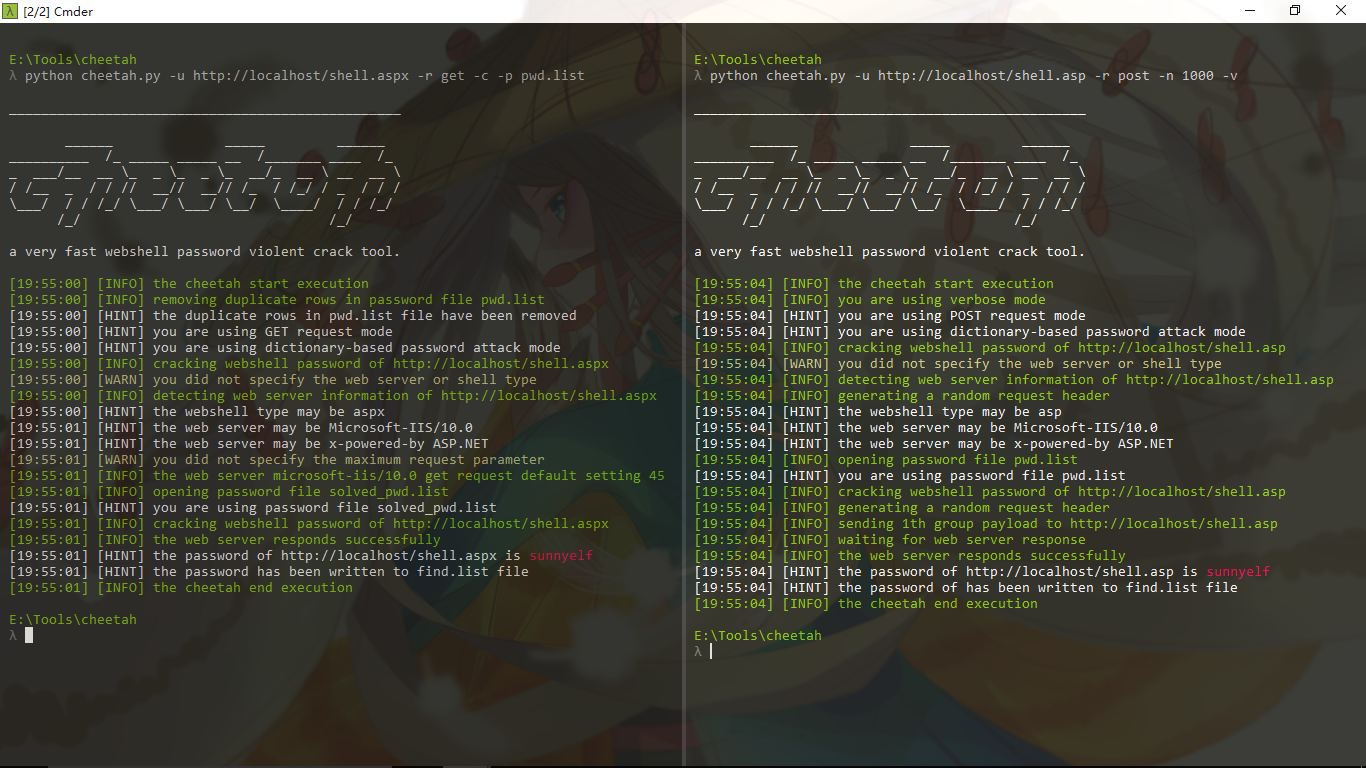
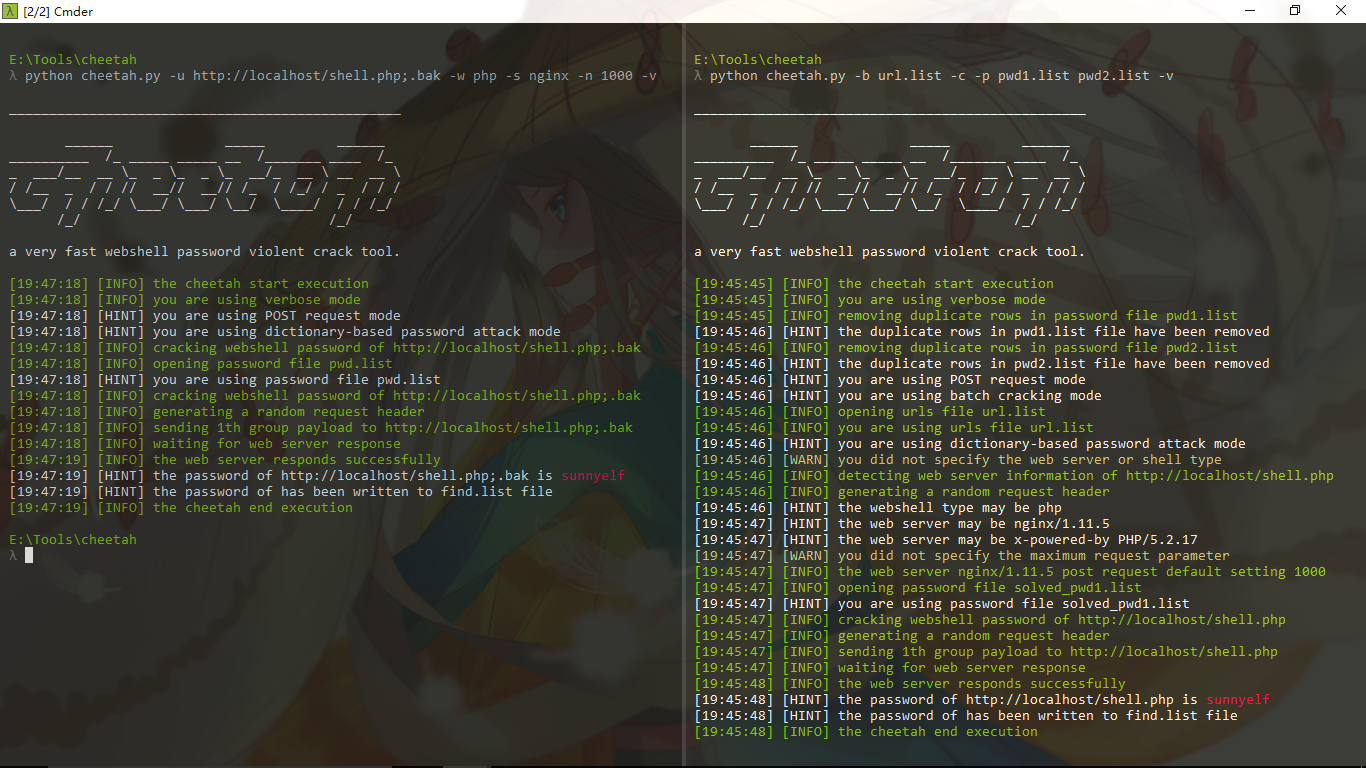
git clone https://github.com/sunnyelf/cheetah.git
python cheetah.py
git pull orgin master
cheetah:
│  .codeclimate.yml
│  .gitignore
│  .travis.yml
│  cheetah.py              main program
│  LICENSE
│  README.md
│  README_zh.md
│  update.py               update module
│
├─data
│      big_shell_pwd.7z   big shell password file
│      pwd.list           default shell password file
│      url.list           default batch webshell urls file
│      user-agent.list    user agent file
│
└─images
        1.png
        2.png
        3.png
        4.png
        logo.jpg






