

 vqkro/ultrasploiter
Eine einzelne Binärdatei, die einen Portscanner, den vollständigen Exploit-DB-Index (47k Einträge) und ausführbare Exploit-Module in einem Tool vereint. In Rust geschrieben, läuft auf Linux, Windows und macOS.
Port-Scanner, der vollständige exploit-db-Index und eine Reihe ausführbarer Exploits in einer Binärdatei. Einzelne Datei, keine Abhängigkeiten. Linux, Windows und macOS.
Wenn du normalerweise zu nmap + searchsploit + metasploit greifen würdest, ist das alle drei hinter einem Befehl:
| normalerweise | hier |
|---|---|
nmap | UltraSploiter scan <ip> |
searchsploit | UltraSploiter search <kw> |
msfconsole | UltraSploiter exploit <ip> <module> |
Das ist ein großes Update. Der ganze Sinn des Releases ist, dass sich das Scannen bis zur Shell wie eine einzige Bewegung anfühlen soll, und wenn du erst einmal auf der Box bist, solltest du keine rohen Befehle in eine dumme Pipe tippen müssen.
sessions -i <id> ein
echtes Menü, das du mit ↑/↓ und Enter bedienst. Befehle ausführen, Dateien auflisten, Dateien
herunterladen, Dateien hochladen, deren Desktop direkt auf deinen screenshoten, deren
Hintergrundbild austauschen, Systeminformationen ausgeben, Persistenz platzieren, aufräumen. Jede Aktion findet
von selbst heraus, ob es Windows oder Linux ist.-T3 sind jetzt 2500 Sockets in Flight, -T5 sind 12000), sodass der Top-1000-Sweep
auf einem Live-Netzwerk merklich schneller landet.Die Kurzfassung: dasselbe Drei-Buchstaben-Versprechen, ein viel kürzerer Weg von scan
zu einer Shell auf der Box.
Wenn eine Reverse Shell sich verbindet, wird sie als Session registriert. Ins Menü wechseln:
UltraSploiter console
usp > sessions
usp > sessions -i 1
du erhältst eine Liste, durch die du dich mit den Pfeiltasten bewegst (Zahlentasten springen ebenfalls), Enter zum Auswählen:
| Aktion | Was sie bewirkt |
|---|---|
| shell | interaktive Befehlsshell, back zum Zurückkehren |
| files | ls -la / oder dir C:\ |
| sysinfo | Host, Benutzer, Betriebssystem, Schnittstellen |
| screenshot | erfasst den Desktop des Ziels, speichert ihn unter ~/.ultrasploiter/loot |
| download | lädt eine Datei nach ~/.ultrasploiter/loot herunter (base64) |
| upload | lädt eine lokale Datei auf das Ziel hoch (base64) |
| wallpaper | lädt ein Bild herunter und legt es als dessen Hintergrundbild fest |
| persist | schreibt einen Neustart-Eintrag (fragt vorher nach) |
| cleanup | löscht Shell-Verlauf und temporäre Artefakte |
es erkennt das Zielbetriebssystem selbst (linux vs windows) und baut den passenden Befehl für jede Aktion — powershell unter windows, sh/coreutils unter linux. Datei- übertragungen laufen über den bestehenden Socket als base64, sodass auf keiner der beiden Seiten etwas anderes installiert werden muss.

am einfachsten nimmst du einfach das vorgebaute Binary und führst es aus. nichts zu installieren.
von der Releases-Seite:
UltraSploiter-windows-x86_64.exe, doppelklickenUltraSploiter-linux-x86_64es ist ein Sicherheitstool, daher werden Antivirus und SmartScreen es melden. unter windows klicke auf Weitere Informationen -> Trotzdem ausführen, oder füge eine Ausnahme hinzu, wenn du es behalten willst.
doppelklicke UltraSploiter.exe, das Menü öffnet sich. falls SmartScreen sich über
einen unbekannten Herausgeber beschwert (das wird es, es ist unsigniert), klicke auf Weitere Informationen -> Trotzdem ausführen.
chmod +x UltraSploiter-linux-x86_64
./UltraSploiter-linux-x86_64
chmod +x UltraSploiter-macos-arm64
./UltraSploiter-macos-arm64
wenn Gatekeeper es blockiert (es ist wieder unsigniert), Rechtsklick -> Öffnen, oder das Quarantäne-Flag einmalig entfernen:
xattr -d com.apple.quarantine UltraSploiter-macos-arm64
Nur erforderlich, wenn es kein Binary für deine Plattform gibt oder du etwas ändern möchtest. Benötigt rust 1.74+.
sudo apt install build-essential
git clone https://gitlab.com/vqkro/ultrasploiter
cd ultrasploiter
./build.sh
xcode-select --install
git clone https://gitlab.com/vqkro/ultrasploiter
cd ultrasploiter
./build.sh
git clone https://gitlab.com/vqkro/ultrasploiter
cd ultrasploiter
.\build.ps1
build.ps1 verwendet die gnu-Toolchain, sodass du weder Visual Studio noch msvc benötigst; es installiert sie, falls sie fehlt. Wenn du bereits msvc-Build-Tools hast, funktioniert auch ein einfaches cargo build --release.
Eine Windows-Besonderheit: windows-sys (von tokio eingebunden) ruft dlltool auf, das den Assembler as benötigt, und die rust-mingw-Komponente liefert ihn nicht mit. build.ps1 sucht in tools\mingw64\bin und %USERPROFILE%\tools\mingw64\bin nach einem mingw-bin, das ihn enthält, und stellt es PATH voran. Lege einen winlibs-Build in einem dieser Verzeichnisse ab, falls du auf error calling dlltool stößt. Betrifft msvc nicht.
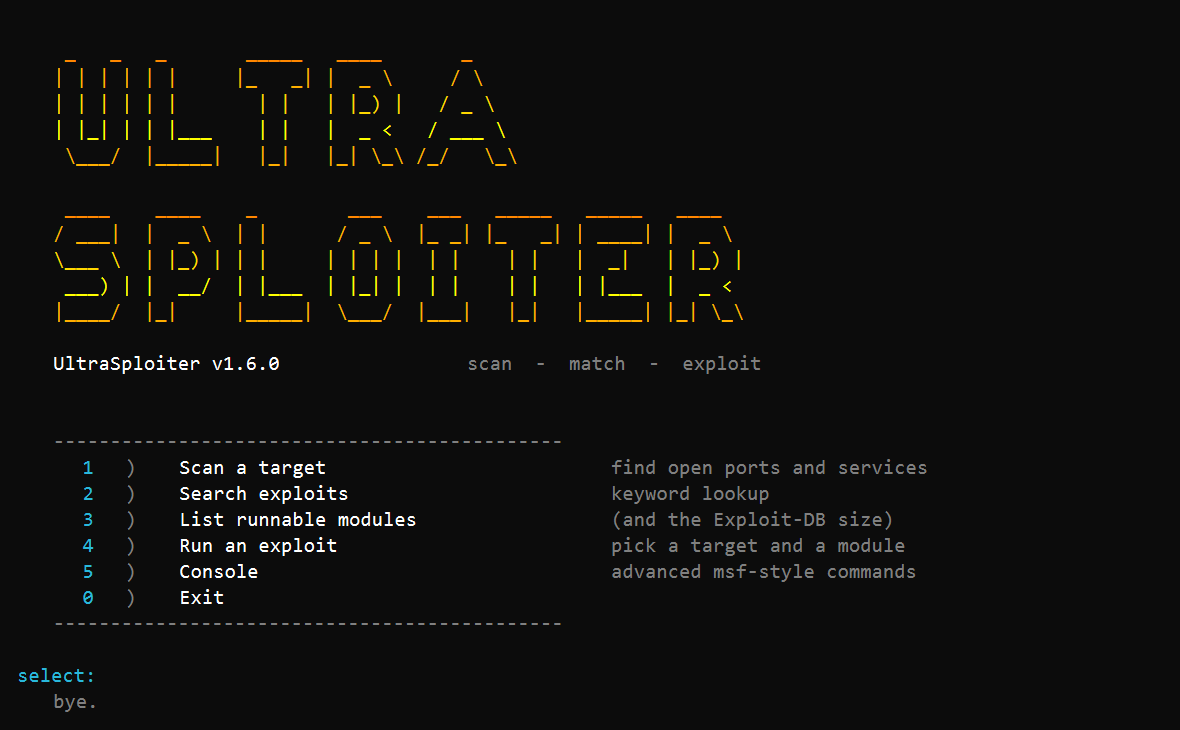
Ohne Argumente erhältst du das Menü:
   1)  Scan a target           find open ports and services
   2)  Search exploits         keyword lookup
   3)  List runnable modules
   4)  Run an exploit          pick a target and a module
   5)  Console                 advanced msf-style commands
   0)  Exit
Die Kurzform: Gib ein Ziel an, füge ein Modul hinzu, wenn du eines ausführen möchtest, und der Rest ergibt sich von selbst.
UltraSploiter 10.0.0.5                           # scan it (same as scan 10.0.0.5)
UltraSploiter 10.0.0.5 -p 22,80,443 -T4          # scan with flags
UltraSploiter 10.0.0.5 vsftpd_234                # run a native/catalog module
UltraSploiter 10.0.0.5 exploit/windows/smb/ms17_010_eternalblue
                                                 # route an msf module, RHOSTS set for you
die expliziten Befehle, falls Sie diese bevorzugen:
